


LONDON (IT BOLTWISE) – Nach Angaben einer Leck-Erfassungsplattform sollen Daten des wallonischen IFAPME nach einem Cyberangriff im Darknet kostenlos veröffentlicht worden sein. Betroffen seien laut den Angaben mehr als 700.000 Personen, darunter auch über 85.000 IBAN-Nummern. Solche Kombinationen aus Identität, Kontaktwegen und Bankdetails können Social-Engineering-Angriffe deutlich glaubwürdiger machen. Unklar bleibt bislang, ob es bereits zu konkreten Betrugsfällen gekommen ist.
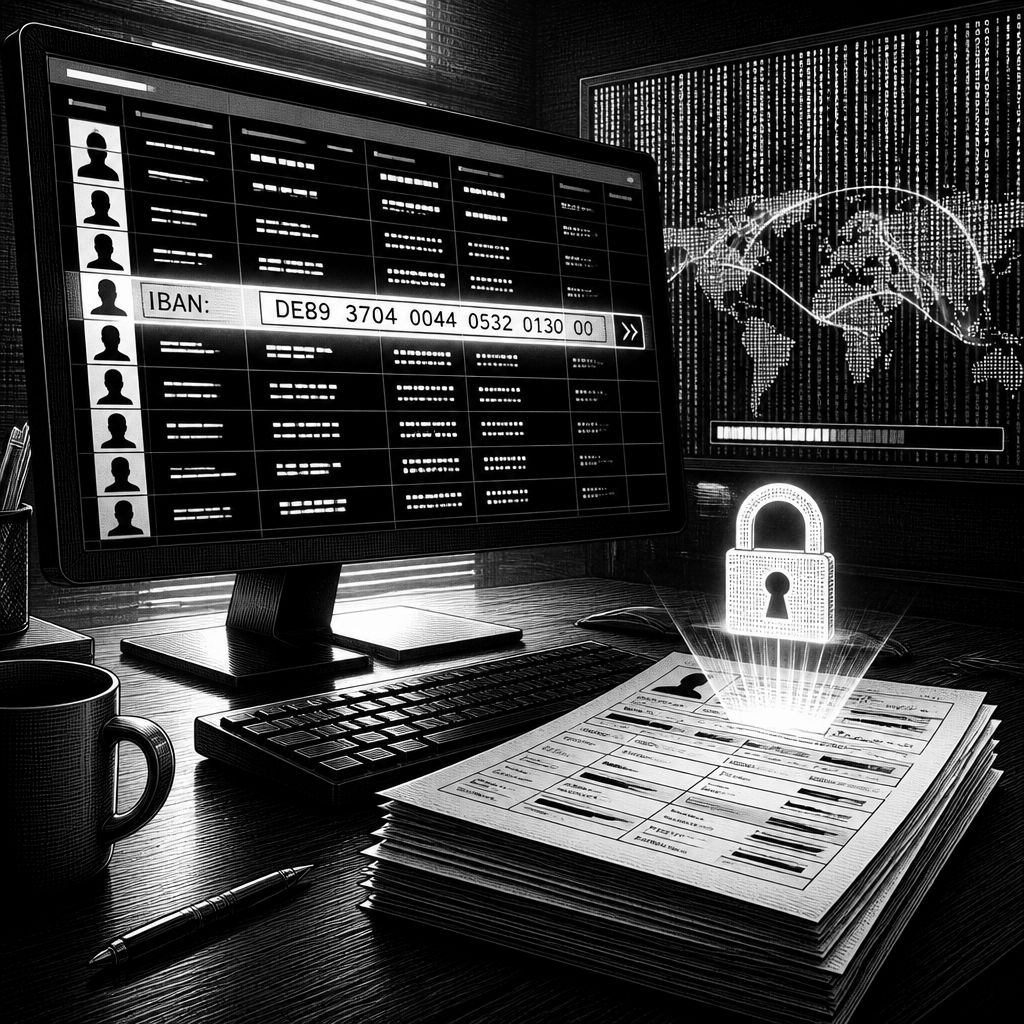
Beim wallonischen Institut für duale Ausbildung sowie für Selbstständige und kleine und mittlere Unternehmen (IFAPME) verdichten sich Berichte über einen großflächigen Datendiebstahl. Laut den Angaben einer Plattform, die Datenlecks im Internet erfasst und dokumentiert, sollen nach einem Cyberangriff persönliche Datensätze aus einer Datenbank im Darknet kostenlos zugänglich gemacht worden sein. Die Größenordnung ist dabei besonders kritisch: Es geht den Angaben zufolge um mehr als 700.000 betroffene Personen. Schon die Tatsache, dass die Daten nicht nur „verkauft“, sondern offenbar direkt verbreitet werden, erhöht den Druck auf die Betroffenen und erschwert zugleich das Zurückholen oder Verhindern weiterer Kopien.
Technisch betrachtet klingt das Szenario nach einem kompromittierten Datenbank-Backend, aus dem nicht nur Kontaktdaten, sondern auch finanznahe Informationen abflossen sein sollen. In den Berichten ist von einer Datenbank die Rede, die Informationen zu mehr als 700.000 Personen enthalten habe, darunter mehr als 85.000 IBAN-Nummern. Zusätzlich werden Datentypen genannt, die in Betrugsketten häufig als „Vertrauensanker“ dienen: Identität, Postanschrift, E-Mail-Adresse, Telefonnummer und Geburtsdatum. Bei einem Teil der Datensätze soll außerdem eine Nationalregisternummer vorhanden gewesen sein – eine Kennung, die über längere Zeit stabil bleibt und daher besonders schwerwiegend wirkt, weil sie sich nicht wie eine Telefonnummer oder ein Passwort „austauschen“ lässt.
Für die Risikowirkung ist weniger die einzelne Information entscheidend als die Kombination. IBAN-Nummern allein ermöglichen laut den Einordnungen nicht ohne Weiteres unmittelbare Zahlungen von einem Konto. In Verbindung mit echten persönlichen Daten können sie jedoch Social Engineering deutlich besser unterstützen: Wenn Angreifer etwa per E-Mail, SMS oder Telefonanruf mit konkreten, bereits bekannten Details argumentieren, sinkt die Wahrscheinlichkeit, dass Empfänger den Kontakt als Betrugsversuch erkennen. Genau dieses Muster wird auch in den Berichten über die Sensibilität der nun angeblich weitergegebenen Datensätze hervorgehoben. Für IT- und Security-Verantwortliche in Organisationen ist das ein bekanntes Problem: Angriffe wirken oft dann am erfolgreichsten, wenn sie nicht nur „gehackte Daten“ liefern, sondern die echte Identität des Gegenübers in die Kommunikation einbetten.
Relevante Folgerungen ergeben sich außerdem daraus, wie solche Lecks in der Praxis ausgenutzt werden. Auch wenn die Daten offenbar kursieren, lässt sich daraus nicht automatisch ableiten, dass bereits überall Betrugsversuche stattgefunden haben. Die Leck-Erfassungsplattform betont in diesem Zusammenhang, dass aus der Veröffentlichung allein kein Beleg für konkrete bereits erfolgte Fälle folgt. Für die Betroffenen bedeutet das dennoch: Phishing und gezielte Betrugsanrufe bleiben wahrscheinliche nächste Schritte, weil die Angreifer ihre Templates auf echte Profile zuschneiden können. Besonders für das Umfeld von Finanz- und Identitätsprozessen steigt damit der Aufwand für Monitoring, Ticketing und Aufklärung, selbst wenn die eigentliche Kompromittierung „nur“ in einem Admin- oder Datenbankkontext stattgefunden hat.
Ein weiterer Punkt ist die zeitliche Einordnung. Dem Bericht zufolge soll das IFAPME im vergangenen Februar Opfer eines Cyberangriffs geworden sein. Dass die Daten erst danach und in dieser Form im Darknet auftauchen, passt zu typischen Leck-Ketten: Erst müssen Daten ausgelesen, typischerweise in einem brauchbaren Format abgelegt und schließlich monetarisierbar oder nutzbar gemacht werden. Für Unternehmen und Behörden folgt daraus eine klare Konsequenz für die Absicherung: Neben dem klassischen Schutz der Perimeter- und Login-Schicht braucht es vor allem Maßnahmen auf Datenebene. Dazu zählen etwa konsequente Zugriffskontrollen, die Minimierung von Datenvolumen und -reichweiten sowie Protokollierung, die auch bei „internen“ Datenabflüssen frühzeitig auffällt. Ebenso wichtig sind Prozesse zur Incident-Response, die nicht erst bei sichtbaren Ausfällen, sondern bei Verdachtsmomenten rund um Datenexport und ungewöhnliche Zugriffe greifen.
Markt- und Branchenkontext liefert dabei ein bekanntes Muster: Institutionen, die viele personenbezogene Datensätze verwalten, werden zunehmend in denselben Zielkategorien adressiert wie Handel, Gesundheitswesen oder Finanzdienstleistungen. Sobald einmal die Schwelle „große Menge an Nutzerdaten“ erreicht ist, entsteht ein eigener Kreislauf aus Kopien, Vermarktung in unterschiedlichen Foren und Wiederverwendung für weitere Kampagnen. Für die nächsten Wochen dürfte deshalb entscheidend sein, wie zügig das IFAPME und nachgelagerte Stellen die tatsächliche Betroffenheit verifizieren und ob sie gezielte Hinweise zur Betrugsprävention ausgeben. Gleichzeitig sollten Organisationen, die mit ähnlichen Daten arbeiten, ihre eigenen Kontrollen prüfen: Wo liegen IBAN- und Identitätsdaten gemeinsam? Wie schnell lässt sich auf untypische Exporte reagieren? Und welche Verfahren gibt es, um betroffene Personen erreichbar zu informieren, falls sich die Vorfälle konkretisieren.
Unterm Strich zeigt der Fall vor allem eins: Die Gefahr entsteht nicht nur durch den Zugriff auf Daten, sondern durch das spätere „Operationalisieren“ der Informationen in Betrugsprozessen. Wenn Identitätsdaten, Kommunikationswege und banknahe Merkmale in einem Datensatz zusammenkommen, wird daraus ein mächtiges Werkzeug für Social Engineering. Ob und in welchem Umfang bereits konkrete Angriffe erfolgreich waren, bleibt angesichts der Formulierung in den Berichten zunächst offen. Klar ist aber, dass die Veröffentlichung im Darknet die Eintrittswahrscheinlichkeit künftiger Phishing- und Betrugswellen erhöht und damit für IT-Security-Teams, Compliance-Verantwortliche und Support-Organisationen kurzfristig Handlungsbedarf schafft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Datenleck beim IFAPME: Mehr als 700.000 Profile im Darknet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Datenleck beim IFAPME: Mehr als 700.000 Profile im Darknet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Datenleck beim IFAPME: Mehr als 700.000 Profile im Darknet« bei Google Deutschland suchen, bei Bing oder Google News!