
LONDON (IT BOLTWISE) – Eine scheinbar harmlose „PDF Reader“-App aus dem offiziellen Google Play Store hat nach Angaben von Sicherheitsforschern zunächst als Viewer funktioniert, später aber einen Banking-Trojaner nachgeladen. Der Trojaner Anatsa soll dabei über Rechte für „Bedienungshilfen“ gefälschte Login-Fenster einblenden und SMS-Bestätigungscodes abgreifen. Berichten zufolge wurden mehr als 10.000 Installationen gezählt, bevor die App entfernt wurde. Für Betroffene ist vor allem relevant, welche Rechte die installierte App im Detail verlangt hat.
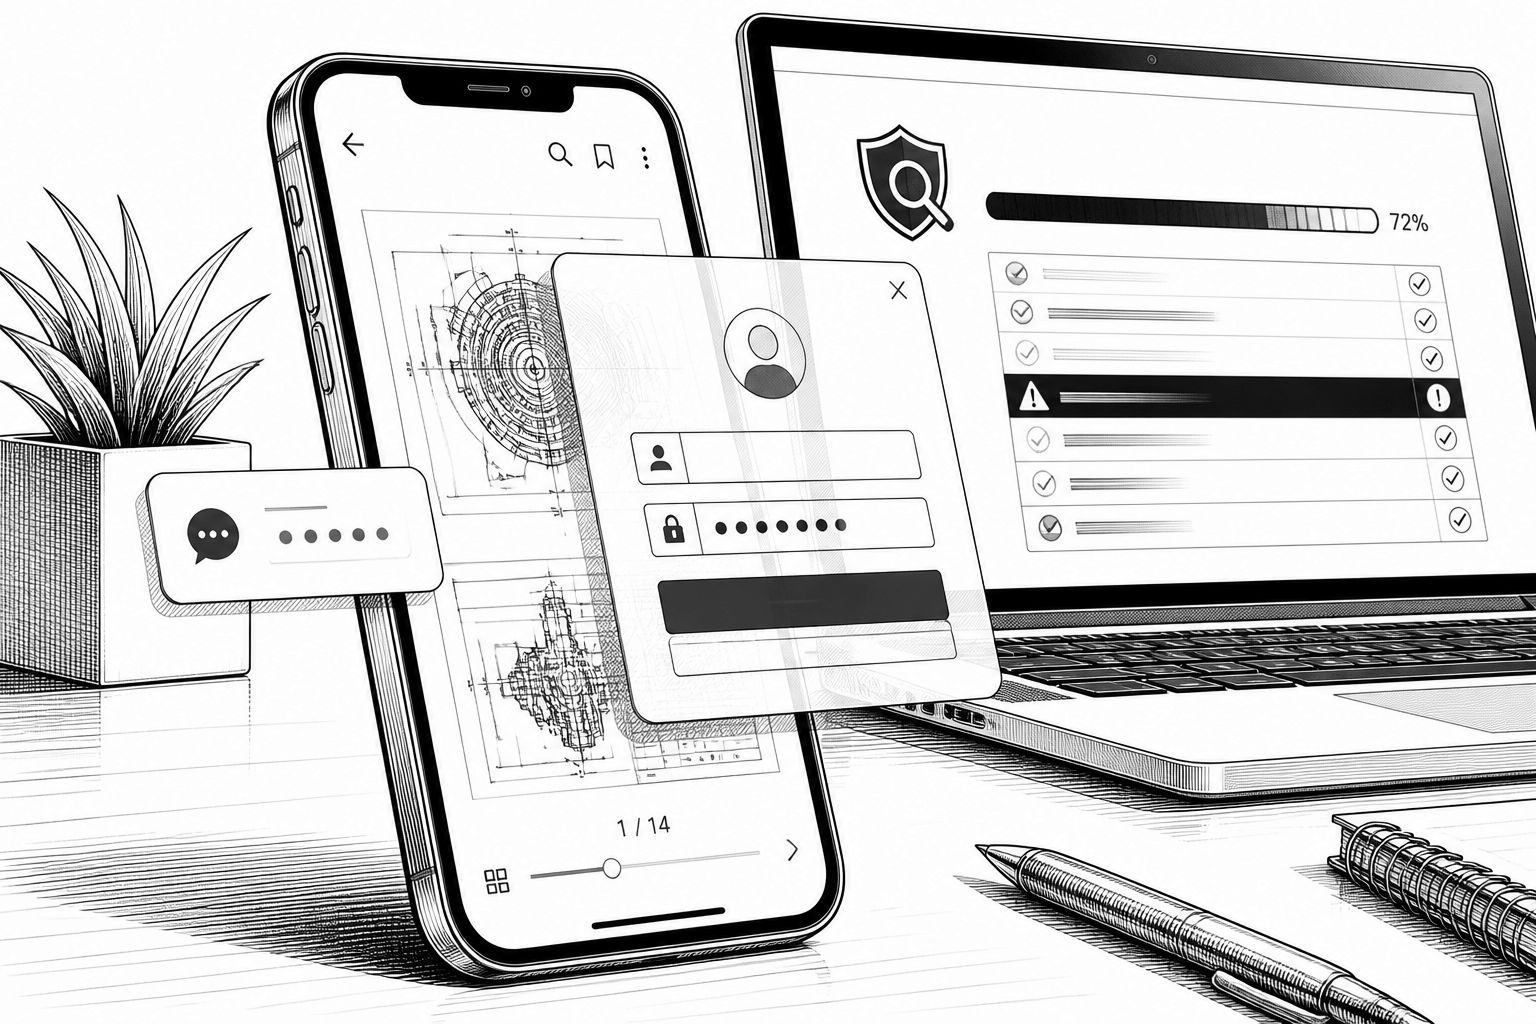
Auf den ersten Blick ist die App-Story dieses Falls unspektakulär: Eine „PDF Reader“-Software sitzt im offiziellen Google Play Store und wird dort wie ein normaler Dateimanager installiert. Genau diese Entkopplung von typischem Warnverhalten ist laut Sicherheitsanalysen das Kernproblem. Denn im Unterschied zu klassischen Varianten aus „unbekannten Quellen“ bleibt das Verhalten zunächst unauffällig und erfüllt den Zweck, den Nutzerinnen und Nutzer erwarten. Erst mit Verzögerung, getarnt als Update, soll dann die eigentliche Schadfunktion nachgeladen werden. Damit verschiebt sich die Angriffslogik weg von „sofort sichtbar schädlich“ hin zu „zuerst nützlich, später gefährlich“.
Die Täter setzen dabei auf eine zweistufige Payload-Strategie: Die App arbeitet nach der Installation zunächst als harmloser PDF-Reader beziehungsweise Dateimanager. In einer Testumgebung erkennt die Schadkomponente laut den Berichten vorsichtshalber die Ausführungskonstellation und bleibt dann ebenfalls zurückhaltend. Nach einer gewissen Zeit erfolgt dann die Umstellung. Der Banking-Trojaner Anatsa wird als reguläres Update nachgeladen, wodurch sich die App optisch und funktional in den Erwartungen der Nutzer stabil hält. Solche Verzögerungsmechanismen sind aus der Malware-Praxis gut bekannt, weil sie automatisierte Analysen und statische Prüfungen ausbremsen; im Alltag wirkt der Angriff dadurch zeitlich entkoppelt von der eigentlichen Installation.
Technisch wird es besonders brisant, sobald der Trojaner Anatsa seine Rechte ausweitet. Der Hintergrund ist, dass die Komponente nicht nur Daten im Hintergrund sammelt, sondern Interaktion mit dem System anstößt. Nach den Angaben der Sicherheitsforscher fordert Anatsa Zugriff auf die „Bedienungshilfen“. Genau diese Berechtigungen erlauben es, Nutzerinteraktionen zu beeinflussen oder abzugreifen, etwa indem über eine geschützte Ebene zusätzliche Fenster über anderen Apps angezeigt werden. In der beschriebenen Angriffskette soll ein gefälschtes Login-Fenster über die echte Banking-App gelegt werden, während parallel SMS-Bestätigungscodes abgefangen werden. Für Betroffene bedeutet das: Selbst wenn auf dem Bildschirm nichts „kaputt“ wirkt, kann die Authentifizierung bereits kompromittiert sein.
Die Reichweite wird in den Analysen ebenfalls als deutlich gemacht: Laut Zscaler ThreatLabz nahm eine frühere Anatsa-Welle zunächst mehr als 650 Finanzinstitute weltweit ins Visier, inzwischen sprechen die Berichte von über 831. Hinzu kommt, dass neuere Varianten parallel über wechselnde Tarn-Apps im Play Store verteilt wurden. Neben der „PDF Reader“-Variante tauchte demnach auch eine zweite Tarn-App mit vergleichbarer Funktionalität als Dateimanager auf. Der Trojaner wird in diesem Kontext zudem als TeaBot bezeichnet und soll seit mindestens 2020 über wechselnde Entwicklerkonten und neue Paketvarianten in Umlauf gebracht worden sein. Für Security-Teams ist das ein Hinweis auf strukturiertes Rebranding: Nicht eine einzelne Schad-App ist das Problem, sondern ein wiederkehrendes Ökosystem aus Installer, Tarnung, Verzögerung und späterer Rechteausweitung.
Auch deshalb lohnt sich die Nutzerprüfung mit Android-Einstellungen deutlich stärker als eine reine Blickdiagnose. Wer nur darauf achtet, ob eine App „komisch“ aussieht, wird in solchen Fällen zu spät reagieren, weil der Viewer-Teil zunächst wie vorgesehen arbeitet. Konkret empfehlen die Sicherheitsforscher, die App-Details im Play Store zu prüfen, darunter Entwicklerangaben und Paketname. Sobald die App entfernt wurde, verschwinden diese Informationen im Store teils; dann wird der Paketname und damit die Zuordnung über die Gerätesicht wichtig. Auffällig ist vor allem der Funktionsumfang: Eine echte Lese- oder Viewer-App sollte nach allgemeiner Logik keinen Zugriff auf die „Bedienungshilfen“ brauchen, um Dokumente anzuzeigen. Wenn genau diese Rechte gefordert werden, ist das unabhängig von der Installationszahl ein klares Warnsignal.
Für die weitere Reaktion ergibt sich aus der beschriebenen Technik eine handfeste Prioritätenliste. Zuerst sollte die verdächtige App über die normalen Android-Einstellungen deinstalliert werden. Anschließend empfiehlt sich ein vollständiger Scan über Play Protect im Play Store (über Profil und den Bereich Play Protect), ergänzt um einen Scan mit einer etablierten Sicherheitslösung. Falls die Auffälligkeiten danach weiter bestehen oder die App erneut auftaucht, kommt als deutlich radikalere Maßnahme eine Rücksetzung auf die Werkseinstellungen infrage, um persistenten oder erneut nachgeladenen Schadcode sicher zu entfernen. Wichtig ist dabei: Wenn Anatsa bereits die „Bedienungshilfen“-Rechte erhalten hat und eine Banking-App installiert war, müssen Nutzer laut den Berichten mit dem Risiko umgehen, dass Zugangsdaten und möglicherweise auch SMS-Bestätigungscodes abgegriffen wurden. Gerade weil die Ziele offenbar kontinuierlich erweitert werden, ist es im Einzelfall nicht ausgeschlossen, dass auch konkrete Banken betroffen waren.
Aus Branchensicht unterstreicht der Fall außerdem, warum App-Store-Sicherheit allein kein statisches Siegel ist. Der Angriff zeigt, dass „im offiziellen Store“ nicht gleichbedeutend mit „sicher im Lebenszyklus“ ist, sondern dass die Vertrauensannahme offenbar erst durch fortlaufende Verhaltens- und Rechteprüfungen abgesichert werden kann. Für IT-Abteilungen in Unternehmen mit BYOD ist das relevant, weil der nächste Schritt nach der Installation oft nicht sichtbar ist und weil Banking-Trojaner typischerweise auf Anmeldeprozesse in der realen Nutzerumgebung abzielen. Wer interne Richtlinien für Mobilgeräte, Passwortmanagement und Freigabe-Workflows pflegt, sollte die beschriebenen Rechtepfade („Bedienungshilfen“) und die Idee einer verspäteten Nachladung als Risiko in Awareness-Schulungen aufnehmen. So lässt sich im Ernstfall schneller zwischen „normaler App-Nutzung“ und „Manipulation durch Rechteausweitung“ unterscheiden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefährlicher PDF-Reader im Play Store: Banking-Trojaner Anatsa spioniert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefährlicher PDF-Reader im Play Store: Banking-Trojaner Anatsa spioniert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefährlicher PDF-Reader im Play Store: Banking-Trojaner Anatsa spioniert« bei Google Deutschland suchen, bei Bing oder Google News!