


LONDON (IT BOLTWISE) – Forschende haben in öffentlichen GitHub-Commits gehashte Hinweise auf n8n-API-Tokens gefunden und bei Live-Instanzen geprüft, ob sie noch akzeptiert werden. Von 896 erreichbaren Systemen bestätigten sie 321 Fälle mit mindestens einem gültigen Token. Die Tokens liefern dann authentifizierten Zugriff auf Workflow-Definitionen, Ausführungsdaten und teils gespeicherte Downstream-Credentials – ohne dass eine Software-Schwachstelle ausgenutzt werden muss. Damit rückt die Geheimnis-Hygiene in der Automatisierungs-Pipeline deutlich stärker in den Fokus.

Bei Automatisierungsplattformen wirkt ein einziger Geheimnis-Leak oft größer als bei klassischer Web-Software. n8n verbindet Workflows mit Datenbanken, Repositories, Cloud-Umgebungen, KI-Diensten und Support-Systemen – und macht dabei Authentifizierung zum Alltag: Webhooks, Zeitpläne, API-Aufrufe und Node-Konfigurationen laufen mit Tokens, API-Keys oder Datenbankpasswörtern. Genau an dieser Stelle setzt die aktuelle Untersuchung an: Forschende haben öffentliche GitHub-Commits nach geleakten n8n-API-Tokens durchsucht und anschließend die zugehörigen Live-Instanzen per REST-API validiert, also ohne Exploit-Logik und ohne spezielle Angriffswerkzeuge.
Die Größenordnung ist dabei greifbar. Aus dem Commit-Set seit April 2025 wurden 4.576 eindeutige API-Tokens in 5.469 GitHub-Commits extrahiert; die Tokens ließen sich 1.255 Hostnames zuordnen. Von 896 öffentlich erreichbaren Instanzen zum Zeitpunkt des Tests akzeptierten 321 mindestens einen dieser geleakten Tokens. Das entspricht rund 36% der erreichbaren Systeme und etwa 26% aller in den Commits identifizierten Hostnames. Zusätzlich betrachteten die Forschenden auch n8n Model Context Protocol (MCP)-Schlüssel: Von 372 gefundenen MCP-Tokens waren zum Testzeitpunkt sieben noch gültig – ungefähr 2% – und damit ebenfalls ein reales, wenn auch kleineres Expositionsfenster für KI-gestützte Integrationen.
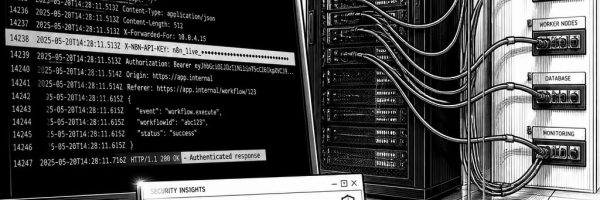
Technisch liegt der Kern im Zusammenspiel aus API-Key-Mechanik und fehlender „Expiry“ in der Praxis. n8n-API-Keys sind signierte JSON-Web-Tokens mit einem Audience-Claim „public-api“. Entscheidend: Viele ältere Keys enthalten keinen „exp“-Ablauf, weil n8n erst ab Version 1.78.0 (eingeführt im Februar 2025) einen Standard-Ablauf von 30 Tagen vorsieht. Für Angreifer bedeutet das: Ein Token, der Monate zuvor versehentlich in ein öffentliches Repository gelangte, kann weiter funktionieren, solange die Instanz ihn noch in der n8n-Datenbank erkennt. Zum Validieren reicht nach den Tests ein read-only Request mit dem Token im Header „X-N8N-API-KEY“, wobei ein 200-Response auf Akzeptanz hinweist und 401 auf Ungültigkeit, Entfernen aus der Datenbank oder fehlende Signatur-Validierung. Selbst wenn der Token „nur“ einen Zugriff auf die Plattform gewährt, kann diese Plattform wiederum andere Systeme authentifiziert ansteuern.
Die Untersuchung macht außerdem sichtbar, warum das Leck oft nicht isoliert bleibt: Der Token wirkt nach den Token-Berechtigungen des Erstellers. Je nach Rolle können über die öffentliche REST-API unter anderem Benutzerdaten, vollständige Workflow-Definitionen, Ausführungsverläufe (inklusive „includeData=true“), sichtbare Daten-Tabellen sowie Variablen- oder Credential-Metadaten abgefragt werden. Besonders kritisch ist die Workflow-Ebene, weil sie die konkrete Node-Konfiguration offenlegen kann – inklusive JavaScript- oder Python-Code in Code-Nodes sowie hart kodierter Inhalte, falls ein Entwickler nicht den Credential-Store von n8n nutzt. Selbst wenn das Credential-Endpunkt selbst die geheimen Werte nicht direkt zurückgibt, zeigt die kontrollierte Reproduktion einen bekannten Hebel: Wer Workflows erstellen und ausführen darf, kann gespeicherte Credentials referenzieren lassen, sodass n8n die Secrets im Kontext der Instanz verwendet.
Damit lassen sich laut den Reproduktionsversuchen vier Angriffstechniken in einem „pragmatischen“ Ablauf zeigen, der keine CVE-Ausnutzung voraussetzt. Im ersten Schritt reicht reine Enumeration: Über „/api/v1/users“ und „/api/v1/workflows“ lassen sich Konten und vollständige Workflow-Definitionen sichtbar machen, und vorhandene Tokens können dadurch zusätzlich kontextualisiert werden. Im zweiten Schritt hilft die Stored-Credential-Logik: Ein Schedule-Trigger startet den Workflow, ein OpenAI-Node nutzt eine referenzierte gespeicherte Credential-ID, und anschließend liefert „/api/v1/executions?includeData=true“ die Ergebnisse im Klartextformat der Ausführung. Im dritten Schritt wird dieselbe Mechanik auf Data-Table-Zugriffe übertragen, sodass auch Tabelleninhalte in Ausführungsdaten landen. Der vierte Schritt geht darüber hinaus: Ein HTTP-Listener empfängt Requests, während ein HTTP-Request-Node im Workflow eine gespeicherte OpenAI-Credential als Authentifizierung nutzt und diese beim Versand in den Header schreibt; so landet der rohe API-Key in den Logs des Angreifers. Auffällig ist zudem der Verteidigungsnachteil: Durch anschließendes Löschen des bösartigen Workflows verschwinden oft die sichtbaren Spuren in der n8n-Oberfläche, während ein spätere Ursachenanalyse ohne externe Telemetrie schwierig wird.
Für die Einordnung in den Markt ist wichtig, dass n8n sowohl selbst gehostet als auch über n8n.cloud betrieben wird und als Open-Source-Projekt inzwischen breite Verbreitung gefunden hat. Die Forschenden verweisen außerdem darauf, dass es parallel zu Token-Leaks weiterhin Sicherheitsadvisories und teils bereits ausnutzbare Schwächen in der Plattformwelt gibt; als Beispiel wird eine Expression-Injection genannte Schwachstelle mit hoher CVSS-Bewertung erwähnt, die in einer Known-Exploited-Katalogliste geführt wurde. Allerdings konzentriert sich die eigentliche Schadwirkung der neuen Ergebnisse auf etwas grundlegend anderes: Authentifizierte Angreifer brauchen keinen Exploit, wenn sie bereits gültige Zugangsdaten besitzen. Rund 30% der betroffenen 321 Instanzen liefen dabei den Angaben zufolge auf einem gehosteten Service bzw. einem ähnlichen Managed-Setup, was die Wahrscheinlichkeit erhöht, dass Secrets in CI/CD- oder Integrationspipelines entstehen und länger unbemerkt bleiben. Für Unternehmen heißt das: Das Risiko definiert sich nicht nur durch die n8n-Instanz, sondern durch jedes Zielsystem, das der Token im jeweiligen Workflow-Kontext erreichen kann.
Konsequenzen für den Betrieb folgen damit eher aus Security Hygiene als aus „Patch-only“. Der erste Schritt ist das unmittelbare Widerrufen des exponierten n8n-API-Keys und das Rotieren der betroffenen Downstream-Credentials, insbesondere dort, wo Workflows Daten aus Datenbanken, Cloud-APIs oder Support-Plattformen zusammenführen. Danach sollten Teams die betroffenen Konten und Rollen prüfen, nach unautorisierten Workflow-Änderungen suchen und klären, welche Daten und Ausführungsrouten ein Token tatsächlich abdecken könnte. Praktisch hilft außerdem ein Audit-Ansatz, bei dem die Instanz selbst bewertet wird: Der Audit-Endpunkt kann für Administratoren Sicherheitsberichte liefern, etwa zu Webhooks, möglichen SQL-Injection-Punkten oder ungenutzten Credentials. Wenn ein Token jedoch bereits in Drittsysteme geflossen ist, wird zusätzlich wichtig, die Logs und Zugriffsmuster außerhalb von n8n (z. B. in GitHub, in Cloud-Gateways oder in API-Zugriffsräumen) zu korrelieren. Insgesamt zeigt die Studie: Bei Workflow-Automation erzeugen geheime Datenlecks schnell eine Kaskade über mehrere Systeme – und genau deshalb müssen Geheimnisse „von Anfang an“ im Repository- und Integrationsdesign abgesichert werden.
Als ergänzende Signalwirkung erwähnen die Forschenden, dass sie parallel auch Meldungen direkt an n8n adressiert und über die Zeit geschlossen haben, ohne dass zur Veröffentlichungszeit unabhängig bestätigt wurde, ob alle Fixes bereits in der Breite verfügbar waren. Für Security-Teams bleibt damit die Kernbotschaft: Token-Validierung und Secret-Scanning gehören nicht nur in Entwicklungsumgebungen, sondern auch in die Betriebs- und Integrationskette. Wer Automatisierung zentral nutzt, sollte Token-Exposition als operatives Risiko behandeln – vergleichbar mit dem Verlust von API-Zugängen in anderen Integrations-Stacks – denn die „Angriffsoberfläche“ entsteht hier nicht durch neue CVEs, sondern durch die Authentifizierung, die ohnehin vorhanden ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Geleakte n8n-API-Tokens: 321 Instanzen akzeptieren Auth-Zugang aus GitHub" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Geleakte n8n-API-Tokens: 321 Instanzen akzeptieren Auth-Zugang aus GitHub" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Geleakte n8n-API-Tokens: 321 Instanzen akzeptieren Auth-Zugang aus GitHub« bei Google Deutschland suchen, bei Bing oder Google News!