


LONDON (IT BOLTWISE) – Unter der Überschrift „InvestigateTV+ Weekend“ rückt eine neue Folge unbemerkte Angriffswege in den Fokus, die im Alltag vieler Menschen schwer zu erkennen sind. Im Umfeld von TV- und Mediennutzung entstehen Risiken häufig dann, wenn Geräte nebenbei mit dem Internet verbunden bleiben. Besonders kritisch wird es, wenn Nutzer nicht zwischen legitimen Hinweisen und betrügerischen Maschen unterscheiden können. Die Folge liefert damit eher einen Sicherheits-Check als eine einzelne „mysteriöse“ Schwachstelle.
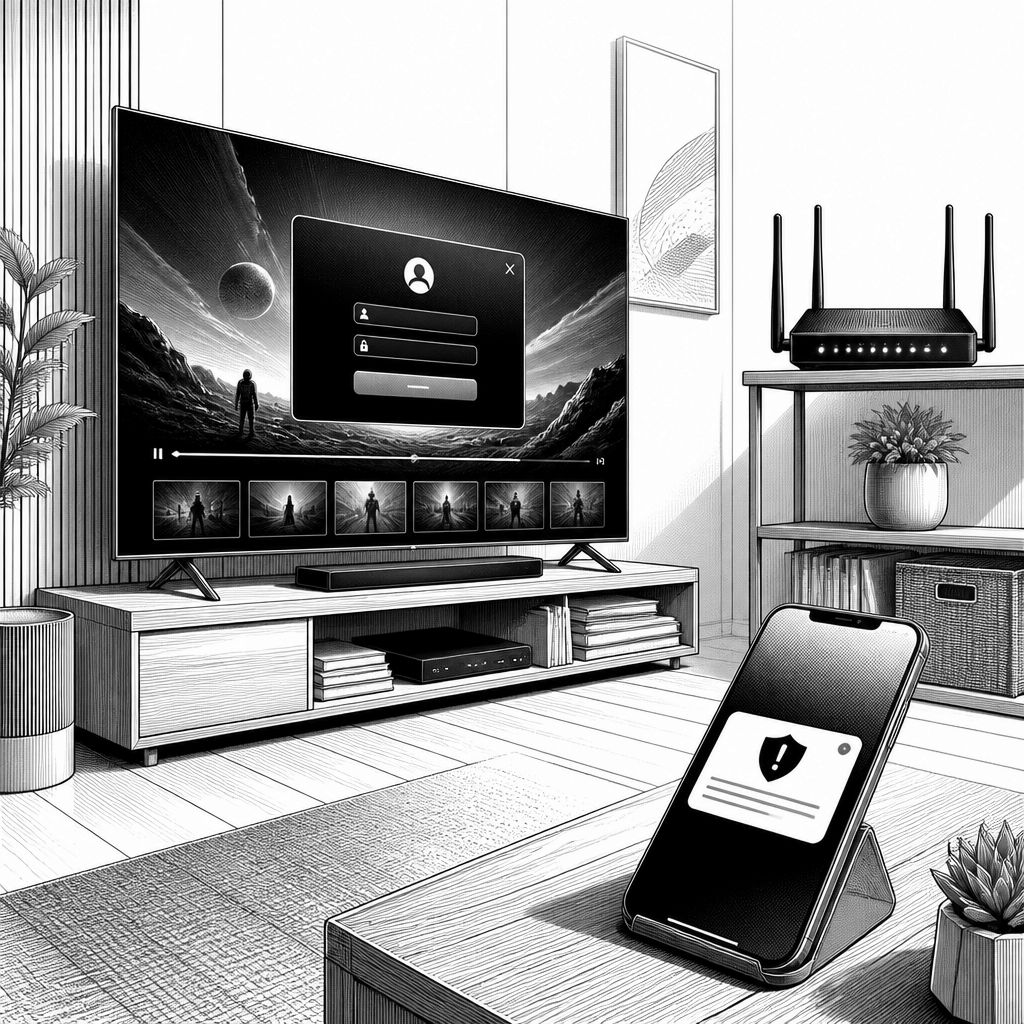
„InvestigateTV+ Weekend“ nimmt in dieser Ausgabe weniger ein einzelnes Großereignis als vielmehr die typischen Einstiegsstellen ins Visier, über die Angriffe im Hintergrund laufen können. In den eingebetteten lokalen Themen der Sendung taucht zwar kein konkreter technischer Exploit auf, aber die Dramaturgie des Formats folgt einem wiederkehrenden Muster: Risiken werden dort sichtbar, wo Nutzer ihre Geräte und Konten „nebenbei“ nutzen – etwa bei vernetzten Apps, bei Web-Zugriffen auf Medieninhalte oder bei der Verwaltung von Passwörtern. Genau in solchen Momenten entscheidet sich, ob eine Sicherheitsmaßnahme im Alltag wirklich wirkt oder ob sie nur theoretisch vorhanden ist.
Technisch betrachtet beginnt eine Vielzahl von realen Vorfällen nicht mit dem Knacken starker Kryptografie, sondern mit schwächeren Ketten: Menschen öffnen Links, laden Dateien herunter oder melden sich mit bestehenden Zugangsdaten an, weil eine Nachricht „dringlich“ oder „offiziell“ wirkt. Für Angreifer reichen dann oft schon harmlose Ausgangspunkte wie Browser-Benachrichtigungen, gefälschte Login-Seiten oder kompromittierte Werbe- bzw. Empfehlungsmechanismen. Danach übernehmen Malware-Loader, um entweder weitere Schadsoftware nachzuladen oder um Daten abzugreifen, etwa Cookies oder Tokens. Das Ergebnis ist häufig weniger ein sofort sichtbarer „Hacker-Angriff“, sondern ein schleichender Zugriff: Konten werden missbraucht, Einstellungen verändert oder Geräte zeigen ungewöhnliches Verhalten, ohne dass sofort klar ist, warum.
Ein weiterer Hebel liegt in der Gerätehygiene. Viele Haushalte besitzen inzwischen mehrere internetfähige Endpunkte: Streaming-Boxen, Smart-TVs, WLAN-Router, Spielkonsolen oder mobile Geräte, die mit dem gleichen Netzwerk verbunden sind. Wenn dort Updates ausbleiben oder Standardpasswörter weiterverwendet werden, entsteht ein breiter Angriffsflächenteppich. Angreifer können dann über klassische Schwachstellen in Betriebssystem-Komponenten, über ungeschützte Remote-Zugriffe oder über unsaubere Authentifizierung in der heimischen Infrastruktur eindringen. Entscheidend ist auch die Trennung: Ein kompromittiertes Gerät im Gäste-WLAN kann zwar manchmal „nur“ dieses Gerät betreffen, aber in schlecht segmentierten Netzen reicht ein Einstieg häufig, um auch andere Systeme zu erreichen.
Für die Einordnung lohnt auch der Marktblick: In den letzten Jahren ist die Bedrohungslandschaft weniger vom „einmaligen Knall“ geprägt, sondern von automatisierten Kampagnen, die auf Skalierung ausgelegt sind. Phishing bleibt dabei besonders effektiv, weil es nicht nur auf Technik setzt, sondern auf Ablenkung, Zeitdruck und Informationslücken. Gleichzeitig haben sich Betrugsformen diversifiziert: Statt nur E-Mails zu verwenden, werden zunehmend Messengermuster, Browser-Push-Nachrichten und „Support“-Kontaktwege genutzt, um Nutzer zu Handlungen zu bewegen. Genau deshalb ist Aufklärung im Sinne von „risikobewusstem Verhalten“ so wichtig wie die technische Absicherung – denn selbst der beste Schutzfilter kann fehlende Nutzerentscheidungen nur teilweise kompensieren.
Auf Unternehmensebene – und auch für IT-Verantwortliche in Privathaushalten mit professionellerem Setup – lassen sich aus solchen Formaten vor allem zwei praktische Lehren ableiten. Erstens sollten Sicherheitsmaßnahmen so gestaltet werden, dass sie sich in typische Workflows einfügen: Mehrfaktor-Authentifizierung, passwortbasierte Zugänge mit modernen Verfahren und ein konsequentes Patch-Management senken die Erfolgsquote auch dann, wenn Nutzer eine betrügerische Seite öffnen. Zweitens lohnt die Überprüfung von Konten- und Geräteereignissen: Logins, neue Session-Starts, ungewöhnliche Standortwechsel oder plötzliche Token-Neuausstellungen sind häufig die frühe Spur. Wer solche Signale nur im Ausnahmefall kontrolliert, entdeckt Vorfälle oft zu spät; wer sie automatisiert mit klaren Regeln versieht, kann dagegen schneller reagieren.
Für Zuschauer, die die Folge als Sicherheitsimpuls verstehen wollen, ist die eigentliche Kernfrage weniger „Welche eine Schwachstelle wurde heute gefunden?“, sondern „Welche Route würde ich selbst nutzen, wenn ich Angreifer wäre?“. In vielen Fällen führt die naheliegendste Route über Vertrauen: Nutzer sehen ein vertrautes UI-Muster, glauben der scheinbaren Herkunft und handeln deshalb ohne zusätzliche Prüfung. Eine konsequente Strategie setzt daher auf überprüfbare Gewohnheiten: Links nicht blind bestätigen, Authentifizierungsanfragen immer am direkten Anbieterkanal gegenchecken, Downloads nur aus verlässlichen Quellen starten und Geräte so einstellen, dass Updates automatisch nachziehen. Das klingt banal, aber in der Praxis trennt genau dieser „Basisschutz“ häufig die Fälle, die nur wie ein kurioser Hinweis wirken, von denjenigen, die zu Kontenmissbrauch oder ungewollten Zugriffsversuchen führen.
Schließlich zeigt das Format auch, warum Sicherheitskommunikation langfristig gedacht werden muss. Lokale Meldungen und Alltagsthemen bilden eine Umgebung, in der Menschen ohnehin Informationen konsumieren; dort müssen Warnsignale „lesbar“ sein, ohne technisches Vorwissen zu verlangen. Wenn die Sendung implizit auf unauffällige Angriffsrisiken hinweist, ist das ein Signal an Entscheider wie IT-Teams: Prävention ist ein Prozess, kein Projekt. Wer heute patcht, segmentiert und Authentifizierung stärkt, reduziert nicht nur einzelne Vorfälle, sondern auch den Aufwand für Incident Response, weil die Wahrscheinlichkeit einer Eskalation sinkt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "InvestigateTV+: Unbemerkte Hacker-Risiken im Alltag – worauf Zuschauer achten sollten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "InvestigateTV+: Unbemerkte Hacker-Risiken im Alltag – worauf Zuschauer achten sollten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »InvestigateTV+: Unbemerkte Hacker-Risiken im Alltag – worauf Zuschauer achten sollten« bei Google Deutschland suchen, bei Bing oder Google News!