
LONDON / LONDON (IT BOLTWISE) – In London fiel einem Händler auf, dass die Abtaufunktion mehrerer Kühl- und Gefriergeräte plötzlich ansprang und Temperaturanzeigen in Richtung 150 °C gingen. Er trennte die Online-Verbindung und verhinderte damit nach eigenen Angaben Schlimmeres. Zeitgleich berichteten mehrere Länder von ähnlichen Vorfällen in Geschäften. Parallel häuften sich in den letzten Wochen Meldungen zu großen Krypto-Überfällen und einer gefälschten Alarmmeldung in Kiew.
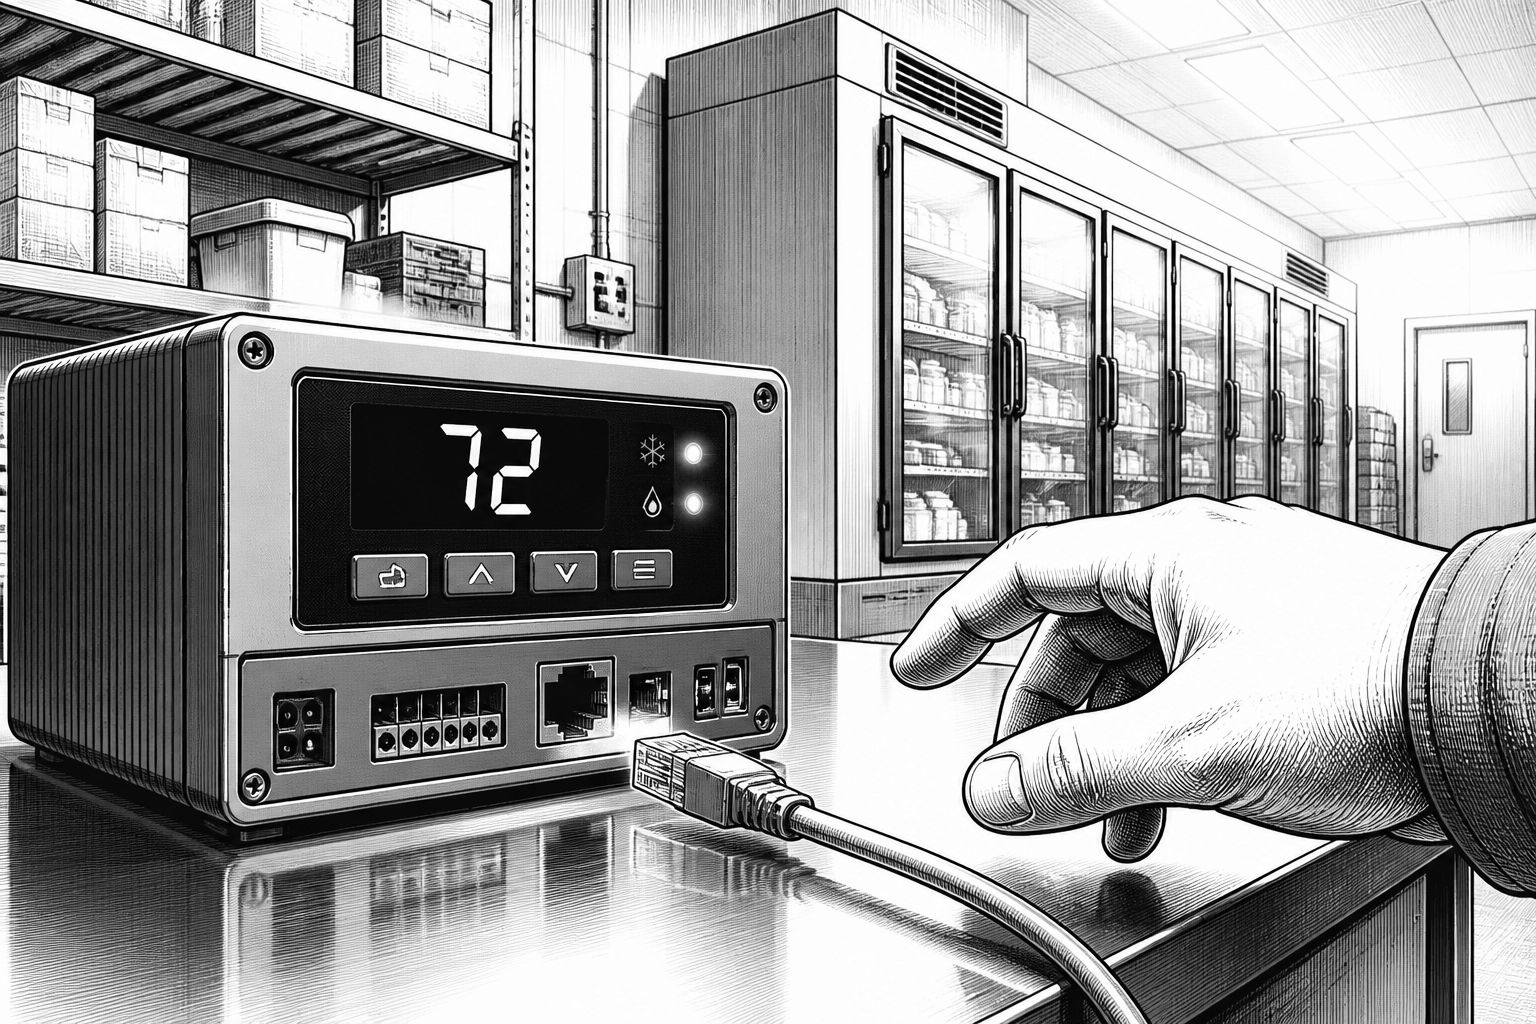
Der Auslöser war in London ein ganz praktisches Detail: Ein Händler bemerkte im Morgenbetrieb, dass die Abtaufanzeige einer bestimmten Kühlanlage auffällig aktiv war und die Bedien- bzw. Statusanzeige Werte bis etwa 150 °C zeigte. Auch benachbarte Einheiten waren betroffen, bevor er die Verbindung der Geräte zum Internet abtrennte, indem er das Anschlusskabel an der Box entfernte. Das wirkt zunächst wie ein lokales IT-Problem in einem Warenlager – tatsächlich beschrieben mehrere Einzelhändler in verschiedenen Ländern zeitgleich sehr ähnliche Störungen an Kühl- und Gefriertechnik, bei der die Temperaturwerte in einigen Fällen bis in den Bereich von rund 50 °C anstiegen. Genau diese Kombination aus Alltagsbetrieb, kritischer Infrastruktur für Lebensmittel und einem plötzlich sichtbaren Kontrollverlust macht die Ereignisse für Sicherheitsverantwortliche so beunruhigend.
Technisch betrachtet steckt hinter solchen Fällen oft weniger „Magie“ als eine Kette aus Fernzugriff, älteren Softwareständen und Wartungsdefiziten bei Geräten, die nicht als IT-Systeme gedacht waren. Die Angriffe richteten sich dabei laut Darstellung auf die Unternehmen, die Betriebssysteme bzw. Steuerungen für gewerbliche Kühleinheiten bereitstellen. Sobald diese Systeme internetfähig sind, entsteht für Angreifer ein direkter Weg zu den Endgeräten in Filialen. Ein weiterer Punkt fällt besonders auf: In der Argumentation aus dem Sicherheitsumfeld heißt es, dass „End-of-Life“-Versionen eine zentrale Rolle spielen – also Software, die nicht mehr vom Hersteller produziert und nicht mehr mit sicherheitsrelevanten Updates gepflegt wird. Selbst wenn die Geräte im Alltag zuverlässig wirken, bleibt die Angriffsfläche bestehen, bis Updates eingespielt oder obsolete Software ersetzt wird.
Parallel dazu verschiebt sich das Muster der Angriffsplanung. Die Warnung aus dem Vereinigten Königreich, die die Vorfälle in eine breitere „neue Angriffslandschaft“ einordnet, nennt als Treiber sowohl Geopolitik als auch KI-gestützte Entwicklung: KI kann Angreifern helfen, Ziele zu scouten, Schwachstellen in IT-Netzwerken systematisch zu identifizieren und schneller bösartigen Code zu formulieren. Gleichzeitig gibt es innerhalb derselben Einordnung deutliche Einschränkungen: Die relevanten Schwachstellen bei den Kühlschränken seien offenbar nicht erst durch KI „entstanden“, sondern häufig bereits vorhanden gewesen – etwa weil Standardzugänge oder öffentlich dokumentierte Konfigurationsdetails in Handbüchern/Unterlagen kursierten. Damit treffen zwei Realitäten aufeinander: KI kann Tempo und Skalierung erhöhen, aber sie löst nicht automatisch aus, dass eine bisher „unentdeckte“ Tür plötzlich existiert.
Der Kontrast zeigt sich auch daran, wie sich die Ergebnisse messbar von der „Flut an Verwundbarkeiten“ unterscheiden. In der Darstellung wird beschrieben, dass seit April ein KI-Modell eines US-Startups besonders stark darin sei, IT-Lücken zu markieren, und dass die Zahl der gefundenen Schwachstellen bei großen Technologieunternehmen dadurch stark angestiegen sein soll – während die Zahl erfolgreicher Breach-Vorfälle nicht im gleichen Ausmaß zulegt. Eine plausible Erklärung aus dem Sicherheitsdiskurs: Viele Entdeckungen führen nicht automatisch zu erfolgreichen Intrusionen, weil Ausnutzung, Zugriffswege, Rechte und Zielsysteme erst zusammenpassen müssen. Zudem deutet ein weiterer Aspekt in die gleiche Richtung: Wenn es für kriminelle Gruppen schwerer wird, Geld mit einzelnen Schwachstellen zu verdienen, verschiebt sich die Priorität. Der „cyber crime“-Markt ist kein Labor – er reagiert auf Aufwand, Ertrag und Strafverfolgungsdruck.
Markt- und geopolitische Relevanz bekommt die Debatte aber nicht nur durch die Technik, sondern auch durch das Timing. In denselben Tagen, in denen Kühl- und Gefriersysteme gestört wurden, wurde der Öffentlichkeit auch von einem massiven Raub auf einer großen Krypto-Handelsplattform berichtet; kurz danach ging es um eine gefälschte Notfallmeldung für eine App in der Ukraine, die Menschen in Kiew mit einer vermeintlichen Nuklearwarnung konfrontierte. Solche Ereignisse werden häufig als Indikator für „Grauzonen“-Konflikte gelesen, in denen staatliche Akteure psychologische Effekte erzielen wollen, ohne wie in klassischer Kriegsführung physisch zu eskalieren. Dass Sicherheitsbehörden dabei Alltagssysteme nennen – von Smart-Home-Geräten bis zu Router und weiteren internetfähigen Endpunkten – unterstreicht die strategische Idee: Angreifer müssen nicht immer ganze Netze lahmlegen, wenn sie Vertrauen, Betriebssicherheit und Handlungsfähigkeit stören können.
Für Europa kommt noch eine regionale Komponente hinzu, die sich in Zahlen und Beobachtungen ausdrückt. Aus Finnland wird etwa beschrieben, dass sich seit dem Jahr 2022 die Zahl der gemeldeten Cybervorfälle deutlich erhöht hat; zudem wird von kompromittierten Mobiltelefonen von Regierungsmitarbeitern und von Störungen bei Behörden-Services berichtet. Finnland teilt eine rund 1.340 km lange Grenze mit Russland, und das Land gilt – wie mehrere NATO-nahe Staaten – als besonders exponiert. Doch die Warnungen betonen zugleich: Russland ist nicht der einzige Faktor, sondern eher ein dominanter. KI kann Angriffe zusätzlich „opportunistischer“ machen, weil automatisierte Scans und angepasste Exploit-Entwicklung die Hürde senken, sobald irgendwo ein Gerät sichtbar im Netz steht.
Unterm Strich führt das zu einer klaren Konsequenz für Betreiber, die nicht nur Händler, sondern auch Industrie, Gesundheitswesen und öffentliche Einrichtungen umfasst: Die Gerätesicherheit endet nicht bei der Beschaffung, sondern beginnt im Lebenszyklus. Hersteller- und Betreiberseite müssen die Wartung internetfähiger Systeme ernst nehmen, speziell bei älteren Installationen, bei denen Updates abgekündigt sind. In der Praxis bedeutet das für IT- und OT-Teams, dass sie Inventar, Patch-Status und Netzwerkzugriffe von Kühlsteuerungen, Routern und ähnlichen Endpunkten regelmäßig prüfen und dabei auch „scheinbar physische“ Anlagen als IT-nah behandeln. Ein weiterer Punkt ist organisatorisch: Wer die Verbindung zum Internet nicht als Standardrisiko sieht, entdeckt den Ernstfall oft erst, wenn die Abtaufunktion bereits „zu hoch“ schaltet. Genau diese Lernkurve sollte nun in Sicherheits- und Betriebsprozesse überführt werden, statt erst beim nächsten Vorfall.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI, alte Software und vernetzte Kühlschränke: Warum die Angriffswelle wächst" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI, alte Software und vernetzte Kühlschränke: Warum die Angriffswelle wächst" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI, alte Software und vernetzte Kühlschränke: Warum die Angriffswelle wächst« bei Google Deutschland suchen, bei Bing oder Google News!