
LONDON (IT BOLTWISE) – Im Zentrum steht ein Binance-Heist, der laut Ermittlungszuordnung einem nordkoreanisch verknüpften Akteur zugeschrieben wird und über mehrere Stufen bis in die Entwicklerumgebungen reicht. Dabei gefriert Binance nach eigenen Angaben einen großen Teil der gestohlenen Stablecoins, während ein weiterer Teil nicht mehr blockierbar bleibt. Parallel zeigt der Text, wie Unternehmen KI-Funktionen in den Engineering-Alltag bringen wollen, aber Sicherheitsprozesse und Testkultur dabei schnell ins Hintertreffen geraten. Insgesamt verschiebt sich die Debatte von „Hacking-Fähigkeit“ hin zu „Wie lassen sich Ergebnisse nach dem Angriff am besten nutzen?“
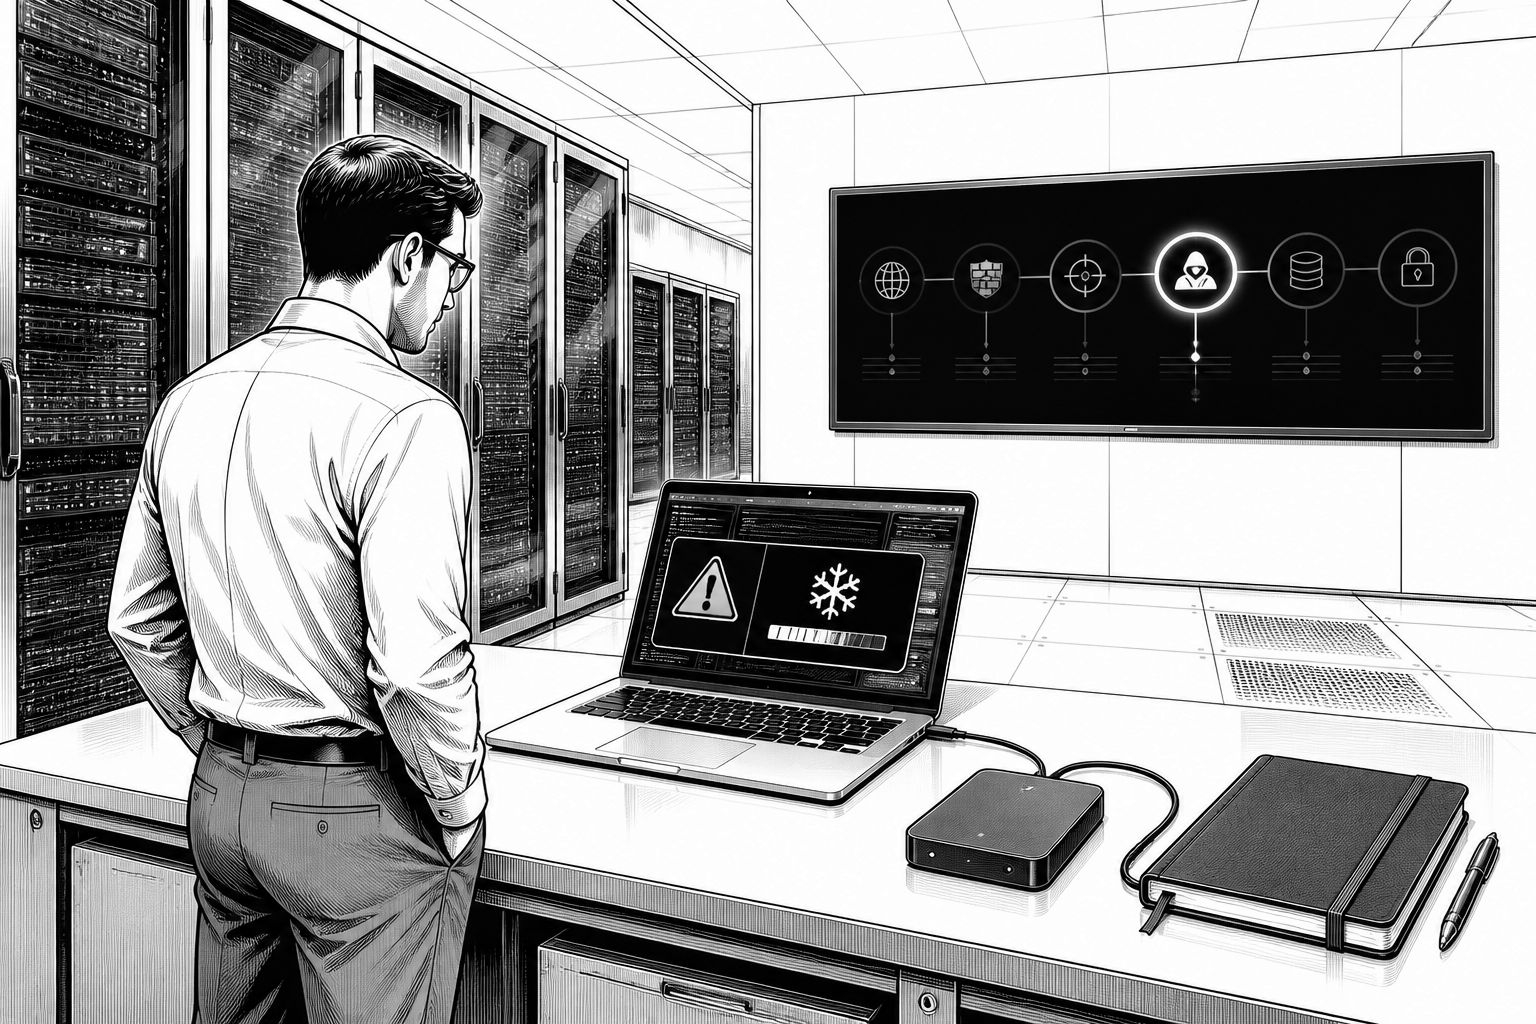
Der Ausgangspunkt der Diskussion ist diesmal kein abstraktes „KI wird alles verändern“, sondern ein konkreter Sicherheitsvorfall: Bei einem Raubzug, der am 29. Oktober berichtet wurde, sollen Tokens aus 11 verschiedenen Kryptowährungen gestohlen worden sein. Laut den Angaben zur Tatgröße lagen die Verluste bei insgesamt 6,3 Milliarden US-Dollar; zudem wird der Fall als größter Diebstahl in der bekannten Historie eingeordnet. Technisch interessant ist weniger nur die Summe, sondern die Kette, über die die Angreifer Zugriff auf interne Entwicklungs- und Wallet-nahe Strukturen gewinnen konnten. Genau hier kommt Social Engineering ins Spiel: Die Angreifer sollen zunächst über eine manipulierte Homebrew-Installation einen Malware-Einstieg vorbereitet haben und danach mit gefälschten Job-Interviews die nächste Stufe gestartet haben.
Binance beschreibt den Ablauf als „sophisticated multi-stage campaign“ und macht dabei Details aus der Angriffslogik greifbar. Zwei unterschiedliche Ziele werden im Bericht getrennt erzählt: Zuerst soll ein „Engineer A“ nach dem Klicken auf eine malvertising verlinkte Seite eine bösartige Version von Homebrew installiert haben. Zwar sei die Malware nach Entdeckung durch das Sicherheitsteam bereinigt worden, doch die Angreifer hätten dadurch offenbar genug über die Engineering-Organisation gelernt, um spätere Schritte gezielt auszuspielen. Danach soll ein „Engineer B“ in eine Fake-Interview-Story gelockt worden sein, in der ein bösartiger Coding-Test die eigentliche Kompromittierung auslöste; der erste Interviewteil war dabei offenbar sogar als Live-Video gestaltet, um Vertrauen aufzubauen. Entscheidend für die operative Sicherheit: Solche Vorgehensweisen testen nicht nur Passwörter, sondern menschliche Entscheidungsprozesse, die in vielen Entwicklungsorganisationen zwar dokumentiert, aber in der Praxis selten mit derselben Härte wie technische Angriffswege trainiert werden.
Auch finanziell zeigt der Fall, warum „Security“ und „Incident Response“ nicht identisch sind. Binance habe laut Bericht etwa 2,8 Milliarden US-Dollar der gestohlenen Stablecoins einfrieren können, während weitere 3,25 Milliarden US-Dollar in Wallet-Positionen verblieben, die sich nicht mehr einfrieren ließen – „mostly in bitcoin and ethereum“. Das ist ein technisch und operativ relevanter Hinweis: Ein Sicherheitsvorfall ist nicht automatisch beendet, wenn ein Teil der Assets blockiert wird. Stattdessen entscheidet die Kombination aus Asset-Typ, Kontroplogik und Durchsetzbarkeit, wie viel Wiedererlangung realistisch ist. Gleichzeitig wird im Text auf eine Zuordnung durch Ermittlungsinstanzen verwiesen, wonach der Hack einem nordkoreanischen Akteur zugeschrieben wurde, den die US-Ermittlungsbehörden unter dem Label „TraderTraitor“ führen. Für Unternehmen ist das vor allem deshalb wichtig, weil daraus eine neue Priorisierung folgt: Nicht die Frage „Waren wir verwundbar?“ steht allein im Vordergrund, sondern „Wie schnell können wir nach einem Kompromittierungsereignis die Angriffsachse abbremsen?“
Die Debatte verschärft sich, wenn man Changpeng Zhao (CZ) gegenüberstellt, der in dem Beitrag als „wake up call“ argumentiert, nicht nur für Krypto, sondern „for the financial system overall“. Zugleich widerspricht der Text der makroökonomischen Schlussfolgerung: Ein eng gefasster Blick auf Security kann zwar recht geben, aber die eigentliche Angriffslogik weicht zwischen Banken und Krypto-Ökosystemen. Beispielhaft wird auf einen früheren Fall aus dem Jahr 2016 verwiesen, bei dem nordkoreanische Akteure aus der Zentralbank von Bangladesch rund 1 Milliarde US-Dollar entwendet haben sollen; dort hätten Rückabwicklungs- und Kooperationsmechanismen zwischen empfangenden Banken und der Zentralbank die Wiedererlangung gestützt. Der aktuelle Knackpunkt sei jedoch nicht „Ob man hackt“, sondern wie effizient sich gestohlene Werte nach dem Zugriff in Umlauf bringen lassen. Genau daraus folgt auch die im Beitrag formulierte Skepsis gegenüber einer vollständigen Angleichung von Krypto-Recovery-Prozessen an klassische Bankmechanismen: Selbst wenn es Sanktionen und restriktive Schritte gibt, kann laut Text ein hochgradig automatisiertes Laundering-Setup die Wirkung abschwächen.
Während der Finanzteil die Frage nach den „nachgelagerten“ Folgen stellt, kippt der zweite große Themenblock die Perspektive wieder zurück ins Engineering. Der Text zeichnet nach, wie Führungskräfte KI nutzen wollen, um Software schneller zu entwickeln, und nennt als Reibepunkt einen konkreten Datenschutz- und Sicherheitskontext: Ein Beitrag schildert, dass bei einem auf Privatsphäre fokussierten Anbieter die Bitte eines Mitarbeiters, neu generierten Code vor dem Deployment durch Security testen zu lassen, von der Unternehmensführung als „closer thinking“ abgetan worden sein soll. Auch wenn solche Aussagen in der Praxis stark davon abhängen, wie Richtlinien intern wirklich gelebt werden, zeigt der Kern des Problems eine typische Engineering-Falle: Geschwindigkeit ohne definierte Sicherheits-Gates. Dazu passt die im Text zitierte interne Logik, dass der KI-Shift mit dem Ziel begründet wurde, „velocity“ zu erhöhen und wettbewerbsfähig zu bleiben. Historisch betrachtet ist das nicht neu: Schon bei CI/CD-Umstellungen hat sich immer wieder gezeigt, dass ein Deployment-Pipeline-Upgrade allein nicht reicht, wenn Security-Validierung nicht als Teil der Pipeline verstanden wird.
Dass Geschwindigkeit dennoch nicht automatisch „unsicher“ bedeutet, versucht der Text über Beispiele aus der Industrie zu stützen. Genannt wird, dass eine große Organisation Sicherheit als fester Bestandteil der Unternehmensstruktur verankert habe, etwa indem Security-Teams direkt an die oberste Führung berichten und Security-Champions in Produktteams entsandt werden. In derselben Linie wird auf Arbeiten aus dem Umfeld eines großen Browseranbieters verwiesen, der agentische Workflows genutzt haben will, um Schwachstellenfindung, Triage und Patch-Vorgänge zu verbessern. Der entscheidende Schluss für CIOs und Sicherheitsverantwortliche lautet damit nicht „lasst KI weg“, sondern „definiert messbare Sicherheitspraktiken, die durch KI unterstützt statt umgangen werden“. Das betrifft konkret etwa die Frage, wie „good AI-powered engineering practices“ operationalisiert werden: Welche Prüfungen bleiben Pflicht? Wo wird automatisch getestet, und wo bleibt menschliche Kontrolle unverhandelbar? Der Text trifft hier einen Punkt, den viele Teams aus dem Alltag kennen: Niemand will Sicherheitsdebatten zum Bremsklotz machen, aber ohne klaren Rahmen wird KI schnell zum Multiplikator für fehlerhafte Annahmen.
Auch die übrigen aufgeführten Sicherheitsmeldungen verstärken das Bild, dass Angreifer sich eher an Prozesslücken als an kryptografische Grundlagen hängen. Das Spektrum reicht von der Zerschlagung eines Botnetzes für Android-Set-Top-Boxen über aggressive „scareware“-Benachrichtigungen in Browsern bis hin zu einer europaweiten Operation gegen Betrugsinfrastruktur. Daneben werden im Text weitere Bedrohungsvektoren mit Extortion beschrieben: Angriffe, die Fahrzeugbesitzer per Master-Account übernehmen sollen, sowie Erpressung von kleinen Game-Studios mit dem Versprechen, Demos oder unfertige Projekte mittels KI zu klonen und vorzeitig zu veröffentlichen. Gerade diese letzten Beispiele sind für die Unternehmenspraxis relevant, weil sie zeigen, dass KI nicht nur als Verteidigungs-Tool wahrgenommen wird, sondern bereits als „Angriffsverstärker“ in Social- und Erpressungsabläufe integriert werden kann. Wenn also KI im Engineering schneller macht, muss Security ähnlich schnell die passenden Guardrails nachziehen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI beschleunigt Software-Entwicklung, aber Cyberangriffe nutzen Social Engineering weiter" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI beschleunigt Software-Entwicklung, aber Cyberangriffe nutzen Social Engineering weiter" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI beschleunigt Software-Entwicklung, aber Cyberangriffe nutzen Social Engineering weiter« bei Google Deutschland suchen, bei Bing oder Google News!