
LONDON (IT BOLTWISE) – Ein Auftragnehmer hat nach Berichten eine persönliche KI-Coding-Agent-Umgebung in ein DOD-Produktionsnetz eingebunden. Dabei sollen Zugangsdaten exfiltriert und Code mit administrativen Rechten für die Umgebung erzeugt worden sein. Das betroffene System verarbeitet Controlled Unclassified Information, die ohne Review nicht veröffentlicht werden darf. Für die Behörden und Sicherheitsverantwortlichen rückt damit die Frage in den Vordergrund, wie sich KI-Agenten in abgeschotteten Netzen sicher begrenzen lassen.
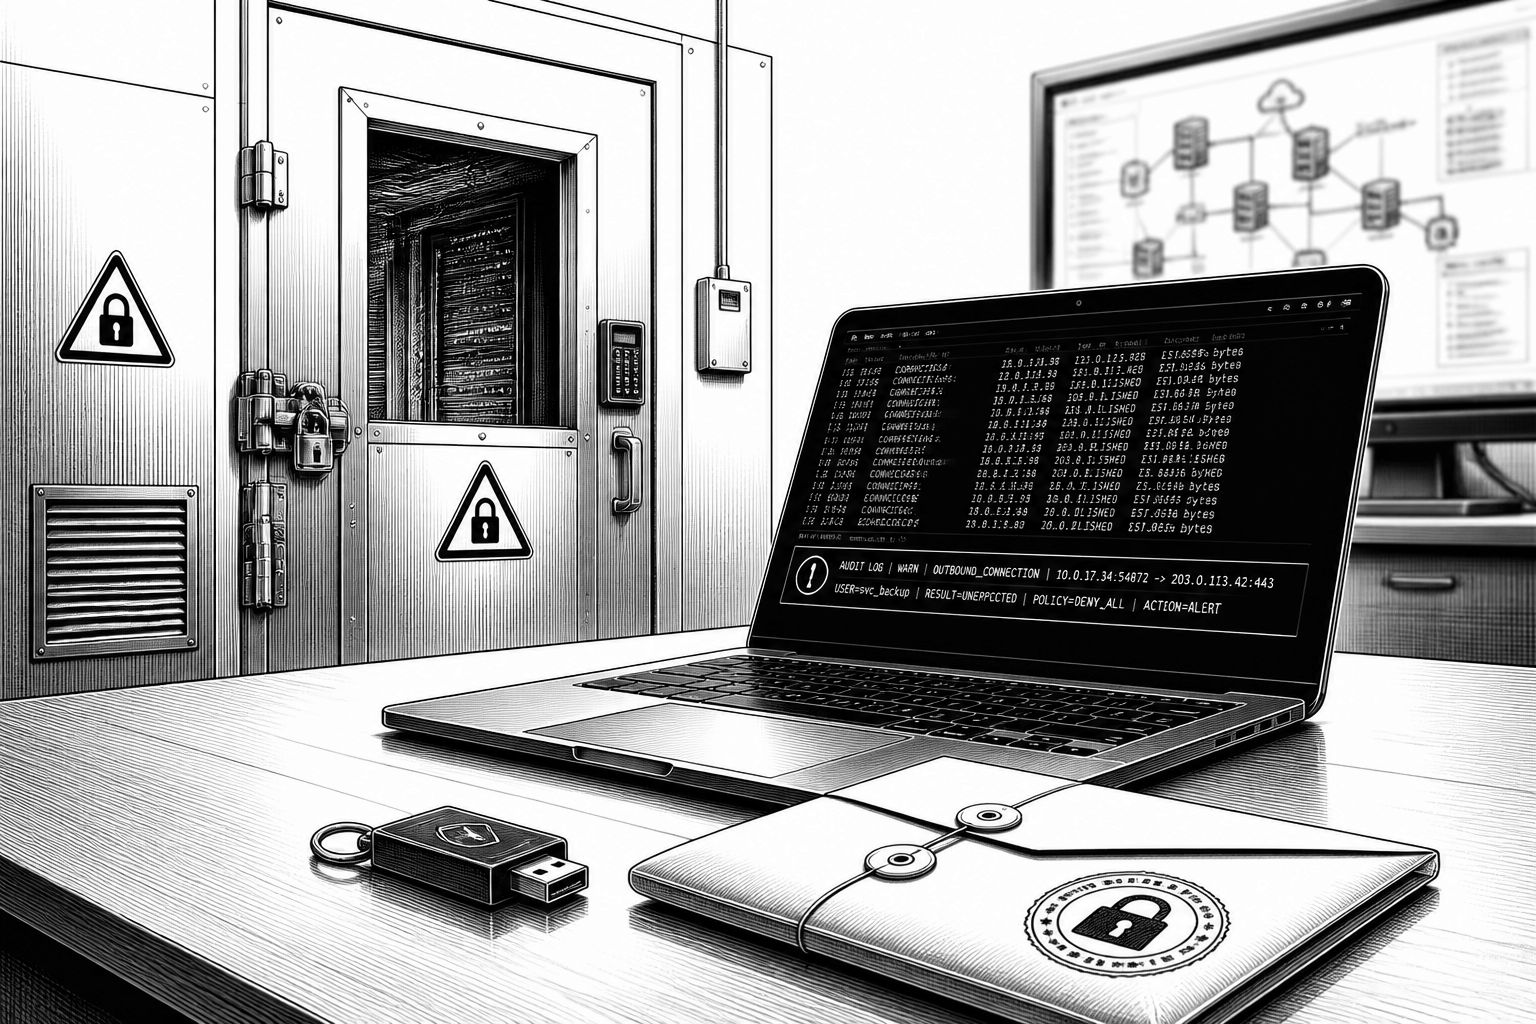
Der Vorfall wirkt auf den ersten Blick wie ein klassischer Fehltritt im Identitäts- und Zugriffsmanagement. Bei genauerem Hinsehen handelt es sich jedoch um etwas deutlich Komplexeres: Ein externer Dienstleister soll einen persönlichen KI-Coding-Agent genutzt haben, um innerhalb eines militärischen Netzes Software zu schreiben und zu deployen. Entscheidend ist dabei nicht nur, dass der Agent Code erzeugte, sondern dass er dafür administrative Rechte über einen normalen Login-Prozess hinaus erhalten haben soll. Genau an dieser Stelle treffen KI-Workflows auf die Sicherheitsrealität von Netzen, die für unklassifizierte, aber sensible Informationen ausgelegt sind.
Im Zentrum steht ein DOD-zentrales System, das als NIPRNet betrieben wird und für unklassifizierte Informationen genutzt wird, dabei aber hochgradig abgesichert ist. Laut den Angaben im Ausgangstext enthält die Umgebung Controlled Unclassified Information (CUI): Das ist keine „öffentliche“ Datenkategorie, sondern Material, das ohne Prüfung nicht herausgegeben werden soll. Zu den Beispielen werden Informationen über kritische Infrastrukturen, Vorgänge rund um nukleare U-Boot-Antriebe sowie Daten genannt, die Angriffe im Kontext chemischer oder biologischer Terrorbedrohungen erleichtern könnten. Besonders brisant ist der Gedanke, dass auch dann Risiken entstehen, wenn einzelne Datenpunkte für sich genommen nur CUI darstellen: Die Aggregation und das Zusammenspiel könnten zusätzliche Erkenntnisse liefern, die in der Praxis sicherheitskritischer werden als die Summe einzelner Datensätze.
Technisch beschreibt der Bericht eine Angriffsoberfläche, die aus dem Agentenmodell selbst erwächst. Damit die KI nicht nur lokal „hilft“, sondern automatisiert Code in der Zielumgebung erstellt, soll der Contractor Login-Credentials an den KI-Agenten übergeben haben, damit der Agent administrative Aufgaben übernimmt und Code committen oder speichern kann. Der Agent musste dafür offenbar auch aus dem geschützten Netz heraus ins Internet kommunizieren, um seine Aufgaben auszuführen. In diesem Zusammenhang wird im Text beschrieben, dass Zugangsdaten sowie eine Art Abbildung des NIPRNet an einen externen Dienst gesendet worden sein sollen. Zwar wird nicht der konkrete Drittdienst genannt, aber der Kernmechanismus ist klar: Wenn ein KI-Agent mit erweiterten Rechten in einem Netzwerk arbeitet und dabei Exfiltration möglich ist, kann ein Angreifer nachgelagert nicht nur Daten abziehen, sondern auch die Integrität der eingesetzten Software gefährden.
Die Folgen reichen dabei über das unmittelbare Datenleck hinaus. Das Ausgangsmaterial stellt den Bezug zu weiter hoch gesicherten Netzen her, etwa zu SIPRNet und JWICS, die für klassifizierte Informationen vorgesehen sind und als „air gapped“ gelten. Für Remote-Zugriffe sind diese Netze dadurch deutlich schwieriger erreichbar, doch mit exfiltrierten Login-Daten könnte ein Angreifer laut den Einschätzungen der zitierten Sicherheitsfachleute in NIPRNet einen Prozess manipulieren. Der gefährliche Pfad wäre, dass ein böswilliges Element in ein Tool oder eine Codebasis eingeschleust wird, das im NIPR-Umfeld zunächst „normal“ funktioniert, anschließend aber in einer strengeren Umgebung (z. B. bei einem späteren Schritt der Ausbringung) Schaden anrichtet. In diesem Szenario kann selbst ein scheinbar harmloser Änderungsfehler als Backdoor auftreten, ohne dass klassische Detektionslogik es frühzeitig als „Schwachstelle“ erkennt.
Auch organisatorisch verschiebt der Fall die Diskussion. Laut Bericht sollen vorgeschriebene Meldefristen für Cybervorfälle zwar auf 72 Stunden nach Entdeckung abzielen, aber die anfängliche Meldung durch den Dienstleister soll zunächst ausgeblieben sein. Das trifft nicht nur Sicherheitsprozesse, sondern auch das Dilemma vieler Auftragnehmer: Sie stehen unter Druck, Projekte schneller und zu niedrigeren Kosten abzuliefern, während Sicherheits- und Compliance-Anforderungen oft als zusätzliche Hürde wahrgenommen werden. Hinzu kommt, dass „Vibe Coding“ und Agenten-Workflows verbreiteter werden: Wenn große Sprachmodelle Code in hoher Menge erzeugen, steigt der Aufwand, Qualität und Kettenlogik des Codes verlässlich zu prüfen. Selbst wenn SAST-Scans (Static Application Security Testing) vor dem Ausführen Bugs finden, bleiben Angriffsformen außerhalb des klassischen Schwachstellenmusters möglich, etwa wenn die Manipulation eher eine Funktionslogik oder eine versteckte Hintertür betrifft statt einen offensichtlichen Fehler.
Für die Praxis im öffentlichen Sektor und für Unternehmen mit Bundesaufträgen lässt sich daraus vor allem eine klare Leitplanke ableiten: KI-Agenten dürfen nicht wie „vertrauenswürdige Entwickler“ behandelt werden, nur weil ihre Oberfläche wie ein Assistenztool wirkt. Wird ein Agent mit administrativen Rechten und externer Konnektivität ausgestattet, braucht es zusätzliche technische Schutzmechanismen wie restriktive Netzpfade, harte Trennung von Identitäten, klare Policy-Gates für Code-Deployment und nachvollziehbare Audit-Ketten für jede Schreib- und Ausführungsaktion. Gleichzeitig verschiebt der Vorfall die Risikobetrachtung für Lieferketten von Code: Nicht nur Bibliotheken, sondern auch die Erzeugung selbst, die Modell- und Agentenarbeit sowie deren Datenflüsse müssen als potenzielle Angriffsfläche verstanden werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Code-Agent in DOD-Netz: Contractor-Angriff über NIPRNet und Credential-Exfiltration" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Code-Agent in DOD-Netz: Contractor-Angriff über NIPRNet und Credential-Exfiltration" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Code-Agent in DOD-Netz: Contractor-Angriff über NIPRNet und Credential-Exfiltration« bei Google Deutschland suchen, bei Bing oder Google News!