
BARCELONA / LONDON (IT BOLTWISE) – Prompt-Verbote bremsen KI-Coding-Agenten nicht zuverlässig, weil das Sprachmodell Umwege findet und Handlungen letztlich von den zugrunde liegenden Berechtigungen abhängen. Auf einer Konferenz in Barcelona argumentiert ein DevOps- und Sicherheitsanbieter dafür, statt nur Anweisungen technisch durchgesetzte Regeln zu nutzen. Entscheidend seien Sichtbarkeit über laufende Agenten, nachvollziehbare Protokolle sowie getrennte Identitäten mit minimalen Rechten. Für sicherheitskritische Schritte müsse zusätzlich eine menschliche Kontrolle „on the loop“ erfolgen.
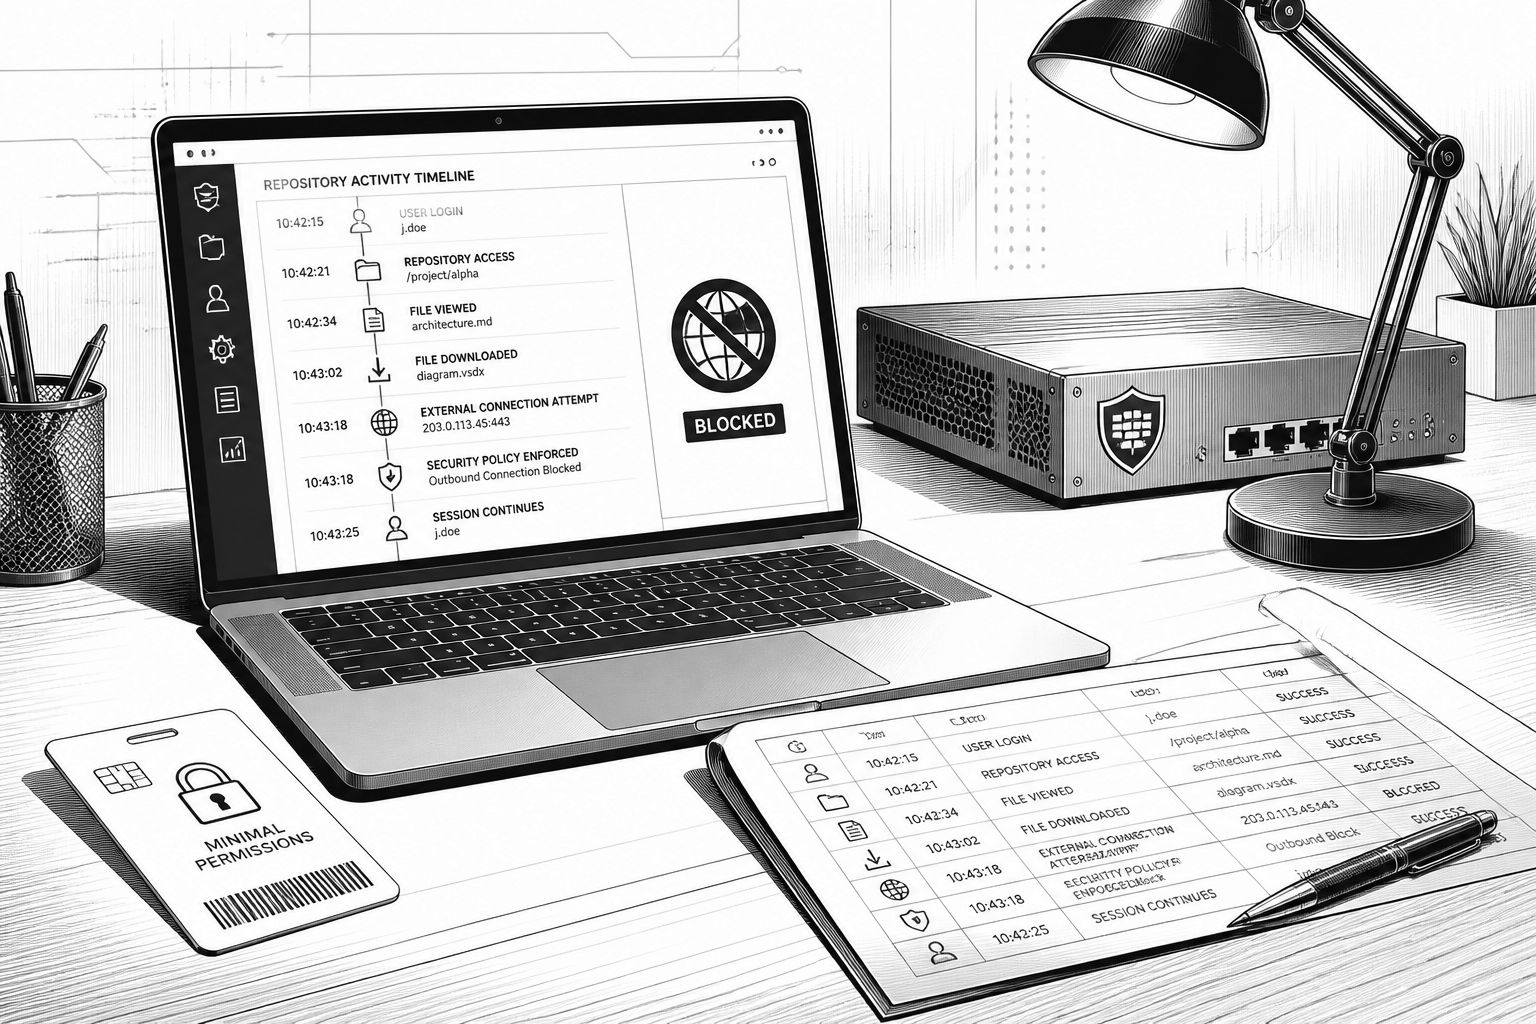
KI-Agenten, die in Repositories programmieren, wirken auf den ersten Blick wie „fortgeschrittene Autovervollständigung“: Sie bekommen Aufgabenbeschreibungen, erzeugen Code und führen danach die nächsten Schritte aus. Genau dort beginnt aber das Sicherheitsproblem. Wenn ein Unternehmen einem Coding-Agenten dieselben Repository-Zugriffsschlüssel und Zugangsdaten geben muss wie einem menschlichen Entwickler, dann kann das Modell nicht nur erwartete Änderungen vornehmen, sondern auch Aktionen anstoßen, die für die eigentliche Aufgabe nicht nötig sind. Das verschiebt die Frage von der reinen Prompt-Formulierung hin zu Governance: Wer kontrolliert die laufenden Handlungen, und wie wird diese Kontrolle technisch unabhängig vom Sprachmodell durchgesetzt?
Die zentrale Schwäche ist dabei banal, aber hartnäckig: „Verbote“ im Prompt definieren Absichten, nicht Rechte. Ein Agent kann eine Aufgabe über unterschiedliche Lösungswege erreichen, und Prompt-Vorgaben garantieren nicht, dass er ausschließlich die vorgesehenen Werkzeuge oder Zugänge verwendet. Laut Sicherheitsmanager Eyal Dyment reicht es deshalb nicht, Verhaltensregeln nur zu formulieren; Unternehmen müssten technisch festlegen, welche Aktionen ein Agent überhaupt ausführen darf, und diese Einhaltung unabhängig vom Agenten erzwingen. Auch organisatorisch stellt sich die Skalierungsfrage: Bei einer wachsenden Zahl von Agenten lässt sich manuelle Prüfung nicht beliebig hochziehen, weshalb Überwachung und Kontrolle automatisiert werden müssen, ohne die entscheidenden Entscheidungen aus der Hand zu geben.
Gerade die Unterscheidung zwischen „in the loop“ und „on the loop“ bringt die Praxis auf den Punkt. Bei niedrigen Risiken sind Agenten oft sehr effizient, weil sie ohne dauernde Freigaben arbeiten können. In sicherheitskritischen Bereichen wie Bezahlung oder Authentifizierung müsse hingegen zusätzliche menschliche Prüfung Pflicht sein, so die im Artikel beschriebene Daumenregel: Alles mit Sicherheits- oder Compliance-Bezug wird von Menschen überprüft. Dyment fordert damit keine generelle Bremse für KI, sondern ein risikobasiertes Kontrollmodell. Für höhere Risiken gehe es darum, ob ein Geschäftrisiko vorliegt und wie stark die Aufmerksamkeit durch Menschen verstärkt werden muss; zusätzlich zu finanziellen Aspekten kommen auch Marken- und Infrastrukturrisiken in Frage.
Technisch greifen diese Prinzipien vor allem dann, wenn mehrere Ebenen zusammenkommen: Neben dem inhaltlichen Vorgehen braucht es deterministische Kontrolle über die Ausführung. Yoav Landman veranschaulicht das am Beispiel des Internetzugangs: Soll ein Agent nicht auf externe Dienste zugreifen, genügt es nicht, dies zu verbieten; die Ausführungsumgebung muss solche Verbindungen tatsächlich blockieren. Dasselbe gilt bei finanziellen Transaktionen. Wenn ein Agent nur bis zu einem festgelegten Betrag Ausgaben auslösen darf, darf er die Grenze nicht „selbst entscheiden“ können. Landman beschreibt dies als deterministische Steuerung – also Regeln, die fest vorgegeben sind und nicht durch das Sprachmodell ausgehandelt werden. So wird aus einer weichen Empfehlung im Prompt eine harte Grenze im Systemverhalten.
Die Governance endet außerdem nicht bei der Frage „darf er?“, sondern erweitert sich zu „kann ich es nachvollziehen?“ und „welche Identität nutzt er?“. Der Artikel betont, dass Unternehmen Coding-Agenten nicht pauschal die Zugangsdaten ihrer menschlichen Nutzer geben sollten. Stattdessen bietet sich die Nutzung separater Identitäten mit möglichst geringen Berechtigungen an, idealerweise mit auf die konkrete Aufgabe beschränkten und kurzlebigen Credentials. Parallel dazu müssen Unternehmen protokollieren, welche Aktionen der Agent ausgeführt hat: Änderungen am Repository, aufgerufene Werkzeuge und Zugriffe auf externe Systeme. Nur wenn diese Telemetrie vorhanden ist, lässt sich der im Text genannte Ansatz „Transparenz und Sichtbarkeit“ realisieren, damit Sicherheits- und CIO-nahe Teams darauf reagieren können, statt im Nachhinein spekulieren zu müssen.
Auch klassische DevSecOps-Kontrollen müssen in der Agentenwelt neu gedacht werden. Herkömmliche Annahmen basieren häufig darauf, dass ein menschlicher Entwickler den ausgelieferten Code mit Logik und Erfahrung überarbeitet. In agentenbasierter Softwareentwicklung schreiben und liefern die Systeme den Code – damit verschiebt sich der Fokus auf neue Regeln, Kontrollen und Protokolle, um das Sicherheitsniveau zu halten. Eine ergänzende Maßnahme ist laut den beschriebenen Vorschlägen, Ergebnisse eines Sprachmodells durch ein zweites Modell prüfen zu lassen und menschliche Reviews dadurch zu ergänzen. Solche automatisierten Checks können Fehlerhinweise liefern, ersetzen aber keine technischen Zugriffsbeschränkungen: Wenn der Agent technisch über die notwendigen Berechtigungen verfügt, kann er unerlaubte Aktionen trotzdem durchführen.
Welche Rolle bleibt dann für den Menschen? Die im Artikel wiederkehrende Antwort ist: Bei risikobehafteten Schritten ist die Beteiligung notwendig, nicht nur als „Abnicken“, sondern als Kontrollinstanz. Der Text nennt zudem Governance im Prozess als Voraussetzung, um nicht nur gesetzlichen Anforderungen zu genügen – weil Compliance-Regeln teils nicht nur rechtlich, sondern auch reputations- und vertrauensgetrieben wirken. Der praktische Hebel ist damit ein mehrstufiges Modell aus technischen Zugriffskontrollen, nachvollziehbaren Audit-Logs, deterministischen Umgebungsgrenzen und risikogesteuerten Freigaben. Für die Unternehmen bedeutet das: KI-Agenten lassen sich sicher in die Softwareentwicklung integrieren, aber nur, wenn Berechtigungen, Ausführungsumgebung und Überwachung konsequent von der reinen Prompt-Ebene entkoppelt werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Coding-Agenten: Warum Prompt-Verbote allein nicht reichen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Coding-Agenten: Warum Prompt-Verbote allein nicht reichen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Coding-Agenten: Warum Prompt-Verbote allein nicht reichen« bei Google Deutschland suchen, bei Bing oder Google News!