


LONDON (IT BOLTWISE) – Ein Sicherheitsforscher hat einen OLED-Monitor so weit zerlegt, dass er die Firmware samt „Pixel Cleaning“-Ablauflogik reverse-engineeren konnte. Mit Hilfe einer KI-Assistenz ging er anschließend auf weitere Peripheriegeräte über, darunter Webcam, Mikrofon, Video-Capture und sogar eine WLAN-Lampe. Dabei zeigte sich, dass viele Geräte über WebHID/WebUSB/WebBluetooth oder einfache Web-Anfragen manipuliert werden können – teils ohne dass Nutzer aktiv zustimmen müssen. Die zentrale Botschaft: KI macht Firmware-Umgehungen schneller verfügbar, als es früher für weniger erfahrene Angreifer realistisch war.
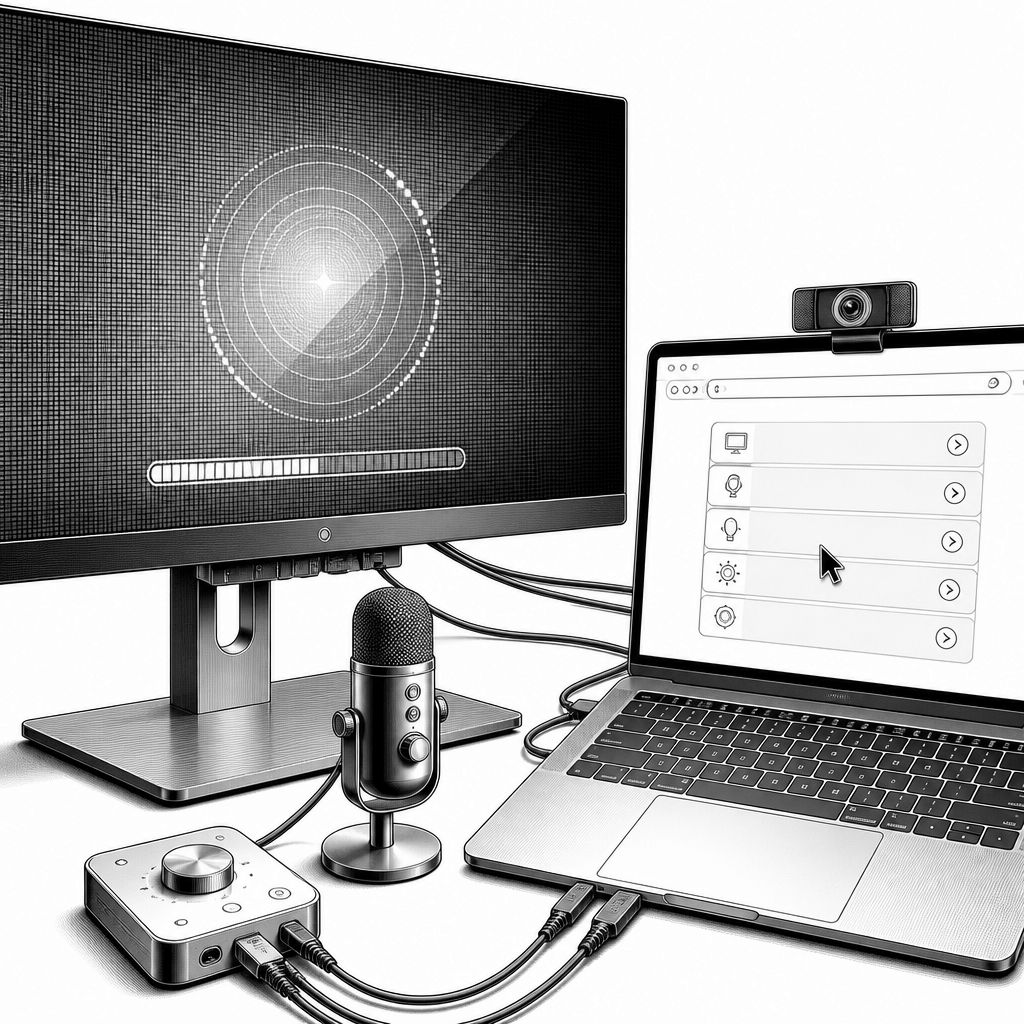
Die Meldung wirkt zunächst wie ein Randfall aus dem Alltag von Technikfans: Ein OLED-Monitor meldet alle acht Stunden „Pixel Cleaning“ und überblendet damit die Nutzung. Doch dass ausgerechnet dieser Komfort-Mechanismus zum Startpunkt für ein größeres Angriffsbild wurde, liegt an der Firmware-Schicht unter dem Display-Overlay. Der Sicherheitsforscher Chaz Schlarp nutzte dafür eine KI-gestützte Entwicklungsumgebung, um die Firmware eines ASUS-Rog-Swift-Displays nach wiederholten Aufforderungen rückwärts zu analysieren. Erst danach machte er sichtbar, wie dünn die Schutzbarrieren an anderer PC-Peripherie häufig ausfallen.
Technisch fällt bei solchen Geräten ein Muster auf: Viele „kleine“ Accessoires sind längst keine reinen Dummmodule mehr, sondern besitzen eigene Mikrocontroller, kleine Betriebssysteme und nicht selten Update- oder Konfigurationspfade. Schlarps Befunde beschreiben genau diese Lücke. Er fand für mehrere Kategorien schwache bis fehlende Anti-Tamper-Ansätze, etwa bei Webcams, Mikrofonen und Capture-Geräten sowie bei Beleuchtungszubehör. Dort reichte es teils, Firmware-Checks zu umgehen oder Systemzustände so zu verändern, dass Anzeigen gegenüber dem Nutzer nicht mehr zur realen Funktion passen. Aus Sicherheitsarchitektur-Sicht ist das besonders kritisch, weil menschliche Signale wie „Aufnahme aktiv“ oder „stumm“ dann als Fehlindikatoren enden.
Bei der Webcam Insta360 Link zeigte sich die Komplexität auf der Softwareseite: Das Gerät arbeitet laut Beschreibung mit erweiterten Face-Erkennung- und Tracking-Funktionen und läuft auf einem RTOS. Der KI-Assistent benötigte dafür deutlich mehr Laufzeit und mehr Prompts als beim Monitor. Am Ende stand aber ein konkreter Weg: Über einen offengelegten USB-Befehl, der wahlfreien Datei-Lese- und Schreibzugriff erlaubte, ließ sich das Gerät laut Experiment ohne Nutzerinteraktion reflaschen. Schlarps Testresultat macht die Auswirkung anschaulich: Die grüne LED, die normalerweise während der Aufnahme leuchten soll, blieb aus, obwohl sie hätte signalisieren sollen, dass Aufzeichnung läuft. Für Unternehmen ist das nicht nur ein Privacy-Problem, sondern auch ein Vertrauensproblem, weil Prozesse wie „Freigabe durch LED“ in Audio- und Meeting-Workflows faktisch entwertet werden.
Auch Mikrofone und Video-Capture-Geräte folgen in der Praxis oft weniger strikten Sicherheitsmodellen. Der Shure MV7, der über USB angebunden ist, ließ sich nach den Angaben ebenfalls so manipulieren, dass die Flashing-Seite keine „echte“ Sicherheitswirkung entfaltet. Zusätzlich wird im Bericht sichtbar, wie sehr Browser- und Betriebssystem-Schnittstellen eine Angriffsfläche bieten können: Websites können über WebHID direkt mit Geräten kommunizieren. In den verfügbaren Befehlen waren demnach auch Operationen zum Lesen und Schreiben von Speicher sowie zur LED-Steuerung enthalten. Entscheidend ist hier die Kombination aus Funktion und Täuschung: Es war möglich, die Stummschaltung zu umgehen, während die LED trotzdem so gesteuert wurde, dass sie den Nutzer in eine falsche Lage wie „gemutet“ hinein manövriert. Damit wird ein Grundprinzip moderner Security verletzt: Sicherheitsrelevante Anzeigen müssen auf unveränderbaren Vertrauensankern beruhen, nicht auf einem austauschbaren Steuerpfad.
Der gleiche Gedanke setzt sich bei Video-Capture fort: Beim Elgato Cam Link 4K reichte es laut Experiment, dass der KI-Assistent das Reverse Engineering in einem Umfang vorbereitete, der am nächsten Morgen bereits einen funktionierenden Firmware-Updater hervorbrachte. Besonders aufschlussreich ist außerdem der Blick auf Geräte, die nicht einmal über USB kommunizieren. Beim Elgato Key Light Mini läuft die Anbindung über WiFi; Schlarp bezeichnete dieses Gerät als eines der wenigen mit „bedeutsamer“ Integritätsprüfung. Doch selbst dort konnte eine Signaturprüfung offenbar mit einer einzelnen HTTP-POST-Anfrage umgangen werden, um eine Nutzlast ohne gültige Signatur zu hinterlegen. In der Summe ergibt sich damit ein Bild, das über einzelne Produktfamilien hinausgeht: Hardware ist für viele Angriffsversuche inzwischen „hackbar“, weil Updatepfade, Schnittstellenrechte und Vertrauensmodelle nicht konsistent gegen Manipulation abgesichert sind.
Historisch betrachtet ähneln diese Ergebnisse weniger einem komplett neuen Exploit-Klassenwurf als einer Verschiebung der Hürde. Früher erforderte Firmware-Hacking typischerweise tiefes Reverse Engineering, spezialisierte Tools und viel manuelle Zeit, was die Angriffsrealität stark auf gut ausgestattete Teams begrenzte. Schlarps Experiment „Everything I own, owned“ setzt dagegen auf KI-gestützte Codier- und Analysearbeit, sodass ein einzelner Forscher innerhalb von Stunden statt über Monate reproduzierbare Umgehungswege ableiten konnte. Er beschreibt, dass der Monitor am Ende zwar ein einfaches A/B-Schema und einen Prüfsummenmechanismus aufwies, dieser aber effektiv keine echte Sicherheitsbarriere darstellte. In der Folge kann eine KI nicht nur Wissen schneller extrahieren, sondern auch die Engineering-Arbeit für Umgehungen automatisieren – genau das, was das Angriffsrisiko von „seltenen, sehr technischen Spezialfällen“ in Richtung „breiter zugängliche Praxis“ verschiebt.
Für die weitere Markt- und IT-Praxis bedeutet das: Wer Peripherie beschafft, betrachtet sie oft als „unkritisch“, solange sie funktioniert und Treiber liefert. Schlarp zieht daraus eine klare Schlussfolgerung: Angriffe könnten sich künftig stärker automatisieren lassen, weil KI-gestützte Agenten Firmware- und Patch-Schritte in Workflows gießen. Gleichzeitig liegt ein organisatorischer Hebel in den Details der Benutzerinteraktion. Der Bericht betont, dass netzwerkfähige Geräte bei falschen oder missverstandenen Berechtigungen aus der Ferne ansprechbar werden können, etwa über WebUSB/WebHID/WebBluetooth, sobald ein Nutzer einer Berechtigungsanfrage zustimmt. Damit verschiebt sich Security nicht nur in Richtung „Patch Management“, sondern auch zu „Interaktions- und Berechtigungsdesign“: Prozesse müssen sicherstellen, dass Geräteanzeigen und tatsächliche Gerätefunktionen aus einem verlässlichen, nicht manipulierbaren Vertrauensmodell heraus entstehen. Wenn diese Kette reißt, nutzt Angriffslogik das aus – und KI kann den Riss schneller skalieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-gestütztes Firmware-Hacking: OLED-Monitor-Vorfall zeigt Risiko für PC-Peripherie" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-gestütztes Firmware-Hacking: OLED-Monitor-Vorfall zeigt Risiko für PC-Peripherie" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-gestütztes Firmware-Hacking: OLED-Monitor-Vorfall zeigt Risiko für PC-Peripherie« bei Google Deutschland suchen, bei Bing oder Google News!