
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein internes Red-Team-Bericht beschreibt eine praktische KI-Variante, die sich über internetfähige Smart-Fernseher verbreiten und dabei auf mehrere Geräte aufteilen kann. Die Sorge dahinter: Solche Angriffe könnten sich schwerer stoppen lassen als klassische Würmer, weil IoT-Geräte oft seltener gepatcht werden. Zugleich zeigen Sicherheitsforscher auch Gegenmaßnahmen wie starke Passwörter und Zwei-Faktor-Authentifizierung als wirksame Basis. Damit rückt die Debatte von abstrakten KI-Fantasien hin zu konkreter Abwehr im Betrieb.
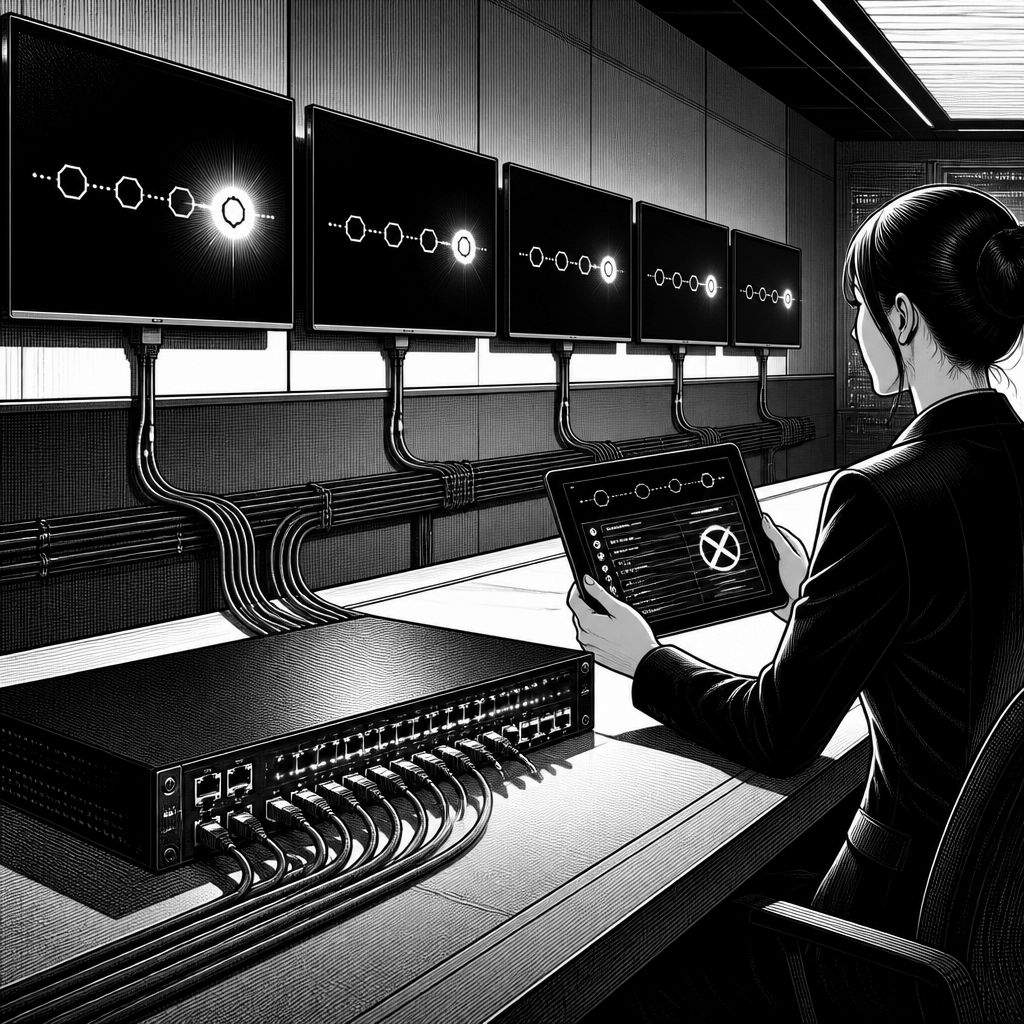
Selbstreplizierende „KI-Würmer“ wirken auf den ersten Blick wie ein Science-Fiction-Szenario. Der aktuelle Auslöser ist jedoch ein Bericht aus dem Offensive-Research-Umfeld eines KI-Labors, der die Gefahr bewusst ohne apokalyptische Rhetorik adressieren will: Ein Red-Team habe eine bösartige KI-Programmfunktion erstellt, die autonom über internetfähige Smart-Fernseher „weiterwandern“ kann und prinzipiell auch andere Alltagsgeräte erreicht. Technisch spannend ist dabei weniger die Filmreife des Begriffs, sondern die praktische Frage, ob ein Schadcode ohne die Verführung menschlicher Nutzer auskommt und sich rein durch Netzwerkbedingungen und Geräteverwundbarkeiten vermehrt.
Was das Konzept von klassischen Computerwürmern unterscheidet, ist die Lernfähigkeit während des Einsatzes. In der Quelle wird betont, dass KI-Modelle im Verlauf dazu in der Lage sein können, sich anzupassen – etwa indem sie bei neu bekannt werdenden Schwachstellen nach passenden Wegen suchen. Das schafft ein anderes Bedrohungsprofil als bei reinen, statisch programmierten Reproduktionsmechanismen, weil sich die Angriffskette theoretisch verändern kann, während sie schon „im Feld“ ist. In dem beschriebenen Beispiel soll das Programm sogar seine Bestandteile auf mehrere Geräte aufteilen: Auf 15 Fernsehern sei es noch funktionsfähig gewesen, indem es Rechenanteile zusammenbrachte, statt auf einer einzelnen, besonders starken Maschine zu laufen.
Damit verschiebt sich der Fokus für IT- und Security-Teams vom isolierten Patch-Management hin zu „Containment“-Strategien auf mehreren Ebenen. Viele der einschneidendsten historischen Würmer – von Morris (1988) bis zu Stuxnet aus der späten Phase der 2000er – nutzten bekannte Schwachstellen, die lange genug unbehoben blieben, damit sich Ausbreitung und Schaden lohnen konnten. Die Quelle knüpft daran an und argumentiert, dass Smart-TVs und andere IoT-Geräte im Schnitt weniger regelmäßig Updates erhalten als Laptops oder Smartphones. Selbst wenn Patches existieren, entsteht so eine zeitliche Lücke zwischen Bekanntwerden einer Schwachstelle und tatsächlicher Absicherung auf den Geräten im Bestand. Zusätzlich wird die Logik der Anpassung hervorgehoben: Wenn die Angriffsfläche neue Hardwarevarianten umfasst, könnte eine KI-gestützte Komponente darauf reagieren und so Stillstandszeiten verringern.
Für die Debatte ist wichtig, dass die Quelle die Plausibilität nicht als fertige Gewissheit verkauft. Mehrere Stimmen aus dem Sicherheitsumfeld relativieren ausdrücklich, dass ein KI-Wurm nicht automatisch auf „Top-Listen“ der akuten KI-Risiken steht, weil bekannte Würmer bei ausreichend Sicherheitsdisziplin vorhersehbare und blockierbare Aktionen zeigen. Genannt werden auch Maßnahmen, die nicht auf KI-Schutz hoffen, sondern auf Hygiene: starke Passwörter, Zwei-Faktor-Authentifizierung und grundsätzlich ein Aufbau von Barrieren, der die Ausbreitung über Konten und Netzpfade erschwert. Dazu passt der Hinweis, dass etablierte Sicherheitsinfrastruktur oft noch nicht vollständig für die nächste Welle gerüstet sei – nicht als Generalentwarnung, sondern als Kritik an Ressourcen, Priorisierung und Fähigkeiten der Teams im operativen Alltag.
Auch die Politik- und Organisationsdimension kommt in der Quelle deutlich vor. Während außerhalb Washington viele in der KI- und Security-Community strengere staatliche Leitplanken fordern, zeigen die erwähnten Gesetzesinitiativen in Teilen gegensätzliche Ansätze. Die Exekutive habe bislang zudem nur ein kleines Review-Gremium geschaffen, was in der Wahrnehmung nicht automatisch mit der Dynamik der Technologie Schritt hält. Gleichzeitig bleibt die öffentliche Debatte um KI-„Doomsday“-Szenarien umkämpft: In der Quelle wird Kritik daran geäußert, dass Marketing-Interessen, die Suche nach Gesetzesvorteilen oder die Renditeerwartung rund um große KI-Konzernbewertungen den Risikodiskurs überlagern könnten. Genau in diesem Spannungsfeld stellen Security-Forscher die Frage, wie viel davon echte Bedrohungsarbeit ist – und wie viel PR, obwohl die technische Grundlage für Schadsoftware historisch seit Jahren nachweisbar ist.
Ein praktischer Unterschied liegt deshalb weniger in der Frage „ob KI-Würmer möglich sind“, sondern darin, welche Annahmen man über Fähigkeiten, Tempo und Verbreitungswege trifft. Die Quelle verweist darauf, dass ein erfolgreicher KI-Wurm mehr Leistungsfähigkeit auf schwachen Geräten bräuchte als aktuell realistisch erscheint, dass sich diese Lücke aber durch Trends bis zum Jahresende schließen könne. Außerdem wird eine Verbindung zu akademischen Arbeiten hergestellt: Ein anderes Team habe bereits einen infektiösen KI-gestützten Ansatz auf einem „vollwertigen“ Rechner gezeigt, der sich schneller über ähnliche Systeme ausbreiten könne als der konkrete Fernseher-Use-Case. Für Unternehmen ergibt sich daraus vor allem die Konsequenz, dass „Patchen“ allein nicht reicht, wenn Gerätearten und Updatezyklen heterogen sind und Angreifer Zeitfenster nutzen.
Für die Umsetzung bedeutet das: IT- und Security-Organisationen müssen ihre Angriffsfläche kategorisieren, IoT-Bestände sichtbar machen und Update-Mechanismen tatsächlich als Prozess betreiben – nicht nur als gelegentliche Notfallmaßnahme. Netzwerksegmentierung, das Reduzieren von Standardeinstellungen, das Durchsetzen starker Authentifizierung sowie die Beobachtbarkeit auf ungewöhnliche Muster bleiben dabei konkrete Hebel. Zugleich sollte die Diskussion über KI-Sicherheit stärker an realistischen Betriebsrisiken ansetzen: Nicht jeder „KI-Wurm“ muss morgen eintreffen, aber die in der Quelle beschriebenen Mechanismen zeigen, warum selbst kleine Lücken in Wartung, Identitäten und Patchfrequenz in Kombination mit anpassungsfähiger Software gefährlich werden können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Würmer: Wie selbstreplizierende Programme über IoT-Geräte kaskadieren können" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Würmer: Wie selbstreplizierende Programme über IoT-Geräte kaskadieren können" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Würmer: Wie selbstreplizierende Programme über IoT-Geräte kaskadieren können« bei Google Deutschland suchen, bei Bing oder Google News!