


LONDON (IT BOLTWISE) – Bei einer angeblichen Supply-Chain-Attacke über einen Reseller sollen kompromittierte Hardware-Wallets in Umlauf geraten sein. Ledger bestätigt im Rahmen der Untersuchung Berichte über einen unauthorisierten Hardware-Implant auf betroffenen Geräten. Die Vorfälle sollen insbesondere Geräte betreffen, die am 9. Oktober 2026 in diesem Kontext verkauft wurden. Für Nutzer stellt sich damit erneut die Frage, wie sicher physische Integritätschecks gegen manipulative Hardwaremodifikationen wirklich sind.
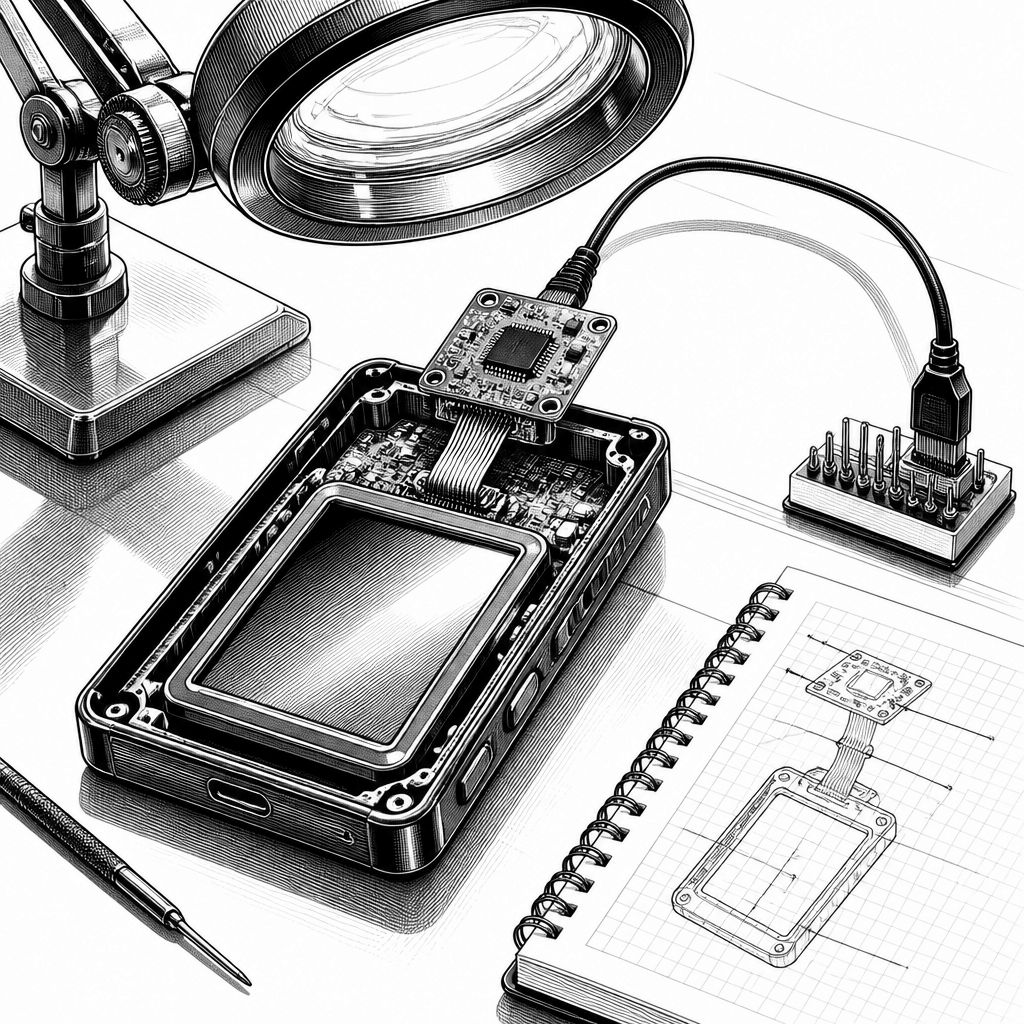
Der Fall klingt zunächst wie ein klassisches Schlagwort aus der Sicherheitswelt – Supply-Chain-Angriff. Doch die technische Ausprägung wirkt diesmal besonders konkret: Ledger berichtet, dass bei betroffenen Geräten „eine der betroffenen Nutzer-Devices einen nicht autorisierten Hardware-Implant enthielt“. Damit rückt nicht nur die Software- und Lieferkettenebene in den Fokus, sondern eine Ebene, die viele Nutzer bei Hardware-Wallets gedanklich als weniger angreifbar einordnen: physische Modifikationen an Bauteilen, die dann beim späteren Einsatz im Alltag unbemerkt Daten auslesen können.
Im Zentrum der Meldung steht ein Reseller, der laut Ledger „für alle bestätigten Fälle“ verantwortlich gemacht wird, bei denen es um den „draining incident“ vom 9. Oktober 2026 geht. Ledger nennt dabei einen konkreten Vertriebskanal: Geräte, die über den Southeast-Asia-Reseller CryptoBilis verkauft wurden. Auf dieser Basis ergibt sich auch die Größenordnung, die in der Debatte kursiert: YFarmX rechnet demnach mit mindestens 86 Millionen US-Dollar, während eine weitere Schätzung aus derselben Richtung auf mehr als 100 Millionen US-Dollar hinausläuft. Entscheidend ist dabei weniger, welche Zahl am Ende in jeder Einzelerhebung exakt bestätigt wird, sondern die Tatsache, dass Hardware-Wallets – trotz Secure-Element-Design als Schutzkonzept – in dieser Variante nicht nur „gehackt“, sondern offenbar vorbereitet wurden.
Technisch wird der Angriff in der Berichterstattung über den Aufbau des Implantats greifbar gemacht. Ein Nutzer-Teardown, der in der Szene diskutiert wurde, legt nahe, dass die Batterie ausgebaut wurde, um das Implantat einzubauen. Dieses Implantat soll hinter dem Display platziert sein und über eine Verbindung so Informationen aus dem Bildschirmumfeld beziehen, dass es typische Alarmmechanismen bei Hardware-Tampering umgehen kann. Gleichzeitig betont Ledger, dass Integritätsprüfungen bestimmte Manipulationen nicht zuverlässig erkennen können – insbesondere dann nicht, wenn der ursprüngliche Secure Element unverändert bleibt. Genau das ist der kritische Punkt: Selbst wenn ein Gerät „korrekt“ wirkt und Integritätschecks bestehen, kann ein Angriffspfad über zusätzliche, externe Hardware-Komponenten trotzdem bestehen.
Damit stellt sich für Unternehmen und Security-Verantwortliche ein Muster heraus, das auch aus anderen Bereichen bekannt ist: Die häufige Annahme „Angreifbar nur über Software“ greift nicht mehr, sobald der Angriffsraum die Lieferkette und den physischen Zustand von Geräten einschließt. OWASP hatte bereits im laufenden Jahr „software supply chain failures“ als bedeutendes Risiko für die Web-App-Sicherheit eingeordnet; analog dazu zeigt dieser Vorfall, wie stark sich das Denken in modernen Bedrohungsmodellen erweitert hat. Während im Web die Kompromittierung von Dependencies oder Build-Pipelines im Vordergrund steht, ist bei Hardware-Wallets das Pendant die Manipulation des Produktzustands vor dem Endnutzer. Dazu passt auch die Beobachtung, dass ähnliche Lieferkettenrisiken in anderen Industrien – etwa bei Home-Routern – wiederholt Thema waren.
Für Nutzer stellt sich die praktische Frage nach der „sicheren Handlungsroutine“. Im Kern geht es um zwei Ebenen: Erstens die Reduktion von Lieferketten-Exposure, also der Zeitraum und Ort, in dem Geräte in die Hände Dritter gelangen. Im Text wird ausdrücklich angedeutet, dass der Kauf möglichst direkt „vom Hersteller“ den Angriffsfaktor senken könnte – selbst wenn ein Händler als „offizieller Reseller“ auftritt, bleibt das Risiko bei Zwischenstationen ein reales. Zweitens die Trennung der Schlüsselverwaltung von möglichst viel Technologie: Die Community verweist deshalb auf das Prinzip, private Schlüssel nicht dauerhaft in digitalen Routinen zu halten, sondern sie komplett offline zu lagern – im Extremfall auf „paper“, wobei der Tenor auf Haltbarkeit und robuste Aufbewahrung zielt. Für viele Organisationen ist das zwar operativ aufwendiger als eine Wallet-App, aber gerade bei hohen Vermögensbeständen verschiebt sich der Entscheidungsmaßstab.
Interessant ist auch die Ambivalenz, die sich aus Legers eigener Position ergibt: Das Unternehmen stellt Disassembly-Bilder bereit, um Nutzer zum Prüfen zu befähigen. Gleichzeitig wird klar, dass solche Prüfungen nicht automatisch „sicher“ im Sinne von „jedes Risiko wird erkannt“ sind. Die unbequeme Schlussfolgerung lautet: Physische Integritätschecks können nur das abdecken, was das Prüfkonzept gezielt validiert. Wenn ein Implantat so platziert oder verschaltet ist, dass es außerhalb der erwarteten Sensorik liegt, kann es sich der Erkennung entziehen. Für Entscheider heißt das: Es reicht nicht, Hardware als „per se sicher“ zu behandeln; vielmehr sollten Prozesse für Beschaffung, Monitoring und Incident-Reaktion die Möglichkeit eines physisch vorbereiteten Geräts einkalkulieren.
Auf Marktebene verschiebt der Vorfall den Blick auf Reseller-Ökosysteme und auf die Frage, wie Hersteller Lieferkettenrisiken praktisch adressieren. Ledger sagt, dass CryptoBilis den Vertrieb gestoppt habe, bis die laufende Untersuchung abgeschlossen ist, und dass man mit zuständigen Behörden zusammenarbeite. Wie weit diese Prüfung führt und welche Erkenntnisse am Ende für alle Nutzergruppen belastbar sind, bleibt dabei eine Frage des weiteren Verfahrens. Was schon jetzt deutlich wird: In einer Zeit, in der Angriffe über Software-Komponenten, Updates und Abhängigkeiten alltäglich geworden sind, wird der physische Pfad – vom Verpacken bis zum Versand – zur zusätzlichen Angriffsfläche. Wer Krypto- oder andere besonders wertvolle Schlüssel verwaltet, sollte diese Realität in Risiko-Modelle und Beschaffungsrichtlinien einarbeiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger-Hardwarewallet: Supply-Chain-Angriff über Reseller meldet implantierte Spionage" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger-Hardwarewallet: Supply-Chain-Angriff über Reseller meldet implantierte Spionage" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger-Hardwarewallet: Supply-Chain-Angriff über Reseller meldet implantierte Spionage« bei Google Deutschland suchen, bei Bing oder Google News!