


LONDON (IT BOLTWISE) – Ein groß angelegter Cyberangriff hat in Frankreich internetfähige Kühlanlagen getroffen, die von Danfoss stammen. Berichten zufolge wurde die Abtau-Funktion so manipuliert, dass sie nicht mehr korrekt stoppt und einige Systeme auf bis zu 50 °C liefen. Betroffen waren unter anderem Filialen von Intermarché, Netto und Coopérative U, während die Pariser Staatsanwaltschaft sowie ANSSI Ermittlungen aufgenommen haben. Unternehmen und Supermärkte müssen nun besonders prüfen, welche Controller-Softwarestände im Einsatz sind.
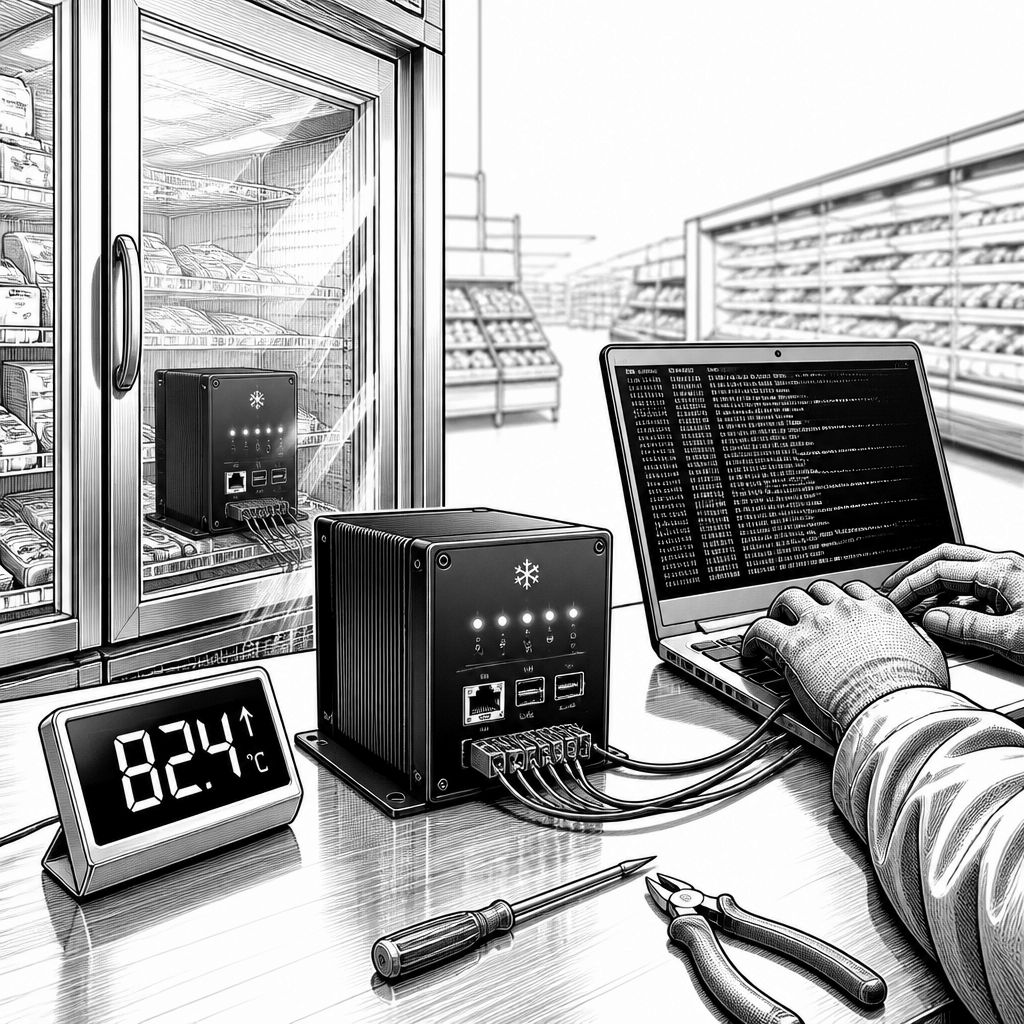
Ein Cyberangriff auf internetfähige Kühlsysteme legt derzeit in Frankreich offen, wie eng IT- und Anlagenbetrieb in der Lebensmittelkette inzwischen verflochten sind. Betroffen waren den Angaben zufolge mehrere hundert Filialen von Intermarché, Netto und Coopérative U; in Berichten tauchten zudem Hinweise auf, dass auch E. Leclerc ins Visier geraten sein könnte, ohne dass die Kette die Störung bestätigt hat. Technisch spielt dabei eine entscheidende Rolle, dass die Kühlung nicht nur als „Kälteaggregat“ verstanden werden darf, sondern als regelbasierter Prozess, der über Steuerungssoftware, Web-/Server-Interaktionen und Wartungslogik in Echtzeit überwacht und angesteuert wird.
Im Zentrum des Vorfalls steht die Manipulation der Abtau-Funktion: Normalerweise sorgt der Abtauzyklus dafür, dass sich Frost auf den Anlagen nicht als isolierende Schicht aufbaut. In den Berichten wird jedoch beschrieben, dass Angreifer diese Funktion so umprogrammiert bzw. angestoßen haben, dass sie dauerhaft lief. Dadurch konnten Kühlräume über mehrere Stunden nicht mehr im sicheren Temperaturfenster bleiben; für einzelne Systeme werden Werte um 50 °C genannt. Genau diese Kombination aus falscher Prozesssteuerung und zeitlicher Dauer macht den Schaden besonders gravierend, weil Lebensmittel zwar nicht „sofort“ sichtbar unbrauchbar sind, aber durch wiederholtes oder langes Überschreiten kritischer Temperaturen schnell Qualitäts- und Sicherheitsrisiken entstehen.
Die wirtschaftliche Dimension wird bislang anhand einzelner Filialfälle und Hochrechnungen eingeordnet. Für zwei Supermärkte in der Region Elsass werden in den Meldungen zusammen rund 270.000 Euro als Verlust an gefrorenen Waren genannt; gleichzeitig ist die Rede davon, dass sich landesweite Schäden auf mehrere Millionen Euro summieren könnten. Unabhängig von der exakten Endzahl ist der operative Effekt für Filialketten ein klassischer Kaskadeneffekt: Sobald betroffene Waren präventiv aus dem Verkauf genommen werden, sinkt nicht nur der Umsatz, sondern es entstehen auch Zusatzaufwände für Ersatzbeschaffung, interne Bestandsabgleiche und die Dokumentation für Versicherer sowie Behörden.
Parallel läuft die forensische und risikoorientierte Aufarbeitung. Die Pariser Staatsanwaltschaft hat bestätigt, dass sie ein Ermittlungsverfahren wegen des groß angelegten Angriffs aufgenommen hat; dabei werden Berichten zufolge auch gemeldete Schäden an Lebensmitteln sowie ein Brandgeschehen im Kontext der Störung betrachtet. Darüber hinaus arbeitet die nationale Cybersicherheitsbehörde ANSSI dem Vorfall zufolge an der technischen Einordnung und hat eine Untersuchung im Zusammenhang mit Softwarebestandteilen aufgenommen. Auch für den Netz- und Geräteverbund ist das relevant: Sollte eine verwundbare Komponente über mehrere Länder hinweg ähnlich eingesetzt werden, verschiebt sich die Priorität von „lokaler Störungsbehebung“ hin zu „übergreifender Schwachstellenkontrolle“, inklusive Abgleich von Controller-Versionen, Konfigurationsständen und Update-Fähigkeiten.
Die technische Vorgeschichte deutet an, warum solche Angriffe überhaupt funktionieren können. Ein Sicherheitsforscher hatte im August zuvor Schwachstellen in Kühlcontrollern identifiziert, die eine Manipulation der Art und Weise ermöglichen könnten, wie Anfragen verarbeitet werden, die über einen Webserver mit dem Gerät interagieren. Konkret ging es dabei darum, dass ein Angreifer die Kommunikation zwischen Server-Logik und Client-Interaktionen in einer Weise beeinflussen könnte, die nicht nur Anzeige- oder Monitoringfehler verursacht, sondern echte Steuerungsparameter verändert. Als Abhilfeschritt wird genannt, dass Patches für drei Danfoss-Controller seit dem 18. September verfügbar sind – damit stellt sich für Betreiber die Frage, wie schnell Sicherheitsupdates in der Praxis auf alle relevanten Controllerrollen aufgerollt wurden.
Für die betroffenen Betreiber zeigt der Vorfall zudem, wie stark die Ausfallsicherheit bei „vernetzten Maschinen“ vom Zusammenspiel aus IT-Betrieb und Anlagenkompetenz abhängt. In den Berichten wird beschrieben, dass Les Mousquetaires als Betreiber von Intermarché und Netto einzelne Kühlkomponenten vorübergehend außer Dienst gestellt und betroffene Produkte als Vorsichtsmaßnahme entfernt hat. Coopérative U bestätigt den Vorfall öffentlich; Dominique Schelcher, Präsident der Genossenschaft, bezeichnete das gezielte Vorgehen gegen Anlagen, die für die Lebensmittelerhaltung und Versorgung wesentlich sind, als „unacceptable
“. In der Praxis heißt das: Während Technikteams die Systeme wiederherstellen, brauchen Filialprozesse gleichzeitig klare Leitlinien für Risikoabschätzungen, Warenstilllegung und Notfallversorgung, damit die Kettenreaktion aus IT-Ausfall und Qualitätsverlust nicht außer Kontrolle gerät.
Der Blick über Frankreich hinaus zeigt, dass solche Vorfälle in Europa derzeit in mehreren Branchen auftreten können, weil digitale Steuerungskomponenten zunehmend standardisiert sind. Zusätzlich wird auf einen Vorfall bei einem niederländischen Einzelhändler verwiesen, bei dem nach Bestätigung einer Sicherheitslücke Website, App und Online-Lieferdienste offline gingen. Ob beide Ereignisse ursächlich zusammenhängen, ist allerdings nicht bekannt. Für Unternehmen folgt daraus vor allem ein belastbarer Maßnahmenkatalog: regelmäßige Schwachstelleninventarisierung der eingesetzten Controller-Generationen, konsequentes Patchen nach Herstellerangaben, getrennte Netzwerkzonen für Anlagensteuerung und eine Notfallroutine, die nicht erst bei einem sichtbaren Temperaturproblem startet, sondern vorher Alarmketten und Sperrmechanismen definiert.
Auch wenn die unmittelbare Störung hoffentlich kurzfristig beherrschbar wird, bleibt der zentrale Lernpunkt bestehen: Kühlung ist Teil der kritischen Betriebsfähigkeit. Sobald Abtau- oder Regellogiken ungewollt „automatisiert“ weiterlaufen, wird aus einer Cyberstörung binnen Stunden ein physischer Qualitäts- und Sicherheitsvorfall. Die Kombination aus behördlicher Ermittlungsarbeit, technischer Analyse durch ANSSI und Hersteller- sowie Patch-Strategien entscheidet nun darüber, wie schnell Betreiber die eigene Angriffsfläche reduzieren können und ob weitere Geräteklassen mit ähnlichen Softwareständen in anderen Filialnetzwerken ebenfalls betroffen sind.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Kühltechnik: Tausende Geräte in Frankreich betroffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Kühltechnik: Tausende Geräte in Frankreich betroffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Kühltechnik: Tausende Geräte in Frankreich betroffen« bei Google Deutschland suchen, bei Bing oder Google News!