


LONDON (IT BOLTWISE) – Eine neue Lumma-Stealer-Kampagne nutzt den Filmstart von „The Odyssey“ als Köder, um gefälschte „WEBRip“- und „Blu-ray“-Dateien auf Piraterie-Seiten zu platzieren. Die Dateien tarnen sich als Videoinhalte, entpuppen sich aber als Windows-Programme, die direkt Daten exfiltrieren. Besonders kritisch: Die Malware richtet sich gegen Kryptowährungs-Wallets, Browser-Session-Cookies und Zwei-Faktor-Erweiterungen. Weil gestohlene Sessions teils Multi-Faktor-Abläufe umgehen, steigt für Betroffene der Druck, Zugänge schnell zu sichern.
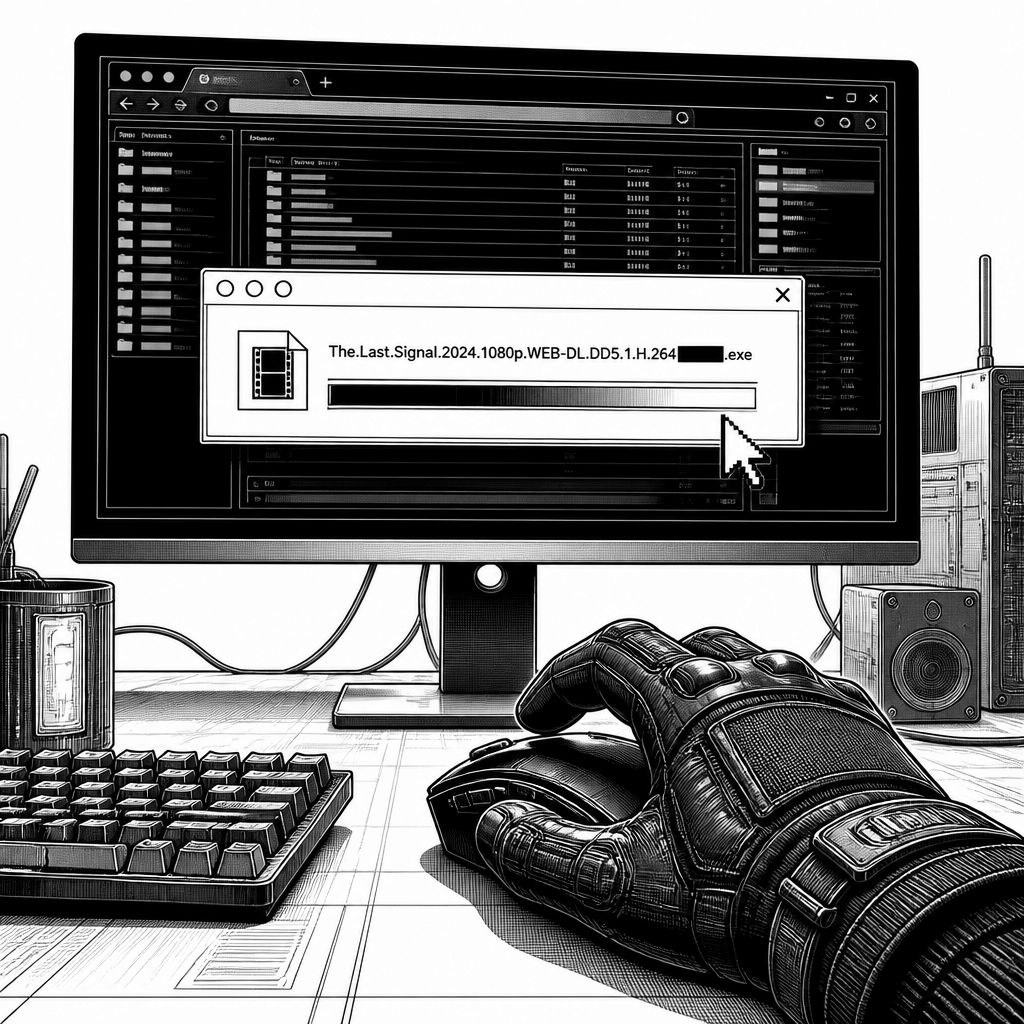
Die neue Lumma-Stealer-Kampagne zeigt sehr anschaulich, wie Cyberkriminelle Aufmerksamkeit in konkrete Zugriffswege übersetzen. Als der Kinostart von „The Odyssey“ am 16. Juli noch keine offiziellen Streamingangebote hervorgebracht hat, klaffte offenbar eine Erwartungslücke: Nutzer suchten nach schnellen Alternativen und landeten dabei auf Piraterie-Seiten. Genau dort setzen die Angreifer an, indem sie gefälschte „WEBRip“- und „Blu-ray“-Torrents bereitstellen, die wie normale Downloadpakete wirken, aber Schadcode nachladen. Sicherheitsforscher ordnen die Aktion als zielgerichtete Wallet- und Session-Abgreif-Operation ein, nicht als klassischen „Bleib-da“-Schadprogramm-Ansatz.
Technisch wirkt der Einstieg besonders perfide, weil die vermeintlichen Mediendateien visuell wie Videoinhalte benannt sind. In den untersuchten Beispieldateien tauchen Namen auf wie „the odyssey 2160phd (2026) engsubs eztv.exe“, die sich als Windows-Programm ausgeben, aber in der Oberfläche wie ein harmloser Download gelesen werden können. Der Knackpunkt liegt in der Benutzerumgebung: Windows 11 blendet bekannte Dateiendungen bei vielen Standardkonfigurationen aus. Dadurch bleibt vielen Nutzerinnen und Nutzern die gefährliche Endung „.exe“ verborgen. Sobald die Datei gestartet wird, kommt nicht nur „irgendein“ Infektionsprozess ins Rollen, sondern der Lumma-Stealer startet mit dem Datendiebstahl als direktes Ziel.
Im Unterschied zu vielen älteren Malware-Varianten, die lange Zeit auf dem Gerät verweilen oder sich zunächst in Ruhephase „einrichten“, betont die aktuelle Version den schnellen Abfluss der gesammelten Daten. Die gestohlenen Informationen werden unmittelbar an Kommando-Server übertragen, die in den Analysen mit Domainbeispielen wie „auditva[.]cyou“ und „logmabx[.]click“ beschrieben werden. Für die Praxis bedeutet das: Je schneller Nutzer erkennen, dass ein Download nicht vertrauenswürdig ist, desto geringer ist die Zeitspanne, in der Sessionmaterial und Kontobestandteile bereits abgeflossen sind. Genau hier liegen die großen Unterschiede zur reinen „Dateiablage“: Wenn die Exfiltration früh passiert, helfen spätere lokale Reinigungsmaßnahmen nur noch bedingt, weil ein Teil der Wirkung längst eintritt.
Der Lumma-Stealer zielt dabei gezielt auf digitale Geldzugänge und Identitätsdaten, also auf die Dinge, die Angreifer typischerweise nicht erst „neu“ einrichten müssen, sondern bereits im Browser-Ökosystem finden. Laut den beschriebenen Beobachtungen richtet sich die Schadsoftware gegen Kryptowährungs-Wallets, gespeicherte Browser-Zugangsdaten und Zwei-Faktor-Authentifizierungs-Erweiterungen. Besonders heikel ist die Fähigkeit, über Session-Cookies zu arbeiten: Wenn die Malware Zugriff auf Sessionzustände bekommt, kann sie Multi-Faktor-Abläufe teilweise umgehen, weil der Abgleich beim erneuten Login in vielen Szenarien auf bereits gültigen Sitzungen beruht. Zusätzlich werden in den Auswertungen auch Kreditkartennummern sowie digitale Vermögenswerte aus Browser-Wallets genannt, wodurch nicht nur Kryptokonten, sondern auch Zahlungs- und Wallet-Workflows betroffen sein können.
Damit verschiebt sich die Sicherheitsfrage von „Wie verhindere ich den Malware-Start?“ hin zu „Wie reduziere ich den Schaden, falls bereits etwas passiert ist?“. Für Nutzerinnen und Nutzer ist die klare Empfehlung in der Quelle inhaltlich nachvollziehbar: Passwörter sollten nicht ungesichert im Browser gespeichert bleiben, weil genau solche Daten Bausteine für weitere Zugriffe sind. Gleichzeitig macht der Fall deutlich, warum Passwortmanager-Architektur und Ende-zu-Ende-Schutz in der Praxis so wichtig sind: Ein Tool wie KeePassXC wird im Kontext als Lösung zur verschlüsselten Verwaltung von Zugängen genannt, also als Mechanismus, der sowohl die Speicherung als auch die Nutzung von Credentials kontrollierbar macht. Für Organisationen folgt daraus eine weitere Konsequenz: Browser-Speicher und Erweiterungsumgebungen müssen als Teil des Threat-Models betrachtet werden, nicht als „Bequemlichkeitsschicht“ ohne Relevanz.
Der Datendiebstahl rund um Lumma steht außerdem nicht allein. Die Berichte verweisen auf eine Reihe weiterer Infostealer und Taktiken, die parallel an Zugriffswegen drehen: Anfang August wurde etwa ein Remus-Infostealer beschrieben, der eine „EtherHiding“-Technik nutzt. Dabei dient ein Ethereum-Smart-Contract als eine Art „Dead-Drop-Resolver“ für Kommando-URLs, was Angreifern hilft, Infrastrukturinformationen schwerer aus klassischen Server-Logs und einfachen Sinkhole-Ansätzen herauszulösen. Daneben wird ein Python-basierter Vanta Stealer erwähnt, der über trojanisierte Installer aus gecrackter Software und Game-Cheats vor allem Gaming- und Social-Zugangsdaten anvisiert, unter anderem für Sitzungen von Steam, Roblox und Discord, außerdem auch VPN-Konfigurationen sowie Kryptodaten. Für das Marktgeschehen ist das Muster typisch: Sobald bestimmte Netzwerke zerschlagen werden, tauchen neue Varianten oder Nachfolger auf, und die Angriffsoberfläche verlagert sich in die nächste verfügbaren Nische.
Interessant ist zudem die zeitliche Einordnung: Die Lumma-Kampagne wird in der Quelle als Fortsetzung einer Entwicklung gesehen, bei der Film- oder Markenhypes wiederholt als Verteilerkanal dienen. Schon frühere Warnungen zu gefälschten Portalen, die legitime Plattformen imitieren, passten in dasselbe Schema. Hinzu kommt die im Text genannte Größenordnung des Problems im Piraterie-Umfeld: 2024 sollen Piraterie-Seiten rund 247 Milliarden Besuche verzeichnet haben, und Branchenannahmen gehen davon aus, dass fast jeder fünfte Nutzer illegaler Streamingangebote mit Malware infiziert wird. Das ist zwar eine Kennzahl, die je nach Messmethode variieren kann, aber sie macht die Richtung klar: Bei sehr großen Nutzerzahlen reicht ein kleiner Anteil an kompromittierten Downloads, um Angriffsversuche massiv zu skalieren. Für Unternehmen bedeutet das am Ende, dass Awareness alleine nicht genügt, sondern die technische Absicherung von Browser- und Wallet-Zugängen, schnelle Incident-Response-Prozesse und die Migration auf robustere Login-Mechanismen wie Passkeys organisatorisch eingeplant werden müssen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lumma-Stealer nutzt Filmstart für Wallet-Diebstahl per Fake-Downloads" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lumma-Stealer nutzt Filmstart für Wallet-Diebstahl per Fake-Downloads" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lumma-Stealer nutzt Filmstart für Wallet-Diebstahl per Fake-Downloads« bei Google Deutschland suchen, bei Bing oder Google News!