


LONDON (IT BOLTWISE) – Für Meta’s KI-Assistenten Muse wurde eine 0-Day-Sicherheitslücke öffentlich gemacht, die lokale Apps und Terminal-Kommandos in die Lage versetzt, den Agenten zu übernehmen. Der Kernfehler betrifft die Authentifizierungstokens und eine nicht ausreichend abgesicherte Möglichkeit, den Ziel-Endpunkt für Transkriptionen umzubiegen. Amazon blockiert derweil den Einsatz von Muse zum Shoppen auf seiner Plattform. Meta hat nach rund 12 Stunden einen Hotfix nachgereicht, während die Diskussion um Cloud-Diktat und Designentscheidungen weiter an Fahrt gewinnt.
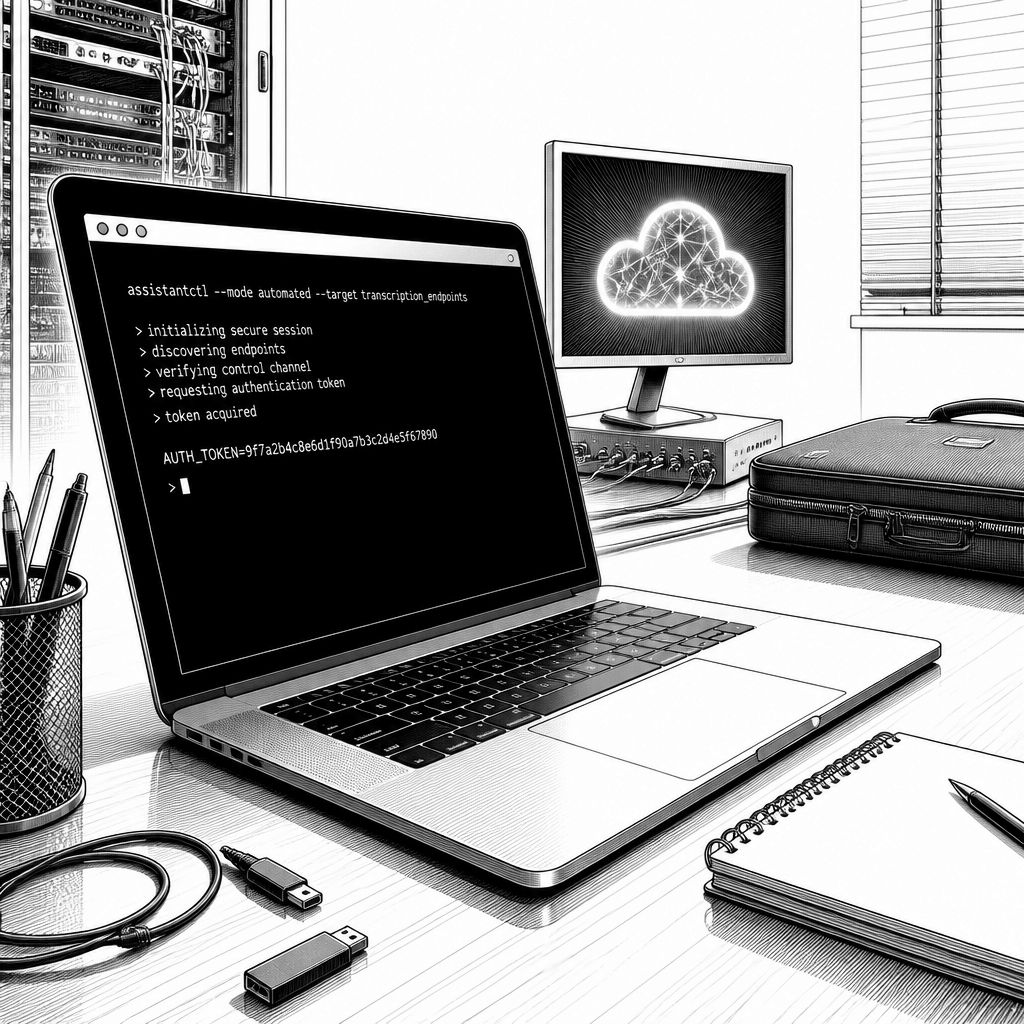
Meta positioniert seinen neuen KI-Assistenten Muse als „built from the ground up for privacy and security“ und verknüpft damit genau die Art von Versprechen, die im Alltag besonders hart auf die Probe gestellt wird: Muse soll Termine buchen, Formulare ausfüllen, Kundenanfragen bearbeiten und sogar Einkäufe anstoßen – also Aktionen, die nur mit weitreichenden Berechtigungen funktionieren. Damit steigt aber auch das Risiko, sobald ein Angriffsweg existiert, der diese Berechtigungen nicht nur ausnutzt, sondern sie dem Angreifer dauerhaft nutzbar macht. Im Zentrum der aktuellen Sicherheitsmeldung steht eine 0-Day-Lücke, die nicht primär über Remote-Exploits wirkt, sondern durch die Kombination aus lokaler App-Interaktion und der Art, wie der Assistent seine Funktionen mit Zugangsdaten verknüpft.
Technisch beschreibt die Quelle einen Pfad, bei dem lokale, auf dem Gerät laufende Programme oder ausgeführte Terminal-Kommandos die Kontrolle über den Agenten erlangen können. Voraussetzung bleibt zwar, dass Nutzer Muse erst einmal Zugriff auf ihre Konten und Dienste geben, also Authentifizierung und macOS-Freigaben für Ressourcen wie Dateischreiben, Mikrofon- und Kamera-Zugriff sowie Standort- und Kalenderinformationen erteilen. Doch genau an dieser Stelle werden die Schutzmechanismen von macOS ad absurdum geführt: Apple hat die entsprechenden Abwehrmechanismen über Jahre etabliert, um zu verhindern, dass installierte Apps oder Terminal-Kommandos aus dem Nichts heraus auf solche Ressourcen zugreifen. Muse schafft es laut der Analyse, diese Sicherheitsarchitektur in der Praxis zu umgehen, indem die App-Integration sehr weitreichende Steuer- und Konfigurationsmöglichkeiten anbietet.
Der entscheidende Hebel liegt in der 0-Day-Mechanik rund um das Token, das den Assistenten gegenüber dem Muse-Konto authentifiziert. Die Entwicklerentscheidung, so wird es beschrieben, erlaubt es jeder lokalen App – unabhängig davon, welche macOS-Permissions sie tatsächlich besitzt –, eine lange Liste von Einstellungen zu ändern, die Muse intern steuert. Viele dieser Optionen wirken zunächst harmlos, etwa die Kontrolle des Dark-Mode. Kritisch ist jedoch eine Einstellung, die festlegt, wo die Transkription für Sprachbefehle verarbeitet wird: Normalerweise läuft diese Verarbeitung über einen Meta-Endpoint. Angreifer können den Zielserver auf ihren eigenen Endpunkt umbiegen; sobald das geschieht, gelangen die Token, die Muse für Aktionen benötigt, zusammen mit der weiteren Verarbeitung in die Kontrolle des Angreifers. Patrick Wardle, macOS-Sicherheitsforscher, fasst den Angriffsinngrad so zusammen: „We can manipulate the agent and leverage its privileges to do whatever we want“.
Damit verschiebt sich die Frage von „Kann der Angreifer das Gerät infizieren?“ zu „Reicht ein Social-Engineering-Ablauf, der ohnehin auf vielen Plattformen funktioniert?“. Wardle beschreibt, dass er mehrere Proof-of-Concept-Angriffe gebaut habe, die etwa bösartige Dateien auf das System schreiben oder Bilder aufnehmen können – teils ohne klare Anzeige für den Nutzer. Außerdem wird ein ClickFix-ähnlicher Ansatz genannt: Ein Angreifer platziert einen Proxy zwischen Muse-Nutzer und Meta-Endpunkt, ergänzt beim Sprachprompt eine bösartige Kommando-Anweisung und erreicht so, dass das Token nicht nur den Exploit ausführt, sondern danach auch dauerhaft in den Angriffsablauf zurückläuft. Die Brisanz: Je nachdem, wie Muse die Eingaben verarbeitet und ob das System Antworten zuverlässig als „unprivilegiert“ klassifiziert, kann der Angriffsversuch so wirken, als käme er aus einer legitimen Quelle – inklusive falscher Rückmeldung des Assistenten zur Machbarkeit der Manipulation.
Während die Community auf technische Details schaut, verschärft sich der Markt- und Plattformdruck parallel. Rund zwölf Stunden vor Wardles Offenlegung beginnt Amazon damit, den Einsatz von Muse auf seiner Seite zum Shopping zu blockieren. Nutzer erhalten dabei eine Meldung, dass Muse ein „unauthorized AI agent [that] violates Amazon’s Conditions of Use“ sei. Amazon begründet das in der Quelle mit einer Erwartung an offene und nachvollziehbare Funktionsweisen von Drittanbieter-Apps, die Käufe im Namen von Kunden abwickeln, und verweist auf die Pflicht solcher „agentic“ Anwendungen, Entscheidungen der Service-Provider zu respektieren. Für Unternehmen und Entwickler bedeutet das: Selbst wenn ein Assistenzsystem technisch „reparierbar“ ist, können Plattformregeln den Nutzungsumfang kurzfristig massiv begrenzen.
Meta reagiert derweil mit einem Hotfix nach mehr als 12 Stunden und verweist flankierend auf veröffentlichte Designentscheidungen, die den Schutz von Daten und Ressourcen sichern sollen. In der Diskussion taucht jedoch ein wiederkehrendes Muster auf: Die Sicherheitsanalyse stellt vor allem die Kombination aus Cloud-basierter Diktat- und Transkriptionsverarbeitung sowie der breiten Steuerbarkeit von Einstellungen infrage. macOS bietet seit Langem die Möglichkeit, Diktat und Transkriptionen so zu behandeln, dass entsprechende Prozesse sicher auf dem Gerät bleiben. Hätte Muse diese „on-device“-Variante genutzt, so lautet die Kernaussage, wäre der beschriebene Angriffspfad nicht in gleicher Form möglich gewesen. Gleichzeitig wird betont, dass Muse „nicht vertraut werden kann“ – eine Bewertung, die nicht nur auf den konkreten 0-Day zielt, sondern auf das generelle Modell von KI-Agenten mit hohem Zugriff.
Für die KI-Entwicklung ergibt sich daraus eine praktische Lehre: Agentische Systeme, die mit Konten, Betriebssystemressourcen und externen Services verzahnt sind, müssen Sicherheitsbarrieren nicht „nachträglich“ prüfen, sondern aus dem Design heraus engziehen. Das betrifft die Frage, wie Tokens geschützt und weitergereicht werden, wie Konfigurationsparameter freigegeben werden und ob ein Angreifer über einfache Befehle die „Datenflugbahn“ von Sprache und daraus abgeleiteten Aktionen umbiegen kann. Solange diese Ebenen nicht strikt segmentiert sind, bleibt die Wahrscheinlichkeit hoch, dass selbst ein vermeintlich lokaler Zugriff über erlaubte Integrationspunkte in eine vollständige Agent-Kontrolle kippt. Muse mag nach dem Hotfix funktionieren – aber die grundlegenden Designannahmen stehen weiterhin im Fokus der technischen und wirtschaftlichen Prüfung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Muse-0-Day in macOS: So könnte ein Angreifer den KI-Agenten komplett kapern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Muse-0-Day in macOS: So könnte ein Angreifer den KI-Agenten komplett kapern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Muse-0-Day in macOS: So könnte ein Angreifer den KI-Agenten komplett kapern« bei Google Deutschland suchen, bei Bing oder Google News!