

LONDON (IT BOLTWISE) – In Next.js steckt eine kritische Sicherheitslücke im ImageResponse-Feature, das Social-Preview-Bilder wie Open Graph generiert. Angreifer könnten über manipulierte SVG-Inhalte auf dem Node.js-Server Code ausführen, wenn Anwendungen unkontrolliert Werte aus der Anfrage übernehmen. Vercel hat den Fehler am 22. September in Next.js 16.3.6 geschlossen und stuft die Schwachstelle mit einem CVSS von 9,5 als kritisch ein. Für Edge ist ImageResponse nicht betroffen, aber beim Node.js-Runtime-Standard bleibt schnelles Upgraden zentral.
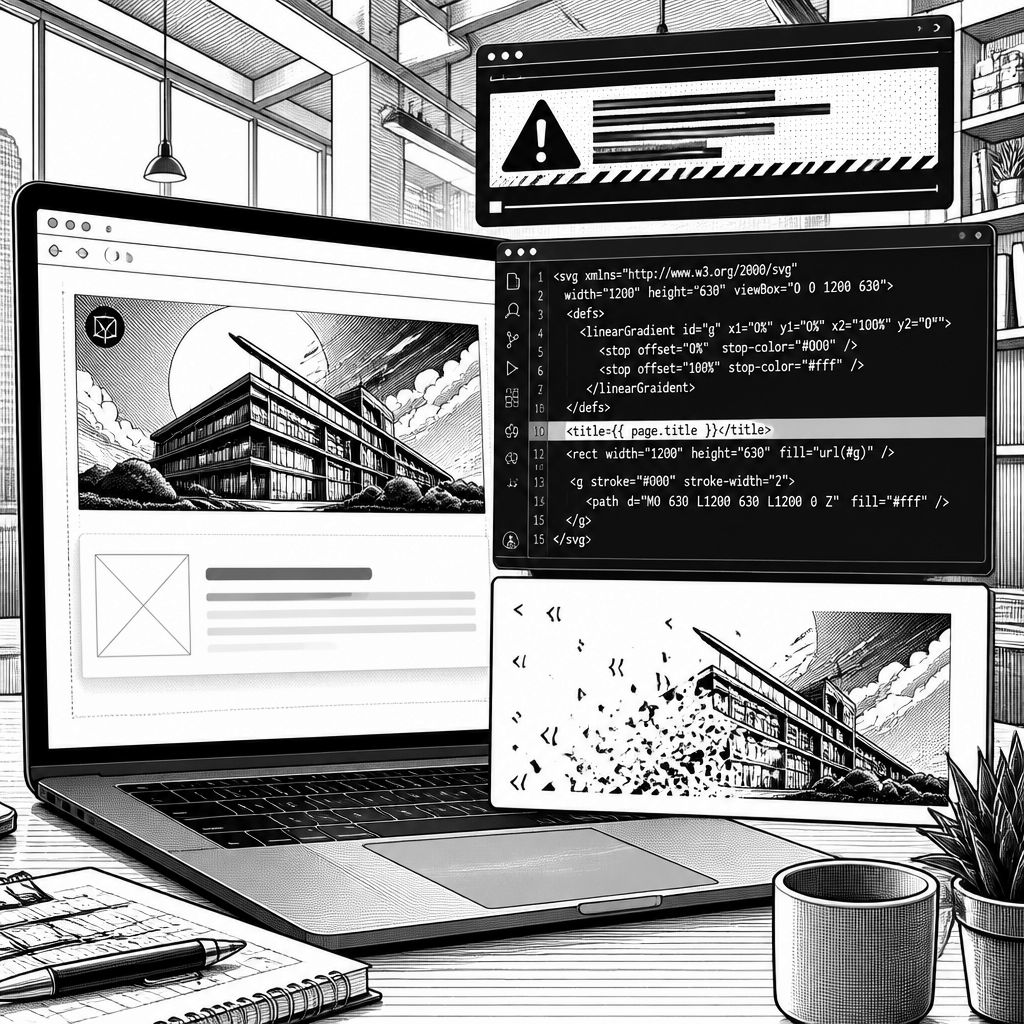
Für Teams, die Next.js für Social-Preview-Bilder nutzen, ist die aktuelle Meldung besonders heikel, weil sie nicht an einer klassischen Authentifizierungslücke ansetzt, sondern am Weg, wie aus Layout-Vorgaben am Ende ein PNG wird. Konkret geht es um das Feature ImageResponse, das unter anderem Open-Graph- und andere Vorschau-Images erzeugt. Laut Vercel entsteht das Risiko vor allem dann, wenn eine Anwendung Werte übernimmt, die ein Angreifer beeinflussen kann, etwa Text aus der Request-URL, und diese Werte während der Bildgenerierung in SVG-Inhalte, Attribute oder Styles einbettet.
Technisch läuft der Prozess über Satori: Next.js nutzt dabei die Vercel-Bibliothek, um die Bildbeschreibung in SVG-Code zu überführen, bevor daraus das finale PNG entsteht. Wenn der SVG-Code dabei aus unsauber übernommenen Eingaben besteht, kann ein spezielles Payload-Design dazu führen, dass der Wert nicht als reiner Text, sondern vom SVG-Kontext als Code gelesen wird. Vercel formuliert das in der Advisory sinngemäß sehr direkt: Apps sollten keine vom Angreifer kontrollierten Werte in SVG-Inhalt, -Attribute oder -Styles einreichen, die vom Node.js-ImageResponse gerendert werden. Genau diese Kette – fehlendes Escape bzw. unzureichende Absicherung im SVG-Zwischenschritt – ist der Kern der Attackierbarkeit.
Der zeitliche Fix ist klar benannt: Vercel hat die Schwachstelle am 22. September mit Next.js 16.3.6 gepatcht. Betroffen sind demnach Next.js-Versionen 16.2.0 bis 16.3.5, sobald ImageResponse auf dem Node.js-Runtime läuft, was in Next.js standardmäßig der Fall ist. Für die Edge-Variante von ImageResponse gilt die Entwarnung dagegen ausdrücklich: Sie sei nicht betroffen. Gleiches gilt für die Next.js-15-Linie; hier nennt Vercel keine direkte Betroffenheit. Die Lücke trägt den Namen CVE-2026-94545 und wird mit einem CVSS-Score von 9,5 als kritisch bewertet, wobei die konkrete Ausnutzbarkeit laut Dokumentation stark vom Aufbau der SVG-Nutzung abhängt.
Für die Praxis bedeutet das: Nicht jede App, die irgendwie ein Vorschau-Image erzeugt, ist automatisch exponiert. Relevanz entsteht dort, wo Entwickler ImageResponse mit Input füttern, der aus HTTP-Anfragen stammt oder mindestens indirekt steuerbar ist. In der Codebasis lässt sich das meist schnell lokalisieren, indem man nach Importen von ImageResponse aus next/og sucht – typisch sind Route Handler oder Dateien wie opengraph-image. Je nachdem, ob ein solches Modul zur Build-Zeit oder bei jeder Anfrage gerendert wird, verändert sich zudem das Zeitfenster: Bei request-basiertem Rendering kann ein Angreifer sofort Einfluss nehmen; bei build-basierten Assets ist das Risiko dagegen stärker an nachträgliche Prozesse gekoppelt.
Vercel weist dabei darauf hin, dass die eigentliche Schwachstelle in Satori steckt: Werte, die in dessen SVG-Output gelangen, seien nicht ausreichend korrekt escaped gewesen. Satori selbst hat ebenfalls eine Advisory veröffentlicht und bewertet die Auswirkung als moderat mit einem Score von 5,3, wobei auch dort die Einordnung davon abhängt, wie der erzeugte SVG-Output nachgelagert verwendet wird. Für Next.js ergibt sich der kritische Effekt dadurch, dass der SVG-Output wiederum andere Bibliotheken und Renderpfade im Next.js-Umfeld beeinflussen kann; welche Abhängigkeiten konkret betroffen seien, nennt Vercel in den vorliegenden Informationen nicht. Das ist ein wichtiges Detail für Architekturentscheidungen, weil es die Risikoanalyse in vielen Fällen nicht mit „wir generieren nur ein Bild“ abschließen lässt.
Was müssen Unternehmen jetzt konkret tun? Erstens: Next.js auf 16.3.6 aktualisieren, denn laut Registry gab es für den 16.2-Zweig zum Zeitpunkt der Prüfung keine bereitgestellte Fix-Version. Zweitens: In der nächsten Code-Review prüfen, ob während der Bildgenerierung Werte aus URL-Parametern, Query-Strings oder anderen request-getriebenen Quellen in SVG-Inhalt, -Attribute oder -Styles landen. Drittens: Wenn ein Upgrade aus operativen Gründen kurzfristig nicht möglich ist, nennt die Advisory als Workaround, die problematischen Werte aus genau diesen SVG-Bereichen fernzuhalten. Ein automatischer Wechsel auf die Edge-Variante wird in der Advisory zudem nicht als allgemeine Empfehlung beschrieben; außerdem markiert die Next.js-Dokumentation Edge-Runzeit-Bausteine als deprecated, weshalb Migrationen häufig ohnehin eher geplant als ad hoc umgesetzt werden.
Schließlich bleibt eine operative Frage, die sich in der Sicherheitsarbeit immer wieder stellt: Läuft das Rendering bereits in der betroffenen Version, gab es die Chance, dass Angriffe vor dem Patch erfolgreich waren? Die öffentlich verfügbaren Informationen enthalten hierfür keine konkrete Prüfmöglichkeit, etwa über eine nachträgliche Auditierbarkeit einzelner Routes. Auch zur Frage, ob vollständig auf der Vercel-Plattform gehostete Apps automatisch geschützt wären, liefern Advisory und Ankündigung keine eindeutige Check-Methode. Entsprechend sollte die Absicherung primär über eine Versions- und Code-Strategie laufen: abhängig von der Deploy-Pipeline lässt sich die betroffene Next.js-Version zuverlässig ermitteln, und die kritischen Stellen im Code lassen sich über next/og, ImageResponse sowie die Stellen, an denen request-basierte Werte in die Bilddefinition einfließen, gezielt eingrenzen.
Aus industrie- und Entwicklerperspektive zeigt die Meldung zudem einen wiederkehrenden Trend: KI- und Template-Engines oder Rendering-Stacks mit Zwischenrepräsentationen wie SVG werden zunehmend zum Sicherheitsrelevanzpunkt, weil „nur Layout“ in Wirklichkeit eine Serialisierung mit Parser- und Semantikrisiken bedeutet. Sobald Eingaben in eine Zwischenform gelangen, die von nachfolgenden Komponenten interpretiert wird, steigt die Bedeutung sauberer Escaping- und Validierungsstrategien. Für Produktteams heißt das: Bildgeneratoren müssen wie andere „untrusted-input“-Grenzflächen behandelt werden – inklusive Tests, die URL-getriebene Sonderzeichen oder SVG-nahe Inhalte explizit abdecken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Next.js ImageResponse: kritische SVG-Schwachstelle ermöglicht Codeausführung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Next.js ImageResponse: kritische SVG-Schwachstelle ermöglicht Codeausführung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Next.js ImageResponse: kritische SVG-Schwachstelle ermöglicht Codeausführung« bei Google Deutschland suchen, bei Bing oder Google News!