
LONDON (IT BOLTWISE) – Ein Angriff soll am 29. Oktober rund 6,36 Milliarden US-Dollar aus Binance-Wallets auf zehn Blockchains abgezogen haben. Laut TRM liefen die Abflüsse in vielen Fällen innerhalb von rund 20 Minuten an, begleitet von vorbereiteten Signaturen und einer EIP-7702-Delegation auf Ethereum. Mehrere Stablecoin-Emittenten und ein Arbitrum-Gremium froren danach etwa 2,7 Milliarden US-Dollar ein. Offen bleibt, wie genau die Signier-Infrastruktur im Hot-Wallet kompromittiert wurde.
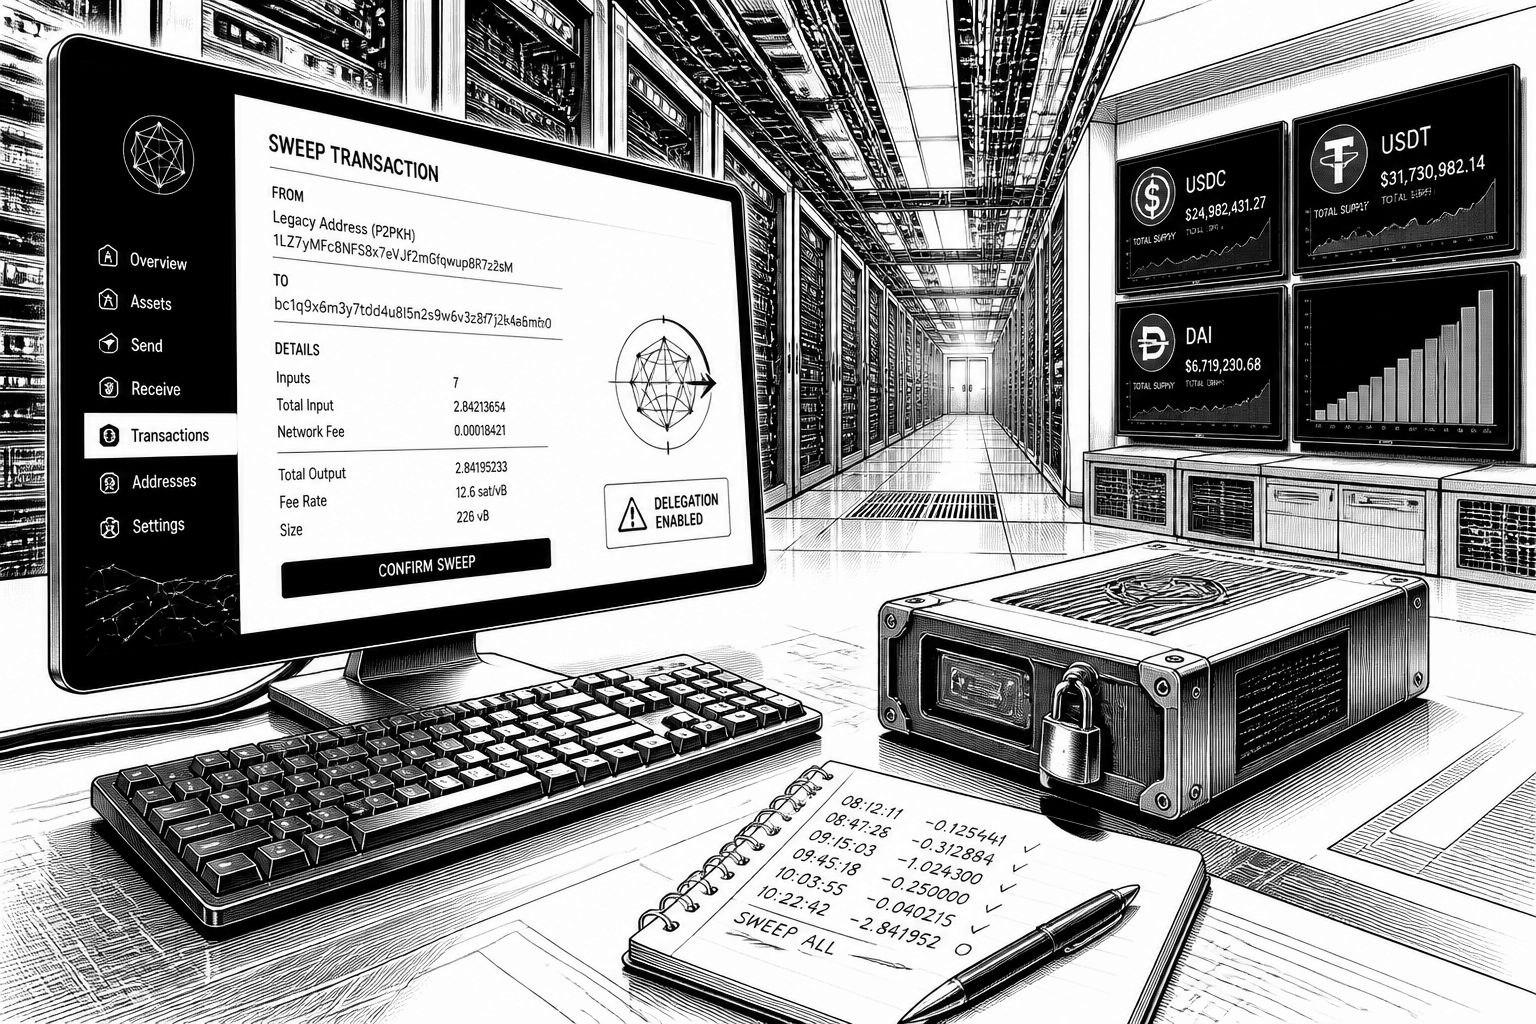
Am Abend des 29. Oktober 2026 hat sich im Krypto-Handel ein Szenario abgespielt, das Sicherheitsverantwortliche seit Jahren für möglich halten, aber selten in dieser Größenordnung beobachten: Laut TRM wurden etwa 6,36 Milliarden US-Dollar aus Binance-Wallets auf zehn Blockchains abgezogen. Der Abfluss, der sich in Teilen in ungefähr 20 Minuten ab dem Zeitpunkt 20:05 UTC konzentrierte, wird von TRM als der größte Diebstahl dieser Art eingeordnet. Binance bestätigte einen Sicherheitsvorfall und setzte nach eigenen Angaben die Auszahlungen auf mehreren Netzwerken vorübergehend aus, während das Unternehmen gleichzeitig erklärte, dass Kundengelder nicht verloren seien. Die wichtigsten Zahlen stammen aus TRM-Auswertungen des On-Chain-Geschehens bis zum 30. Oktober um 00:30 UTC.
Technisch auffällig ist dabei weniger die bloße Multichain-Breite, sondern die Art, wie sich Kontrolle über ein Hot Wallet herstellen ließ. Auf Ethereum beschreibt TRM einen Mechanismus über EIP-7702: Eine normale Wallet soll dabei per Delegations-Authorization den Code eines Smart Contracts ausführen, obwohl die ursprüngliche Wallet ansonsten „gewöhnlich“ wirkt. Im konkreten Fall habe der Angreifer eine Binance-Hot-Wallet in einen „Sweeper“ umgelenkt, der die Abflüsse nur anhand vorab vorbereiteter Berechtigungen ausführt. Entscheidend sind dabei 50 vor-signierte Authorizations in einem einzigen Transaktionspaket – so, dass beim späteren Ausführen mindestens eine der Signaturen zum jeweils passenden Transaktionszähler (Nonce) „passt“. Innerhalb weniger Minuten nach der Delegation konnte der Angreifer so einen großen Teil des Ethereum-Bestands abräumen und danach weiter nachschieben, sobald neue Mittel eintrafen.
Daneben zeigen die Muster auf den anderen Ketten, dass der Angriff nicht als „nur Ethereum-spezifische“ Delegation erklärt werden kann. TRM nennt für das gleiche Zeitfenster auf XRP Ledger, Bitcoin, Tron, Solana und weiteren Netzwerken normale, gültig signierte Übertragungen aus mehreren Binance-Wallets. Zusätzlich erwähnt TRM eine Ethereum-Hot-Wallet, die ohne Delegation über Standard-Transfers Gelder geschickt habe. Dass unterschiedliche Wallets, Ketten, Key-Typen und Signaturschemata dennoch in kurzer Zeit konsistente Abgänge erzeugen konnten, deutet für TRM auf eine übergreifende Kompromittierung der Signier- bzw. Authorisierungslogik hin – also auf einen Zugriff auf die Infrastruktur, die Transaktionen im Hot-Wallet-Betrieb autorisiert. Binance hat die „Root Cause“ laut TRM noch nicht öffentlich dargelegt, was für die Branche besonders relevant bleibt: Für viele Teams ist die genaue Schwachstelle in der Signaturkette entscheidend, um Gegenmaßnahmen korrekt zu priorisieren.
Während sich der Abfluss noch steigerte, schalteten Emittenten und Netzwerk-Mechanismen auf „Freeze“ um. TRM beziffert das eingefrorene Volumen auf rund 2,7 Milliarden US-Dollar insgesamt: Tether und Circle froren große Stablecoin-Pakete ein, ebenso Ripple bei dem gestohlenen RLUSD. Zusätzlich habe World Liberty Financial einen Freeze durchgeführt, und auf Arbitrum soll ein Security Council per Notfallbefugnissen Transfers erzwungen haben, wodurch 8.426 ETH und 74,6 Millionen ARB dem Zugriff entzogen worden seien. Parallel beschreibt TRM, wie der Angreifer versuchte, diese Sperren auszubremsen: Er habe USDT verkauft und ETH gegen USDT über Aave geliehen, um schnelle Liquidität zu sichern, bevor Sperrmechanismen vollständig griffen. In diesem Zeitraum wird auch sichtbar, wie teuer der Zugriff auf schnelle Liquiditätswege sein kann – laut TRM wurden mehrere hundert Millionen USDT in Assets umgeschichtet, bevor ein Teil davon eingefroren wurde.
Auch die Verteilung der Beute erklärt, warum der Fall für Finanz- und Compliance-Teams über reine „Krypto-Intelligence“ hinaus relevant wird. TRM summiert die Abflüsse auf rund 6,36 Milliarden US-Dollar zum Zeitpunkt der Entnahme, Ethereum macht dabei mit etwa 3,79 Milliarden US-Dollar den größten Block aus. Dazu kommen Outflows von 18.270 BTC (rund 1,47 Milliarden US-Dollar) sowie Tron-Ausgänge, die in der TRM-Berechnung vor allem über USDT und TRX laufen. Solana und weitere L2s liefern kleinere, aber trotzdem strategisch problematische Beträge, etwa weil sie häufig als „Durchlaufketten“ für den späteren Abfluss Richtung Börsen, Swap-Dienste und Over-the-Counter-Desk genutzt werden. TRM erwartet für die nächste Phase typischerweise Moves über Cross-Chain-Bridges, Swap-Services und OTC-Broker – genau dort, wo sich der Unterschied zwischen „Freeze auf On-Chain-Ebene“ und „effektiver Entzug aus dem Markt“ zeigt.
Für den Markt bedeutet das vor allem: Die Hardening-Frage ist weniger „Haben wir genug Firewalls?“, sondern „Wer kann Signaturen auslösen, und unter welchen zeitlichen Annahmen?“ TRM leitet daraus mehrere konkrete Handlungsfelder ab: Exchanges und Compliance-Teams sollen Deposits und Gegenparteien gegen die von TRM gelabelten Angreifer-Adressen screenen; Treasury-Teams sollen auf Ethereum-kompatiblen Wallets gezielt nach EIP-7702-Delegations suchen, die als unerwarteter Code an einer Adresse auftauchen, wo sonst nichts dergleichen vorkommt. Dazu gehört für viele Organisationen ein getesteter Revocation-Prozess, der im Ernstfall nicht erst implementiert werden muss. Daneben wird klar, wie wichtig Vorab-Prüfungen in der Liquiditätskette sind: Laut TRM konnte ein Teil der konvertierten Stablecoins sehr kurzfristig über Market Maker und Solvers weitergereicht werden, was bei konsequentem Address-Screening innerhalb von Echtzeit-Orderflüssen früher auffallen müsste.
Historisch betrachtet fügt sich der Vorfall in eine Reihe von Angriffen ein, bei denen sich Nordkorea-verbundene Akteure laut TRM wiederholt Werkzeuge wie vorbereitete Signaturen und gezielte Geldwäsche-Mechaniken zunutze gemacht haben. Die Details, die TRM für diesen Angriff nennt – etwa kleine Tornado-Cash-Abflüsse zur Operator-Wallet, Staging, das deutlich vor dem Diebstahl begann, sowie ein „One-burst“-Ausführungsfenster – sind als Muster erkennbar. Gleichzeitig unterscheidet TRM den beobachteten Laundering-Pfad von einem früheren Fall vor allem in der „Bridge-lastigen“ Ausprägung danach. Für Unternehmen heißt das: Selbst wenn nicht jede technische Einzelheit identisch ist, bleibt die übergreifende Lehre die gleiche – sichere Signierpfade, restriktive Freigaben und Multichain-Sichtbarkeit müssen als zusammenhängendes System gedacht werden, nicht als Sammlung einzelner Controls.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nordkorea-Vorwurf: Rund 6,36 Mrd. USD Abfluss aus Binance-Wallets" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nordkorea-Vorwurf: Rund 6,36 Mrd. USD Abfluss aus Binance-Wallets" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nordkorea-Vorwurf: Rund 6,36 Mrd. USD Abfluss aus Binance-Wallets« bei Google Deutschland suchen, bei Bing oder Google News!