
LONDON (IT BOLTWISE) – Eine Schwachstelle im KI-Coding-Agenten OpenCode kann auf Windows und in WSL beim Login Codeausführung ermöglichen. Dabei reicht schon ein kompromittierter oder später übernommener MCP-Server, dessen OAuth-Authorization-Endpoint an OpenCode übergeben wird. Der Fix ist als OpenCode 1.18.33 am 28. September veröffentlicht worden, ohne dass eine CVE oder ein Sicherheitsadvisory beantragt oder veröffentlicht wurde. Betroffene sollten sofort auf 1.18.33 oder neuer aktualisieren und in der OpenCode-Konfiguration entfernte MCP-Server prüfen.
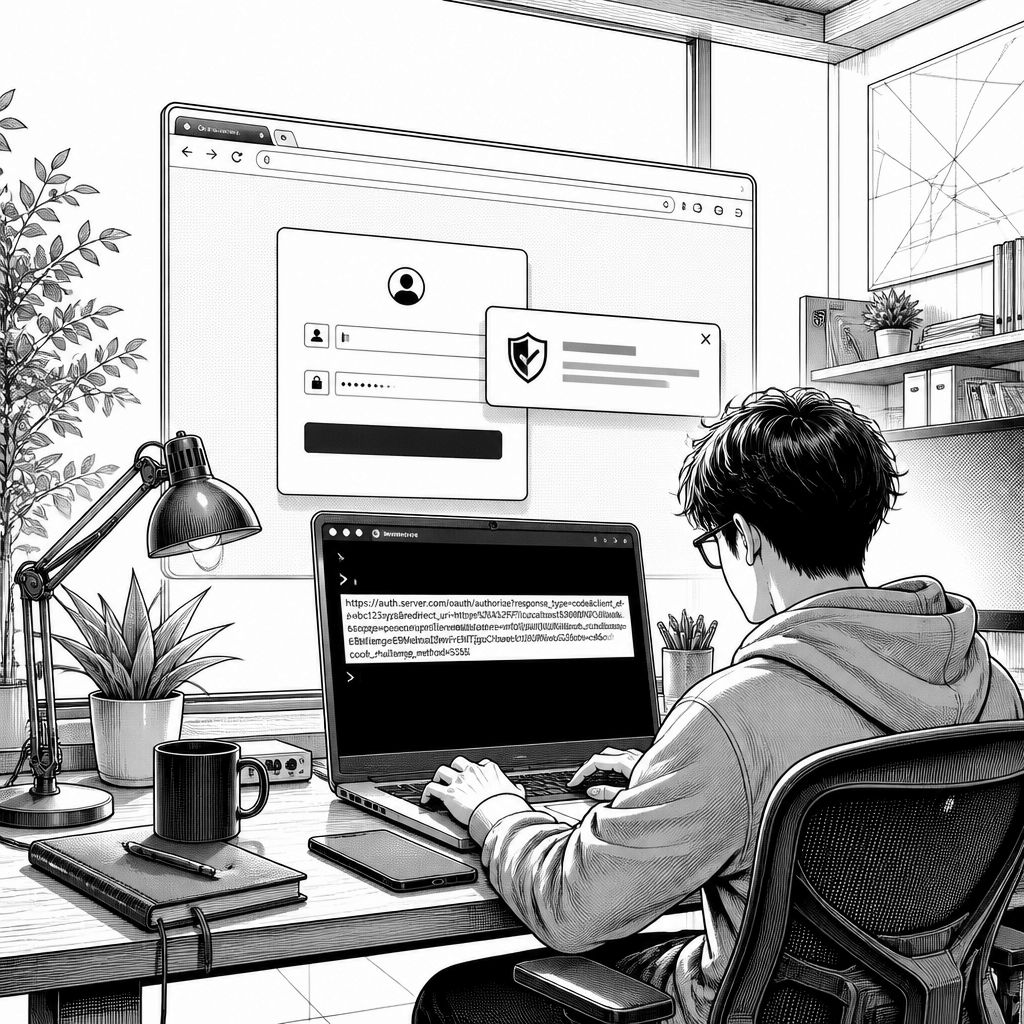
OpenCode verbindet sich beim Sign-in mit externen Model-Context-Protocol-(MCP)-Servern, um zusätzliche Tools in einen Entwicklungs-Workflow einzubinden. Genau an dieser Schnittstelle liegt die nun öffentlich gewordene Gefahr: Während der Anmeldung kann ein bösartiger oder gekaperter MCP-Server einen speziell präparierten Web-Adresswert liefern, der anschließend über einen lokalen Helfer auf Windows oder unter Windows Subsystem for Linux (WSL) als Shell-Komponente weiterverarbeitet wird. Weil dieser Schritt mit den Nutzerrechten des angemeldeten Entwicklers abläuft, wird aus einem vermeintlichen Integrationsschritt unter Umständen eine echte Code-Ausführung auf dem System.
Konkret läuft die OAuth-Interaktion so ab, dass der MCP-Server während des Sign-in-Prozesses die URL zu einem OAuth-„authorization endpoint“ bereitstellt, also die Adresse, an die der Nutzer im Browser geleitet werden soll. Auf Windows und WSL übergibt OpenCode diese Adresse an einen Browser-Launcher-Helfer. Dieser Helfer baut daraus eine PowerShell-Befehlszeile, ohne die URL ausreichend zu escapen. Wenn ein Angreifer es schafft, in der bereitgestellten Adresse eine PowerShell-kompatible Nutzlast unterzubringen, kann die PowerShell-Generierung diese Nutzlast als ausführbaren Befehl interpretieren. Der Browser selbst wird dabei nur dann gestartet, wenn der Entwickler den Sign-in bewusst anstößt, etwa durch den Aufruf von „opencode mcp auth“ oder den dazugehörigen Request.
Für die Risikobewertung ist entscheidend, wie viel Kontrolle der Angreifer wirklich braucht. Laut Beschreibung in der Meldung genügt es nicht, dass ein MCP-Server in irgendeiner Konfiguration „vorhanden“ ist; der Angriff setzt voraus, dass der remote MCP-Server, den der Entwickler in OpenCode hinzugefügt hat, unter Kontrolle des Angreifers gerät. Das kann bereits bei der Registrierung beginnen oder erst später durch die Übernahme des Servers bzw. eines zuständigen Domains passieren. Der Schlüsselfaktor ist dabei, dass OpenCode die URL aus der Serverantwort direkt in den Helfer-Workflow einspeist, wodurch sich auch eine anfänglich gutartige Konfiguration später in ein Einfallstor verwandeln kann.
Welche Plattformen betroffen sind, macht die Sache für Teams mit heterogenen Entwicklungsumgebungen besonders konkret: Betroffen sind OpenCode-Versionen unter Windows und in WSL, während macOS und Linux nicht herausfallen, weil dort der Browser-Start ohne den beschriebenen Shell-Umweg erfolgt. Der Fix wurde als Routineänderung in OpenCode 1.18.33 eingebaut, und zwar am 28. September. Eine auffällige Besonderheit ist, dass weder eine CVE angefragt noch ein öffentliches Sicherheitsadvisory veröffentlicht wurde. Dadurch werden viele automatische Schwachstellen-Scanner nicht zwangsläufig anschlagen; das gilt insbesondere, wenn man ausschließlich auf Dependency-Alerts oder Signatur-basierte Erkennung setzt. Praktisch bedeutet das: Wer OpenCode noch in den betroffenen Versionen betreibt (1.0.137 bis 1.18.32), muss die installierte Version gezielt prüfen.
Der technische Hintergrund zeigt außerdem, dass hier nicht nur „einmalig“ eine Logikfehlerklasse zuschlägt. Als besonders relevanter Vergleich wird ein früher ähnlicher Bug beim „mcp-remote proxy“ genannt, der eine fast identische Art von Weitergabe an die Command Line auslöste und mit CVE-2025-6514 klassifiziert wurde. Zusätzlich wird ein zweiter Komplex sichtbar: Der genutzte Browser-Launcher ist eine verbreitete Bibliothek namens „open“. Deren Windows-Verhalten war bereits 2023 als Command-Injection-Risiko beschrieben und später in einer neueren Version behoben worden; OpenCode blieb jedoch zunächst bei einer älteren Ausgabe dieser Abhängigkeit. Verteidigungsmuster wie das Prüfen, ob eine Adresse nur HTTP oder HTTPS verwendet, greifen in diesem konkreten Fall nicht, weil eine reguläre HTTPS-URL weiterhin als Auslöser dienen kann, wenn die Escaping-Fehler in der Helferlogik bestehen. Erst mit dem Update auf die gefixte Logik und damit die korrekte Behandlung der Adresse wird die Lücke geschlossen.
Für die Umsetzung im Betrieb ergibt sich eine klare Handlungsreihenfolge. Wer OpenCode auf Windows oder WSL einsetzt, sollte auf 1.18.33 oder neuer aktualisieren und parallel die konfigurierten MCP-Server überprüfen, weil der Angriffsweg an genau diese Remote-Endpoints gebunden ist. Wenn ein Upgrade kurzfristig nicht möglich ist, empfiehlt sich laut Meldung das Entfernen aller entfernten MCP-Server, die nicht explizit verifiziert wurden; die Meldung nennt als Tool zur Bestandsaufnahme den Befehl „opencode mcp list“. Wichtig ist außerdem die Einordnung zur historischen Ausnutzung: Die verantwortliche Meldestelle habe keine Hinweise auf eine bereits erfolgte Ausnutzung gesehen und keine Indikatoren zur Suche nach vergangenen Angriffen veröffentlicht. Gleichzeitig wird betont, dass die hier beschriebene Schwachstelle unabhängig von einer zeitnah bekannt gewordenen Problematik rund um die gehostete Konsole ist, bei der möglicherweise gespeicherte API-Keys betroffen gewesen sein könnten.
Für Security- und Platform-Teams ist die eigentliche Lehre weniger die einzelne Version, sondern das Zusammenspiel aus Integrationsarchitektur und lokaler Helferlogik: Sobald externe Server im Anmeldeprozess Parameter liefern, die anschließend als Teil eines lokalen Kommandos oder Shell-Aufrufs erscheinen, steigt das Risiko für Injection-Klassen deutlich. Da der Fix ohne CVE veröffentlicht wurde, verschiebt sich zudem der Erkennungshebel hin zu proaktiver Versionsinventur und zu einem sauberen „Trust boundary“-Modell für Drittanbieter-Integrationen. Organisationen, die MCP-Server intern oder über definierte Gateways betreiben, können den Schaden durch starke Verifikation der Serveridentität und durch restriktive Freigaben für remote Tools weiter reduzieren, statt sich ausschließlich auf automatische Scanner zu verlassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OpenCode-Angriff über MCP: Codeausführung beim Windows-Login" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OpenCode-Angriff über MCP: Codeausführung beim Windows-Login" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OpenCode-Angriff über MCP: Codeausführung beim Windows-Login« bei Google Deutschland suchen, bei Bing oder Google News!