
LONDON (IT BOLTWISE) – Eine Linux-basierte Kryptomining-Kampagne namens SANSAR verknüpft TOR-Kommandos mit einer Rust-Orchestrierung. Die Malware manipuliert NVIDIA-Überwachungsdaten über einen geänderten NVML-Wrapper, sodass Tools wie nvidia-smi eine Auslastung von 0% anzeigen können. Zusätzlich kommen Kernel-Komponenten wie ein initramfs-basiertes Rootkit und versteckende Hooks per ftrace zum Einsatz, um Prozesse und Dateien zu verschleiern. Laut dem zugrunde liegenden Bericht wird die Operation zuletzt im Zeitraum Ende Oktober 2026 beobachtet.
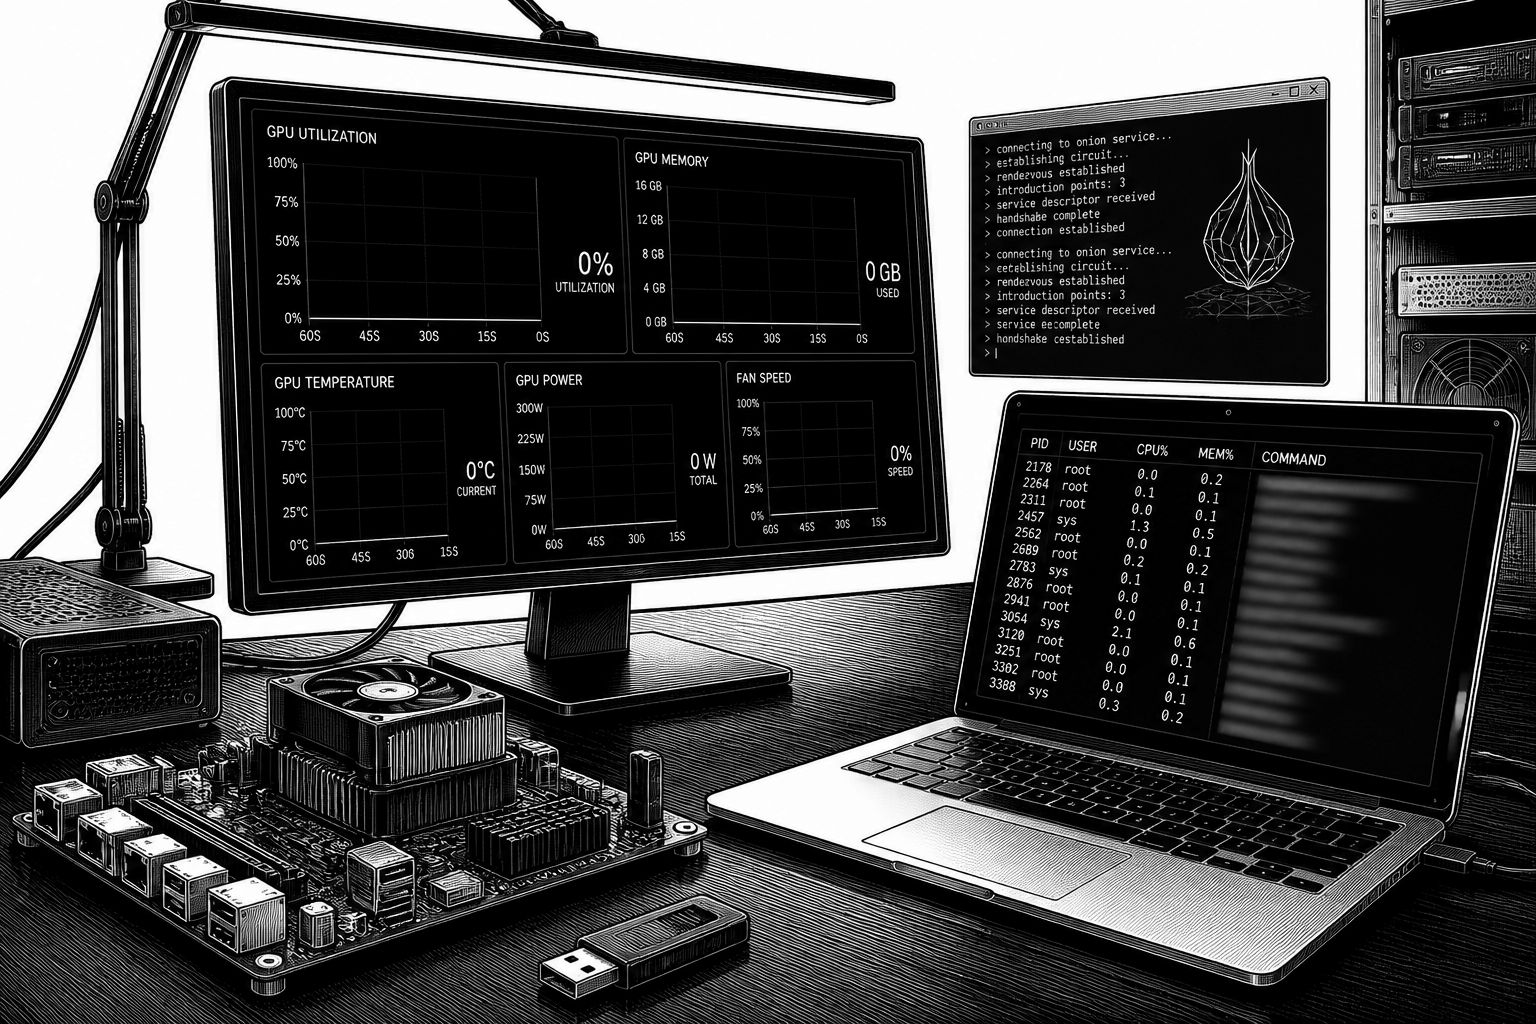
Im Linux-Umfeld taucht eine finanziell motivierte Bedrohung auf, die nicht nur Rechenleistung für Kryptomining missbraucht, sondern auch die Messwerte sabotiert, mit denen Betreiber erhöhte GPU-Lasten üblicherweise erkennen. Der im Sicherheitsbericht beschriebene Cluster trägt die Kennung REF3364 und wurde einer kryptobasierten Mining-Operation zugeschrieben, die u. a. die von Überwachungswerkzeugen gelieferten GPU-Informationen verfälscht. Damit verschiebt sich das Problem für IT-Teams von „ungewollter Last“ hin zu „blinder Überwachung“: Selbst wenn Monitoring aktiv ist, kann die Auslastung scheinbar niedrig bleiben.
Technisch steht dabei SANSAR im Zentrum: Ein Rust-basiertes Orchestrierungstool, das Befehle über das TOR-Netzwerk entgegennimmt und gezielt CPU- und GPU-Miner steuert. Als Kommandokanal nutzt die Malware eine Onion-Service-Logik zusammen mit Arti, empfängt Statusinformationen und lädt anschließend die jeweils passende Miner-Variante. Für Betreiber ist vor allem relevant, wie die Malware die Wahrnehmung der GPU-Performance verändert. Der Bericht beschreibt einen modifizierten NVIDIA Management Library (NVML)-Wrapper, der die von Tools wie nvidia-smi abgefragten Telemetriedaten filtert: Prozessinformationen werden verlässlich umgangen und GPU-Auslastung auf 0% gemeldet. Auch Temperatur- und Leistungswerte werden durch zufällige Werte im Bereich 36 bis 46 Grad Celsius beziehungsweise 100 bis 200 Watt ersetzt.
Die Tarnung geht jedoch deutlich über „falsche Kennzahlen“ hinaus. Laut Elastic Security Labs wurde zudem ein Kernel-Rootkit eingesetzt, ergänzt um eine separate Backdoor namens netns. Das Installationspaket stagiert nach Root-Erfolg den Toolchain-Stack unter /opt/vadi_, baut anschließend ein Kernel-Modul namens acpi_thermal_mgr über Dynamic Kernel Module Support (DKMS) und fügt einen initramfs-Loader hinzu. Ein initramfs ist dabei eine temporäre Root-Dateisystem-Instanz im RAM während des frühen Bootvorgangs; da Modul und Loader im Boot-Image gespeichert werden, kann das Rootkit beim nächsten Systemstart erneut aktiv werden. Für das Verhindern von forensisch verwertbaren Artefakten nutzt die Kernel-Komponente laut Bericht Mechanismen auf Basis von ftrace, indem Systemaufrufe für Verzeichnisauflistungen, Dateizugriffe und Prozessbeendigungen abgefangen werden.
Auch der Kommunikations- und Persistenzpfad ist durch mehrere Ebenen gekennzeichnet. Der netns-Baustein wird als systemd-Service registriert, um zunächst eine Controller-IPv4-Adresse aus einem eingebetteten Smart Contract zu ermitteln. Danach baut er eine direkte TCP-Verbindung zu dieser Adresse auf Port 8080 auf, um eine Reverse-Shell zu einem Zielhost aufzubauen, das in der C2-Antwort vorgegeben ist. Diese Architektur erschwert klassische „nur IP blockieren“-Ansätze, weil die Zielparameter aus einem Blockchain-Kontext abgeleitet werden. Im beschriebenen Ablauf soll der anfängliche Zugriff über einen exposed Ray job agent erfolgt sein, womit der Angreifer Commands ausführen konnte. Darauf folgte unter anderem das Anstoßen von Jobs, die GPU-Inventar über nvidia-smi erfassen und exfiltrieren, bevor anschließend ein Python-Reverse-Shell-Job sowie das Hinzufügen eines SSH-Schlüssels in authorized_keys die dauerhafte Zugriffsoption absichern.
In der Ausführung wirkt SANSAR wie ein Job-Supervisor: Es prüft zunächst per Anti-Debugging, ob ein Debugger aktiv ist, indem es TracerPid ausliest und bei nicht-nulligem Wert unmittelbar beendet. Danach kontaktiert es den Onion-Dienst für C2, sammelt Host- und GPU-Informationen und fragt den Mining-Status ab. Die Hauptaufgabe besteht anschließend darin, die passenden Miner-Executables zu starten oder zu stoppen – gesteuert durch den in der C2-Antwort enthaltenen Miner-Typ für CPU oder GPU. Im Payload-Set werden dabei mehrere Komponenten genannt, darunter sansar als TOR-C2-Orchestrator sowie Miner-Module wie XMRig (Version 6.25.0) für den CPU-Zweig (tilki, SRBMiner-MULTI 3.6.9) und weitere Varianten für den GPU-Zweig (lyrebird). Ergänzend wird eine pluggable Transport-Komponente für TOR genannt, die dafür ausgelegt ist, den C2-Transport im Zusammenspiel mit den übrigen Persistenz-Elementen zu ermöglichen.
Für die Einordnung lohnt auch der Blick auf die Entwicklung, die hinter solchen Kampagnen steht: In früheren Kryptojacking-Wellen dominierten häufig simple Miner-Binaries und zentralisierte C2-Server. Hier ist das Muster „Evasion plus Steuerung“ klar weitergedacht, denn die Malware verändert nicht nur Dateien und Prozesse, sondern täuscht auch Monitoring- und Diagnosequellen. Genau dieser Mix macht die Abwehr anspruchsvoll, weil klassische Alarme an der Oberfläche ausbleiben können. Elastic verweist deshalb ausdrücklich auf Organisationen, die GPU-Infrastruktur für KI- und LLM-Workloads erweitern: Dort sollte geprüft werden, wer Jobs in das System einstellen kann und ob GPU-Monitoring-Bibliotheken wie NVML manipuliert wurden. Praktisch bedeutet das für Betreiber, dass „Monitoring läuft“ nicht gleichbedeutend mit „Monitoring ist vertrauenswürdig“ ist – vor allem dann, wenn Anwendungsserver offene Job-Agenten besitzen oder Container-/Job-Frameworks unsaubere Zugriffskontrollen haben.
Welche nächsten Schritte sich daraus für Security-Teams ableiten, hängt vom internen Stack ab, aber der Kern bleibt derselbe: Die Integrität von Diagnosepfaden muss überprüfbar sein. Wer GPU-Metriken nur aus nvidia-smi, NVML-basierter Telemetrie oder einzelnen Agents bezieht, sollte zusätzliche Plausibilitätschecks einplanen und die Bibliotheks-/Hook-Ebene mit in die Threat-Model-Betrachtung aufnehmen. Gleichzeitig sollte der Job-Zugriff auf Plattformen wie Ray über die Autorisierungsebene konsequent abgesichert werden, damit ein „exposed agent“ nicht zur Eintrittstür für orchestrierte Mining-Jobs wird. Der Bericht zeigt damit ein klares Muster: Angreifer sparen sich nicht nur Rechenzeit, sondern bauen auch eine Umgebung, in der Entdeckung und Incident Response deutlich langsamer laufen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SANSAR Linux-Malware: TOR-gestützter Kryptominer fälscht NVIDIA-GPU-Telemetrie" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SANSAR Linux-Malware: TOR-gestützter Kryptominer fälscht NVIDIA-GPU-Telemetrie" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SANSAR Linux-Malware: TOR-gestützter Kryptominer fälscht NVIDIA-GPU-Telemetrie« bei Google Deutschland suchen, bei Bing oder Google News!