
LONDON (IT BOLTWISE) – Eine aktuelle SCKit-Malware-Kampagne missbraucht ConnectWise ScreenConnect-Remote-Supportsitzungen, um potenziell in weitere Kundennetzwerke einzudringen. Laut Blackpoint Cyber zielt das Toolkit auf CVE-2026-84869 (CVSS 9,9), wird jedoch vor allem über das Hantieren mit **bereits authentifizierten** Operator- und Browser-Sessions gefährlich. Zusätzlich nutzt „RelayTrap“ eine Technik zur Rückwärts-Verdrahtung, um die Workstations von Technikern zu infizieren, die gerade verdächtige Fälle untersuchen. Entscheidend ist damit: Patchen stoppt nicht automatisch das Risiko aus einer kompromittierten Session.
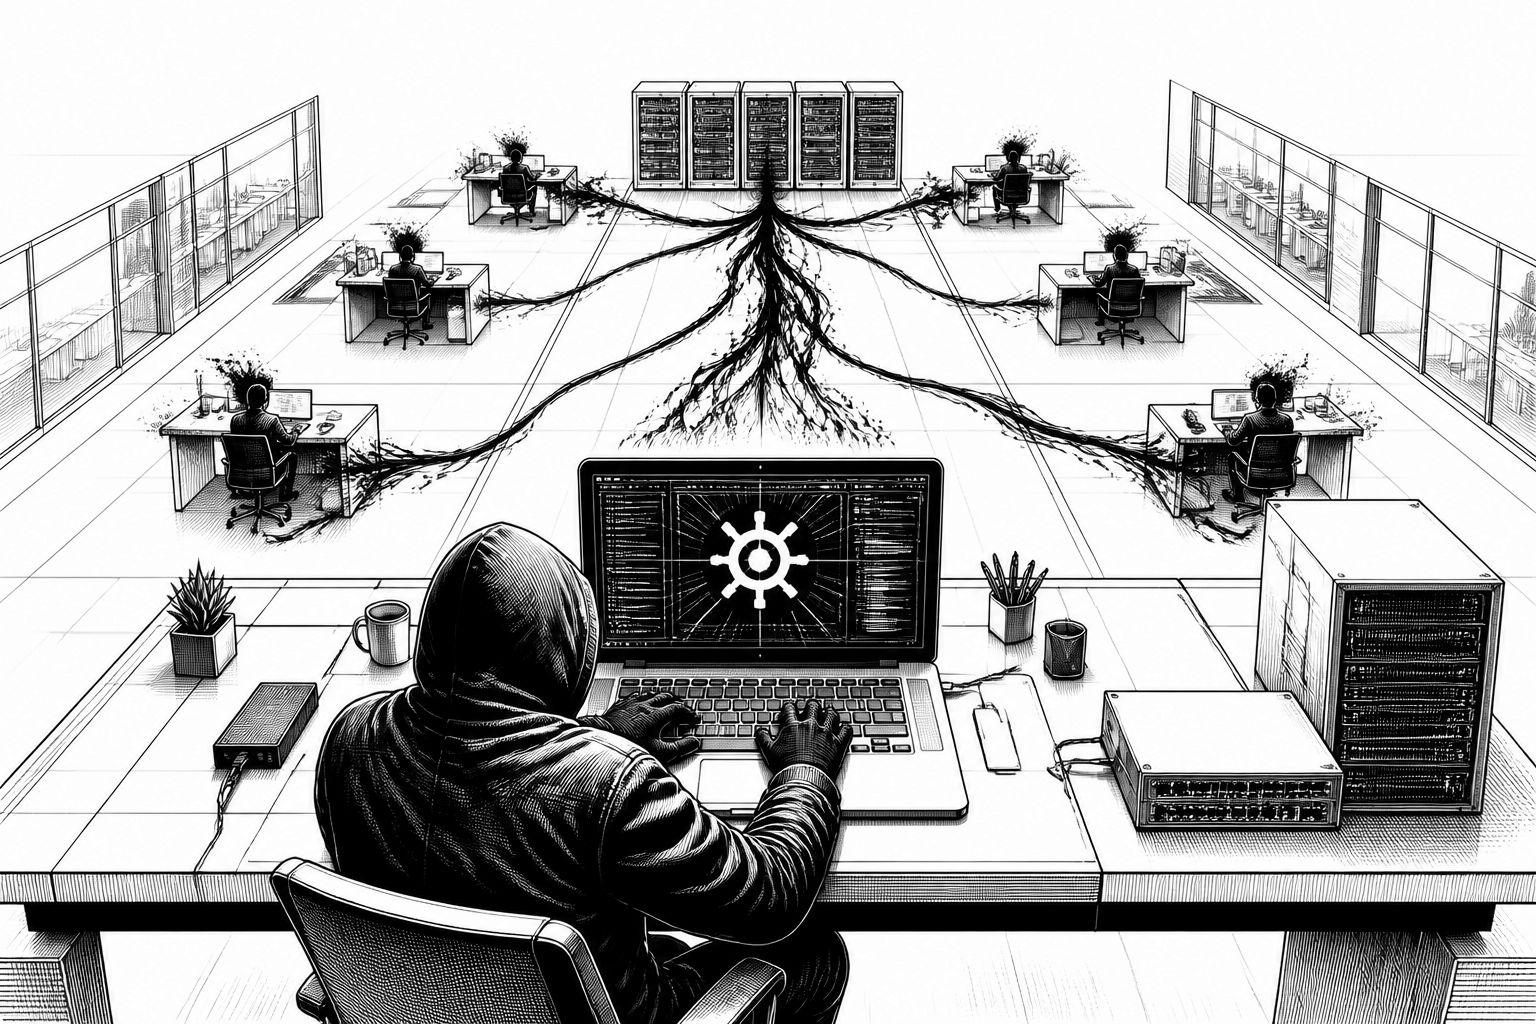
In vielen MSP-Umgebungen ist Remote-Zugriff längst Teil des Alltags. Genau dort setzt die neu beschriebene SCKit-Kampagne an: Sie richtet sich gegen Installationen von ConnectWise ScreenConnect und nutzt dabei kein „neues“ Exploit-Problem, sondern eine bereits bekannte, inzwischen gepatchte Schwachstelle. Der Punkt ist jedoch komplizierter als ein klassisches Update-Risiko. Laut den Analysen von Blackpoint Cyber kann der Angriff auch nach dem Schließen der Lücke weiter gefährlich bleiben, weil das Toolkit das Vertrauensmodell der Plattform ausnutzt – also die Tatsache, dass Support- und Managementfunktionen schon während einer autorisierten Sitzung erreichbar sind. Für Sicherheitsverantwortliche bedeutet das: Das erwartete Absichern durch reine Patch-Compliance ist zwar notwendig, aber nicht hinreichend.
Konkret wird CVE-2026-84869 als Kernbaustein genannt. Die Schwachstelle wird als Problem aus unzureichendem Privilege-Management und fehlender Autorisierungsprüfung beschrieben; sie könnte es einem Angreifer erlauben, innerhalb einer aktiven Remote-Session Dateien zu übertragen und Befehle auszuführen, ohne dass dafür eine zusätzliche Hostbestätigung oder Berechtigung im üblichen Sinne vorliegt. Blackpoint Cyber verweist darauf, dass Tests gegen einen vollständig gepatchten ScreenConnect-Client die Ausführung der Payload unterbinden. Das reduziert das Risiko des Exploit-Mechanismus selbst, verschiebt aber die Angriffsoberfläche: Was bleibt, ist der Missbrauch „gültiger“ Sitzungen, in denen die Plattform ohnehin Verwaltungsaktionen durchführen dürfte.
Das Toolkit folgt nach den vorliegenden technischen Details einem relativ geradlinigen Liefer- und Ausführungspfad. Zuerst wird geprüft, ob ScreenConnect bereits installiert ist; dann lädt es einen Angreifer-kontrollierten MSI-Installer mit dem Namen „sc.msi“, der wiederum einen Batch-Dropper („sckit-run.bat“) nachzieht. Von dort aus holt die Komponente über einen benannten Endpunkt eine PowerShell-Komponente („sckit-decoder.ps1“) und verteilt anschließend weitere Bausteine des SCKit-Toolkits. Zu den beschriebenen Komponenten gehört eine PowerShell-Datei („SilentForceInstall-WithUninstall.ps1“), die persistenten Remotezugriff ermöglichen soll, indem sie zwei nicht autorisierte ScreenConnect Access-Clients ausrollt. Daneben zielen Skripte und C#-Code darauf ab, bestehende ScreenConnect Guest-Sitzungen zu beeinflussen – inklusive „RelayTrap“ als Mechanismus, der eine Rückwärts-Pivotierung auf die Workstations von Technikern vorbereitet, sobald diese der verdächtigen Aktivität nachgehen.
Technisch entscheidend ist, wie das Toolkit versucht, den nächsten legitimen Support-Workflow des MSP auszunutzen. Nach der Logik der beschriebenen Abfolge nutzt SCKit Plattformfunktionen wie „Run Command“ für die Ausführung, und es gibt Hinweise auf eine Art Guest-to-Host-Ausführung, die im Kontext von CVE-2026-84869 verankert wird. Wenn diese Schritte erfolgreich sind, versucht die Malware, die authentifizierten ScreenConnect-Browser-Sessions des Technikermoduls wiederzugewinnen – konkret durch das Abgreifen von Session-Material, etwa.ASPXAUTH-Cookies. Dadurch kann der Angreifer Managementberechtigungen weiterverwenden, ohne neue Anmeldungen erzwingen zu müssen. In der Praxis bedeutet das: Statt beim kompromittierten Zielsystem stehenzubleiben, „springt“ der Angriff in die Arbeitswelt des Technikers, also in eine Umgebung mit potenziell breiteren Rechten und Zugriffen auf weitere Endpunkte verschiedener Kunden.
Diese Abzweigung erklärt auch, warum Patchen allein nicht ausreicht. Blackpoint Cyber beschreibt explizit, dass Befehle über bestehende ScreenConnect-Agents ausgeführt werden können – einschließlich Ausführung im Kontext von „NT AUTHORITY\SYSTEM“. Damit braucht der Angreifer nicht pro Maschine einen separaten und aufwändigen Einstieg; die administrative Management-Chain der Plattform reicht. Dazu kommt „RelayTrap“: Die Komponente soll spätere Untersuchungsversuche umdrehen, indem sie die nächste Supportverbindung nicht nur „mitlaufen“ lässt, sondern gezielt als Gelegenheit betrachtet, um vom ursprünglich betroffenen Endpunkt zur Techniker-Workstation weiterzuschwenken. Solche Eigenschaften sind im MSP-Kontext besonders riskant, weil Techniker regelmäßig zwischen mehreren Mandanten wechseln und ihr Arbeitsplatzsystem damit zur Dreh- und Angelstelle wird.
Historisch passt das in ein Muster, das man bei ScreenConnect- und generell Remote-Management-Plattformen immer wieder sieht: Nicht jede Attacke beginnt mit einem frischen Exploit, oft reicht das Zusammenspiel aus (a) einer anfällig gemeldeten Schwachstelle und (b) Vertrauenskohärenz innerhalb etablierter Admin-Workflows. CVE-2026-84869 wurde dem US-CISA-KEV-Katalog zufolge am 11. September 2026 aufgenommen, mit einer Erwartung zur Behebung bis zum 14. September 2026. Das macht die zeitliche Lage für MSPs plausibel, weil viele Organisationen in genau diesen Fenstern auf Patch-Drills und Nachprüfungen setzen. Gleichzeitig betont die aktuelle Beschreibung, dass es keine belastbaren Hinweise auf eine erfolgreiche Weiterverbreitung auf die Techniker-Workstation oder einen Umgehungsbypass des Vendor-Patches gibt. Trotzdem bleibt der operative Auftrag klar: Neben dem Schließen der Lücke müssen Session-Absicherung und die Validierung „wer darf was“ in Bulk-Administrationsaktionen deutlich strenger werden.
Die Episode macht außerdem sichtbar, dass unabhängige Drittanbieter-Erweiterungen als zweiter Risikokanal wirken können. In diesem Kontext berichtet Huntress über eine Authentifizierungs-Schwäche in bestimmten Versionen (1.0.31 und 1.0.32) einer als RMM+ beschriebenen ScreenConnect-Erweiterung. Dort soll ein Konfigurationsfehler dazu führen, dass der Access Key standardmäßig leer sein kann, wodurch Kommandos möglicherweise ohne die üblichen ScreenConnect-Authentifizierungs- und Rollenprüfungen durchrutschen. Da die Erweiterung unabhängig von normalen ScreenConnect-Nutzerkonten arbeitet, kann ein Angreifer in der Theorie Aktionen ausführen, ohne Multi-Faktor-Mechanismen in derselben Weise „anzuzünden“. Blackpoint Cyber schreibt parallel, dass der anfängliche Einstiegspunkt der jüngsten Kampagne derzeit nicht sicher belegt ist; es wird zwar eine Verbindung zu bösartigen ScreenConnect-Erweiterungen vermutet, „Patient Zero“ bleibt aber forensisch offen. Entscheidend für die Abwehrplanung ist damit eine Kombination aus Inventarisierung (welche Erweiterungen laufen wo), Deaktivierung präventiv riskanter Add-ons und einer Prüfung der konkreten Management-Beziehungen – also nicht nur das Endgerät, sondern auch die Techniker-Workstationen, Browser-Sessions und Agenten-Verbindungen, über die Support überhaupt stattfindet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SCKit Malware: Warum ScreenConnect-Patching allein MSPs nicht schützt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SCKit Malware: Warum ScreenConnect-Patching allein MSPs nicht schützt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SCKit Malware: Warum ScreenConnect-Patching allein MSPs nicht schützt« bei Google Deutschland suchen, bei Bing oder Google News!