
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine Kampagne mit 186 täuschend ähnlichen „AI“-Domains, die Nutzer gezielt auf drei Schadensrouten lenken. Je nach Umleitung landen Betroffene entweder bei ClickFix-ähnlichen Lures mit PowerShell-Kommandos, bei „Security Check“-Seiten, die Net Guard in den Browser einhängen, oder bei einer Extension-Familie, die Suchanfragen umleitet. Mehrere Domains sind bereits seit Juli 2023 registriert, was auf eine länger angelegte Missbrauchsvorbereitung hindeutet. Besonders kritisch: In Unternehmen können über die Suchumleitung interne Hostnamen, Kundendaten und Projektdetails offengelegt werden.
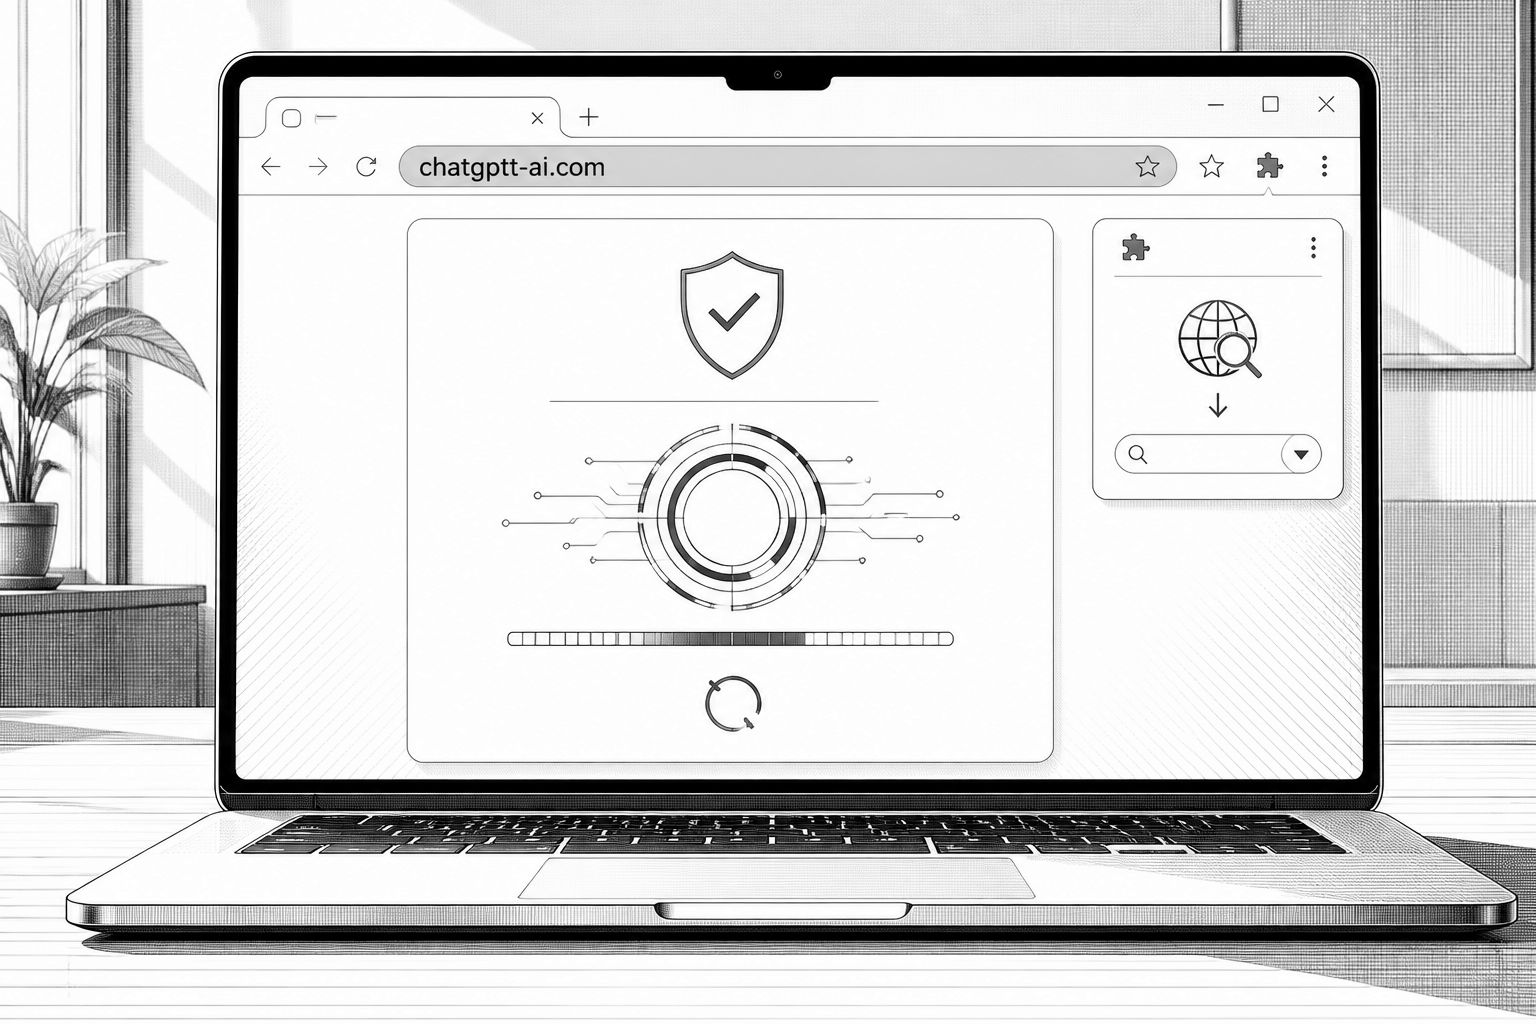
Dass Nutzer im Internet „nur schnell“ die richtige KI-Webseite erreichen wollen, wird aktuell zur Angriffsfläche: Sicherheitsforscher berichten von einer Kampagne, in der 186 lookalike Domains gezielt als vermeintliche AI-Tools getarnt sind. Die Domains sind dabei nicht irgendein Verteiler, sondern starten je nach Zielgruppe und Pfad sehr unterschiedliche Schadensmechaniken – von ClickFix-ähnlichen Klickködern über Browser-Hijacking bis hin zu Suchumleitungen über Erweiterungen. Die Zustellung wurde intern als TypoPrompting beschrieben, was die Idee gut trifft: Tippfehler und vertraute Branding-Elemente werden ausgenutzt, um Nutzer von der „erwarteten“ KI-Startseite in eine Prüf- oder Installationsroutine zu bugsieren.
Technisch setzt das Muster auf klassische Typosquatting-Logik, aber mit mehreren Deliverables. Laut der Analyse deckt die Kampagne 27 angebliche AI-Marken ab; in der Liste tauchen unter anderem Anthropic Claude, OpenAI ChatGPT, Google Gemini, Microsoft Copilot, DeepSeek, Mistral, Perplexity, Midjourney, ElevenLabs sowie weitere Namen auf. Besonders auffällig ist, wie früh Teile des Domain-Sets angelegt wurden: Bei einigen Varianten wie cloude[.]ai und cluade[.]ai sollen Registrierungen bereits am 13. Juli 2023 erfolgt sein. Damit wirkt der Missbrauch nicht wie ein kurzfristiger Drop, sondern wie eine vorbereitete Infrastruktur, die später passend zur Nachfrage nach KI-Services aktiviert werden kann.
Der erste Angriffspfad ähnelt ClickFix-Lures: Nutzer werden über eine Umleitungs-Kette zunächst auf eine Seite geführt, die wie eine Sicherheits- oder Verifikationsroutine wirkt, und von dort aus landet ein PowerShell-Kommandofluss bei Windows-Systemen. Der zweite Pfad folgt demselben „Anfass-Mechanismus“, nur dass er in „Security Check“-Seiten mündet, die wiederum Browser-Hijacking-Malware nachladen. Benannt wird dabei „Net Guard“, das laut Bericht genau nicht nur als Schädling im Hintergrund arbeitet, sondern aktiv in die Browserkonfiguration eingreift. Kritisch ist, dass die Komponente sich als Wi‑Fi- und DNS-Scanner tarstellt, außerdem eine MSIX-Hash-Anpassung an eine scheinbar legitime App gleicher Bezeichnung nutzt – die eigentliche Funktion aber bleibt bösartig: Sie kann attacker-kontrolliertes JavaScript ausführen, während der Nutzer inaktiv ist die Standardsuche ändern, Browserprofile bearbeiten und beliebige Chrome-Erweiterungen installieren.
Der dritte Pfad geht noch stärker auf die Suchrealität in Unternehmen: Statt auf eine einzelne Schad-App setzt er auf eine Extension-Familie, die über eine lookalike Domain (im Beispiel preplexity[.]ai) angetriggert wird. Für Quick Search wird beschrieben, dass die Erweiterung offenbar ohne ausführbares JavaScript oder deklarierte Berechtigungen auskommt, um die zentrale Wirkung zu entfalten: Über eine Manifest-Override-Logik wird der Default-Suchanbieter ersetzt. Die Suchanfragen laufen anschließend über einen fremden Provider, und genau dort entsteht der wichtigste Mehrwert für Angreifer – denn die Analyse hebt hervor, dass in Arbeitsumgebungen die Queries interne Hostnamen, Kundennamen und Projektdetails enthalten können. In Zahlen zeigt die Größenordnung die Breitenwirkung: Die Extension-Familie umfasst 16 Live-Einträge im Chrome Web Store, und insgesamt werden 972.000 Nutzerstände genannt (bezogen auf den 3. November 2026).
Ein zusätzlicher Aspekt verbindet alle drei Routen: Der Bericht beschreibt eine Fingerprinting-Komponente, die Besucher klassifiziert, bevor die Fake-Verifikationsseiten ausgespielt werden. Im ClickFix-Route-Szenario soll ein Gate-Skript einen breiteren Satz von 211 Entry-Domains abdecken und dabei Merkmale des Browsers sowie die öffentliche IP-Adresse erfassen, bevor etwa eine gefälschte „Cloudflare“-Verifikationsseite erscheint. Damit passen Angreifer die Ausspielung an die Umgebung an, erhöhen die Erfolgsrate und reduzieren gleichzeitig die „auffälligen“ Fälle, die Sicherheitssoftware oder menschliche Prüfmechanismen sofort entlarven. Dieses Vorgehen fügt sich in ein bekanntes Missbrauchsmodell geparkter Domains ein: Nach Angaben eines DNS-Threat-Intelligence-Ansatzes können Domains ohne sichtbare Webseite so monetarisiert werden, dass Traffic über TDS-Strukturen zu Anzeigen- und Schadensketten umgelenkt wird.
Für die Praxis folgt daraus weniger „ein einzelner Patch“, sondern eine neue Schwerpunktsetzung im IAM- und Web-Gateway-Design. Wenn eine Adresse „eine Letter away“ von einem KI-Tool liegt, reicht die bloße Nutzerintuition als Sicherheitskontrolle nicht mehr aus; stattdessen müssen Prozesse die richtigen Pfade priorisieren, etwa über erlaubte Domains in Browser-Policies, saubere URL-Allowlists für KI-Services und eine konsequente Trennung zwischen privaten Web-Tools und Arbeitsumgebungen. Ebenso wichtig ist, dass Suchumleitungen nicht erst über auffällige Pop-ups sichtbar werden: In vielen Fällen beginnt das Problem mit einer unscheinbaren Extension-Installation oder einem „Check“-Screen, der wie eine legitime Sicherheitsmaßnahme wirkt. Für Unternehmen bedeutet das: Browsererweiterungen sollten zentral verwaltet werden, und Suchanbieteränderungen müssen zumindest so überwacht werden, dass ein plötzlicher Wechsel zu einem unbekannten Provider innerhalb der Unternehmensnetze sofort auffällt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "186 Fake-AI-Domains leiten zu ClickFix, Net Guard und Search-Hijack um" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "186 Fake-AI-Domains leiten zu ClickFix, Net Guard und Search-Hijack um" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »186 Fake-AI-Domains leiten zu ClickFix, Net Guard und Search-Hijack um« bei Google Deutschland suchen, bei Bing oder Google News!