


RIO DE JANEIRO / LONDON (IT BOLTWISE) – Bei einer grenzüberschreitenden Aktion haben brasilianische Behörden gemeinsam mit der deutschen Bundeskriminalamt-Einbindung Festnahmen nach einem mutmaßlichen Bankbetrug durchgeführt. Laut Ermittlungen nutzten die Täter eine Schwachstelle in einem Zahlungs- und Transaktionssystem eines Finanzdienstleisters, über den unautorisierte Abbuchungen und Auszahlungen initiiert wurden. Die Ermittlungen beziffern den entstandenen Schaden auf rund 30 Millionen Euro, wobei Betroffene in Deutschland laut Mitteilung der Bank keine finanziellen Verluste erlitten. Insgesamt wurden 21 Durchsuchungen in mehreren brasilianischen Städten durchgeführt, parallel laufen Strafverfahren in Europa.
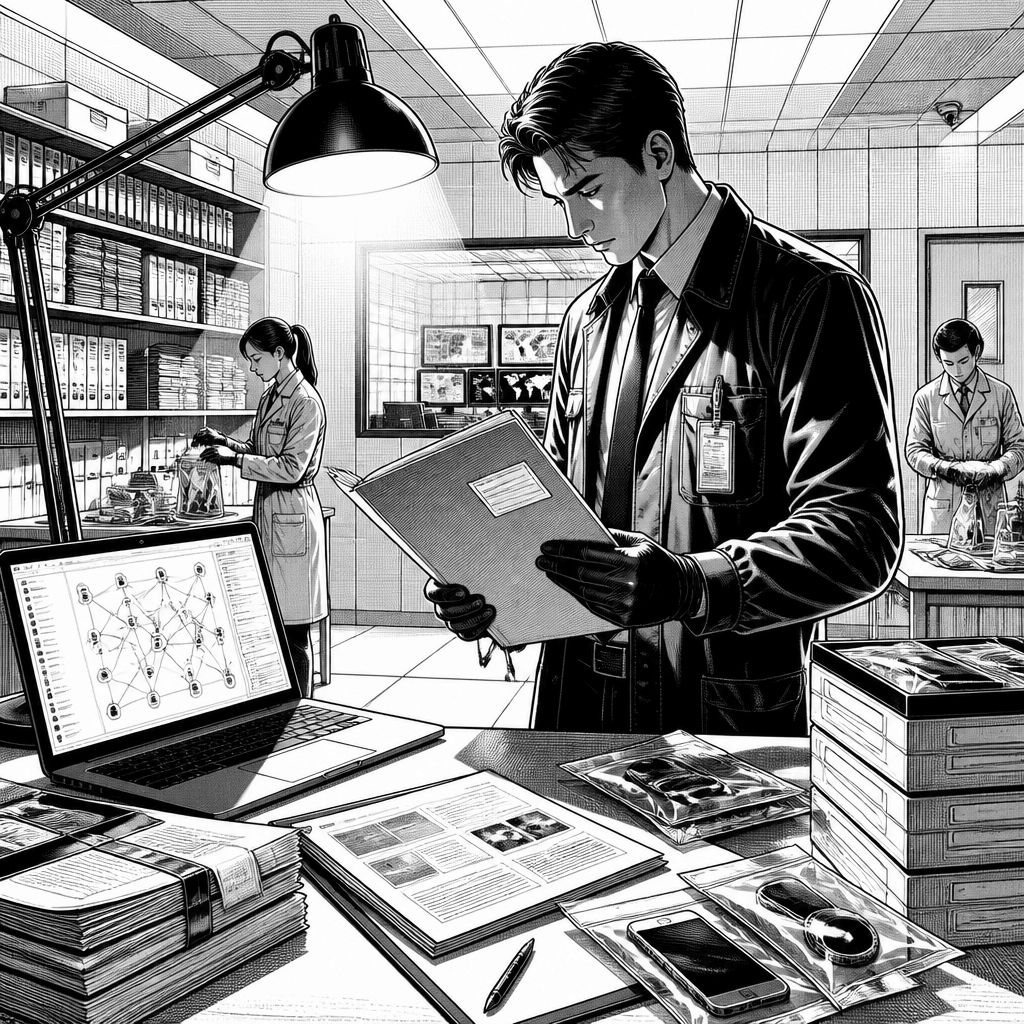
Wenn eine Betrugsmasche nicht beim „Eindringen“ stehen bleibt, sondern erst nach dem erstmaligen Zugriff greift, wird sie für Ermittler und Sicherheitsverantwortliche besonders schwer greifbar. Genau in diese Kategorie fällt der Fall, den brasilianische Strafverfolger gemeinsam mit deutschen Behörden aufrollen: Mehrere Tatverdächtige sollen eine Schwachstelle in einem Service-Provider-Umfeld ausgenutzt haben, um Gelder aus Online-Konten von Commerzbank-Kundenabfließen zu lassen. Nach den Angaben der Behörden betraf die Aktivität eine Zeitspanne von vier Tagen im November 2023 und führte zu einem Gesamtschaden von rund 30 Millionen Euro. Die Besonderheit: Die Täter sollen dabei nicht nur auf einzelne Konten zugegriffen, sondern die gestohlenen Mittel über mehrere Zwischenstationen in andere Länder transferiert haben, um die Herkunft zu verschleiern.
Technisch beschrieben wird das Vorgehen als Missbrauch von gültigen Zugriffsdaten und als Folge einer fehlerhaften Softwareaktualisierung. Laut deutschen Behörden soll die Schwachstelle durch einen fehlerhaften Software-Update-Mechanismus in ein Zahlungssystem und ein System zur Transaktionsverarbeitung gelangt sein. Das ist ein Muster, das in der Praxis immer wieder auftaucht: Ein Update kann zwar neue Funktionen bringen oder Fehler beheben, aber wenn dabei Integritätsprüfungen, Signatur- oder Rollback-Mechanismen nicht sauber greifen, entstehen Angriffsflächen für Manipulationen im Hintergrund. Für die Angreifer genügt dann häufig, dass ein Dienst die unautorisierte Aktion technisch „zulässt“ – etwa indem Berechtigungslogik oder Validierungsschritte nicht greifen. In dem konkreten Fall gehen die Ermittler davon aus, dass die Täter unautorisierte direkte Abbuchungen und Auszahlungen in Bewegung setzten, nachdem sie Zugriff auf die relevanten Abläufe hatten.
Aus Sicht des Marktgeschehens zeigt der Fall auch, wie eng die Finanzindustrie inzwischen mit externen Plattformen, Service-Providern und technischen Schnittstellen verflochten ist. Über „durchlaufende“ Konten, Firmen, Zahlungsdienstleister, virtuelle-Asset-Plattformen und sogar Payment Cards, die ohne Zustimmung der Berechtigten ausgestellt worden sein sollen, soll die Beute weiterverteilt und versteckt worden sein. Diese Kettenlogik ist nicht nur operativ nützlich, sie erschwert auch die Zuordnung für Forensik und Fraud-Detection: Wenn ein Unternehmen die Zahlung zwar verarbeiten, aber Herkunft und Zweck nicht eindeutig prüfen kann, entsteht ein Graubereich zwischen klassischer Betrugserkennung und Ermittlungslogik. Die Ermittler schildern, dass ein größerer Teil der Summe in Brasilien abgezogen wurde, während ein kleinerer Anteil in vier europäischen Ländern ausgezahlt bzw. veräußert worden sein soll. Damit wird gleichzeitig klar, warum Ermittlungen oft mehrere Rechtsräume umfassen: Eine Maßnahme „nur“ in einem Land reicht selten aus, wenn die Geldbewegung bereits grenzüberschreitend verschachtelt wurde.
Die Ermittlungsarbeit zeigt zudem, wie stark ein Kooperationsmodell aus Zentralstellen, Polizei und Bankumfeld auf die Taktung von Beweissicherung angewiesen ist. Laut den vorliegenden Angaben startete die brasilianische Bundespolizei die Aktion „Operation Klonen“ mit Unterstützung der deutschen Bundeskriminalamt-Strukturen. Ergebnis der Durchsuchungen: 21 Such- und Beschlagnahmeaktionen in sieben Städten in Brasilien. In Rio de Janeiro, Guarulhos, Goiânia und Carapicuíba sollen dabei vier Tatverdächtige unter vorbeugenden Haftbefehlen festgenommen worden sein. Parallel dazu nennen die Behörden weitere Verdächtige in Europa, die in Spanien und Bulgarien strafrechtlich verfolgt werden sollen. Besonders heikel ist in solchen Fällen oft der zweite Schritt: Neben dem Zugriff selbst stehen die Nutzung von pass-through Strukturen und das Verschieben der Gelder im Fokus, weil genau dort Belege für Verantwortlichkeiten entstehen.
Für die betriebliche Einordnung ist entscheidend, wie die Bank den Effekt auf Kundinnen und Kunden bewertet. Die Bank bestätigte in ihrer Stellungnahme, dass ihre Kundschaft zwar betroffen gewesen sei, jedoch keine finanziellen Verluste entstanden seien. Gleichzeitig sagen die Behörden, die Angreifer hätten im November 2023 zahlreiche unautorisierte Abhebungen aus verschiedenen deutschen Online-Banking-Konten initiiert und die gestohlenen Gelder über ein Netzwerk in Richtung Brasilien weitergeleitet. An diesem Punkt lohnt die präzise Trennung: Ermittlungen und technische Angriffsereignisse sind eine Sache, der tatsächliche wirtschaftliche Schaden an Kundenguthaben eine andere. Genau solche Differenzen beeinflussen auch die Reaktionsplanung im Unternehmen – etwa bei der Frage, welche Kontrollen „vor“ der Transaktion greifen müssen und welche Prozesse „nach“ einer unplausiblen Aktivität Schaden verhindern. Für Sicherheits- und Compliance-Teams heißt das praktisch, dass sie nicht nur Login- und Credential-Events beobachten dürfen, sondern auch Transaktionsmuster, Auszahlungsrhythmen und Korrelationen über Ländergrenzen hinweg.
Rechtlich beschreiben die Behörden mehrere Anklagepunkte, die in Summe ein klassisches Bild digitaler Mehrstufenkriminalität ergeben: qualifizierter Diebstahl durch elektronische Betrugshandlungen, Beteiligung an einer kriminellen Organisation sowie Geldwäsche. Weil die Vorwürfe in dieser Phase naturgemäß noch nicht als endgültige Schuld bewertet sind, bleibt die Darstellung an die Aussagen der Behörden gebunden. Auch die Details zur Beweissicherung über Konten und Zwischeninstanzen passen in dieses Gesamtbild: Wird Geld über Firmen, Zahlungsdienstleister und virtuelle-Asset-Plattformen bewegt, entstehen wiederverwendbare Spuren – aber auch erheblich mehr juristische Prüfpfade. Dazu kommt ein politisch besonders sensibles Element: Nach den Angaben brasilianischer Behörden soll ein Tatverdächtiger im Jahr 2024 für ein gewähltes Amt kandidiert haben und einen Teil der mutmaßlich illegalen Mittel für seine Kampagne genutzt haben. Solche Überschneidungen machen das Verfahren nicht nur strafprozessual relevant, sondern erhöhen oft auch den Druck auf eine lückenlose Chronologie der Geldflüsse.
Unabhängig vom konkreten Aktenstand lässt sich aus dem Fall eine belastbare Sicherheitslektion ableiten, die gerade für Unternehmen mit Bank- und Zahlungsbezug wichtig ist: Wenn ein Angreifer nach einem ersten Erfolg gültige Berechtigungen oder technische „Freigaben“ nutzt, sinkt der Schutzwert vieler reiner Perimeter-Mechanismen. Dann wird das Innenleben der Zahlungs- und Transaktionspipeline zum eigentlichen Schlachtfeld. In der Praxis bedeutet das, dass Teams Modelle für Anomalieerkennung enger an operative Signale koppeln sollten: nicht nur „wer“ hat sich angemeldet, sondern „was“ wurde wann und mit welcher Plausibilität angestoßen. KI-gestützte Systeme für Fraud-Scoring können hier unterstützen, indem sie Muster wie ungewöhnliche Abhebefolgen, auffällige Zielräume oder inkonsistente Nutzer- und Gerätehistorien bewerten – aber sie ersetzen keine harten Validierungen. Ebenso zentral sind technische Leitplanken wie Update-Chain-Absicherung, Rollback-Strategien und Integritätsprüfungen im Service-Provider-Umfeld. Der Fall „Operation Klonen“ macht damit sichtbar, wie eng in Zahlungslandschaften Angriffsflächen, Drittanbieterabhängigkeiten und Ermittlungslogik miteinander verknüpft sind.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Service-Provider-Schwachstelle führt zu 30-Millionen-Bankbetrug: Festnahmen in Brasilien" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Service-Provider-Schwachstelle führt zu 30-Millionen-Bankbetrug: Festnahmen in Brasilien" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Service-Provider-Schwachstelle führt zu 30-Millionen-Bankbetrug: Festnahmen in Brasilien« bei Google Deutschland suchen, bei Bing oder Google News!