
LONDON (IT BOLTWISE) – Eine ehemalige französische Energieministerin berichtet, dass ihr Mobiltelefon in den letzten Wochen dreimal Ziel von Spyware-Angriffen war. Die Vorfälle deuten aus ihrer Sicht auf ein aktives Monitoring französischer Energiepolitiker durch ausländische Akteure hin. Damit rückt nicht nur die individuelle Betroffenheit, sondern auch die Angriffsfläche politischer Entscheidungsprozesse in den Fokus. Für Unternehmen, Berater und Behörden stellt sich vor allem die Frage, wie solche Angriffe technisch früh erkannt und sauber eingedämmt werden können.
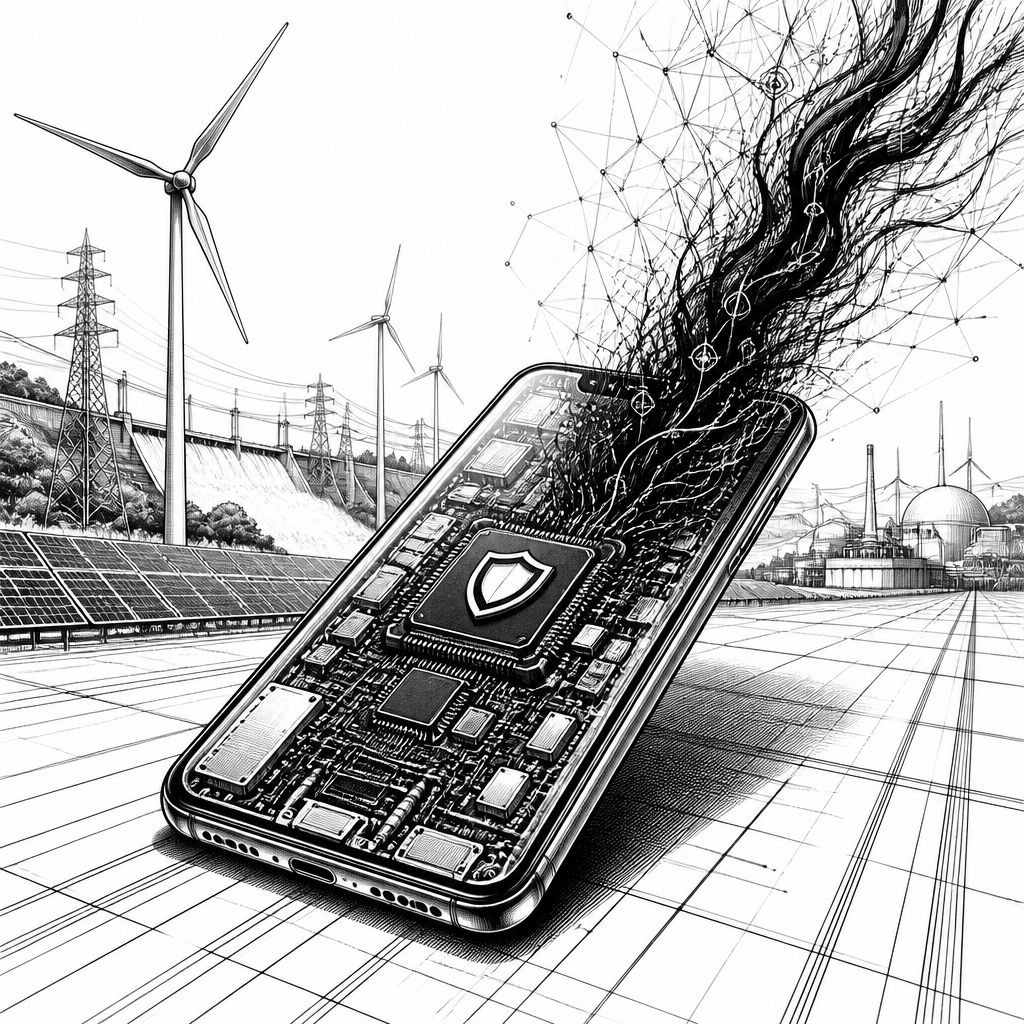
Der Fall um Agnes Pannier-Runacher zeigt, wie schnell sich Cyberangriffe aus reiner IT-Gefahr in sicherheits- und energiepolitische Risiken übersetzen können. In den letzten Wochen soll ihr Mobiltelefon dreimal getrennt von Spyware-Angriffen betroffen gewesen sein. Solche zeitlich versetzten Incidents sind für die Verteidiger besonders aufschlussreich: Sie deuten häufig darauf hin, dass Angreifer nicht nur einmalig einen Einstieg testen, sondern die Zielperson oder ihr Umfeld wiederholt ansteuern, etwa nach dem Aktualisieren von Zielprofilen, bei Änderungen im politischen Kalender oder nach dem Austausch relevanter Kontakt- und Kommunikationswege.
Technisch betrachtet ist der Angriff auf ein Smartphone als Arbeits- und Kommunikationszentrale eine besonders anspruchsvolle Variante. Mobile Endgeräte sind zwar mit Sandboxing, App-Privilegien und Betriebssystem-Integrität ausgestattet, aber sie werden im Alltag gleichzeitig intensiv genutzt: für E-Mail, Messenger, Kalender, Dokumentenzugriff und häufig auch für die Zwei-Faktor-Authentifizierung. Wenn Spyware auf einem Gerät landet, geht es typischerweise nicht nur um die kurzfristige Verfügbarkeit von Daten, sondern um Persistenz und die Fähigkeit, später erneut aktiv zu werden. Genau diese Kombination aus Zugriff und Verbleib im System erklärt, warum einzelne Symptome im Alltag oft unscheinbar bleiben und warum eine forensische Aufarbeitung mehr verlangt als „nur“ den Austausch des Geräts.
Die politische Dimension entsteht aus dem Zusammenspiel von Rollenprofil und Kommunikationsökonomie. Pannier-Runachers Einfluss auf die Gestaltung der französischen Energiewende macht eine gezielte Überwachung aus Angreifersicht plausibel, weil Energiepolitik unmittelbar Investitionsströme, Infrastrukturplanung und industriepolitische Entscheidungen beeinflusst. Aus dem beschriebenen Muster lässt sich ableiten, dass Angreifer Informationen nicht zwangsläufig „für sich“ suchen, sondern um Entscheidungen, Timings und Verhandlungspositionen vorwegzunehmen. Länder mit starken Interessen in fossilen Liefer- und Exportstrukturen können – nach den Angaben im Bericht und der darin enthaltenen Einordnung – daran ein strategisches Interesse haben, weil jede Verzögerung oder Kurskorrektur der Energiewende wiederum Auswirkungen auf Marktsegmente, Lieferverträge und politische Mehrheitsverhältnisse haben kann.
Besonders brisant ist dabei der zeitliche Kontext: Die Angriffe fallen laut Darstellung in eine Phase laufender europäischer Debatten zur Energiesicherheit und zu Zeitplänen für die Energiewende. In solchen Phasen steigt die Dichte relevanter Kommunikation. Dokumente werden häufiger hin- und hergeschickt, Entwürfe zirkulieren schneller, und Abstimmung findet intensiver über kurzfristige Termine statt. Für die Cyberverteidigung bedeutet das: Nicht nur „Baseline“-Sicherheitsmaßnahmen zählen, sondern auch die Fähigkeit, Anomalien in Kommunikation und Geräteverhalten zeitnah zu korrelieren. Wer beispielsweise nur auf klassische Malware-Signaturen setzt, übersieht möglicherweise modernere Spyware-Mechaniken, die stärker auf Zielumgebung, Benutzerverhalten und unauffällige Datenexfiltration ausgelegt sind.
Für Organisationen, die mit politischen Entscheidungsträgern oder an solchen Prozessen beteiligten Stellen arbeiten, verschiebt sich damit die Sicherheitsagenda. Es reicht nicht, einzelne Endgeräte „hart“ zu konfigurieren; entscheidend sind auch Prozess- und Zugriffsketten. Dazu gehören saubere Geräteverwaltungsregeln (inklusive schneller Austausch- und Sperrmechanismen bei Incident-Verdacht), ein striktes Rechtemodell für mobile Datenzugriffe und eine konsequente Trennung zwischen persönlicher Nutzung und dienstlichen Funktionen. Daneben wird die Frage zentral, wie gut Teams auf eine mögliche Kompromittierung vorbereitet sind: Incident-Response-Pläne müssen mobilitätsspezifische Schritte enthalten, etwa die Sicherung von Artefakten, die Bewertung von Session-Tokens und die Prüfung, ob Angreifer zusätzlich über Cloud-Backups oder kontobezogene Zugriffe persistieren konnten.
Im Markt zeigt der Fall außerdem, warum Threat Intelligence und Fern-Forensik im politischen und unternehmensnahen Umfeld an Bedeutung gewinnen. Wiederholte zielgerichtete Angriffe auf eine prominente Person sind nicht nur ein lokales Problem; sie sind ein Signal für andere potenziell ähnliche Targets. Für Sicherheitsverantwortliche in Energieunternehmen, bei Beratungen und in Behörden heißt das: Die Suche nach vergleichbaren TTPs (Tactics, Techniques, Procedures) sollte nicht erst nach Monaten beginnen. Praktisch relevant ist dabei vor allem die Frage, welche Telemetriedaten man überhaupt erheben kann, ohne die Kommunikation zu zerstören: Betriebssystem- und App-Ereignisse, Netzwerkverbindungen auf Indikator-Ebene, sowie ein Abgleich, ob Sicherheitswarnungen zeitlich mit bekannten politischen Arbeitsschritten korrespondieren.
Aus der Perspektive der KI-gestützten Sicherheitsanalyse ergeben sich zusätzliche Ansatzpunkte. Künstliche Intelligenz kann bei der Mustererkennung unterstützen, etwa indem sie aus großen Mengen unscheinbarer System- und Kommunikationssignale Anomalien priorisiert. Allerdings bleibt die zentrale Herausforderung organisatorisch: Solche Analysen werden nur dann zuverlässig, wenn es klare Datenquellen, definierte Workflows und eine saubere Feedback-Schleife zwischen Detection, Incident-Triage und Forensik gibt. Für Unternehmen heißt das, dass KI-gestützte Systeme nicht als Ersatz, sondern als Beschleuniger verstanden werden sollten. Gerade bei Spyware ist die Zeit bis zur sicheren Eingrenzung der Kompromittierung oft entscheidend, weil Exfiltration und Persistenz häufig im Hintergrund stattfinden.
Unterm Strich macht der Bericht deutlich, wie eng Cybersecurity, Energiepolitik und europäische Koordination miteinander verknüpft sind. Wenn – wie geschildert – eine Zielperson dreimal Opfer von Spyware-Ansätzen wird und dabei Verbindungen zu Interessen rund um fossile Brennstoffe zumindest als Möglichkeit im Raum stehen, sollte das als Warnsignal für das gesamte Ökosystem verstanden werden: von Endgerätesicherheit über Identitätsmanagement bis hin zu abgestimmten Incident-Response-Prozessen. Für die nächsten Wochen und Monate wird weniger die öffentliche Debatte entscheidend sein als die praktische Frage, wie schnell betroffene Akteure Indikatoren austauschen, Kompromittierungsannahmen verifizieren und technische sowie organisatorische Maßnahmen nachschärfen können, bevor aus einzelnen Fällen ein wiederkehrendes Muster wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Spyware-Angriffe gegen Frankreichs Energiewende: Was sich aus dem Fall lernen lässt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Spyware-Angriffe gegen Frankreichs Energiewende: Was sich aus dem Fall lernen lässt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Spyware-Angriffe gegen Frankreichs Energiewende: Was sich aus dem Fall lernen lässt« bei Google Deutschland suchen, bei Bing oder Google News!