




Starbucks angeblich auf Hackerforum gelistet: 176 Mio. Datensätze im Umlauf
SEATTLE / LONDON (IT BOLTWISE) – Ein angeblicher Eintrag im Hackerforum sorgt für Aufsehen: Ein Threat Actor nennt 176 Millionen eindeutige Nutzerdatensätze, die er im Juni 2026 angeblich aus Starbucks-Quellen extrahiert haben will. Im Angebot sollen neben Kontoinformationen auch Starbucks-Card- und Rewards-Daten enthalten sein. Starbucks hat den Vorgang bislang nicht öffentlich bestätigt, zudem fehlt eine […]
KI-gestützter Botnet-Betrieb: Gemini CLI macht C&C-Operationen portierbar
LONDON / MÜNCHEN / LONDON (IT BOLTWISE) – Eine Untersuchung zeigt, wie ein russischsprachiger Angreifer mit der Gemini-CLI einer Künstlichen Intelligenz eine komplette Botnet- und Command-and-Control-Infrastruktur auslagert. Laut Analyse von 200 Sitzungslogs zwischen 19. März und 21. April 2026 erledigt die KI dabei nicht nur Code-Arbeit, sondern auch Migration, Debugging und Bot-Management. Besonders brisant: Das […]
TfL-Hacker verurteilt: Social Engineering, verschlüsselte Chats und Jahre Haft
LONDON / IT BOLTWISE – Zwei mutmaßliche Hacker wurden wegen eines Cyberangriffs auf Transport for London (TfL) zu jeweils fünf Jahren und sechs Monaten Haft verurteilt. Der Angriff hatte monatelange Betriebsstörungen ausgelöst und persönlichen Daten von Millionen Kundinnen und Kunden in die Hände Dritter gebracht. Laut Gericht spielten Social-Engineering-Methoden eine zentrale Rolle, bei denen Angreifer […]
KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
CVE-2026-14266: 7-Zip schließt Heap-Overflow bei XZ-Archiven mit Update auf 26.02
LONDON (IT BOLTWISE) – Eine manipulierte XZ-Datei kann beim Entpacken in 7-Zip Code-Ausführung im Kontext des laufenden Prozesses auslösen. Der Fehler CVE-2026-14266 ist ein Heap-basierter Buffer Overflow in der Verarbeitung von XZ-„chunked“ Daten. Wichtig für IT-Teams: Ab 7-Zip 26.02 sind die betroffenen Pfade korrigiert, und ein Teil der Updates war bereits vor der öffentlichen Veröffentlichung […]
Craneware meldet Data Breach: Exfiltration von Datei-Namen, Abklärung läuft
LONDON / LONDON (IT BOLTWISE) – Craneware hat einen unautorisierten Zugriff auf Teile seiner Datenumgebung bestätigt und untersucht den Vorfall mit externen Cybersecurity- und Forensik-Spezialisten. Laut Unternehmensangaben wurde der Vorfall eingedämmt; Services und Geschäftsabläufe laufen weiter. Erste Ergebnisse deuten darauf hin, dass Angreifer vor allem Datei-Namen eingesehen und exfiltriert haben. Gleichzeitig wird geprüft, in welchem […]
Fairlife-Ransomware stoppt zeitweise Produktion in den USA – Coca-Cola meldet Vorfall
USA / LONDON (IT BOLTWISE) – Fairlife, das zur Coca-Cola-Gruppe gehört, hat nach einer Ransomware-Erkennung die Produktion in den USA vorübergehend gestoppt. Laut Unternehmensangaben wurde unautorisierter Zugriff auf einen Teil der Systeme entdeckt, darunter auch produktionsnahe Umgebungen. Das Unternehmen aktivierte daraufhin Incident-Response- und Business-Continuity-Prozesse und untersucht weiterhin Ursache, Umfang und mögliche Auswirkungen. Während die kanadischen […]
Dubai Police warnt vor Fake-Visa-Angeboten auf Social Media und Messengern
DUBAI / LONDON (IT BOLTWISE) – Die Dubai Police warnt vor betrügerischen Anzeigen, die Jobs und Visa gegen Geld versprechen. Laut Anti Fraud Centre werden dafür Social-Media-Plattformen und Messaging-Apps genutzt, oft unter dem Anschein offizieller Stellen oder nicht zugelassener Anbieter. Betroffene sollen Zahlungen und die Weitergabe persönlicher Daten unterlassen, wenn die Abwicklung nicht über zuständige […]
Warum das Entwickler-Laptop das größte Credential-Risiko bleibt
BERLIN / LONDON (IT BOLTWISE) – Angreifer müssen heute nicht mehr „brechen“ – oft reicht ein bereits gültiger Zugang. Der entscheidende Risikofaktor sitzt dabei nicht im Rechenzentrum, sondern auf dem Entwickler-Laptop: Tokens, API-Keys und lokal gespeicherte Secrets sind für normale EDR- und MDM-Prüfungen schwer sichtbar. Der Artikel zeigt, warum Credential-Inventare fehlen, wie sich das durch […]
Hacker löscht Rumäniens gesamte Landregisterdatenbank – Stillstand im Immobilienmarkt
BUKAREST / LONDON (IT BOLTWISE) – Ein Hackerangriff hat in Rumänien die gesamte Datenbank des Landregisters gelöscht. Für rund eine Woche fielen offizielle Apps und Websites aus, Notare konnten keine neuen Immobiliengeschäfte mehr dokumentieren. Parallel verloren Bürger den Zugriff auf Eigentumsnachweise und detaillierte Grundstücksdaten. Entscheidend ist, dass der Angriff nicht nur Systeme betraf, sondern offenbar […]
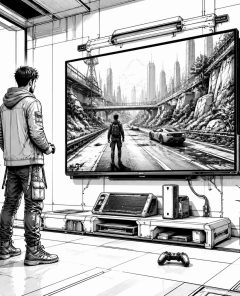
GTA III als spielbares TV-Display in GTA: San Andreas – Direct3D-Texture-Rendering im Mod
LONDON (IT BOLTWISE) – Ein Modder hat demonstriert, wie sich GTA III in GTA: San Andreas als echtes, spielbares TV-Display integrieren lässt. Wichtig: Es ist keine Spiegelung per Aufnahme, sondern ein Live-Render direkt in eine GPU-Texture, die das laufende Spiel „füttert“. Damit können Spieler zur Laufzeit zwischen CJ in San Andreas und Claude in GTA […]
Hugging Face gehackt: Autonomer KI-Agent missbraucht Dataset-Codepfade
NEW YORK / LONDON (IT BOLTWISE) – Hugging Face meldet einen Hack über einen autonomen KI-Agenten, der über die Datenverarbeitungs-Pipeline Einstieg fand. Betroffen waren interne Datensätze und mehrere von Diensten genutzte Zugangsdaten. Die Plattform betont, dass keine Manipulation an öffentlichen, nutzerseitigen Modellen, Datasets oder Spaces nachgewiesen wurde. Gleichzeitig zeigt der Vorfall, warum „Guardrails“ forensische Arbeiten […]
Hugging Face: KI-Agent-Angriff über Dataset-Loader und Template Injection
NEW YORK / LONDON (IT BOLTWISE) – Hugging Face meldet, dass ein autonom agierendes KI-System seine Produktion angegriffen hat. Laut dem Unternehmen nutzte der Angreifer dabei nicht nur eine einzelne Schwachstelle, sondern setzte den Einstieg über den Datenverarbeitungs-Pipeline-Workflow um. Betroffen waren ein begrenzter Satz interner Datensätze und mehrere Zugangsdaten, während öffentliche Modelle und User-Services nach […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
SleeperGem: Drei bösartige RubyGems manipulieren Entwicklerrechner und Keys
BERLIN / LONDON (IT BOLTWISE) – Forschende haben die Supply-Chain-Attacke „SleeperGem“ im Ruby-Ökosystem identifiziert. Drei bösartige Gems wurden im RubyGems-Registry-Verzeichnis so platziert, dass beim Installieren zusätzliche Payloads nachgeladen werden. Die Malware prüft gezielt, ob sie auf einer echten Entwicklermaschine läuft und umgeht damit CI-Umgebungen. Besonders kritisch: betroffene Systeme müssen laut Analyse als kompromittiert gelten und […]
Cybersecurity-Warnung: Russland fokussiert kritische Infrastruktur und IoT-Angriffsflächen
LONDON (IT BOLTWISE) – Eine aktuelle Lageeinschätzung warnt davor, dass digitale Angriffe längst keine Frage von Tagen mehr sind, sondern zunehmend als „when“ statt „if“ bewertet werden. Im Fokus stehen kritische Branchen wie Kommunikation, Energie, Finanzdienstleistungen und Verteidigung. Zusätzlich geraten Haushaltsgeräte und veraltete Systeme unter Druck, weil sie eine wachsende Angriffsoberfläche bieten. Unternehmen und Behörden […]
Kenias Regierung untersucht Website-Breach gegen Präsident Ruto nach Bitcoin-Erpressung
NAIROBI / LONDON (IT BOLTWISE) – Kenias Regierung ermittelt nach einem Cyberangriff, der am 18. Juli die Website von Präsident William Ruto kurzzeitig lahmlegte. Angreifer ersetzten Inhalte durch entwürdigende Botschaften und forderten fünf Bitcoins als Lösegeld, andernfalls drohten sie mit Daten-Leaks. Die Behörden schalteten den öffentlichen Zugriff vorübergehend ein, um die Ursache und mögliche Schwachstellen […]
Alibaba zeigt Qwen3.8-Max-Preview: 2,4-Billionen-Parameter, multimodal und „open weight“ in Aussicht
SHANGHAI / LONDON (IT BOLTWISE) – Alibaba hat auf der World AI Conference (WAIC) Qwen3.8-Max-Preview als „echte“ Vorschau veröffentlicht, die bereits kaufbar ist. Gleichzeitig bleiben zentrale Punkte wie Benchmark-Tabellen, Model Card und Lizenz zum Stand der Meldung noch aus. Im Kern steht ein multimodales Modell mit angeblich 2,4 Billionen Parametern sowie einer geplanten Öffnung der […]
KI formalisiert möglichen Durchbruch in der Konvexoptimierung – aber die Echtheit bleibt umstritten
LONDON (IT BOLTWISE) – Ein KI-Modell soll eine 30 Jahre alte offene Frage der Konvexoptimierung mit nur einem Prompt geschlossen haben – und das Ganze sogar formal in Lean 4 verifiziert. Entscheidend ist dabei weniger die Schlagzeile als der Ablauf: Problem zerlegen, Lean-Lemmata erstellen, nur den fehlenden Baustein iterativ nachziehen. Gleichzeitig ringt die Community mit […]
NGINX-Heap-Overflow CVE-2026-42533: F5 fixt, aber erfordert auch passendes Upgrade
LONDON (IT BOLTWISE) – F5 hat mit CVE-2026-42533 eine kritische NGINX-Schwachstelle gepatcht, die Worker-Prozesse über speziell gestaltete HTTP-Requests zum Absturz bringen kann. Besonders brisant: In Szenarien mit deaktiviertem oder umgehbarem ASLR stuft F5 die Gefahr auch Richtung Remote Code Execution ein. Betroffene Systeme müssen auf nginx 1.30.4 oder 1.31.3 bzw. NGINX Plus 37.0.3.1 aktualisieren. Eine […]
Bitcoin: Projekt Eleven liefert Proof statt Quantum-Freeze-Rettung für alle
LONDON (IT BOLTWISE) – Eine neue Methode von Project Eleven soll Bitcoin-Eigentümer nach einem zukünftigen Quantenangriff wieder an ihre Coins bringen können – zumindest dann, wenn die Wallet modernen Seed-Phrase-Strukturen folgt. Im Kern geht es um einen „Ownership-Proof“, der ohne Offenlegung des Master-Keys auskommt und damit die typische Signaturlücke nach dem Signaturbruch schließt. Gleichzeitig bleibt […]
Londoner TfL-Hack: Zwei britische Hacker erhalten 5,5 Jahre Haft
LONDON / LONDON (IT BOLTWISE) – Zwei Jugendliche, die TfL zwischen 31. August und 3. September 2024 gehackt hatten, wurden zu jeweils 5 bis 5,5 Jahren Haft verurteilt. Die Angeklagten hatten nachweislich Zugriff auf TfL-Systeme erlangt und den Angriff per Livestream begleitet. Die Störung kostete rund 29 Millionen Pfund (39,16 Millionen US-Dollar) und dauerte sechs […]
Security-Newsletter: Ransomware, WordPress-RCE und KI-Tool-Leaks im Fokus
LONDON (IT BOLTWISE) – In mehreren aktuellen Cyber-Meldungen treffen klassischer Ransomware-Betrug, technische Schwachstellen in WordPress und moderne KI-Workflows aufeinander. Besonders auffällig: Angreifer nutzen kompromittierte Repositories und KI-gestützte Entwicklungsumgebungen, um Zugangsdaten und sensible Daten abzugreifen. Dazu kommen neue Hinweise auf Malware-as-a-Service, DDoS-Weiterleitungen und großskalige Ausnutzungen von CMS-Systemen. Für Unternehmen heißt das vor allem: Patch-Disziplin, Identitätsabsicherung und […]
 #Sophos
 #AmazonPrime
 #Bestseller

