




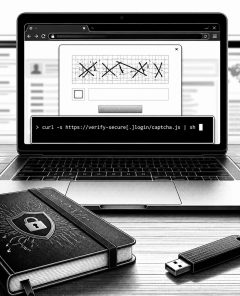
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
SonicWall SMA Zero-Days liefern Root-Zugriff: Kette mit CVE-2026-15409/15410
BERLIN / LONDON (IT BOLTWISE) – Volexity ordnet einen kompromittierenden Angriffsstrang dem Threat Actor UTA0533 zu, der SonicWall-SMA-1000er-VPNs bereits vor der öffentlichen Schwachstellenoffenlegung ausnutzte. Im Zentrum stehen die beiden Lücken CVE-2026-15409 (CVSS 10,0) und CVE-2026-15410 (CVSS 7,2), die sich zu willkürlicher Befehlsausführung und vollständigem Systemzugriff verketten lassen. Laut Analyse wurden dabei mehrere Persistenz- und Payload-Komponenten […]
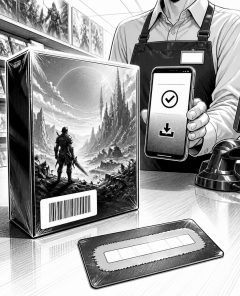
GTA 6 ohne Disc: Retail-Box enthält nur Download-Code
LONDON (IT BOLTWISE) – Rockstar startet die Vorbestellungen für „Grand Theft Auto 6“ und kündigt dabei einen überraschend diskreten Formfaktor an: Die physische Version kommt ohne Disc, sondern nur als Box mit Download-Code. Parallel dazu rückt das Pre-Loading-Setup näher, sobald November-Daten erreicht werden. Damit verschiebt sich der Kaufanreiz in Richtung Verfügbarkeit, Bundle-Bonus und Plattform-Ökosystem. Für […]
Laundry-Bear-Fall: Russischer FSB-Verdächtiger nach Thailand-Trip vor US-Gericht
PHUKET / BOSTON / LONDON (IT BOLTWISE) – Ein mutmaßlicher russischer FSB-nahe Hacker, der laut US-Akten zuvor über gestohlene Zugangsmechanismen in E-Mail-Systeme eingedrungen sein soll, steht nach seiner Festnahme in Thailand nun vor einem Bundesgericht in Boston. Ihm wird vorgeworfen, nahezu ein Dutzend US-Unternehmen und staatliche Stellen angegriffen zu haben. Der Fall verbindet Spionage-Logik mit […]
Decoy-Font: Tarnschrift für KI scheitert an der Realität
LONDON (IT BOLTWISE) – Eine neue Schrift namens „Decoy“ soll KIs verwirren, indem sie Glyphen so gestaltet, dass Maschinen scheinbar anderes lesen als Menschen. Das Prinzip klingt nach Tarnung: Für „SORRY ROBOT“ soll im Hintergrund „HAPPY HUMAN“ verborgen sein. Doch erste Tests zeigen, dass das Verwirrspiel weder zuverlässig funktioniert noch praktische Sicherheitsgewinne bringt. Gleichzeitig liefert […]
BONK-Treasury-Exit nach Cybervorfall: Hacker verkauft weiter große Tokenmengen
LONDON (IT BOLTWISE) – Nach einem kontroversen Governance-Transfer aus der BONK-Treasury werden erneut große Tokenmengen gehandelt. Laut On-Chain-Daten soll der Abfluss-Adressinhaber weitere 800 Milliarden BONK verkauft haben, während die Preisreaktion deutlich ausfällt. Insgesamt sollen seit dem Vorfall rund 4,426 Billionen BONK unter Kontrolle des Traders geraten sein. Für Anleger und Unternehmen ist entscheidend, wie schnell […]
KI? Nein: Nordkoreanischer Hacker schleust sich in MetaMask-Entwicklung ein
NEW YORK / LONDON (IT BOLTWISE) – Consensys hat einen kompromittierten Zugriff auf das MetaMask-Entwicklerteam entdeckt, der über eine falsche Identität lief. Der Angreifer arbeitete laut interner Prüfung etwa einen Monat an Kerncode rund um Wallet-Transfers zwischen Krypto und Fiat. Nach der Entdeckung wurden die Zugriffsrechte sofort entzogen und Produkt-Release-Schritte gestoppt. Die Untersuchung kam zu […]
Ernst & Young meldet Datenschutzvorfall nach Hack eines Support-Ticket-Systems
LONDON (IT BOLTWISE) – Ernst & Young warnt Kunden vor einem Datenvorfall, der über ein kompromittiertes Support-Ticket-System ausgelöst wurde. Betroffen sein könnten Dokumente mit steuerrelevanten personenbezogenen und finanziellen Informationen, die im Rahmen von Meldungen verarbeitet oder vorbereitet wurden. EY meldet inzwischen, die unbefugte Nutzung gestoppt zu haben, und bietet 24 Monate Identity Monitoring über Experian […]
CrashStealer, AiLock und Roaming-Tracking: Die wichtigsten Cybervorfälle der Woche
LONDON (IT BOLTWISE) – Diese Woche zeigt, wie breit Cyberangriffe inzwischen gestreut werden: Von einem neuen macOS-Stealer namens CrashStealer über eine mögliche KI-Fehlkonstruktion in WhatsApp bis hin zu Ransomware wie Spirals. Dazu kommen Desinformations- und Spionageansätze, die über Mobilfunk-Roaming und Werbedaten Bewegungsprofile erstellen können. Gleichzeitig rückt CISA mit einem Leitfaden zur Coordinated Vulnerability Disclosure den […]
Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse
ATLANTA / LONDON (IT BOLTWISE) – Fairlife, eine Tochtergesellschaft der Coca-Cola Company, hat nach einem Ransomware-Vorfall die US-Produktion vorübergehend ausgesetzt. Unbefugte Zugriffe betrafen nach Angaben des Unternehmens Teile der IT-Systeme, die auch in die Produktionsumgebung hineinreichen. Das Management betont, dass Qualität und Sicherheit der Produkte nicht beeinträchtigt seien, nennt aber eine laufende Untersuchung mit externen […]
Lapsus$-Hacker nach Anstaltsunterbringung vor neuem Prozess wegen GTA-6-Leak
LONDON (IT BOLTWISE) – Der mutmaßliche GTA-6-Leaker Arion Kurtaj, bekannt als Teil der Hacking-Gruppe Lapsus$, steht nach seiner Entlassung aus einer gesicherten Klinik erneut vor Gericht. Nach einer Entscheidung über seine Prozessunfähigkeit im Jahr 2023 soll im November 2026 ein neuer Prozess stattfinden, zeitgleich mit der erwarteten Veröffentlichung von GTA 6. Der Fall wirft Fragen […]
Agentic Logins, ClickFix-Lures und neue Ransomware-Risiken: CISO-Update
LONDON (IT BOLTWISE) – Während Angreifer mit ClickFix- und Kill-Loop-Techniken Passwörter erzwingen und modularen Stealern hinterherlaufen, rückt bei Unternehmen gleichzeitig die Frage nach KI-sicheren Anmeldungen in den Vordergrund. 1Password koppelt bei „Agentic Mode“ Zugriffe an genehmigungspflichtige, sitzungsbasierte Berechtigungen – ohne dass die KI den Klartext-Secret sieht. Parallel zeigen Daten zu Windows-10-Altlasten und schnell wachsenden KI-Rechenzentren, […]
Londoner TfL-Hack: Zwei Briten wegen Cyberangriffen zu je 5,5 Jahren verurteilt
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker, die 2024 den Londoner Nahverkehrbetreiber TfL angegriffen haben, sind zu jeweils 5,5 Jahren Haft verurteilt worden. Der Angriff verursachte laut Gericht rund 29 Millionen Euro Aufwand für die Behebung der Schäden und benötigte etwa sechs Monate. Besonders pikant: Einer der Angeklagten sendete den Hack per Livestream, […]
Consensys stoppt MetaMask-Zulieferer: angeblich DPRK-Verbindung hinter „Tyler Knapp“
FORT WORTH / LONDON (IT BOLTWISE) – Consensys hat nach internen Hinweisen einen als „Tyler Knapp“ auftretenden Software-Konsulenten aus dem Umfeld von MetaMask entfernt. In den Recherchen wird eine Verbindung zu nordkoreanischen Akteuren beschrieben, die offenbar über Scheinidentitäten in die Software-Entwicklung gelangen. Der Wallet-Anbieter sagt, es habe keine missbräuchliche Verwendung von Daten oder Assets gegeben. […]
WordPress schließt wp2shell: Pre-Auth RCE in Core betrifft 6.9 und 7.0
LONDON (IT BOLTWISE) – WordPress hat zwei Sicherheitslücken geschlossen, die Angreifern ohne Authentifizierung Codeausführung im Core ermöglichen. Betroffen sind insbesondere Installationen ab Version 6.9 bis einschließlich 6.9.4 sowie 7.0.0 bis 7.0.1. Die Korrektur steckt in 6.9.5 und 7.0.2, die per Auto-Update erzwungen wurden. Wer heute nur nach dem Status der automatischen Updates schaut, sollte die […]
wp2shell: Kritische Pre-Auth-RCE in WordPress-Kern per Batch-Endpoint
BERLIN / LONDON (IT BOLTWISE) – Angreifer können offenbar mit einer anonymen HTTP-Anfrage Code auf WordPress-Instanzen ausführen, und das schon bei einer Minimalinstallation ohne Plugins. Der Fehler sitzt im Core und betrifft insbesondere Releases im Bereich 6.9.0 bis 6.9.4 sowie 7.0.0 bis 7.0.1, die erst durch 6.9.5 beziehungsweise 7.0.2 geschlossen wurden. Laut dem Angreifer-Surface-Team existiert […]
OpenSSL „HollowByte“: 11-Byte-TLS-Anfragen frieren Server-Speicher ein
LONDON (IT BOLTWISE) – Eine scheinbar harmlose TLS-Nachricht mit nur 11 Byte kann ungepatchte OpenSSL-Server dazu bringen, bis zu 131 KB Speicher pro Verbindung vorzuhalten und nie wieder freizugeben. In Tests führte das zu steigenden Heap-Fragmenten und im Extremfall zu OOM-Kills, selbst ohne die typischen Hürde-Mechanismen von Authentifizierung oder Session-Setup. Kritisch ist dabei vor allem […]
Maliziöse Vite-npm-Packages nutzen Blockchain-C2 für RAT-Zugriff
LONDON (IT BOLTWISE) – Sicherheitsforscher haben sieben bösartige npm-Packages identifiziert, die gezielt das Vite-Ökosystem über eine Supply-Chain-Attacke kompromittieren. Die Kampagne „ViteVenom“ setzt auf eine mehrstufige Blockchain-basierte Command-and-Control (C2), um einen Remote-Access-Trojaner nachzuladen. Anders als viele klassische Malware-Loader wird die Payload nicht beim Installieren, sondern beim Import zur Laufzeit aktiviert. Betroffen sind insbesondere Entwickler, die Vite-basierte […]
GoldenEyeDog: DigiCert missbraucht, EV-Zertifikate gestohlen
LONDON (IT BOLTWISE) – Der Vorfall bei DigiCert im April 2026 zeigt, wie gefährlich gestohlene Code‑Signing-Zertifikate für Unternehmen werden können: Ein Angreiferkomplex aus dem Umfeld GoldenEyeDog gelangte über kompromittierte Support-Zugänge an EV-Zertifikate und signierte damit eigene Malware. Die Attacke nutzte dazu eine vielstufige Lieferkette mit getarnten Screenshots, Downloadern und schließlich Golden Gh0st RAT samt Plug-ins […]
NadMesh: Botnet jagt KI-Services nach Cloud-Keys und Kubernetes-Tokens
LONDON (IT BOLTWISE) – Ein Go-Botnet namens NadMesh scannt gezielt exponierte KI-Dienste und versucht, über offene Schnittstellen an Cloud-Keys sowie Kubernetes-Token zu gelangen. Die Auswertung eines QiAnXin-XLab-Reports zeigt zahlreiche Inkonsistenzen in den eigenen Operator-Statistiken, aber klare Hinweise auf echte Ausnutzung. Besonders betroffen sind Faktoren, die Unternehmen oft zu spät absichern: öffentliche Docker-APIs, Jenkins-Schnittstellen und ungeschützte […]
GTA-6-Leaker Arion Kurtaj aus Klinik verlegt: Prozess-Rückkehr im November
LONDON / LONDON (IT BOLTWISE) – Arion Kurtaj, der mutmaßliche GTA-6-Leaker, wurde aus der geschlossenen Klinik entlassen und soll im November erneut vor Gericht stehen. Damit endet eine längere Phase unklarer Berichterstattung, nachdem ein High-Court-Richter die Auflagen für die Medien gelockert hat. Der Vorfall ist nicht nur für Gaming-Fans relevant: Der ursprüngliche Hack machte 2022 […]
REF9403: Falsche Coding-Tests verstecken OtterCookie-nahe Malware in SVG-Flagdateien
LONDON (IT BOLTWISE) – Eine neue Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über präparierte Repositories zu infizieren. Auffällig ist die Tarnung: In SVG-Dateien von Länderflaggen stecken Base64-kodierte Payload-Fragmente, die erst beim Ausführen rekonstruiert werden. Die Schadsoftware ist eng an OtterCookie angelehnt und kombiniert Credential-Diebstahl, Wallet-Erbeutung, File-Exfiltration sowie Remote-Control per Socket.IO. Damit […]
Fake-Coding-Tests verstecken DPRK-Malware in SVG-Flaggen (REF9403)
LONDON (IT BOLTWISE) – Eine Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über Slack zu erreichen. In scheinbar harmlosen SVG-Flaggen verbergen Angreifer Base64-Fragmente, die beim Start eines Servers zu einem mehrstufigen Schadprogramm zusammengesetzt werden. Laut Elastic Security stehlen die Module Browser- und Wallet-Credentials, entführen Dateien, übernehmen per Socket.IO entfernte Kontrolle und lesen […]
EU zwingt Google zu Android-Interoperabilität: Kamera, Mic und Bildschirm für Rivalen
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU-Kommission zwingt Google per Digital Markets Act dazu, Android-Assistenten mehr Zugriff auf Sensoren und UI-Elemente zu geben. Konkurrenten sollen Kamera, Mikrofon, Bildschirmdaten, Wake-Word-Trigger bei ausgeschaltetem Display sowie App-Automation per Tap- und Tippen-Imitation nutzen dürfen. Für die Umsetzung ist ein Zeitplan bis zur „Android 18“-Hauptversion vorgesehen, spätestens bis 1. […]
 #Sophos
 #AmazonPrime
 #Bestseller

