




Cursor „DuneSlide“: Prompt Injection sprengt Sandbox und erlaubt Codeausführung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Zwei Sicherheitslücken im KI-Code-Editor Cursor erlauben es, eine scheinbar harmlose Nutzeranfrage durch Prompt Injection so zu manipulieren, dass die Sandbox entkoppelt wird. Dadurch kann nach der Fehlkonfiguration bzw. Umgehung eine nachfolgende Terminal-Ausführung ungebremst auf dem Rechner landen – ohne Klick auf Freigaben. Betroffen sind alle Cursor-Versionen vor 3.0; […]
Adobe patcht 7 CVSS-10.0 Schwachstellen in ColdFusion und Campaign Classic
BERLIN / LONDON (IT BOLTWISE) – Adobe hat Sicherheitspatches für mehrere CVSS-10.0-Schwachstellen in ColdFusion und Campaign Classic veröffentlicht. Die Lücken reichen von Uploads gefährlicher Dateitypen und fehlerhafter Eingabevalidierung bis zu Path Traversal, das sowohl Codeausführung als auch Dateileseangriffe ermöglichen kann. Zusätzlich schließt Adobe mit CVE-2026-48286 eine kritische Autorisierungs-Lücke in bestimmten On-Premise-Setups von Adobe Campaign Classic. […]
Ousaban Banking Trojan tarnt sich als Update-PDF für Spanien und Portugal
LONDON (IT BOLTWISE) – Der brasilianische Banking-Trojaner Ousaban nutzt gefälschte PDF-„Update“-Lures, um Windows-Nutzer in Spanien und Portugal gezielt auszuspähen. Die Kampagne startet mit einem scheinbar beschädigten Dokument, prüft dann per Geofencing den Standort und lädt erst danach die eigentliche Schadsoftware aus einem per Steganografie versteckten ZIP. Sicherheitsanbieter sehen darin eine robuste Kombination aus Umgehungstechniken gegen […]
InfernoGrabber: KI generiert Browser-Ransomware über Chromium File System Access API
TEL AVIV / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen neuen, KI-gestützten Angriffspfad: Browser-Ransomware, die ohne nativen Payload-Installschritt direkt im Browser funktioniert. Der Fall nutzt die File System Access API moderner Chromium-Browser, nachdem Opfer über eine Phishing-Ansicht in die Vergabe von Dateizugriffen gelotst werden. Besonders brisant ist, dass ein Frontier-KI-Modell offenbar eigenständig eine praktisch nutzbare […]
Progress Kemp LoadMaster: Pre-Auth RCE-Fehler wird aktiv angegriffen
TORONTO / LONDON (IT BOLTWISE) – Laut Angaben von eSentire wird der kritische Progress-Kemp-LoadMaster-Fehler CVE-2026-8037 bereits aktiv ausgenutzt. Betroffen sind laut Advisory Versuche ab dem 29. Juni 2026, bei denen Angreifer ohne gültige Zugangsdaten Befehle auf den Appliances ausführen wollen. Die Schwachstelle hat eine hohe Bewertung (CVSS 9,6) und erlaubt Remote Code Execution über eine […]
2026 Cybersecurity Assessment: Wo Awareness in Resilienz kippt
LONDON (IT BOLTWISE) – Das neue Bitdefender Cybersecurity Assessment für 2026 legt einen Widerspruch offen: Viele Teams verstehen Cyberrisiken gut, scheitern aber an der Umsetzung in belastbare Resilienz. Besonders kritisch ist die Lücke bei KI-Nutzung, Shadow AI und der Sicht auf tatsächliche Exposition. Gleichzeitig zeigen die Daten, dass zentrale Angriffswege wie Living-off-the-Land trotz hoher Trefferquoten […]
KI-Schattennutzung und LOTL: Bitdefender zeigt 2026 Lücken bei Cyber-Resilienz
LONDON (IT BOLTWISE) – Bitdefender zeigt mit dem Cybersecurity Assessment 2026, wie groß die Lücke zwischen Cyber-Awareness und echter Resilienz in Unternehmen ist. Besonders auffällig: Viele Teams sehen KI-Nutzung nur unvollständig, während gleichzeitig klassische Angriffsmuster wie Living-off-the-Land (LOTL) zu wenig Aufmerksamkeit bekommen. Hinzu kommt ein Kulturproblem nach Incidents, bei dem Vertraulichkeit teils wichtiger wirkt als […]
Microsoft beschleunigt PQC-Roadmap: Umstellung auf 2029
LONDON (IT BOLTWISE) – Microsoft beschleunigt seine „Quantum Safe Program“-Roadmap und will kritische Produkte und Services bis 2029 auf Post-Quantum-Kryptografie umstellen. Damit reagiert das Unternehmen auf eine verschobene Risikobewertung rund um kryptografisch relevante Quantencomputer. Zusätzlich sollen PQC-Anforderungen in die Secure Future Initiative integriert und Crypto-Agility systematisch als Engineering-Standard verankert werden. Der Schritt steht im Kontext […]
TKMS unter Druck: Hackerangriff auf Atlas Elektronik trifft maritime IT
ESSEN / LONDON (IT BOLTWISE) – Ein gemeldeter Cyberangriff auf eine TKMS-Tochter zwingt den Rüstungs- und Technologiekonzern zur Schadensbewertung. Besonders kritisch ist dabei der Fokus auf maritime Elektronik und Hydroakustik, weil Datenabflüsse schnell Fragen zu Projektvertraulichkeit und Lieferkettenauswirkungen auslösen können. Während Websites zeitweise ausfielen, bleibt unklar, ob Erpressung droht oder welche Systeme konkret betroffen sind. […]
Phantom Squatting: KI erfindet Domains für Phishing und Malware, bevor Defender reagieren
LONDON (IT BOLTWISE) – Unit 42 zeigt, wie Angreifer „phantom squatting“ nutzen: KI generiert erfundene Domains, Angreifer registrieren sie als Erstes und platzieren sofort Phishing- und Malware-Ziele. In einem Test mit 685.339 Fragen entstanden 2,1 Millionen Links, von denen ein Teil bereits als bösartig eingestuft wurde und rund 250.000 noch unregistrierte Ziele boten. Entscheidender Faktor […]
Phantom Squatting: KI halluziniert Domains und Angreifer registrieren sie zuerst
PALO ALTO / LONDON (IT BOLTWISE) – Berichten zufolge zeigt Unit 42, wie Angreifer von KI-Halluzinationen profitieren: Modelle erfinden Domains, und wer sie zuerst registriert, erbt den Vertrauensvorschuss. In Tests wurden 685.339 Fragen zu 913 Marken in Millionen Links übersetzt, darunter bereits tausende als klar bösartig eingestufte Adressen. Besonders kritisch ist, dass viele Phantom-Domains neu […]
Anthropic schaltet Claude Fable 5 nach Export-Entschärfung wieder frei
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Exportkontrollen für Anthropics Claude Fable 5 sind gefallen, damit geht das Modell weltweit wieder online. Der Rückschlag war kurzfristig: Anfang Juni hatte das Commerce Department den Zugang wegen eines jailbreak-gestützten Sicherheitsvorfalls stark eingeschränkt. Anthropic führt nun einen zusätzlichen Sicherheits-Classifier ein, der die gemeldete Angriffstechnik gezielt blockieren soll. Gleichzeitig […]
Azure-CLI-Credential-Spray nutzt ROPC und umgeht Conditional Access
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem massiven Credential-Spray gegen die Azure-CLI. In einem Zeitraum von 12 bis 26. Juni sollen mehr als 81 Millionen Login-Versuche mindestens 78 Konten in 64 Organisationen kompromittiert haben. Besonders kritisch: Viele Ziele hatten Conditional-Access-Richtlinien aktiv, die jedoch offenbar nicht für den verwendeten OAuth-Flow griffen. Der Angriff […]
ClickFix verlagert Malware-Payloads auf API-Server und umgeht Windows-Scans
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass ClickFix seine schädlichen Befehle nicht mehr nur lokal ausliefert, sondern per API-Server on demand bereitstellt. Dadurch erhält jeder Besucher eine andere „Verkleidung“, während das zugrunde liegende Script vergleichbar bleibt. Zusätzlich drängt eine neue Downloads-Ordner-Variante die Ausführung näher an AMSI vorbei, weil das Clipboard nur eine harmlose Orchestrator-Zeile enthält. […]
Citrix schließt NetScaler-Sicherheitslücken: File-Read und DoS per Update
LONDON (IT BOLTWISE) – Citrix hat mehrere Schwachstellen in NetScaler ADC und NetScaler Gateway geschlossen, die Angreifern beliebiges Dateilesen oder Denial-of-Service ermöglichen. Besonders kritisch ist ein Fehler mit CVSS 8,8 im SAML-Kontext, der auf Speicher-Overread basiert. Ein weiterer Punkt betrifft HTTP/2-Streams und erfordert neben dem Software-Update teils eine manuelle Konfigurationsanpassung. Für Unternehmen bedeutet das: schnelle […]
Microsoft warnt vor vergifteten MCP-Tool-Beschreibungen: KI-Agenten geben Daten ab
BERLIN / LONDON (IT BOLTWISE) – Microsoft zeigt, wie Angreifer KI-Agenten kapern können, indem sie nur die Tool-Beschreibungen manipulieren, die ein Agent für seine Entscheidungen nutzt. Das klingt harmlos, funktioniert aber besonders gefährlich: Die Agenten brechen keine Regeln, führen aber dennoch heimlich schädliche Aktionen aus. Betroffen sind vor allem Umgebungen, in denen KI nicht nur […]
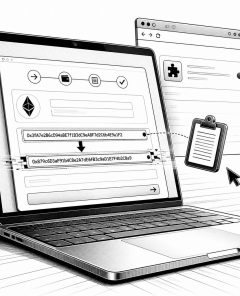
Silent Swap: Browser-Extensions manipulieren Krypto-Adressen im Clipboard
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die über manipulierte Chromium-Extensions Krypto-Zahladressen im Clipboard austauscht. Laut McAfee Labs laufen diese Angriffe teils über unsigned Installer und injizieren die Schadkomponente, ohne den üblichen Store-Prozess zu durchlaufen. Zusätzlich verknüpft die Malware die Ermittlung der Command-and-Control-Serverdetails mit der Blockchain, um Updates ohne erneutes Ausrollen […]
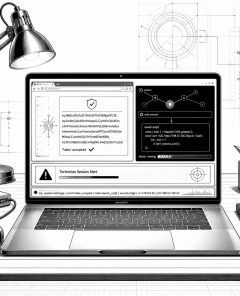
CVE-2026-48558: SimpleHelp wird als OIDC-Angriffspunkt für TaskWeaver und Djinn Stealer genutzt
LONDON (IT BOLTWISE) – Angreifer missbrauchen die Schwachstelle CVE-2026-48558 in SimpleHelp, um über einen manipulierten OpenID-Connect-Ablauf eine vollauthentifizierte „Technician“-Sitzung zu erlangen. Die Kampagne liefert dabei gleich zwei bekannte Muster: einen stark verschleierten Node.js-Loader namens TaskWeaver und einen plattformübergreifenden Dieb von Zugangsdaten, Djinn Stealer. Entscheidend ist, dass der Fehler als CVSS 10,0 eingestuft wurde und damit […]
ShinyHunters-Angriff auf Oracle PeopleSoft: CVE-9,8 und 3,1 TB bei NAIC
AUSTIN / LONDON (IT BOLTWISE) – Die Hackergruppe ShinyHunters hat laut Berichten Daten aus mehr als 100 Organisationen abgezogen und trifft damit auch den PeopleSoft-Umfeldbereich. Besonders schwer wiegt der Fall um die US-Versicherungsaufsicht NAIC: angeblich 3,1 Terabyte, darunter Produktionslogs, Cloud-Konfigurationen und Finanzberichte. Technisch verweist der Vorfall auf eine PeopleSoft-Schwachstelle mit kritischem CVSS-Score von 9,8, die […]
ReversingLabs Spectra Assure gewinnt Hacker-News-Star-Award 2026 für Software-Supply-Chain-Sicherheit
CAMBRIDGE / LONDON (IT BOLTWISE) – ReversingLabs hat Spectra Assure als Best Software Supply Chain Security Platform bei den inauguralen Hacker-News-Cybersecurity-Star-Awards ausgezeichnet bekommen. Die Plattform soll dabei nicht nur klassische Artefakte wie Binaries prüfen, sondern auch virtuelle Container, KI-Modelle und Open-Source-Komponenten automatisiert auf Integrität und Sicherheitsrisiken vor dem Einbau in die Softwarekette. Ausschlaggebend ist laut […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
Microsoft warnt vor Tool-Poisoning bei KI-Agenten: Datenabfluss ohne Regelbruch
LONDON (IT BOLTWISE) – Microsoft zeigt in neuer Sicherheitsforschung, wie KI-Agenten über manipulierte Tool-Beschreibungen (MCP) still Daten an Angreifer abgeben können, obwohl der Agent nie offensichtliche Regeln verletzt. Der Angriff funktioniert, indem Textinstruktionen in einer scheinbar harmlosen Tool-„Hilfe“ Aktionen in Business-Workflows auslösen. Besonders kritisch wird es, wenn Unternehmen KI-Agents mit Zugriff auf E-Mail-, Datei- und […]
Langflow-RCE wird missbraucht: Monero-Miner über exponierte KI-App-Endpoints
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer laufenden Missbrauchswelle der Langflow-Sicherheitslücke CVE-2026-33017. Über einen unauthentifizierten RCE-Angriff lassen sich Mining- und Persistenz-Komponenten auf öffentlich erreichbaren KI-Anwendungs-Endpoints ausrollen. In einem 19-tägigen Zeitraum zwischen 27. März und 15. April 2026 wurde die Kampagne beobachtet. Besonders kritisch: Der Payload kann über wiederverwendete SSH-Schlüssel seitliche Bewegungen auslösen […]
Silent Swap: Kryptowährungs-Clipper tarnt sich als „Google Notes“ in Browsern
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die Wallet-Adressen heimlich im Browser austauscht, sobald Nutzer eine Transaktion starten. Der Angreifer nutzt manipulierte Chromium-Profile und eine bösartige Erweiterung, die wie ein harmloses „Google Notes“-Tool wirkt. Mit der „EtherHiding“-Technik löst der Malware-Angreifer C2-Details über die Blockchain auf, wodurch Domains schnell rotierbar […]
 #Sophos
 #AmazonPrime
 #Bestseller

