




OFAC sanktioniert First VPN und Kryptor-Verkäufer wegen Ransomware-Support
LONDON (IT BOLTWISE) – Das US-Finanzministerium verhängt Sanktionen gegen eine VPN-Infrastruktur und gegen Personen, die Kryptor-Tools zum Verschleiern von Ransomware und anderer Malware verkauft haben. Im Zentrum steht „First VPN Service“, das laut Behörden seit Jahren von Kriminellen genutzt wurde, um Angriffe zu tarnen und Exfiltrationsdaten zu verwalten. Die Maßnahmen fallen zeitlich mit neuen EU- […]
NPM: 148 „Student-Proxies“ wurden zu Browser-DDoS-Botnetzen
LONDON (IT BOLTWISE) – Eine Angriffsserie mit 148 npm-Paketen tarnte sich als „Student-Proxy“ und verwandelte Browser in ein DDoS-Botnetz. Laut Analyse von JFrog lief die Kampagne Anfang Mai rund zwei Wochen und nutzte dabei einen Proxy-Client als Zustellmechanismus. Im Kern wird nicht beim npm-Installieren zugeschlagen, sondern erst im geöffneten Tab: Remote-Code wird nachgeladen und anschließend […]
US sanktioniert VPN-Anbieter und Cryptor-Verkäufer wegen Ransomware-Unterstützung
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Finanzministerium (OFAC) sanktioniert einen VPN-Anbieter sowie Personen, die Cryptor-Tools verkaufen und Ransomware-Aktivitäten absichern. Gleichzeitig ordnen Ermittler die Taktik dahinter ein: Infrastruktur zum Verbergen von Angriffsorten, zum Ausweichen vor Sicherheitskontrollen und zur systematischen Verbreitung von Schadsoftware. Parallel dazu warnen FBI und CISA vor russischen Akteuren, die über schlecht konfigurierte […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Microsoft zeigt drei ShinyHunters-„Angriffspfade“ gegen Salesforce über OAuth und Guest-Zugriff
LONDON (IT BOLTWISE) – Microsoft dokumentiert, wie ShinyHunters-Cluster über einen Zeitraum von rund zwölf Monaten in Salesforce-Umgebungen eindrangen – ohne dabei eine einzige Salesforce-Plattformlücke auszunutzen. Stattdessen nutzten die Angreifer drei wiederkehrende Pfade: manipulierte OAuth-Zustimmungen per Vishing, gestohlene Token aus vertrauenswürdigen Vendor-Integrationen und offene Guest-Berechtigungen in Experience Cloud. Entscheidend ist, dass die Aktivitäten für Standard-Login- und […]
Cloudflare Precursor: KI-gestützte Agenten-Erkennung per Client-Signalen
LONDON (IT BOLTWISE) – Cloudflare bringt mit „Precursor“ eine client-seitige, sessionspezifische Verifikationsschicht in die Bot-Abwehr. Statt nur einzelne Anfragen zu prüfen, sammelt das System laufend Verhaltenssignale während der Nutzerinteraktion und bewertet sie in Echtzeit am Edge. Das soll vor allem agentische Automation erkennen, die in kurzen Momenten wie ein echter Browser wirkt. Gleichzeitig soll „gute“ […]
Claude Sonnet 5 vs Sonnet 4.6 vs Opus 4.8: Agentic Coding im Kostenvergleich
LONDON (IT BOLTWISE) – Anthropic stellt für den 30. Juni 2026 einen Vergleich von Claude Sonnet 5, Sonnet 4.6 und Opus 4.8 in den Fokus: Kosten pro Task, Token-Verbrauch und Ergebnisse aus Agentic-Coding-Benchmarks. Besonders relevant ist dabei, wie sich der aktualisierte Tokenizer auf die tatsächliche Abrechnung auswirkt. Wer Coding-Agents in Produktion betreibt, kann damit schneller […]
ModHeader-Chaos: Google und Microsoft entfernen Extension nach verstecktem Collector
LONDON / LONDON (IT BOLTWISE) – Google und Microsoft haben die ModHeader-Erweiterung aus Chrome und Edge entfernt, nachdem eine Analyse einen versteckten Daten-Collector in der offiziellen Store-Version gefunden hat. Der Code blieb zwar inaktiv, bis eine interne Allow-List hätte befüllt werden können – genau das fehlte im untersuchten Stand. Gleichzeitig zeigte die Untersuchung weitere Telemetrie-Schritte, […]
NSA warnt vor staatlich unterstützten Angriffen auf Cisco Smart Install
FORT MEADE / LONDON (IT BOLTWISE) – Die US-Behörden warnen in einer gemeinsamen Mitteilung, dass russisch gesteuerte Angreifer gezielt verwundbare Netzwerkgeräte kompromittieren. Im Fokus stehen dabei schlecht konfigurierte und potenziell verwundbare Cisco Smart Install-Geräte, mit denen Angreifer Zugriffe auf kritische Infrastrukturen vorbereiten. Verfolgt werden die Aktivitäten unter den Namen „Berzerk Bear“ beziehungsweise „Dragonfly“. Zusätzlich kündigten […]
ModHeader: Google und Microsoft entfernen gefährlichen Collector aus Chrome- und Edge-Extension
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google und Microsoft haben die Header-Editing-Extension ModHeader nach einer Code-Analyse aus dem WebStore entfernt. Im Paket soll ein Collector stecken, der beim ersten Blick wie inaktiv wirkt, aber bei einer einfachen Aktualisierung hätte aktiv werden können. Die Untersuchung prüfte Signaturen der offiziellen Stores und ordnet die Abfragen konkreten, […]
Sicherheits-Update-Druck steigt: ShareFile-Notmaßnahmen, Citrix Bleed 2 und KI-Coding-Angriffe
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Sicherheitslücken und kompromittierte Software gelangen schneller in die Praxis, als Unternehmen ihre Remediation abschließen können. Von ShareFile-Notschritten wegen Storage-Zone-Controllern bis zu Citrix Bleed 2 und neuen Backdoor-Varianten verschiebt sich der Fokus auf Patch-Tempo, Log-Management und schnelle Session-Beendigungen. Gleichzeitig zeigen Studien zu HalluSquatting, wie […]
CrashStealer unter macOS: Notarisierter C++-Dropper umgeht Gatekeeper
BERLIN / LONDON (IT BOLTWISE) – CrashStealer ist ein neuer macOS-Informationsdieb, der sensible Daten direkt von Browsern, Wallets und Keychain abgreift. Besonders kritisch ist die Lieferkette: Ein signierter und Apple-notarisierter Dropper soll Gatekeeper-Ausnahmen ausnutzen, bevor ein weiterer Payload-Kaskadenstart erfolgt. Zusätzlich validiert der Code Passwörter lokal, entsperrt die Login-Keychain und verschleiert die Verarbeitung mit clientseitiger AES-GCM-Verschlüsselung. […]
Spoofed OAuth-Client-IDs: Gefahr für Microsoft Entra-Zugriff und Account-Enumeration
LONDON (IT BOLTWISE) – Angreifer nutzen in Microsoft Entra gespoofte OAuth-Client-IDs, um Benutzerkonten zu enumerieren und Passwortvalidierung zu erschließen, ohne typische Anmelde-Erfolgsmuster auszulösen. Dadurch werden Entra-Log-Überwachungen und bedingte Zugriffsregeln für einzelne Anwendungen umgangen. Eine Kampagne erreichte laut Berichten mehr als zwei Millionen Nutzer über Millionen von gefälschten IDs. Für Security-Teams heißt das: Logik rund um […]
Ryuk-Ransomware: Angeklagter aus der Ukraine plädiert schuldig
PORTLAND / LONDON (IT BOLTWISE) – Ein aus der Ukraine an die USA ausgelieferter Mann hat in Portland eine Schuldanerkennung zu Ryuk-Ransomware-Vorwürfen abgegeben. Die US-Justiz wirft ihm vor, zwischen 2019 und 2020 in Systeme mehrerer Organisationen eingedrungen zu sein und daraus die Verschlüsselungsketten anzustoßen. In den Akten tauchen konkrete Opfer auf, darunter eine US-Firma, die […]
Forg365 als PhaaS: Gerätcode-Phishing und AitM gegen Microsoft 365
LONDON (IT BOLTWISE) – Forg365 ist eine neue Phishing-as-a-Service-Plattform, die Microsoft-365-Konten mit Device-Code-Tricks und AitM-Man-in-the-Middle gezielt übernimmt. Betreiber nutzen dabei legitime Zustellwege wie Amazon SES und Twilio SendGrid, um Lures wie reguläre E-Mail-Weiterleitungen wirken zu lassen. Besonders riskant: Nach dem Token-Zugriff können Session-Cookies über eine Chromium-Erweiterung fortgeschrieben und dann für OWA, OneDrive und SharePoint eingesetzt […]
EU und UK sanktionieren GRU-Hacker-Netzwerk und Turla-Betreiber
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU und das Vereinigte Königreich haben mehrere russische GRU-Offiziere sowie mit Russland verknüpfte Hackergruppen mit Sanktionen belegt. Im Zentrum stehen Vorwürfe, dass ein orchestriertes Ökosystem hinter Angriffen auf kritische Infrastruktur und öffentliche Dienste in Europa steckt. Besonders relevant ist die Identifizierung des 16. Centre des russischen FSB als […]
Finnische Polizei: Haftbefehl gegen Vastaamo-Hacker Kivimäki nach Urteil
HELSINKI / LONDON (IT BOLTWISE) – Finnlands Polizei hat bundesweit eine Fahndungsankündigung gegen Aleksanteri Kivimäki herausgegeben. Der Cyberangreifer war wegen eines Angriffs auf das Psychotherapie-Zentrum Vastaamo und eines versuchten Erpressungsfalls verurteilt worden. Ausgelöst wurde die Maßnahme, nachdem Finnlands Oberster Gerichtshof einen Antrag auf Berufungszulassung abgelehnt hatte. Kivimäki soll festgenommen und in das dafür bestimmte Gefängnis […]
Sicherheits-Recap: ShareFile-Controller, Citrix Bleed 2 und KI-Coding-Angriffe in einer Woche
LONDON (IT BOLTWISE) – In dieser Woche verdichten sich mehrere Sicherheitsvorfälle, die eines gemeinsam haben: Patches kommen oft zu spät, weil die Ausnutzung längst parallel läuft. Fortschritt fordert ShareFile-Kunden auf, Storage-Zone-Controller vorerst abzuschalten, während Citrix Bleed 2 bereits für Ransomware missbraucht wird. Dazu kommen kompromittierte Paket-Ökosysteme wie npm sowie neue KI-orientierte Angriffsmuster, die Code-Assistants in […]
MemGhost-Angriff: Eine E-Mail kann KI-Agenten dauerhaft täuschen
LONDON (IT BOLTWISE) – Forschende zeigen, wie eine einzige E-Mail KI-Agenten dauerhaft in die Irre führen kann, indem sie falsche Fakten in deren Persistenzspeicher injiziert. Der Angriff bleibt dabei oft unsichtbar, weil Agenten Tool-Schritte nicht im Chat anzeigen. In Benchmarks erreicht MemGhost in Background-Szenarien bis zu 87,5% Erfolg gegen eine Open-Source-Implementierung und bleibt auch gegenüber […]
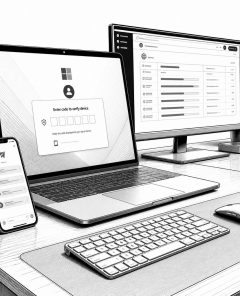
Forg365: PhaaS mit Device-Code-Phishing und AitM für Microsoft-365-Übernahmen
LONDON (IT BOLTWISE) – Forg365 industrialisiert Phishing gegen Microsoft 365: Device-Code-Seiten, AitM-Techniken und KI-gestützte Lures koppeln die Kampagnen an echte OAuth-Token und Session-Cookies. Angreifer verwalten alles über ein Telegram-basiertes Setup plus ein Operator-Panel im Klartext. Besonders kritisch ist eine Erweiterung, die Microsoft-SSO-Cookies im Browser gezielt „auffrischt“, damit Zugriffe dauerhaft bleiben. Der Angriff wird durch Infrastruktur-Checks, […]
Meta-Patent: Sprach- und Emotions-KI protokolliert den ganzen Tag inkl. Coaching
MENLO PARK / LONDON (IT BOLTWISE) – Meta hat eine Patentanmeldung für eine KI eingereicht, die über den ganzen Tag Sprache mitschneidet, daraus emotionale Zustände ableitet und sie mit Kontext sowie Gerätedaten zusammenführt. Die Claims sehen dabei sowohl reine Emotionsanalyse als auch eine zusätzliche Fitness-Coaching-Komponente vor, die sich an Müdigkeit oder Motivation anpasst. Spannend ist […]
Autonome KI plus Analyst-Copilot: So sollte ein SOC „System 1/2“ kombinieren
MÜNCHEN / LONDON (IT BOLTWISE) – Viele SOC-Teams stecken heute enorme Effort in KI-Agenten, aber die Architektur scheitert oft an der falschen Aufgabenverteilung: Die Flut der Alerts wird nicht konsequent automatisiert, während Menschen mit zu vielen Routinefällen belastet werden. Der Kern der Idee ist, dass ein „schnelles“ autonomes KI-Layer die meisten Entscheidungen im Hintergrund trifft […]
Angriff nutzt vermutete KI-gestützte PowerShell für Active-Directory-Recon
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforschung beschreibt eine kompromittierte AD-Umgebung, in der ein Angreifer offenbar eine „vibe-coded“ PowerShell-Routine für die Verzeichnis-Erkundung einsetzt. Der Ablauf beginnt mit RDP-Zugriff auf einen domänengebundenen Windows-Server, sammelt anschließend systematisch Nutzer-, Geräte- und OU-Informationen und exfiltriert die Ergebnisse als CSV sowie als HTML-Inventarbericht. Zusätzlich wird ein zweites Muster sichtbar: KI-Assistenz […]
Seed-Phrase-Leak ermöglicht Wallet-Hijack: Memecoin-Pump-and-Dump aufgedeckt
LONDON (IT BOLTWISE) – Ein einmaliger Leak der Seed Phrase aus einer Live-Übertragung hat offenbar gereicht, um eine Krypto-Wallet komplett zu übernehmen. Der Angreifer orchestrierte zuerst einen Memecoin-Pump-and-Dump, ließ später auf der BNB Chain neue Token erscheinen und erhöhte das Volumen per Wash Trading. Netzwerkseitige Sperren über die RPC-Integration können zwar weitere Bewegungen blockieren, die […]
 #Sophos
 #AmazonPrime
 #Bestseller

