




GoldenEyeDog: DigiCert missbraucht, EV-Zertifikate gestohlen
LONDON (IT BOLTWISE) – Der Vorfall bei DigiCert im April 2026 zeigt, wie gefährlich gestohlene Code‑Signing-Zertifikate für Unternehmen werden können: Ein Angreiferkomplex aus dem Umfeld GoldenEyeDog gelangte über kompromittierte Support-Zugänge an EV-Zertifikate und signierte damit eigene Malware. Die Attacke nutzte dazu eine vielstufige Lieferkette mit getarnten Screenshots, Downloadern und schließlich Golden Gh0st RAT samt Plug-ins […]
NadMesh: Botnet jagt KI-Services nach Cloud-Keys und Kubernetes-Tokens
LONDON (IT BOLTWISE) – Ein Go-Botnet namens NadMesh scannt gezielt exponierte KI-Dienste und versucht, über offene Schnittstellen an Cloud-Keys sowie Kubernetes-Token zu gelangen. Die Auswertung eines QiAnXin-XLab-Reports zeigt zahlreiche Inkonsistenzen in den eigenen Operator-Statistiken, aber klare Hinweise auf echte Ausnutzung. Besonders betroffen sind Faktoren, die Unternehmen oft zu spät absichern: öffentliche Docker-APIs, Jenkins-Schnittstellen und ungeschützte […]
GTA-6-Leaker Arion Kurtaj aus Klinik verlegt: Prozess-Rückkehr im November
LONDON / LONDON (IT BOLTWISE) – Arion Kurtaj, der mutmaßliche GTA-6-Leaker, wurde aus der geschlossenen Klinik entlassen und soll im November erneut vor Gericht stehen. Damit endet eine längere Phase unklarer Berichterstattung, nachdem ein High-Court-Richter die Auflagen für die Medien gelockert hat. Der Vorfall ist nicht nur für Gaming-Fans relevant: Der ursprüngliche Hack machte 2022 […]
REF9403: Falsche Coding-Tests verstecken OtterCookie-nahe Malware in SVG-Flagdateien
LONDON (IT BOLTWISE) – Eine neue Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über präparierte Repositories zu infizieren. Auffällig ist die Tarnung: In SVG-Dateien von Länderflaggen stecken Base64-kodierte Payload-Fragmente, die erst beim Ausführen rekonstruiert werden. Die Schadsoftware ist eng an OtterCookie angelehnt und kombiniert Credential-Diebstahl, Wallet-Erbeutung, File-Exfiltration sowie Remote-Control per Socket.IO. Damit […]
Fake-Coding-Tests verstecken DPRK-Malware in SVG-Flaggen (REF9403)
LONDON (IT BOLTWISE) – Eine Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über Slack zu erreichen. In scheinbar harmlosen SVG-Flaggen verbergen Angreifer Base64-Fragmente, die beim Start eines Servers zu einem mehrstufigen Schadprogramm zusammengesetzt werden. Laut Elastic Security stehlen die Module Browser- und Wallet-Credentials, entführen Dateien, übernehmen per Socket.IO entfernte Kontrolle und lesen […]
EU zwingt Google zu Android-Interoperabilität: Kamera, Mic und Bildschirm für Rivalen
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU-Kommission zwingt Google per Digital Markets Act dazu, Android-Assistenten mehr Zugriff auf Sensoren und UI-Elemente zu geben. Konkurrenten sollen Kamera, Mikrofon, Bildschirmdaten, Wake-Word-Trigger bei ausgeschaltetem Display sowie App-Automation per Tap- und Tippen-Imitation nutzen dürfen. Für die Umsetzung ist ein Zeitplan bis zur „Android 18“-Hauptversion vorgesehen, spätestens bis 1. […]
Trusted Information Infrastructure: Die Bühne für militärische Autonomie
LONDON / LONDON (IT BOLTWISE) – Militärische Autonomie bekommt gerade nicht nur mehr Sensoren und Roboter, sondern vor allem eine neue Daten-„Staatsordnung“: Trusted Information Infrastructure soll Telemetrie, ISR und KI-Ausgaben missionsschnell über Plattformen, Klassifikationen und Bündnispartner hinweg bewegen. Während die USA, das Vereinigte Königreich und NATO-Initiativen die Beschaffung beschleunigen, entscheidet sich die tatsächliche Wirksamkeit zunehmend […]
Armenien hält offenbar falschen Mann wegen REvil-Warrant fest
YEREWAN / LONDON (IT BOLTWISE) – In einem bemerkenswerten Fall prüfen Anwälte in Armenien, ob ein U.S.-Haftbefehl wegen des REvil-/Sodinokibi-Komplexes den falschen Aleksandr Ermakov trifft. Der Festgenommene sitzt seit dem 28. Juni in Gewahrsam, während Washington Konsularzugang für die Identitätsklärung verlangt und zugleich die Auslieferung anstrebt. Laut Verteidigung beruht die Zuordnung vor allem auf Namens- […]
ACR Stealer missbraucht ClickFix-Lures und klaut Microsoft 365 über Token
LONDON (IT BOLTWISE) – Microsoft warnt vor ACR Stealer, der seit 2024 in Unternehmensnetzwerken Browserpasswörter, Live-Session-Tokens und Microsoft-365-Dokumente abgreift. Zwei Lieferketten kombinieren Social-Engineering mit einem fileless Start über mshta.exe und späterer Extraktion von Payloads aus JPEG-Pixeln. Entscheidend ist: Das Problem lässt sich nicht nur durch Passwortrotation eindämmen, weil Angreifer Tokens direkt stehlen. Neben Indikatoren nennt […]
GoSerpent Malware: Neuer Zugriffskanal für Spionage in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Die GoSerpent-Malware erweitert seit 2025 schrittweise ihren Werkzeugkasten für langfristigen Zugriff und Datendiebstahl gegen Regierungen und Diplomaten. Laut Kaspersky kamen im Mai 2026 neue Komponenten hinzu, darunter ein weiterer RAT sowie ein zusätzliches exfiltrationsorientiertes Tool über Netzwerkfreigaben. Technisch stützt sich der Backdoor auf verschlüsselte, Base64-kodierte Kommandoargumente mit einem SHA256-Hash […]
CISA nimmt SharePoint-RCE-Zero-Day CVE-2026-58644 in KEV auf
WASHINGTON, DC / LONDON (IT BOLTWISE) – CISA hat CVE-2026-58644 in das KEV-Katalog aufgenommen und fordert FCEB-Behörden zur schnellen Umsetzung der Microsoft-Patches. Die Schwachstelle (CVSS 9,8) erlaubt laut Microsoft das Remote-Ausführen beliebigen Codes über speziell manipulierte Serialisierungsdaten. Betroffen sind SharePoint Server 2016, 2019 und Subscription Edition – mit Patches, die im Patch-Tuesday-Release am 14. Juli […]
Urteil gegen Scattered Spider: TfL-Cyberangriff verursacht Millionen-Schaden und stoppt Tätergruppe teilweise
LONDON / LONDON (IT BOLTWISE) – Das UK-Justizsystem hat zwei Angeklagte zu je fünf Jahren und sechs Monaten Haft verurteilt, weil sie das Netzwerk von Transport for London (TfL) angegriffen und zehntausende Fahrgäste beeinträchtigt haben. Laut den Ermittlungen lagen die Aktivitäten im Zeitraum vom 31. August bis 3. September 2024, die Auswirkungen reichten von gestörten […]
Zwei Scattered-Spider-Hacker erhalten 5,5 Jahre wegen TfL-Angriffen
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker sind in Großbritannien wegen des TfL-Angriffs 2024 zu jeweils rund fünfeinhalb Jahren Haft verurteilt worden. Der Fall betont, wie teuer Ausfälle im öffentlichen Verkehr werden können: 148 TfL-Systeme fielen aus, und Tausende Beschäftigte mussten Passwörter vor Ort neu setzen lassen. Im Zentrum steht die Anwendung von […]
PhantomEnigma: 20+ gehijackte.gov.br-Websites als Malware-Verteilkanal
BRASILIEN / LONDON (IT BOLTWISE) – Mehr als 20 brasilianische Regierungswebseiten wurden in einer laufenden Kampagne als Verteilkanal für Malware missbraucht. Die Angreifer verbinden dabei vertrauenswürdige.gov.br-Links und E-Mails mit mehrstufigen Installationsketten, die sich mit der Zeit anpassen. Laut Analyse entstehen zusätzliche Hürden für Security-Teams durch modulare Payloads, wechselnde Command-and-Control-Infrastruktur und eine schwer einzufangende Backdoor-Logik. Für […]
UK verurteilt Scattered-Spider-Hacker nach TfL-Angriff: 5,5 Jahre wegen 29 Millionen Pfund
LONDON / LONDON (IT BOLTWISE) – Das britische Justizsystem hat zwei mutmaßliche Scattered-Spider-Mitglieder wegen des TfL-Angriffs 2024 zu je fünf Jahren und sechs Monaten verurteilt. Laut NCA und CPS waren 148 Systeme betroffen, außerdem mussten rund 27.000 TfL-Mitarbeitende ihre Zugänge vor Ort neu setzen lassen. Die Anklage stützte sich auf den strengsten Tatbestand des Computer […]
Bedrohungs-Update: Chrome-Sync-Stalking, Ransomware in 24 Stunden und neue KEV-Patches
LONDON (IT BOLTWISE) – In diesem Bedrohungs-Update zeigt sich, wie schnell aus „harmlosen“ Konfigurationen echte Angriffe werden: Chrome-Sync kann nach kurzem Zugriff zum Überwachungshebel umgebaut werden. Gleichzeitig rückt eine neue Ransomware-Familie in den Fokus, bei der Angreifer laut Sicherheitsberichten weniger als 24 Stunden nach dem initialen Einbruch die Ausbreitung starteten. Auf Behördenseite verschärft die US-Bundessicherheitsbehörde […]
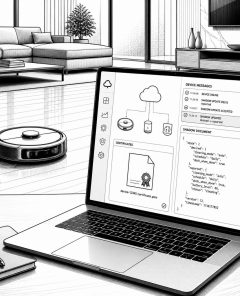
Shark-Robotervakuum: Ungepatchte AWS-IoT-Policy erlaubt Kontrolle über andere Geräte
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher beschreibt eine Schwachstelle in der AWS-Cloud-Policy von Shark-Robotern, die ausgerechnet über eine fehlerhaft gebundene Zertifikatsberechtigung funktioniert. Angreifer könnten dadurch Gerätezustände (Device Shadows) auslesen oder ändern, inklusive Kamera-Feeds, Karten und Steuerbefehlen. Besonders kritisch: Die Ausnutzung soll modellübergreifend in derselben AWS-Region möglich sein. Bis ein serverseitiges Re-Scoping erfolgt, bleibt für Besitzer […]
Apple vs. OpenAI: Trade-Secret-Klage trifft das KI- und Hardware-Timing
SAN FRANCISCO / LONDON (IT BOLTWISE) – Apple reicht im Northern District of California eine Trade-Secret-Klage gegen OpenAI sowie ehemalige Mitarbeiter ein. Im Mittelpunkt stehen laut Klage ein nicht zurückgegebenes Apple-Work-Laptop, angeblich ausgenutzte Authentifizierungsfehler und ein Rekrutierungsprozess, der vertrauliche Hardware-Details in Interviews zurückführen soll. Für OpenAI und das Hardware-Projekt steigt damit das Risiko schneller gerichtlicher […]
n8n: Token-Exchange-Fehler (CVE-2026-59208) kann Nutzer-Accounts über JWT-Sub verwechseln
BERLIN / LONDON (IT BOLTWISE) – n8n hat einen Login-Sicherheitsfehler in seiner Enterprise-Token-Exchange-Implementierung geschlossen. Angreifer konnten demnach unter bestimmten Konfigurationen per JWT den sub-Claim ausnutzen und sich als Nutzer eines anderen Token-Ausstellers ausgeben. Betroffen sind Versionen unter 2.27.4 sowie 2.28.0; der Fix landete zuerst in 2.27.4 und 2.28.1. Entscheidend ist, ob Token Exchange aktiviert ist […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
ClickLock: Neue macOS-Infostealer erzwingt per 210‑ms-App-Kills das Entsperr-Passwort
SILICON VALLEY / LONDON (IT BOLTWISE) – Ein neuer macOS-Infostealer namens ClickLock stellt Opfer vor eine brutale Wahl: Er tötet innerhalb von Millisekunden-System-Apps und blockiert das Desktop-Umfeld, bis das Login-Passwort eingegeben wird. Erst danach setzt die Malware auf Diebstahl von Browser-Credentials, Keychain-Daten und Kryptowallet-Informationen. Gruppen-telemetrie zu Folgefällen deutet auf eine laufende Kampagne mit mindestens 100 […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Agent Data Injection: So täuscht man KI-Agenten über „trusted“ Daten
SEOUL / LONDON (IT BOLTWISE) – Ein neues Angriffsmuster namens „Agent Data Injection“ (ADI) nutzt nicht die üblichen Prompt-Injection-Schwächen, sondern fälscht die „kleinen“ Daten, die KI-Agenten im Hintergrund als vertrauenswürdig behandeln. In Tests kann ein Agent dadurch trotz Sicherheitschecks Fehlklicks ausführen oder auf Basis manipulierten Prüfprotokollen falsche Code-Schritte freigeben. Entscheidend ist die Art, wie Sprachmodelle […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
 #Sophos
 #AmazonPrime
 #Bestseller

