




CVE-2026-20245: Cisco warnt vor aktiver Ausnutzung im Catalyst SD-WAN Manager
SAN JOSE / LONDON (IT BOLTWISE) – Cisco warnt, dass die hochriskante Schwachstelle CVE-2026-20245 im Catalyst SD-WAN Manager bereits aktiv ausgenutzt wird, ohne dass es aktuell einen Patch oder eine Sofort-Absicherung gibt. Die Lücke mit CVSS 7,8 ermöglicht über manipulierte Dateien eine Command-Injection, die Angreifer mit Root-Rechten ausführen kann. Besonders kritisch: Das System muss dafür […]
Cisco patched CVE-2026-20230 in Unified CM – PoC verkürzt Angriffsfenster
SAN JOSE / LONDON (IT BOLTWISE) – Cisco hat eine kritische Schwachstelle in seinem Unified Communications Manager behoben, bei der ein nicht authentifizierter Angreifer über manipulierte HTTP-Anfragen Dateien auf dem Server ablegen kann. Der veröffentlichte Proof-of-Concept macht aus der technischen Schwäche ein praktisch verwertbares Zeitfenster für kompromittierte Systeme, vor allem in Umgebungen mit aktivem WebDialer. […]
CVE-2026-48172: Root-Privilegien über LiteSpeed cPanel Plugin aktiv ausgenutzt
LONDON (IT BOLTWISE) – CVE-2026-48172 ermöglicht Angreifern mit gültigem cPanel-Zugang, über das LiteSpeed User-End Plugin Root-Rechte zu erlangen. Die Schwachstelle mit CVSS 10,0 wird Berichten zufolge seit Mai 2026 aktiv ausgenutzt und zielt vor allem auf Shared-Hosting- und Managed-Hosting-Umgebungen. Betroffen sind Plugin-Versionen 2.3 bis 2.4.4, während schnelle Updates auf 2.4.7+ und ein Log-Review als Sofortmaßnahmen […]
LiteSpeed cPanel-Plugin CVE-2026-48172: aktiv ausgenutzt, Root-Ausführung
LONDON (IT BOLTWISE) – LiteSpeed warnt vor einer maximal kritischen Schwachstelle im User-End cPanel Plugin, die bereits aktiv ausgenutzt wird. Unter CVE-2026-48172 (CVSS 10,0) können Angreifer willkürliche Skripte mit Root-Rechten ausführen, indem eine fehlerhafte Berechtigungszuweisung missbraucht wird. Betroffen sind Plugin-Versionen von 2.3 bis 2.4.4, während neuere Releases die Lücke schließen. Entscheidend ist jetzt das zeitnahe […]
BSI-Warnung zu cPanel/WHM: UNIX-Schwachstelle ermöglicht Root-Umgehung
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer als hoch eingestuften Sicherheitslücke in cPanel/WHM, die Angreifern über UNIX-Komponenten weitreichende Kontrolle verschaffen kann. Betroffen sind mehrere Versionen und Konstellationen, während ein entfernter, authentisierter Angriff Remote-Execution, Datenabfluss oder Denial-of-Service ermöglichen soll. Im Zentrum stehen CVE-2026-29201 bis -29203 mit CVSS Base Score 8,8. Der Artikel […]
DirtyDecrypt: PoC für Linux-Kernel-LPE veröffentlicht – Root-Zugriff möglich
LONDON (IT BOLTWISE) – Eine veröffentlichte DirtyDecrypt-PoC macht eine hochkritische Linux-Kernel-Lücke zur praktischen Gefahr: Lokale Angreifer können auf betroffenen Systemen Root-Rechte erlangen. Laut Analysten geht die Schwachstelle auf einen fehlenden Copy-on-Write-Guard in einer RxGK-Funktion zurück. Besonders heikel wird das Szenario in Container- und Kubernetes-Umgebungen, weil ein Host-Escape die gesamte Node-Sicherheitslage betrifft. Wer den Kernel-Patch nach […]
PinTheft: PoC für Root-Eskalation über RDS zerpflückt io_uring-Buffer in Linux/Arch
LONDON (IT BOLTWISE) – Ein öffentlich verfügbarer PoC namens PinTheft ermöglicht auf bestimmten Linux-Setups eine lokale Root-Eskalation über eine RDS-Zerocopy-Double-Free-Klasse. Besonders brisant ist, dass die Ausnutzung an konkrete Systembedingungen gebunden ist, die in der Praxis dennoch häufig durch Standardkonfigurationen entstehen. Parallel verschärft eine neue Welle weiterer lokal eskalierbarer Schwachstellen den Druck auf Patch- und Härtungsprozesse. […]
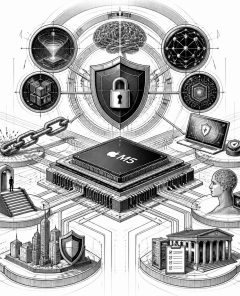
M5-Schutz MIE unter Druck: KI-gestützter Exploit bringt Kernel-Root auf macOS
CUPERTINO / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass Apples Memory Integrity Enforcement (MIE) auf dem M5-Stack mit KI-Unterstützung umgehen lässt und lokale Angreifer bis zur Root-Shell kommen. Apple hat den Bericht bestätigt und arbeitet an einem Patch für macOS, während die Branche die Tragfähigkeit moderner Hardware-Schutzmechanismen neu bewertet. Im Mittelpunkt steht eine Angriffskette, die […]
CVE-2026-46300 „Fragnesia“: Linux-Kernel eskaliert lokal auf Root via Page-Cache-Korruption
LONDON (IT BOLTWISE) – Eine neue Linux-Kernel-Schwachstelle mit der Bezeichnung „Fragnesia“ ermöglicht laut Berichten einem unprivilegierten lokalen Angreifer den Zugriff auf Root-Rechte. Der Angriffsweg nutzt dabei eine Logikfalle im XFRM ESP-in-TCP-Unterpfad und missbraucht die Page-Cache-Verarbeitung für schreibbare Byte-Korruptionen. Für Betreiber wird damit vor allem der Patch- und Härtungszeitplan zur entscheidenden Stellschraube, weil der Exploit bestehende […]
Fragnesia: Neue Dirty-Frag-ähnliche Root-Lücke im Linux-Kernel
LONDON (IT BOLTWISE) – Fragnesia offenbart erneut eine Root-Lücke im Linux-Kernel, die über manipulierte Seitencache-Inhalte gezielt Dateien im Page Cache verändern kann. Die Schwachstelle wird als Dirty-Frag-Verwandte eingeordnet und nutzt einen Logikfehler im XFRM-ESP-in-TCP-Subsystem. Während Kernel-Patches existieren, sind in der Praxis offenbar noch viele Distributionen nicht rechtzeitig nachgezogen. Sicherheits-Tools wie Microsoft Defender können Exploits bereits […]
ssh-keysign-pwn: Neuer Linux-Fehler erlaubt unprivilegiert Root-Dateien zu lesen
BERLIN / LONDON (IT BOLTWISE) – Ein neuer Linux-Kernelfehler mit dem Namen ssh-keysign-pwn erlaubt es unprivilegierten Nutzern, root-eigene Dateien auszulesen. Qualys meldete die Schwachstelle, und ein Patch für den Mainline-Kernel ist bereits eingespielt. Technisch greift der Fehler in das ptrace-Verhalten des Kernels ein und umgeht damit Sicherheitsannahmen. Für Betreiber zählt jetzt vor allem: Kernel-Stand aktualisieren […]
Fragnesia: KI-gestützte Audits decken dritte lokale Root-Lücke im Linux-Kernel auf
Schließlich ist wichtig, den Blick über Linux hinaus zu richten: Die Dynamik betrifft die gesamte Open-Source-Welt, in der Codepfade häufig durch viele Augen überprüfbar sind, aber gleichzeitig auch KI-basierte Reverse-Engineering- und Analysefähigkeiten schneller zu verwertbaren Ergebnissen führen können. Für proprietäre Softwareentwickler gilt diese Lektion ebenfalls, denn wenn KI effizienter Binary-Code analysiert, müssen „Repair“- und Hardening-Prozesse […]
Neue Sicherheitslücke in Linux-Kernel ermöglicht Root-Zugriff
LONDON (IT BOLTWISE) – Eine neue Sicherheitslücke im Linux-Kernel, bekannt als Fragnesia, ermöglicht es Angreifern, Root-Zugriff zu erlangen. Diese Schwachstelle, die als CVE-2026-46300 verfolgt wird, nutzt eine Logikschwäche im XFRM ESP-in-TCP-Subsystem aus. Sicherheitsforscher raten dringend zur Installation der bereitgestellten Patches, um das Risiko einer Ausnutzung zu minimieren. In der Welt der Cybersicherheit ist die Entdeckung […]
Linux-Nutzer von schwerwiegender Sicherheitslücke betroffen
LONDON (IT BOLTWISE) – Eine neue Sicherheitslücke namens Dirty Frag bedroht Linux-Systeme weltweit. Diese Schwachstelle ermöglicht es Angreifern, Root-Zugriff zu erlangen, was besonders in gemeinsam genutzten Serverumgebungen gefährlich ist. Die Dringlichkeit, Sicherheitsupdates zu installieren, ist hoch, da der Exploit bereits im Umlauf ist. Linux-Nutzer stehen erneut vor einer ernsthaften Bedrohung durch eine Sicherheitslücke, die als […]
Pack2TheRoot: Kritische Sicherheitslücke in Linux-Systemen entdeckt
LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke in Linux-Systemen, bekannt als Pack2TheRoot, ermöglicht es Angreifern, Root-Zugriff zu erlangen. Diese Schwachstelle betrifft zahlreiche Linux-Distributionen und wurde erst kürzlich entdeckt, obwohl sie seit fast 12 Jahren existiert. Eine neue Sicherheitslücke, bekannt als Pack2TheRoot, hat die Linux-Community in Alarmbereitschaft versetzt. Diese Schwachstelle, die in der PackageKit-Daemon entdeckt wurde, […]
Kritische Telnetd-Sicherheitslücke: Dringende Maßnahmen erforderlich
LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke im Telnet-Daemon Telnetd ermöglicht es Angreifern, Systeme vollständig zu übernehmen. Sicherheitsforscher raten dringend zur Deaktivierung des Dienstes und zur Umstellung auf SSH, um die Gefahr eines unbefugten Zugriffs zu minimieren. Die Entdeckung einer kritischen Sicherheitslücke im Telnet-Daemon Telnetd hat die IT-Welt in Alarmbereitschaft versetzt. Sicherheitsforscher von Dream Security […]
Sicherheitslücke in Ubuntu: Angreifer können Root-Zugriff erlangen
LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke in Ubuntu Desktop-Versionen ab 24.04 ermöglicht es Angreifern, Root-Zugriff zu erlangen. Die Schwachstelle, bekannt als CVE-2026-3888, nutzt die Interaktion zwischen snap-confine und systemd-tmpfiles aus, um die Kontrolle über das System zu übernehmen. Eine kürzlich entdeckte Sicherheitslücke in den Standardinstallationen von Ubuntu Desktop-Versionen ab 24.04 hat die Linux-Community in […]
Sicherheitslücken in Linux AppArmor: Gefahr für Container-Isolation
LONDON (IT BOLTWISE) – Neue Sicherheitslücken im Linux-Kernel bedrohen die Integrität von Container-Isolationen und ermöglichen unprivilegierten Nutzern, Root-Rechte zu erlangen. Diese Schwachstellen, bekannt als CrackArmor, bestehen seit 2017 und betreffen Millionen von Linux-Instanzen weltweit. In der Welt der Cybersicherheit sind neue Schwachstellen im Linux-Kernel aufgetaucht, die die Sicherheit von AppArmor, einem weit verbreiteten Sicherheitsmodul, erheblich […]
Root Inc. setzt auf Expansion trotz Gewinnrückgang
COLUMBUS / LONDON (IT BOLTWISE) – Root Inc. verzeichnete 2025 ein starkes Umsatzwachstum, doch die strategische Expansion in den gesamten US-Markt belastet die Quartalsgewinne. Trotz eines profitablen Gesamtjahres sank der Gewinn im letzten Quartal erheblich. Die Unternehmensführung ist überzeugt, dass die Investitionen in die landesweite Expansion langfristig Früchte tragen werden. Root Inc., ein aufstrebendes Unternehmen […]
Microsoft verschärft Sicherheitsmaßnahmen für Authenticator auf gerooteten Geräten
REDMOND / LONDON (IT BOLTWISE) – Microsoft verstärkt die Sicherheitsmaßnahmen für seinen Authenticator-Dienst, indem es ab sofort Entra-Anmeldeinformationen auf gerooteten Android- und jailbroken iOS-Geräten erkennt und blockiert. Diese Maßnahme betrifft vor allem Unternehmen und Schulen, die auf die Sicherheit ihrer Daten angewiesen sind. Der Rollout für Android-Nutzer hat bereits begonnen, während iOS-Nutzer ab April 2026 […]

Bluetooth-Bug blockiert AirPods-Integration auf Android
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein hartnäckiger Bluetooth-Bug in Android verhindert die vollständige Integration von AirPods auf Android-Geräten. Trotz der Bemühungen eines Entwicklers, die Funktionalität ohne Root-Zugriff zu ermöglichen, bleibt das Problem ungelöst. Google hat bisher keine Lösung bereitgestellt. Ein hartnäckiger Fehler im Bluetooth-Stack von Android sorgt seit Oktober 2024 für Frustration unter […]
Kritische Sicherheitslücke in Cisco Unified CM entdeckt
LONDON (IT BOLTWISE) – Eine kürzlich entdeckte Sicherheitslücke in Ciscos Unified Communications Manager (Unified CM) hat die IT-Welt alarmiert. Die Schwachstelle, die in einigen Engineering Special (ES) Releases der Software gefunden wurde, ermöglicht es Angreifern, sich mit fest kodierten SSH-Zugangsdaten als Root-Benutzer anzumelden. Die Sicherheitslücke in Ciscos Unified Communications Manager (Unified CM) und der Session […]
Kritische Sudo-Sicherheitslücken ermöglichen Root-Zugriff auf Linux-Systemen
LONDON (IT BOLTWISE) – Sicherheitsforscher haben zwei schwerwiegende Schwachstellen im Sudo-Befehlszeilenprogramm für Linux und Unix-ähnliche Betriebssysteme aufgedeckt, die es lokalen Angreifern ermöglichen könnten, ihre Berechtigungen auf Root zu eskalieren. In der Welt der IT-Sicherheit sind Schwachstellen in weit verbreiteten Tools wie Sudo besonders besorgniserregend. Sudo, ein essentielles Befehlszeilenprogramm, das es Benutzern mit niedrigen Berechtigungen erlaubt, […]
Kritische Sicherheitslücke bei Cisco: Root-Zugriff durch statische Anmeldedaten
LONDON (IT BOLTWISE) – Cisco hat eine schwerwiegende Sicherheitslücke in seinem Unified Communications Manager (Unified CM) entdeckt, die es Angreifern ermöglicht, als Root-Benutzer auf das System zuzugreifen. Die jüngst entdeckte Sicherheitslücke in Ciscos Unified Communications Manager (Unified CM) und der Session Management Edition (Unified CM SME) hat in der IT-Sicherheitswelt für Aufsehen gesorgt. Diese Schwachstelle, […]
 #Sophos
 #AmazonPrime
 #Bestseller

