


LONDON (IT BOLTWISE) – Eine als TA419 bekannte China-orientierte Cyber-Spionagegruppe soll KI-Policy-Experten in den USA mit Microsoft-„Adversary-in-the-Middle“-Phishingkampagnen ins Visier nehmen. Die Angreifer verschicken zunächst scheinbar harmlose Feedback-Anfragen, woraufhin eine URL-Kette zu einer OneDrive-Phishingseite führt. Laut einer Analyse eines Unternehmens für Enterprise-Sicherheit wird vor dem Login eine Cloudflare-Turnstile-Prüfung genutzt, bevor ein Browser-in-der-Browser-Ansatz namens Frameless BitB den Anschein eines legitimen Microsoft-Logins erzeugt. Als Schutz werden passkeys und die sorgfältige Verifikation von unerwarteten Kontaktaufnahmen empfohlen.
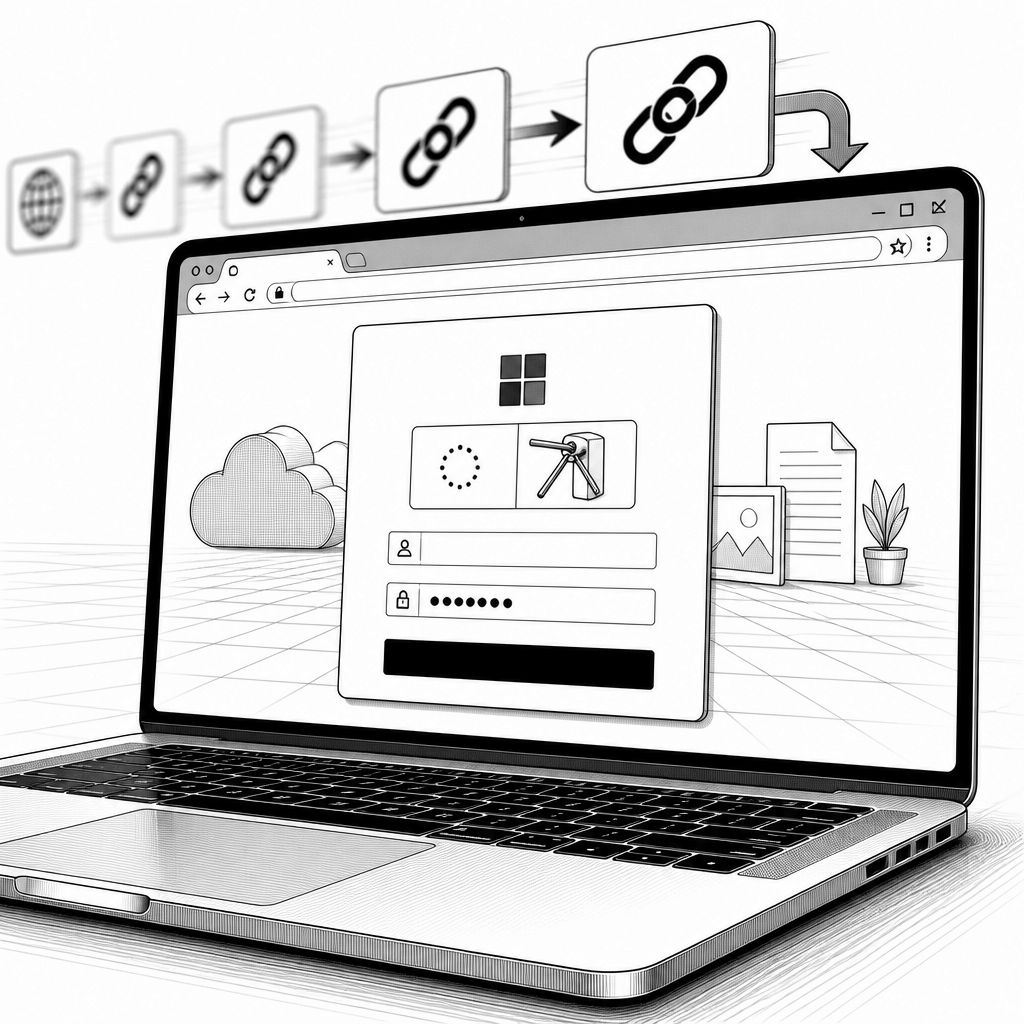
Im Umfeld wachsender Spannungen zwischen den USA und China rückt die digitale Spionage in einem sehr konkreten Zielbereich in den Fokus: die KI-Politik. Laut einer Analyse eines Enterprise-Sicherheitsanbieters wird die als TA419 bezeichnete Angriffsgruppe mit Credential-Phishingkampagnen in Verbindung gebracht, die gezielt Experten treffen, die an Think Tanks, Universitäten und juristischen Organisationen arbeiten. Besonders auffällig: Die Kampagnen sollen sich nicht nur allgemein gegen „AI“ richten, sondern konkret Personen auswählen, die an der Ausgestaltung von KI-Regulierung mitwirken könnten.
Technisch beginnt die Attacke häufig mit einer Einladung, die zunächst wie ein fachlicher Austausch wirkt. Erst wenn der Empfänger auf die Kontaktaufnahme reagiert, folgt der eigentliche Eingriff: Der Angreifer setzt auf einen verkürzten Link, der eine mehrstufige Umleitungs-Kette auslöst und schließlich zu einer OneDrive-Seite führt, die als AitM-Phishingplattform („Adversary-in-the-Middle“) fungiert. Laut der Analyse wird vor dem Erreichen dieser Login-Seite eine Cloudflare Turnstile-Überprüfung durchlaufen, sodass der nächste Schritt für das Opfer wie ein normaler Online-Workflow aussieht, statt wie der klassische Übergang zu einer Betrugsseite.
Der entscheidende Unterschied liegt dann im Browser-Rendering. Die Phishingseite nutzt nach den beschriebenen Details eine Technik namens Frameless BitB, also eine Variante des „browser-in-the-browser“-Ansatzes (BitB), bei dem eine gefälschte Anmeldeoberfläche in einer echten Browser-Session als vertrauenswürdig wirkt. Während BitB üblicherweise ein einsetzt, soll Frameless BitB ohne dieses HTML-Element arbeiten. Die Wirkung entsteht vielmehr durch das gezielte Injizieren von Skripten und Markup in vorhandene Inhalte, kombiniert mit HTML/CSS/JavaScript-Tricks, die das Layout so „überblenden“, dass der Nutzer die Anmeldeaktion als Teil einer legitimen Webseite interpretiert. In diesem Kontext wird auch beschrieben, dass die Umleitung bis zur Microsoft-Anmeldung so weitgetrieben wird, dass der Login-Eindruck konsistent bleibt.
Für die Praxis ist vor allem der Microsoft-AitM-Mechanismus relevant. Nach Angaben der Analyse hat TA419 demnach ein Open-Source-Tool um eine eigene Telemetrie- und Automationskomponente erweitert, die den Microsoft-Loginfluss beobachtet und die Credential-Daten über den AitM-Proxy erfasst. Gleichzeitig sollen die erlangten Informationen in den Hintergrund an die echten Microsoft-Infrastrukturen weitergeleitet werden, sodass die Anmeldung für das Opfer tatsächlich erfolgreich wirkt. Genau dieser „Erfolg ohne sichtbaren Fehler“ ist aus Angreifer-Sicht der Kern: Wenn Session-Cookies später plausibel funktionieren und die Browser-Session nicht „abstürzt“ oder Fehlerzustände erzeugt, fällt das Auffällige weniger leicht auf als bei klassischen Phishingseiten, die nach einem fehlgeschlagenen Login sofort als Betrug erkennbar wären.
Inhaltlich setzt die Kampagne zudem auf soziale Passung. Es wird berichtet, dass Nachrichten Prominente aus dem Feld der Ökonomie und KI-Politik imitieren und in einzelnen Fällen sogar einen konkreten Mitarbeiter eines KI-Anbieters anspielen. Für einen in der Analyse hervorgehobenen Zielvorgang soll dabei im Februar 2026 eine E-Mail mit dem Betreff „Request for Feedback on Military Integration of Claude“ verwendet worden sein. Solche Betreffzeilen zielen häufig auf zwei Dinge: Erstens erzeugen sie kurzfristigen Handlungsdruck („Feedback“) und zweitens schaffen sie thematische Autorität über ein plausibles Umfeld (militärische Integration, Cloud-/Chat-Kontext). Dass der Angriffsweg anschließend über OneDrive und einen automatisierten Redirect-Stack läuft, erhöht zusätzlich die Verwechslungsgefahr, weil die Zwischenstationen „normal“ wirken können.
Für Organisationen bedeutet das: Technische Härtung muss den Schwerpunkt auf Authentisierung gegen Phishing legen. Laut der Empfehlung der untersuchenden Stelle sollten Unternehmen phishing-resistente Methoden wie passkeys aktivieren, weil sie den klassischen Credential-Diebstahl über gefälschte Anmeldeseiten deutlich erschweren. Ergänzend bleibt das operative Problem bestehen, dass solche Angriffe oft über personalisierte Outreach-Kanäle starten. Einzelne Zielpersonen, die thematisch in KI-Policy arbeiten, sollten deshalb unerwartete fachliche Anfragen konsequent verifizieren und nicht allein aufgrund des „seriösen“ Betreffs oder der scheinbaren Fachnähe den nächsten Linkschritt akzeptieren.
Strategisch ordnet die Analyse TA419 in ein Muster ein: Die Gruppe zeige ein dauerhaftes Interesse an Verteidigung, nationaler Sicherheit, Energie sowie internationalen Beziehungen und Foreign-Policy-Themen – mit einem klaren Schwerpunkt auf den USA und Japan. Die gezielte Ausrichtung auf KI-Policy-Expertise wird dabei als Erweiterung dieses Themenradius beschrieben, nicht als Bruch. Gerade weil KI-Regulierung in vielen Organisationen in engem Austausch mit Politik, Wissenschaft und Rechtsabteilungen entsteht, können Phishingkampagnen über die Authentisierungsebene besonders effizient verwertbare Zugänge eröffnen. Für Sicherheits- und IT-Teams heißt das: Die Abwehr sollte nicht nur E-Mail-Filter und URL-Schutz umfassen, sondern auch den gesamten Anmeldepfad in den Blick nehmen, inklusive der Wahrscheinlichkeit, dass AitM- und BitB-ähnliche Techniken die visuelle Benutzerführung gezielt täuschen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "TA419 nutzt Microsoft-AitM-Phishing und Frameless BitB gegen KI-Policy-Experten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "TA419 nutzt Microsoft-AitM-Phishing und Frameless BitB gegen KI-Policy-Experten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »TA419 nutzt Microsoft-AitM-Phishing und Frameless BitB gegen KI-Policy-Experten« bei Google Deutschland suchen, bei Bing oder Google News!