


FBI warnt vor NCII-Diebstahl: So greifen Täter Social-Media-Konten an
LONDON (IT BOLTWISE) – Der FBI-Warnhinweis beschreibt, wie Täter Konten in sozialen Medien und bei persönlichen Services unbefugt übernehmen, um explizite Bilder und Videos von Betroffenen zu stehlen. Die Daten werden als sogenannte non-consensual intimate images (NCII) in kriminellen Marktplätzen angeboten oder in Foren weiterverbreitet. Besonders riskant: Häufig veröffentlichen die Täter zusätzlich persönliche Informationen, darunter […]
PATCHCORD & SHEETCORD: Neue Backdoors zielen auf afghanische und indische Netze
LONDON (IT BOLTWISE) – Eine neue laufende Kampagne setzt mit PATCHCORD und SHEETCORD zwei Backdoors ein, die afghanische Telekom-Umgebungen sowie kritische Infrastruktur in Südasien adressieren. Laut Acronis Threat Research Unit wird PATCHCORD als C/C++-Implant über thematische Köder wie gefälschte VPN-Installer ausgeliefert und nutzt Browser-Shortcuts für Persistenz. SHEETCORD dagegen steuert Befehle über Google Sheets und wird […]
WindRelay: Android-NFC-Relay kombiniert mit RAT für kontaktlosen Zahlungsbetrug
LONDON (IT BOLTWISE) – Eine neue Android-Malware namens WindRelay nutzt kontaktloses NFC-Relaying, um Kartendaten in Echtzeit an Betrüger zu übertragen. Im selben Angriffskonzept arbeitet sie mit einem Remote-Access-Trojaner (RAT) namens SpyNote zusammen, der sich über den Accessibility-Service still aktivieren lässt. Angreifer verleiten Opfer per personalisiertem Social Engineering dazu, die eigene Zahlungskarte an das infizierte Smartphone […]
AmnesiaStealer kapert Chrome-Sessions unter macOS und steuert Browser live
LONDON (IT BOLTWISE) – AmnesiaStealer nutzt auf macOS gefälschte Download-Seiten, um sich als mehrstufigen Rust-Infostealer zu installieren. Der Schadcode kapert Chromium-Sessions so weit, dass Angreifer die Browserbedienung per Remote-Control direkt über das Chrome DevTools Protocol durchführen können. Zusätzlich sammelt das Programm Session-Daten, Keychain-Inhalte und weitere Informationen aus Apps wie Telegram und Apple Notes. Auffällig ist […]
DPRK-Remote-Worker in Jobs: Warnsignale erkennen, bevor Zugriff entsteht
LONDON (IT BOLTWISE) – Unternehmen haben es bei der Einstellung mit einer neuen Angriffslogik zu tun: vermeintlich legitime Bewerber können mit echten Zugangsdaten in interne Systeme gelangen. Eine gemeinsame Analyse beschreibt, wie mutmaßliche DPRK-Entwickler für Jobs rekrutiert wurden und in kontrollierten Umgebungen täuschend normale Arbeitsabläufe zeigten. Für Sicherheitsverantwortliche wird damit zentral, Konsistenzchecks über Identität, Dokumente, […]
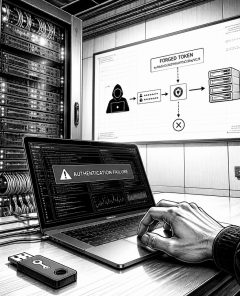
SharePoint-PoC missbraucht: CVE-2026-55040 mit 9,1 wird aktiv ausgeführt
LONDON (IT BOLTWISE) – Nach der Veröffentlichung eines Proof-of-Concepts beginnen Angreifer, eine kritische SharePoint-Sicherheitslücke auszunutzen. Es geht um CVE-2026-55040 mit einem CVSS-Score von 9,1, bei der schwache Authentifizierung und eine fehlerhafte JWT-Validierung zusammenspielen. Microsoft hat die Lücke im Rahmen der Updates vom Juli 2026 behoben und warnt vor möglichem Datenzugriff sowie Manipulationen. Laut vorliegenden Telemetriedaten […]
Angriff per SharePoint-Authentication-Bypass: PoC missbraucht CVE-2026-55040
LONDON (IT BOLTWISE) – Nach Veröffentlichung eines Proof-of-Concepts wird eine neu gemeldete Microsoft-SharePoint-Schwachstelle aktiv ausgenutzt. Betroffen ist CVE-2026-55040 mit einem CVSS von 9,1, die einen Authentifizierungs-Bypass über Schwächen in der JWT-Validierung ermöglicht. Microsoft hat das Problem bereits im Rahmen der Updates zum Juli 2026 behoben. In Telemetriedaten wurden seit 19. Juli 2026 insgesamt 12 Ausnutzungsversuche […]
FBI ermittelt bei Cyberangriffen auf Wasserinfrastruktur in Michigan und Minnesota
MICHIGAN / LONDON (IT BOLTWISE) – Michigan meldet gemeinsam mit Minnesota Cyberangriffe auf mehrere Wasser- und Abwassersysteme, nachdem eine Bundeswarnung auf mögliche Manipulationen an Steuer- und Automatisierungstechnik hingewiesen hatte. Die Behörden betonen, dass die betroffenen Anlagen weiterhin sicher betrieben werden und keine bekannten Auswirkungen auf die Trinkwasserqualität vorliegen. Im Zentrum steht ein Muster, bei dem […]
KI-gestützte Angriffe: Hackers umgehen Open-Weight-Modelle und erbeuten Tokens
LAS VEGAS / LONDON (IT BOLTWISE) – Forschende von Accenture und Google Cloud berichten auf der Black Hat USA, dass kriminelle und staatlich unterstützte Akteure KI-Modelle nutzen, um neue Angriffswege gegen Unternehmensnetzwerke zu entwickeln. Statt nur Passwörter zu stehlen, setzen Angreifer zunehmend auf Token, Cookies und Session-IDs, um Sicherheitskontrollen zu umgehen. Gleichzeitig zeigen sie, dass […]
AnMed erholt Patientenzugriff nach Ransomware-Vorfall – MyChart-Login per Code wieder möglich
ANDERSON, SOUTH CAROLINA / LONDON (IT BOLTWISE) – AnMed stellt nach dem Cyberangriff vom 26. Juli den Zugang für Patienten mit aktivem MyChart-Konto und hinterlegter Mobilnummer wieder her. Betroffene erhalten per SMS einen Code, der eine Identitätsprüfung vor der erneuten Freischaltung auslöst, ohne dass Links angeklickt oder weitere Daten übermittelt werden müssen. Das Krankenhaus nennt […]
Lazarus nutzt Windows-Zero-Day für SYSTEM-Zugriff und Backdoor „Troy“
LONDON (IT BOLTWISE) – Der mit Pyongyang in Verbindung gebrachte Lazarus-Zweig soll einen kürzlich gepatchten Windows-Zero-Day nutzen, um SYSTEM-Rechte zu erlangen. Die Angreifer koppeln das mit einer Social-Engineering-Kette um gefälschte Jobangebote und eine trojanisierte PDF-Umgebung. Zentral ist die Ausnutzung von CVE-2026-68820 in AFD.sys, wodurch eine neue Backdoor namens Troy in den kompromittierten Rechner gelangt. Zusätzlich […]
737 täuschende Chrome-VPN-Erweiterungen leiten Browserdaten über eigene SOCKS5-Server
LONDON (IT BOLTWISE) – Sicherheitsforscher haben 737 kostenlose Chrome-VPN- und Proxy-Erweiterungen identifiziert, die Browser-Sitzungen über SOCKS5-Server umleiten. Die Erweiterungen imitieren dabei etablierte Datenschutz- und VPN-Marken, während sie die Proxy-Konfiguration verborgen halten. Technisch setzen viele Add-ons in Chrome feste Proxy-Parameter auf Port 1082 und platzieren damit Angreifer im „Adversary-in-the-Middle“-Position. Zusätzlich zeigen die Muster Hinweise auf bewusstes […]
Offengelegte API-Schwäche: KI-„Reasoning“-Blöcke verraten Logs, Keys und Passwörter
LONDON (IT BOLTWISE) – Eine neu veröffentlichte Analyse zeigt, wie „verschleierte“ KI-Reasoning-Blöcke zwischen API-Aufrufen übergreifen können. Dadurch lassen sich laut den Autoren aus öffentlichen Agent-Logs nicht nur interne Gedankenspuren rekonstruieren, sondern vereinzelt auch echte Geheimnisse wie API-Keys und Passwörter. Die Schwäche betrifft verschlüsselte Reasoning-Objekte, deren Blockzustand offenbar über Sitzungen hinweg wiederverwendbar bleibt. Laut Autoren wurden […]
Blue Report 2026: Starke Perimeter-Abwehr, schwache Innenwelt gegen leise Angriffe
LONDON (IT BOLTWISE) – Der Blue Report 2026 zeigt eine deutliche Schere: Unternehmen blocken Angriffe an der Peripherie deutlich besser, doch nach dem Eindringen kippt der Schutz. In realen Produktionsumgebungen stieg die durchschnittliche Präventionswirkung von 62% auf 69%, gleichzeitig fiel das Post-Compromise-Blocking auf nur 37%. Besonders kritisch sind leise Taktiken wie Reconnaissance und credential theft, […]
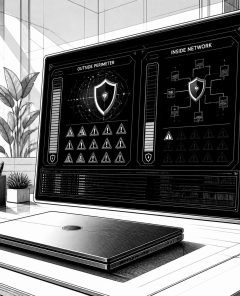
Sicherheitslücken im Inneren: Warum Perimeter-EDR stark wirkt, aber leise Angriffe durchrutschen
LONDON (IT BOLTWISE) – Laut dem Blue Report 2026 von Picus Labs zeigen Messungen aus echten Produktionsumgebungen, dass Prävention besonders stark am Perimeter greift, sobald Angreifer jedoch bereits „drin“ sind, kippt die Wirksamkeit spürbar. Die Post-Compromise Prevention Rate liegt demnach nur bei 37%. Gleichzeitig steigen Log-Daten zwar auf ein Vierjahreshoch, aber nur 14% der Angriffe […]
Adobe schließt CVSS-10,0-Lücken in ColdFusion und Campaign Classic
LONDON (IT BOLTWISE) – Adobe hat Updates veröffentlicht, um mehrere hochkritische Sicherheitslücken in ColdFusion, Commerce und Campaign Classic zu schließen. Besonders schwer wiegt eine Betriebssystem-Command-Injection in ColdFusion mit CVSS 10,0 sowie weitere Schwachstellen, die bei erfolgreicher Ausnutzung bis zu willkürlicher Codeausführung und Privilegsteigerung führen können. Für ColdFusion und Commerce werden feste Fix-Versionen genannt, während Campaign […]
CVE-2026-59310: Angriffe auf VMware vCenter etablieren persistente Remote-Access-Profile
LONDON (IT BOLTWISE) – Angreifer nutzen offenbar eine kritisch gepatchte Schwachstelle in Broadcoms VMware vCenter (CVE-2026-59310, CVSS 9,8) aktiv aus, um sich dauerhaft per Remote-Access zu etablieren. In betroffenen Umgebungen identifizierten Ermittler Pfad-Traversal-Aktivität, darauf folgt die Installation eines bösartigen Cron-Jobs. Die Ausführung wird dabei über eine Reverse-SSH-Komponente vorbereitet, die ausgehende Verbindungen zum Angreifer ermöglicht und […]
SAP Commerce Cloud: CVE-2026-58231 ermöglicht bei fehlender Prüfung RCE
LONDON (IT BOLTWISE) – SAP hat Patches für eine kritisch bewertete Schwachstelle in der Commerce-Cloud veröffentlicht, die unauthentifizierte Angriffe bis hin zur willkürlichen Codeausführung (RCE) ermöglichen können. Betroffen ist der Data Hub Adapter, der unzureichende Autorisierungsprüfungen und Input-Validierung ausnutzt. Neben der Hauptlücke nennt der Hersteller weitere hochriskante Fehler in mehreren Komponenten, die ebenfalls aktualisiert werden […]
LiteLLM-Pakete nach Trivy-Hack: 2.100+ Organisationen könnten Daten-Abfluss gehabt haben
LONDON (IT BOLTWISE) – Zwei kompromittierte LiteLLM-Versionen lagen im März rund 40 Minuten auf PyPI und enthielten Code zum Abgreifen sensibler Zugänge. Wie eine Analyse zeigt, könnten dadurch mehr als 2.500 Organisationen potenziell betroffen gewesen sein. Zentral ist dabei: Es geht zunächst nicht um nachgewiesene Nutzung gestohlener Konten, sondern um die Möglichkeit von Credential-Diebstahl über […]
SAP Commerce Cloud: Patch gegen CVE-2026-58231 mit möglicher Code-Ausführung
LONDON (IT BOLTWISE) – SAP hat Sicherheits-Patches für eine hochkritische Schwachstelle in der Commerce Cloud veröffentlicht: CVE-2026-58231 (CVSS 10.0). Die Lücke betrifft den Data Hub Adapter und kann laut Beschreibung durch fehlende Autorisierungs- und Validierungsprüfungen auch ohne Authentifizierung missbraucht werden. Bei erfolgreicher Ausnutzung wären Angreifer in der Lage, beliebigen Code auszuführen und interne Komponenten zu […]
Cisco ASA und FTD: Remote-DoS-Lücke wird aktiv ausgenutzt – Patch bis 14. August 2026
LONDON (IT BOLTWISE) – Cisco warnt vor einer im Feld ausgenutzten Lücke in Secure Firewall ASA und Secure Firewall Threat Defense, die einen Remote-DoS auslösen kann. Betroffen ist eine Schwachstelle mit der Kennung CVE-2026-20349 und einem CVSS-Wert von 8,6, ausgelöst durch unzureichende Fehlerprüfung bei HTTP-Anfragen. Für bestimmte ASA- und FTD-Versionen nennt Cisco konkrete Fixes; zugleich […]
ShieldBreak: PoC zeigt angeblichen Patch-Bypass gegen Defender-Zero-Day
LONDON (IT BOLTWISE) – Ein Forscher hat eine Proof-of-Concept zu einem neuen Microsoft-Zero-Day veröffentlicht, der angeblich einen Patch-Bypass für CVE-2026-50656 in Microsoft Defender for Windows ermöglicht. Die Schwachstelle soll über Microsofts Defender-Komponente „mpengine.dll“ bzw. „mpengine.dll“-Pfadlogik laufen und im Erfolgsfall SYSTEM-Rechte zum Start einer Shell ermöglichen. Gleichzeitig wirft der PoC die Frage auf, ob die von […]
Hacker greift Call of Duty: Black Ops 2 auf PSN an und entzieht Multiplayer-Zugänge
LONDON (IT BOLTWISE) – In Call of Duty: Black Ops 2 melden Spieler auf PlayStation 4 und PlayStation 5 einen wiederkehrenden Angriff über Spiel-Lobbies. Der Angreifer kompromittiert offenbar Spielerprofile und verhindert anschließend die Teilnahme an Online-Matches. In den Berichten werden neben Fortschrittsproblemen auch anhaltende Game-Crashes sowie Profil-Reset-Effekte genannt. Betroffene empfehlen, den auffälligen Nicknamen des Angreifers […]
Coldcard-Fehler und Hardware-Wallets: Ledger und Trezor beruhigen Kunden
LONDON (IT BOLTWISE) – Der Coldcard-Sicherheitsvorfall zeigt, wie empfindlich Firmware und Zufallszahlengenerierung bei Bitcoin-Hardware-Wallets sind. Ledger und Trezor weisen Anleger darauf hin, dass ihre Geräte vom Coldcard-Fehler nicht betroffen seien. Gleichzeitig rückt der CEO von Coinbase mit dem Konzept „air-gapping keys“ die physische Trennung von Schlüsseln in den Fokus. Der Zwischenfall drückt zudem auf die […]
 #Sophos
 #AmazonPrime
 #Bestseller

