


KI verändert Softwareentwicklung: Warum die „mittlere Ebene“ unter Druck gerät
NORTHEAST PHILADELPHIA / LONDON (IT BOLTWISE) – Ein kontroverser Blogbeitrag stellt die These auf, KI-Tools würden die „mittlere“ Gehalts- und Skill-Klasse im Software-Engineering aushöhlen. Als Beispiel dient ein riesiger Pull-Request mit 24.506 Zeilen neuer Code-Änderungen, deren Kontext das Team später kaum noch erklären kann. Parallel dazu zeigen Recherchen zu Entlassungen, dass Kostendruck, Reorganisationen und Marktbedingungen […]
KI-gestützte Hacking-Tools im Dark Web: APEX AI, Crypter & Prompt-Injection
LONDON (IT BOLTWISE) – Eine Untersuchung von Trellix zeigt, dass im Dark Web KI-gestützte Angriffswerkzeuge und Dienste systematisch zum Verkauf angeboten werden. Genannt werden unter anderem APEX AI von Shadowx007 für Angriffsplanung bis hin zu schrittweisen Kommandos, sowie Metamorphic Crypter von ImpactSolutions, das laut Anbieter Signaturerkennung umgehen soll. Zusätzlich taucht mit MessiahGPT ein Modell auf, […]
Jewelbug: XG-Web verbindet Spionage im Browser mit Krypto-Betrug
LONDON (IT BOLTWISE) – Der China-assoziierte Threat-Actor Jewelbug bündelt Spionage gegen Regierungen und Militärs mit einer finanziell motivierten Kampagne gegen Krypto-Anwender in einer gemeinsamen Toolchain. Im Zentrum steht XG-Web, ein browserzentriertes Remote-Access- und Info-Stealing-Framework, das Cookies, Anmeldedaten und weitere Browserdaten gezielt exfiltriert. Die Infrastruktur nutzt regelmäßige C&C-Checks, verschleierte Payloads und Browser-Erweiterungen, um sowohl Erkennung als […]
Hacking gegen Cyberkriminelle: Neue US-Rahmenbedingungen und ihre Tech-Folgen
LONDON (IT BOLTWISE) – Der US-Präsident soll die Weichen dafür gestellt haben, dass Unternehmen gezielter gegen Cyberkriminelle vorgehen dürfen. Gleichzeitig wächst die Kritik an Rahmenbedingungen an Bord eines US-Flugzeugträgers, was auch die Sicherheitslage für vernetzte Systeme berührt. Parallel sorgt eine gerichtliche Anordnung für den abrupten Stopp großer Teile des Betriebs in Washington State für zusätzlichen […]
HoneyMyte erweitert CoolClient um signierten Windows Rootkit-Treiber
LONDON (IT BOLTWISE) – Ein mit CoolClient verknüpfter Bedrohungsakteur nutzt nun einen signierten Windows-Kernel-Mode-Rootkit-Treiber, um Prozesse, Dateien, Registry-Objekte und C2-Informationen besonders schwer sichtbar zu machen. Die Kernel-Komponente wird nur gestartet, wenn CoolClient volle Kontrolle über den Service Control Manager und ein spezielles Privileg besitzt. Laut einer neuen Analyse lassen sich über IOCTL-Anfragen Schutz- und Versteckregeln […]
„AI by Hand“ macht Deep-Learning-Mathematik per Arbeitsblatt und Excel-Tools begreifbar
NORTHEAST PHILADELPHIA / LONDON (IT BOLTWISE) – Eine neue Welle an KI-Lerninhalten setzt auf Rechnen statt Zuschauen: „AI by Hand“ arbeitet Deep Learning Schritt für Schritt über Handaufgaben und interaktive Excel-Logiken auf. Das Angebot des von Prof. Tom Yeh gegründeten Projekts richtet sich an Profis und zahlt damit die Lücke zwischen akademischer Theorie und reiner […]
Passwortwechsel nach Hack in Michigans Wasserwerken: OT-Sicherheit im Fokus
DETROIT / LONDON (IT BOLTWISE) – In Michigan haben Betreiber von Wasseraufbereitungsanlagen ihre Zugangspasswörter nach einem koordinierten Cyberangriff im Juli geändert. Die Hinweise gehen auf eine von der U.S. Sen. Elissa Slotkin öffentlich gemachte Lageeinschätzung zurück, wonach die betroffenen Systeme teils über Jahrzehnte gewachsene IT/OT-Verbindungen hatten. Nach Angaben aus dem Umfeld der Behörden wurden auch […]
Brex-Daten zeigen: Welche Newsletter Startups 2026 wirklich bezahlen
LONDON (IT BOLTWISE) – Brex wertet die bezahlten Newsletter-Abos seiner Kunden aus und zeigt, welche Redaktionen 2026 auf dem Firmenkonto landen. Im Zentrum steht ein klarer Wandel: Startups bezahlen nicht nur Inhalte, sondern verfolgen konkrete Produkt-, Technik- und Strategie-Entscheidungen. Besonders auffällig ist, dass vertikale Themen wie Gesundheits-Interoperabilität schnell in den Top-Bereich vordringen. Gleichzeitig steigen einige […]
Service-Provider-Schwachstelle führt zu 30-Millionen-Bankbetrug: Festnahmen in Brasilien
RIO DE JANEIRO / LONDON (IT BOLTWISE) – Bei einer grenzüberschreitenden Aktion haben brasilianische Behörden gemeinsam mit der deutschen Bundeskriminalamt-Einbindung Festnahmen nach einem mutmaßlichen Bankbetrug durchgeführt. Laut Ermittlungen nutzten die Täter eine Schwachstelle in einem Zahlungs- und Transaktionssystem eines Finanzdienstleisters, über den unautorisierte Abbuchungen und Auszahlungen initiiert wurden. Die Ermittlungen beziffern den entstandenen Schaden auf […]
Dropcatch-Angriffe: Wie verfallene Domains Millionen an Scam- und Malware-Umsätzen treiben
LONDON (IT BOLTWISE) – Eine Analyse von Infoblox zeigt, wie Angreifer verfallene Domains gezielt „dropcatchen“, um Ruf, Traffic und technische Altlasten für Betrug und Malware zu nutzen. Im ersten Halbjahr 2026 wurden in gTLDs wie „.com“ täglich Zehntausende dieser Domains wieder registriert. Mutmaßlich nutzt etwa ein Akteur mit dem Namen „Sable Squirrel“ das für eine […]
SAP Commerce Cloud: CVE-2026-58231 wird kurz nach Patch aktiv ausgenutzt
LONDON (IT BOLTWISE) – Eine kritische Schwachstelle in SAP Commerce Cloud (CVE-2026-58231) wird offenbar bereits wenige Tage nach dem Patch aktiv ausgenutzt. Die Lücke (CVSS 10.0) betrifft unzureichende Autorisierungsprüfungen sowie fehlende Eingabevalidierung. Laut Beobachtungen aus der Bedrohungsanalyse begannen erste Attacken gegen die Schwachstelle drei Tage nach der Veröffentlichung des Fix. SAP empfiehlt das Update auf […]
PATCHCORD und SHEETCORD: Neue Backdoors zielen auf Telekom und Critical Infrastructure
LONDON (IT BOLTWISE) – Eine laufende Cyber-Spionage-Kampagne setzt mit PATCHCORD eine bisher unbekannte Backdoor gegen Telekom-Anbieter in Afghanistan und weitere kritische Infrastrukturen in Südasien ein. Die Schadsoftware wird nach aktuellen Analysen als C/C++-Implant beschrieben und über täuschende Köder verteilt, darunter gefälschte VPN-Installer sowie Lures im Stil von Management-Tools. Parallel taucht mit SHEETCORD eine zweite, Go-basierte […]
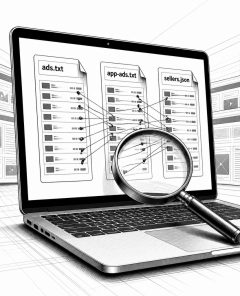
DecryptAds macht Adtech-Ökosysteme aus Ads.txt und App-Listen sichtbar
LONDON (IT BOLTWISE) – Mit DecryptAds entsteht ein kostenloses Tool, das öffentlich verfügbare Adtech-Listen wie ads.txt, app-ads.txt und buyers.json/sellers.json automatisch ausliest und zueinander in Beziehung setzt. Dadurch wird sichtbar, welche Firmen Werbung ausspielen oder Nutzerdaten aus Apps und Websites abgreifen dürfen. Das Projekt ordnet Partnerschaften auch nach „Geo-Risk“-Standorten ein und zeigt, wo Datenbroker geolocation, Device-Fingerprints […]
Apple warnt Nutzer in 110 Ländern vor möglicher Pegasus-ähnlicher Spionagesoftware
LONDON (IT BOLTWISE) – Apple hat neue Bedrohungswarnungen an Nutzer versandt, die es als mögliche Ziele von „mercenary spyware“ einstuft. Laut Unternehmensangaben wurden Nutzer in 110 Ländern informiert, insgesamt gab es bislang Benachrichtigungen in über 150 Ländern. Apple setzt dabei auf „high-confidence“-Hinweise, ohne Angreifer oder Regionen zu benennen. Betroffene sollen Sicherheitsfunktionen aktivieren und Geräte umgehend […]
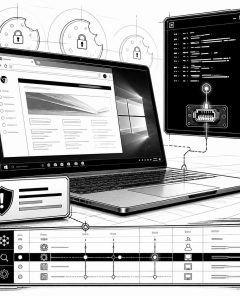
CDP-Session-Hijacking in Chrome und Edge: So funktioniert das „CDP-Enable-BOF“
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Post-Exploitation-Technik beschrieben, die das Chrome DevTools Protocol (CDP) innerhalb eines bereits laufenden Chrome- oder Edge-Prozesses auf Windows aktiviert. Damit können Angreifer im Authentifizierungskontext des Opfers Cookies und weitere Browserdaten abgreifen, ohne eine Browser-Sicherheitslücke remote auszunutzen. Zentral ist dabei ein „CDP-Enable-BOF“, der den Debugging-Server aus dem Browser heraus anstößt […]
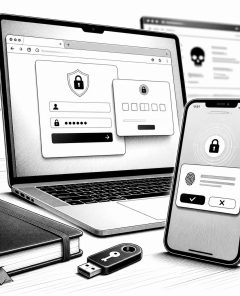
RecruitTrap: BitB-Phishing mit 3.000 URLs zielt auf Google- und Facebook-Zugriffe
LONDON (IT BOLTWISE) – Eine groß angelegte Recruiting-Phishing-Kampagne hat binnen zwei Monaten mehr als 3.000 Phishing-URLs identifiziert, die auf Google- und Facebook-Zugangsdaten abzielen. Die Angriffe nutzen Browser-in-the-Browser (BitB), um gefälschte Logins und in fortgeschrittenen Fällen MFA-Prompts in Echtzeit durchzureichen. Betroffene werden über scheinbar echte Interview- und Terminseiten in eine Ablaufkette aus CAPTCHA, Passwortabfrage und mehrstufiger […]
US-Behörden öffnen Cyber-Operationen für Firmen: Überwachung und „Effects“
LONDON (IT BOLTWISE) – Ein neues White-House-Memo beauftragt den National Coordination Center, ein Programm für autorisierte US-Firmen aufzubauen. Die Unternehmen sollen nach vorheriger Genehmigung Operationen gegen ausländische Transnational Criminal Organizations durchführen dürfen. Dazu zählen sowohl Cyber-Surveillance, die auf sensible Daten zugreifen kann, als auch Cyber-Effects mit dem Ziel, Systeme, Netze oder Infrastruktur zu stören oder […]
Akira-Angreifer umgehen EDR via Safe Mode – Datenabfluss gelingt, Verschlüsselung scheitert
LONDON (IT BOLTWISE) – Ein Akira-Ransomware-Angreifer deaktivierte EDR auf einem kompromittierten System, indem er per Remote-Zugriff in den Windows-Safe-Mode mit Netzwerk startete. Der Prozess beginnt laut Analyse nach einem VPN-Zugang ohne Multi-Faktor-Authentifizierung und nutzt anschließend RDP für die Exploration von Active Directory. Danach exfiltriert der Angreifer Daten über Werkzeuge in einen S3-Bucket und behält mit […]
US-Regierung will private Unternehmen für „Hack-back“ gegen Cyber-Kriminelle nutzen
LONDON (IT BOLTWISE) – Die US-Regierung will ein Programm aufsetzen, das geprüften Privatunternehmen ermöglicht, in ausländische kriminelle Gruppen einzudringen. Ziel sind Spionage- und Sabotageaktionen, um Cybercrime zu stören, das laut Angaben Präsident Trumps die USA jährlich „im zweistelligen Milliardenbereich“ belastet. Das Vorgehen soll von DOJ und DHS gemeinsam bewertet und genehmigt werden, gleichzeitig aber mit […]
Jewelbug bricht Regierungs-Webmail auf und betreibt KI-gestützten Krypto-Betrug
LONDON (IT BOLTWISE) – Eine als Jewelbug bekannte Hackergruppe kompromittiert Regierungs-Webmail-Installationen über einen gemeinsamen Template-Mechanismus. Dabei reicht eine einmal eingeschleuste Skript-Änderung bis in Login-Seiten und Postfachansichten, um Cookies auszulesen und E-Mail-Adressen gezielt zu prüfen. Parallel treibt die Gruppe KI-generierte Inhalte und Click-Fraud voran, die auf gefälschte Krypto-Exchange-Seiten und Download-Fallen führen. Laut Symantec deutet das auf […]
GeoServer-Zero-Day per SQL-Injection: RCE möglich, Patch steht aus
LONDON (IT BOLTWISE) – Für GeoServer ist ein neu gemeldeter Zero-Day bekannt geworden, der bisher ohne CVE-ID auskommt. Er betrifft eine SQL-Injection im Open-Source-Server, die bei bestimmten Konfigurationen bis zu Remote Code Execution (RCE) ermöglichen kann. Security-Teams sollen betroffene Installationen identifizieren, den öffentlichen Zugriff einschränken und fortlaufend nach Anzeichen von Ausnutzung suchen. Nach Angaben von […]
ThreatsDay: GhostJacking, KI-Agenten-Log-Hijack und mehrere Security-Updates
LONDON (IT BOLTWISE) – In dieser ThreatsDay-Zusammenstellung rücken mehrere kleinere Sicherheitsfälle in den Fokus, die zusammen ein deutliches Muster zeigen: Angreifer missbrauchen vertrauenswürdige Workflows und liefern Payloads über scheinbar harmlose Datenwege. Besonders relevant ist GhostJacking, das KI-Agenten über manipulierte Protokolle oder Alerts zu willkürlicher Ausführung bewegen kann. Daneben beschreibt der Bericht neue Risiken rund um […]
Canvas-Ausfall in Kalifornien: Hackerangriff legt Lernplattform lahm
CALIFORNIA / LONDON (IT BOLTWISE) – Ein Hackerangriff hat die Lernplattform Canvas in Kalifornien zeitweise außer Betrieb gesetzt und damit auf einen Schlag zentrale Unterrichtsabläufe gestört. Betroffene Studierende verloren Zugriff auf Aufgaben, Tests sowie erforderliche Kursinhalte und Kommunikationswege zu Lehrkräften. Schulen und Universitäten mussten in der Woche der Prüfungsphase kurzfristig auf Ausweichprozesse setzen. Gleichzeitig wächst […]
Taiwan meldet KI-gestützte Hackerangriffe auf Regierungsstellen – Angreifer agierten „von woanders“
TAIPEI / LONDON (IT BOLTWISE) – Taiwan berichtet, dass im Juli KI-unterstützte Cyberangriffe auf Regierungsbehörden aus dem Ausland auffielen. Die zuständigen Stellen haben den Vorfall laut Ministerium für Digitale Angelegenheiten „bewältigt“ und die Auswirkungen nacheinander abgeschlossen. Ab dem 20. Juli wurden offizielle Warnhinweise verbreitet, während die zuständigen Teams das Geschehen untersuchten. In einer Detailbeschreibung nennt […]
 #Sophos
 #AmazonPrime
 #Bestseller

