


LONDON (IT BOLTWISE) – OpenSSL schließt eine High-latente Schwachstelle in DTLS, die Heap-Speicher unverschlüsselt an den Kommunikationspartner abfließen lassen oder einen Crash auslösen kann. Auslöser ist ein Timing-Fehler beim erneuten Senden von Handshake-Nachrichten über UDP, wenn das System gerade noch Fragmente einer größeren Nachricht ausgibt. Betroffen sind unter anderem OpenSSL 4.0, 3.6, 3.5 und 3.4, während ältere 3.0- und 1.1.1-/1.0.2-Zweige vielfach nur über Premium-Support Updates erhalten. OpenSSL nennt kein öffentlich gemeldetes Exploit-Szenario, empfiehlt aber High-Fixes zeitnah zu installieren.
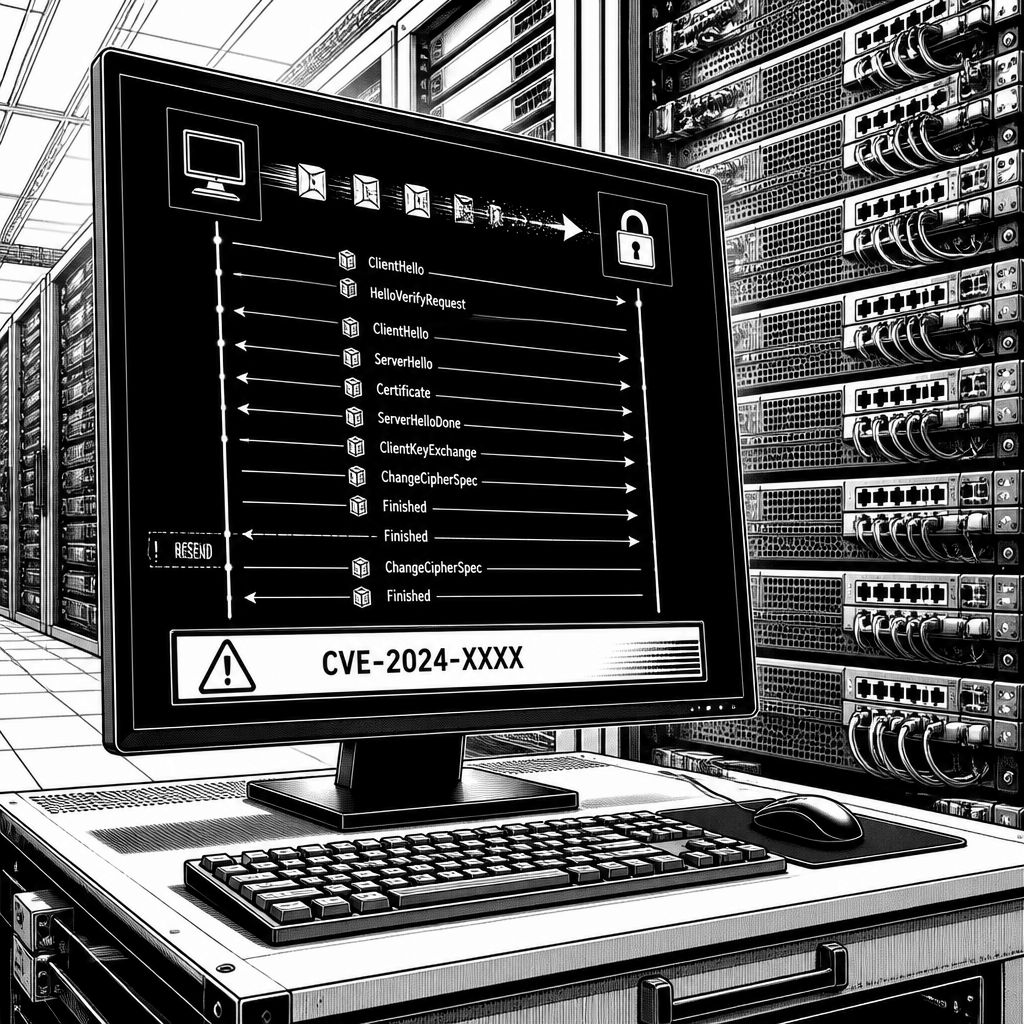
OpenSSL hat am 29. September eine neue Schwachstelle im Datagram Transport Layer Security (DTLS) bekannt gemacht, die in der Praxis vor allem dort kritisch werden kann, wo verschlüsselte Handshakes über UDP in Echtzeit laufen. Die Lücke ist als CVE-2026-84782 erfasst und wird von OpenSSL als High eingestuft, also eine Stufe unter Critical. Im Kern geht es um eine fehlerhafte Behandlung beim „Resend“ von Handshake-Nachrichten: DTLS wiederholt einen bereits gestarteten Handshake-Teil, wenn innerhalb des jeweiligen Timers keine Antwort eintrifft. Genau in dieser Situation kann ein Resend-Mechanismus auslösen, dass nicht das korrekte Segment der Nachricht erneut gesendet wird, sondern Fragment-Restdaten aus dem Puffer. Das kann laut OpenSSL entweder zu einem Crash führen oder Heap-Speicher unverschlüsselt an den Gegenpart übertragen.
Technisch entsteht das Problem aus einer Kombination mehrerer DTLS-Eigenschaften. DTLS fragmentiert große Handshake-Nachrichten so, dass jedes Fragment in genau ein UDP-Datagramm passt. Wenn die Verbindung vorübergehend nicht mehr zusätzliche Daten akzeptiert, kann das Versenden eines großen Handshake-Pakets in der Mitte pausieren und später fortgesetzt werden. Während dieses „Pausieren im Sendepfad“ weiterhin der Resend-Timer läuft, kann also der Fall auftreten, dass der Timer für eine frühere Handshake-Nachricht abläuft, während die aktuelle Nachricht noch nicht vollständig über den Buffer gesendet wurde. Vor dem Fix startete der Resend dann nicht korrekt bei der Position am Anfang der erneut zu sendenden Nachricht, sondern verwendete den aktuellen Buffer-Stand des pausierten Sendens. Dadurch kann das erneut versendete Paket eine falsche Kennzeichnung tragen: Die Payload enthält leftover Bytes aus der größeren Handshake-Nachricht, und der Empfänger liest diese Bytes als Bestandteil des Protokolls.
Für das Risikoprofil ist dabei entscheidend, was OpenSSL über die Folgen berichtet. Die falsch beschriftete Nachricht kann Heap-Daten an die Gegenseite übertragen, und zwar als unverschlüsselte Handshake-Daten. Das erklärt, warum die Schwachstelle auch unter Vertraulichkeitsaspekten relevant ist, selbst wenn es kein klassisches „Geheimnis-Exfiltration“-Skript gibt, das automatisch alles ausliest. Kommt der Lesevorgang dagegen an nicht gemappten Speicher, kann das Programm abstürzen; OpenSSL beschreibt also zwei Schadenspfade: Informationsabfluss und Denial of Service. Laut Meldung betrifft die Lücke sowohl Client- als auch Serverrollen, weil die getestete Korrektur in beiden Szenarien durchgeführt wurde. Wichtig ist außerdem: OpenSSL nennt keinen Workaround, der das Risiko nur durch Konfiguration entschärft. Damit bleibt als pragmatische Maßnahme in den meisten Umgebungen der Update-Schritt.
In der Kommunikation über Internet-Anrufe und Browser-zu-Browser-Verbindungen taucht DTLS immer wieder als Baustein auf: Typische Beispiele sind WebRTC-Datenkanäle sowie die Einrichtung von Verschlüsselungsschlüsseln für Internet-Telefonie. Entsprechend ist ein konkreter System-Exposure-Faktor klar benannt: Software ist nur dann verwundbar, wenn sie OpenSSL für DTLS einsetzt. Eine reine TLS-Verbindung über TCP reicht dafür nicht zwangsläufig aus. Auch die Frage, ob ein Angreifer die geforderte Timing-Situation zuverlässig herbeiführen kann, bleibt offen: OpenSSL hat nach eigenen Angaben nicht veröffentlicht, ob ein Resend auslösbar ist, während eine Nachricht gerade „teilweise im Sendeprozess steckt“, und es gibt keine gemeldeten Angriffe, die diese Lücke bislang ausnutzen. Für die Priorisierung hilft allerdings die Einordnung externer Bewertungsstellen: Das US-amerikanische Cybersecurity-and-Infrastructure-Security-Agency (CISA) vergab für den Zeitraum der Veröffentlichung einen CVSS-Wert von 8,2 von 10 und ordnete die Auswirkungen auf Vertraulichkeit als Low sowie auf Verfügbarkeit als High ein. OpenSSL selbst nutzt CVSS nicht zur Festlegung der eigenen Schwerebewertung, daher können Fremdbewertungen abweichen.
Die Update-Fallliste zeigt zugleich, wie unterschiedlich sich die Situation je Release-Zweig darstellt. Für öffentlich verfügbare Versionen nennt OpenSSL Fixes in OpenSSL 4.0.3, 3.6.5, 3.5.9 und 3.4.8. Für OpenSSL 3.0, 1.1.1 und 1.0.2 gilt dagegen: Reparaturen gehen in diesen älteren Zweigen nur an Kundinnen und Kunden, die OpenSSL-Premium-Support bezahlen. OpenSSL weist außerdem darauf hin, dass der Zweig OpenSSL 3.0 seit dem 7. September keine öffentlichen Sicherheitsupdates mehr erhält. Praktisch relevant sind die Betriebssystem-Pakete: Ubuntu hat die Lücke am 29. September in eigenen Paketen adressiert; Nutzer sollten nach dem Update laut Hinweis neu starten, damit alle Änderungen wirksam werden. Auch Debian hat die Lücke für Debian 13 mit einer spezifischen OpenSSL-Paketversion gefixt und berichtet in seinem Tracker-Stand, dass Debian 12 zu dem Zeitpunkt noch als verwundbar gelistet war. Wer Software selbst baut oder OpenSSL als eingebettete Bibliothek ausliefert, bekommt aus dem OpenSSL-Universum nur dann eine geschlossene Kette, wenn die betroffenen Builds auf die passenden Fix-Versionen umgestellt werden.
Für Unternehmen, die KI-gestützte Echtzeitsysteme, Kommunikationsplattformen oder Netzwerk-Gateways betreiben, ergibt sich daraus vor allem eine Governance-Frage: Es reicht nicht, nur die „Top-Level“-TLS-Stacks im Blick zu behalten. DTLS über UDP kann in Architekturen verborgen sein, etwa wenn Middleware für WebRTC oder SIP-ähnliche Telefonie-Features eingebunden ist. Der sichere Weg ist deshalb, die tatsächlich verwendeten Kryptobibliotheken samt Versionen zu inventarisieren und dann den DTLS-Nutzungsfall zu prüfen. OpenSSL hat zudem weitere Schwachstellen in derselben Veröffentlichung am 29. September korrigiert; darunter ist mit CVE-2026-84783 eine weitere als Moderate klassifizierte Lücke, die sich laut Kontext auf OpenSSL 4.0 beschränkt und ebenfalls einen Crash in mehrthreadigen TLS-Szenarien ermöglichen kann. Zusammen genommen zeigt das Update-Set, dass die Angriffsfläche in modernen Transportstacks oft aus Nebenwegen entsteht, etwa aus Timing- und Fragmentierungslogik, die im Alltag kaum sichtbar ist – bei gleichzeitig hoher Relevanz für Verfügbarkeit und Vertraulichkeit.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OpenSSL behebt DTLS-Sicherheitslücke CVE-2026-84782 mit Heap-Leak-Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OpenSSL behebt DTLS-Sicherheitslücke CVE-2026-84782 mit Heap-Leak-Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OpenSSL behebt DTLS-Sicherheitslücke CVE-2026-84782 mit Heap-Leak-Risiko« bei Google Deutschland suchen, bei Bing oder Google News!