


LONDON (IT BOLTWISE) – Angreifer missbrauchen den MSP360-RMM-Installer in mehrstufigen Phishing-Kampagnen, um ScreenConnect auf kompromittierten Systemen zu installieren. Microsoft beschreibt länderspezifisch getarnte Dateinamen, Social-Engineering-Lures wie PDF-Einladungen und einen Installationsablauf mit UAC-Erhöhung für privilegierten Zugriff. Danach wird MSP360 als dauerhafter Zugang eingesetzt und die RMM-Funktion nutzt PowerShell, um ScreenConnect nachzuladen. So entsteht ein redundantes Remote-Access-Setup, das zusätzliche Tools ausliefert und Credential-Zugriffe ermöglicht.
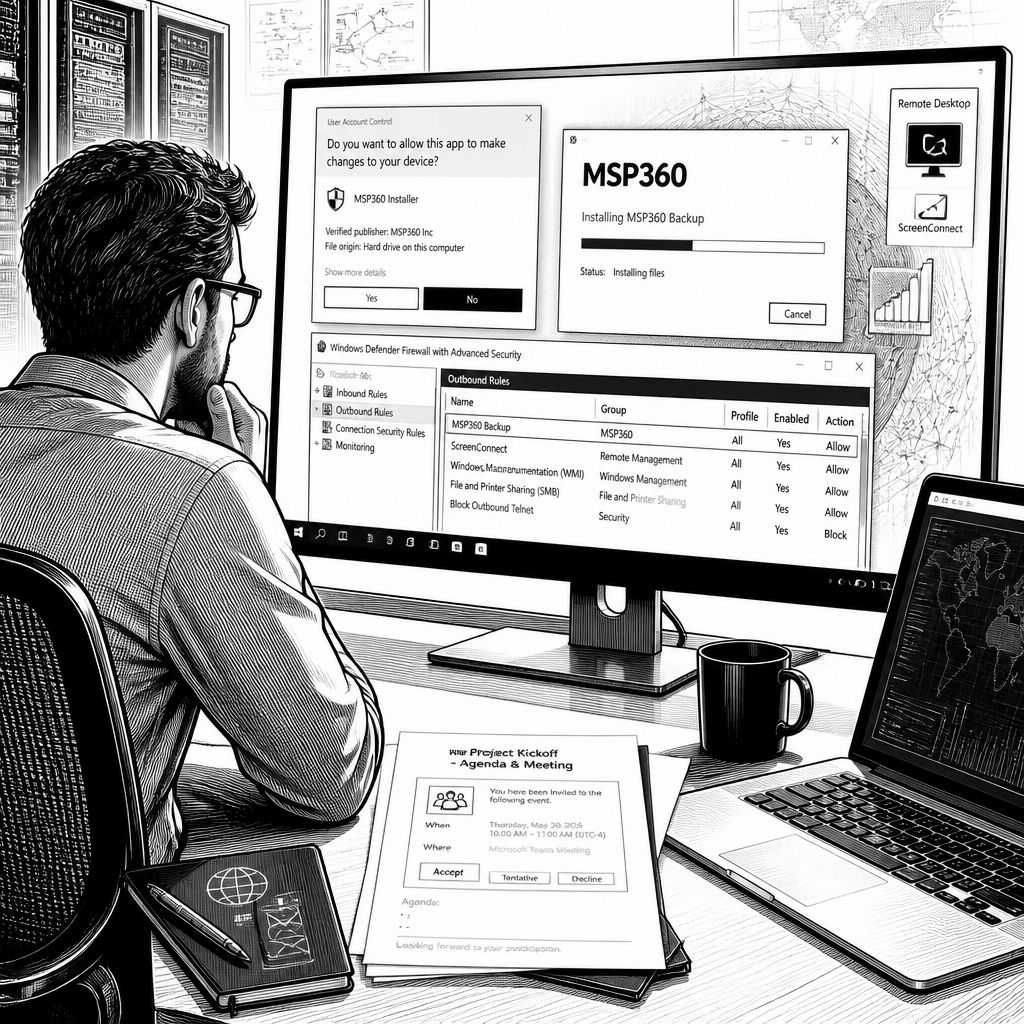
Microsoft warnt vor einer Phishing-Kampagne, die eine vermeintliche Termin- oder Meeting-Einladung als Einstieg nutzt und dabei eine MSI-/Installer-Payload als legitimen MSP360 Remote Monitoring and Management (RMM)-Download tarnt. Im Kern geht es um eine mehrstufige Intrusion Chain: Erst gelangt der Installer in ein Opferumfeld, anschließend verschafft er den Angreifern mit Hilfe von vertrauenswürdiger Administrationssoftware eine dauerhafte Präsenz. Laut Microsoft wurde die Aktivität im Juli 2026 erkannt und zeigt, wie flexibel Angreifer RMM-Ökosysteme als „normalen“ Teil der IT-Landschaft tarnen.
Der Einstieg funktioniert über E-Mails mit digital signierten MSP360-RMM v2.5.0.67-Installern, die unter irreführenden Dateinamen verteilt werden. Zu den genannten Tarnbezeichnungen gehören Varianten wie „below – VIP_ECARD_INVITATION_rmm_v2.5.0.67_oid[redacted].exe“, „ZoomSetup_Installation_v2.5.0.67_ oid[redacted].exe“ oder „PDF Reader & Editor“ in Form einer Dateimaske; außerdem tauchen RSVP- und SSA-artige Namensmuster auf. Microsoft beschreibt auch den Einsatz von PDF-getönten Social-Engineering-Inhalten sowie „Software-Update“-Prompts, die den Nutzer zur Ausführung bewegen sollen. Entscheidend ist dabei nicht, dass der Installer technisch manipuliert wirkt, sondern dass er bei Ausführung den legitimen MSP360-Zugriff ermöglicht – und damit das Vertrauen der Zielumgebung ausnutzt.
Nach der Ausführung übernimmt der Installer eine Reihe typischer Persistenz- und Umgebungsaufgaben auf Windows. Laut Microsoft werden beim Start mehrere DLLs abgelegt, und der Installer stößt zusätzlich eine erneute Ausführung über den UAC-Erhöhungsworkflow an, damit er in einem privilegierten Kontext laufen kann. Danach richtet er persistenten Zugriff ein, indem er MSP360 installiert und mit dem RMM-Werkzeug PowerShell für eine verdeckte Installation von ScreenConnect startet. Ebenfalls in diesem Ablauf nennt Microsoft das Enumerieren installierter.NET-Runtimes sowie das Registrieren von zwei Windows-Services mit den Bezeichnungen „RMM.Agent.exe“ und „RMM.Agent.Launcher.exe“. Damit verbunden sind Registry-basierte Autorun-Einträge, die sicherstellen, dass MSP360 automatisch beim Anmelden des Nutzers startet.
Für die praktische Fernsteuerung verändert die Schadsoftware außerdem die Windows-Firewall so, dass eingehender UDP-Verkehr an MSP360 zugelassen wird – Microsoft nennt dabei Port 48678. Damit kann der Angreifer die Remote-Verbindung ausbauen und zugleich die Kontrolle über den kompromittierten Endpunkt sichern, ohne ständig auf neue Callback-Mechanismen angewiesen zu sein. Im „Dual-RMM“-Modell liefern zwei Remote-Access-Kanäle den Angreifern Redundanz: Der Microsoft-Bericht beschreibt, dass die zweite Komponente, der ConnectWise ScreenConnect Client, nachgeladen und über die native „RunFile“-Funktion von ScreenConnect ausgeführt wird. Auf diese Weise können Angreifer zusätzliche Exporte und Werkzeuge übertragen, ausführen und anschließend für nachgelagerte Aktivitäten wie Informationssammlung sowie Credential-Access einsetzen.
Technisch betrachtet ist diese Kette besonders schwer zu blocken, weil sie auf eine bereits in vielen Managed-Service-Umgebungen etablierte Kategorie von Software setzt. RMM-Produkte werden im Alltag für Wartung, Support und Monitoring eingesetzt; wenn der Installer zudem als „legitim“ erkannt werden kann oder ein bekannt signiertes Artefakt zur Ausführung bringt, verschiebt sich das Detektionsproblem weg von „bösartiger Binärdatei“ hin zu Verhalten: UAC-Erhöhungen, das Anlegen von Services, Autorun-Registrierung und Firewall-Änderungen sind hier die typischen Ankerpunkte. Microsoft ergänzt, dass parallel dazu ein separater Angriffsstrang beobachtet wurde, bei dem MSP360 durch Faronics Deploy Agent ersetzt wurde, um ebenfalls den Weg zu ScreenConnect zu öffnen. Das deutet darauf hin, dass die Angreifer nicht an ein einziges RMM-Tool gebunden sind, sondern vielmehr ein Set unterschiedlicher Remote-Access-Werkzeuge als „Ersatzteile“ kombinieren.
Aus Sicht der IT-Security ist die Marktwirkung klar: Anbieter und Betreiber von RMM-Stack müssen die Lieferkette zwischen E-Mail-Phishing und Remote-Administration strenger betrachten. Wenn Installer-Ausführungen, die UAC-Elevation anstoßen, gleichzeitig in kurzer Zeit Services anlegen und Firewall-Regeln ändern, sollte das in SIEM- und EDR-Korrelationen als eigenes Muster abbildbar sein. Für MSPs und Unternehmen mit zentraler Admin-Rolle bedeutet das außerdem, dass Zugriff auf RMM-Clients nicht nur über Netzwerksegmentierung abgesichert werden darf, sondern auch über Prozesskontrollen, Least-Privilege-Modelle und eine saubere Trennung zwischen Support-Workflows und tatsächlichen Remote-Management-Ausführungen. Die Kombination aus MSP360 und ScreenConnect, so Microsofts Einordnung, liefert Angreifern dabei nicht nur einen weiteren Kanal, sondern auch bessere Chancen, bösartige Schritte in „normalen“ Verwaltungsabläufen zu verstecken und so Entdeckungsfenster zu verkleinern.
Ob sich daraus neue Angriffs-Playbooks ergeben, hängt vor allem davon ab, wie schnell Defender-Teams Verhaltenssignaturen aktualisieren. Da der Bericht explizit auf den Missbrauch von RMM-Software als Tarnschicht abzielt, ist damit zu rechnen, dass ähnliche Chains weitere Installer, alternative Remote-Clients oder andere UAC-/Persistenzwege als Variationen nutzen. Für die Praxis heißt das: Nicht nur der Remote-Client selbst sollte geprüft werden, sondern der gesamte Ablauf bis zur ersten Remote-Verbindung – inklusive Dateinamen-Mimikry, UAC-Triggern, Service-Registrierung und Firewall-Freigaben auf Windows-Systemen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MSP360-Installer als Köder: Phishing-Kette installiert ScreenConnect für Dual-RMM Angriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MSP360-Installer als Köder: Phishing-Kette installiert ScreenConnect für Dual-RMM Angriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MSP360-Installer als Köder: Phishing-Kette installiert ScreenConnect für Dual-RMM Angriffe« bei Google Deutschland suchen, bei Bing oder Google News!