


LONDON (IT BOLTWISE) – Für Oracle PeopleSoft wird eine erneute Welle massiver Ausnutzung gemeldeter Schwachstellen erwartet, die über eine WAF-Umgehung läuft. Laut Mandiant wird dabei CVE-2026-35273 (CVSS 9,8) für nicht authentifizierte Remote-Code-Execution missbraucht. Die Angreifer sollen dabei URL-kodierte Pfadvarianten verwenden, um stringbasierte WAF-Regeln zu schlagen, bevor die Anwendung die Anfrage in den verwundbaren Servlet-Endpunkt weiterleitet. Zielsysteme werden anschließend offenbar per Webshell und weiterer Backdoor-Komponenten kompromittiert, einschließlich Persistenz über legitime RMM-Tools.
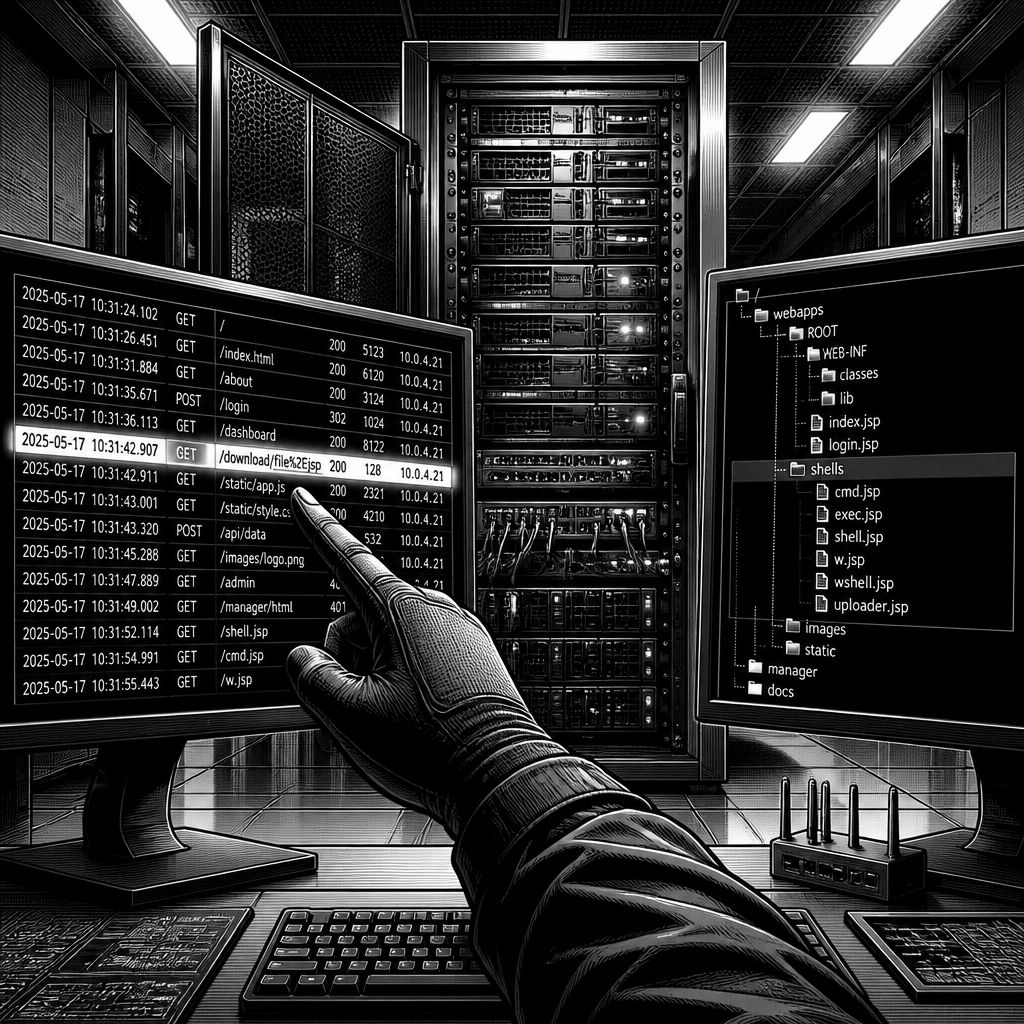
Der nächste Angriffslauf auf Oracle PeopleSoft trifft nicht nur einzelne Organisationen, sondern zielt laut einer Warnung von Google/Mandiant auf mehrere Branchen weltweit. Im Zentrum steht CVE-2026-35273 mit einem CVSS-Score von 9,8, einer kritischen Schwachstelle, die nicht authentifizierte Remote-Code-Ausführung ermöglichen kann. Laut Mandiant knüpft die neue Kampagne an frühere Ausnutzungen an, bei denen die Angreifer zunächst Reconnaissance betrieben und später dauerhaften Zugriff sowie Datenabfluss vorbereitet haben. Auffällig ist dabei, dass die Aktivität nach den Angaben nicht zufällig startet, sondern ein konsistentes Vorgehen zeigt: von der Erreichbarkeit des verwundbaren Endpunkts über die Umgehung von Schutzmechanismen bis zur Installation von Webshells auf betroffenen Systemen.
Technisch entscheidet sich der Angriff jedoch weniger an der PeopleSoft-Komponente allein als an der Frage, wie Schutzschichten wie Web Application Firewalls in der Praxis implementiert und konfiguriert sind. Nach Mandiant soll das Threat-Actor-Kollektiv UNC6240 die WAF-Regeln für den Environment Management Hub-Endpunkt (PSEMHUB/EMHub) umgehen, indem es einen einzelnen Pfadstring im Request absichtlich URL-kodiert. Konkret wird laut Bericht statt dem Pfad „/PSEMHUB/“ die kodierte Variante „/%50SEMHUB/“ angefordert, wobei „%50“ für das Zeichen „P“ steht. Der Effekt: Viele WAF- und Reverse-Proxy-Regeln matchen offenbar den Pfad vor dem Decoding, während der PeopleSoft-Anwendungsserver die URL anschließend dekodiert, die Anfrage korrekt routet und damit den verwundbaren Servlet-Pfad erreicht.
Aus Sicht der Angriffslogik ist das Zusammenspiel aus Java-spezifischem Schwachstellenmechanismus und dem Payload-Transport entscheidend. Mandiant beschreibt, dass die Angreifer anfällige Ziele identifizieren, indem sie POST-Anfragen an „/%50SEMHUB/hub“ senden und dabei eine serialisierte Java-Struktur übermitteln. Im verwundbaren PSEMHUB-Hub-Servlet wird diese Java-Deserialisierung offenbar missbraucht, um Webshells abzulegen und Kommandos auch ohne klassischen Dateiausführungsweg auszulösen. Dazu sollen laut Bericht zwei JSP-Webshells im Verzeichnis „PSEMHUB.war“ platziert werden, wobei die eine Shell „x.jsp“ auf plattformübergreifende Kommandofunktion zielt und die andere „u.jsp“ Chunked Uploads sowie die anschließende Ausführung von Kommandos ermöglichen soll. Der inhaltliche Fokus liegt damit klar auf der Phase nach dem initialen Zugriff: etablieren, tarnen, Dateien nachladen und Kontrollsignale setzen.
Nachdem die Webshell-Funktion bereitsteht, wird das Schadprogramm offenbar über weitere Komponenten erweitert, um sowohl Persistenz als auch die Reichweite für Folgeaktionen zu erhöhen. Laut den Angaben soll „u.jsp“ dabei einen signierten, aber trojanisierten Installer („Ple64.exe“) auf das Zielsystem bringen, der im Speicher lädt und die C++-Backdoor „SIDEEYE“ aktiviert. Diese soll wiederum über TCP mit einem externen Server kommunizieren (im Bericht als „162.219.30[.]165“ bezeichnet), um Aufgaben wie Credential-Theft gegen Browser- und Desktop-Daten, Prozess- und Dateioperationen sowie interaktive Reverse-Shell- und Reverse-Proxy-Funktionalität zu ermöglichen. Parallel wird nach Mandiant auch das Open-Source-Tunneling-Toolkit „Neo-reGeorg“ bereitgestellt, was die Angreifer typischerweise darin unterstützen kann, Netzpfade auch bei restriktiven Firewall-Regeln umzubauen. Für dauerhaften Zugriff auf Linux-Systemen soll außerdem ein legitimes RMM-Werkzeug namens „MeshAgent“ eingesetzt worden sein, was die Überwachung erschweren kann, weil der Traffic und die Prozesslandschaft zunächst „normal“ wirken können.
Für Betreiber ist besonders relevant, dass sich die beschriebenen Kommandofunktionen offenbar mit sehr unterschiedlichen Privilegstufen ausführen lassen. Etwa ein Viertel der Befehle soll laut Mandiant als root oder „NT AuthoritySYSTEM“ umgesetzt worden sein, also mit vollständiger Kontrolle über das Betriebssystem; der Rest soll unter PeopleSoft- oder WebLogic-Dienstkonten laufen. Diese Differenz ist nicht nur eine Zahlenspielerei: Sie beeinflusst die Forensik, denn Logspuren können je nach Konto-Identität verteilt erscheinen, und Rechtekonzepte ändern, welche Dateien, temporären Verzeichnisse und Datenbankbereiche überhaupt erreicht werden können. Dazu kommt laut Bericht ein Muster, das auf Datendiebstahl mit nachgelagerter Erpressungslogik hinausläuft: Mandiant ordnet das Vorgehen als datenbasiertes Extortion-Szenario ein, bei dem Daten gestohlen und eine Veröffentlichung angedroht wird; Betroffene sollen sich demnach auf mögliche Kontaktversuche und Hinweise auf öffentlich werdende Informationen einstellen. Nachdem ShinyHunters zudem öffentlich den Zugriff auf einen FBIJobs.gov-Portalbereich thematisiert haben soll, verweist die Quelle darauf, dass solche Aktivitäten von den Beteiligten selbst anders eingeordnet werden und keine direkte finanzielle Erpressung behauptet werde.
Praktisch rückt damit eine Kombination aus Patch-Management, WAF-Engineering und Incident-Response in den Vordergrund. Mandiant empfiehlt als Erstmaßnahme, die Patches für CVE-2026-35273 einzuspielen. Darüber hinaus soll in Multi-Server-Setups der Environment-Management-Hub-Dienst (EMHub/EMHub) deaktiviert werden; in Single-Server-Konfigurationen wird laut Bericht sogar nahegelegt, das PSEMHUB-Programm vollständig zu entfernen. Für die Jagd nach aktiven Spuren nennt der Bericht konkrete Prüfpfade: WebLogic-Zugriffslogs auf Treffer für „/PSEMHUB/“ und Prozent-encodierte Varianten untersuchen, das „PSEMHUB.war“-Verzeichnis nach JSP-Webshells und weiteren Artefakten durchsuchen und die durch PeopleSoft lesbaren Credentials rotieren. Zusätzlich sollen Teams PeopleSoft- und Datenbankhosts auf große Archivdateien in temporären oder webzugänglichen Verzeichnissen prüfen sowie Datenbank-Audit-Logs auf umfangreiche Abfragen oder Exporte gegen Tabellen für HR, Payroll und Studierendeninformationen auswerten; auch das Monitoring ausgehender Verbindungen von PeopleSoft-Hosts wird explizit hervorgehoben.
In Summe zeigt die Meldung, wie schnell sich Angriffsabläufe entwickeln, wenn Teams zwar „Patchen“ sagen, aber Schutzschichten in der Tiefe nicht gegen Varianten der Eingabeform getestet werden. Gerade die URL-Encoding-Umgehung macht deutlich, dass stringbasierte WAF-Regeln allein keine Garantie sind, wenn Dekodierungsverhalten in der Anwendungslogik unberücksichtigt bleibt. Gleichzeitig verdeutlicht die Kette von Deserialisierung über Webshells bis hin zu signiert getarnten Downloadern und Backdoors, dass sich ein einzelner Schwachstellenpfad in eine umfassende Kompromittierung übersetzen kann. Für Unternehmen bedeutet das: Neben dem kurzfristigen Schließen von CVE-2026-35273 sollten Security-Teams ihre Validierung gegen normalisierte Request-States nachziehen und Detection-Regeln an Pfadvarianten sowie an Artefakte wie „PSEMHUB.war“-Manipulationen ausrichten. Je schneller diese Ergänzungen greifen, desto geringer ist die Chance, dass die nächste Ausnutzung nicht nur gefunden, sondern bereits im Ansatz unterbunden wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "UNC6240 nutzt WAF-Umgehung in Oracle PeopleSoft und installiert Webshells" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "UNC6240 nutzt WAF-Umgehung in Oracle PeopleSoft und installiert Webshells" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »UNC6240 nutzt WAF-Umgehung in Oracle PeopleSoft und installiert Webshells« bei Google Deutschland suchen, bei Bing oder Google News!