


LONDON (IT BOLTWISE) – Die US-Behörde CISA hat eine Authentifizierungsumgehung im Cisco Catalyst SD-WAN Manager in die Known Exploited Vulnerabilities (KEV) aufgenommen. Betroffen ist die Schwachstelle CVE-2026-76504 mit einem CVSS-Score von 9,8, die laut CISA einen Fernangreifer ohne Authentifizierung in einen Admin-Zugriff verwandeln kann. Die Behörde verweist auf aktive Ausnutzung und fordert FCEB-Behörden zur Umsetzung der Fixes bis zum 3. Oktober 2026 auf. Betreiber sollen zudem nach konkreten Log-Mustern und IoCs suchen, um kompromittierte Installationen früh zu identifizieren.
CISA hat eine weitere Schwachstelle aus dem Netzwerk- und Management-Umfeld in die Known Exploited Vulnerabilities (KEV) aufgenommen: den Authentifizierungs-Bypass in Cisco Catalyst SD-WAN Manager, der mit CVE-2026-76504 geführt wird. Der dokumentierte CVSS-Score liegt bei 9,8, und CISA ordnet das Problem ausdrücklich als Folge von Berichten über aktive Ausnutzung ein. Damit rückt die Lücke nicht nur technisch in den Fokus, sondern auch operativ: Für viele Organisationen ist KEV in der Praxis ein klarer Trigger für Priorisierung, Incident-Detection und Patch-Planung, weil sich damit häufig auch interne Change-Entscheidungen beschleunigen lassen.
Technisch beschreibt CISA das Kernproblem als Fehler bei der Verarbeitung von URI-Encoding in einem HTTP-Request. Der Auth-Bypass soll darauf beruhen, dass eine spezielle Anfrage eine Hex-Kodierung so ausnutzt, dass sich die Authentifizierung umgehen lässt. Praktisch heißt das: Ein Angreifer, der nicht vorab authentifiziert ist, könnte eine präparierte HTTP-Anfrage an die API des betroffenen Systems senden und dann die API-Zugriffe mit den Rechten des Admin-Nutzers erhalten. Dass CISA den Mechanismus über „improper handling of URI encoding“ erklärt, ist für Sicherheitsverantwortliche besonders relevant, weil es die Suchlogik in der Detection nicht auf „typische“ Login-Fehler reduziert, sondern auf Muster rund um kodierte Parameter und POST-Aufrufe.
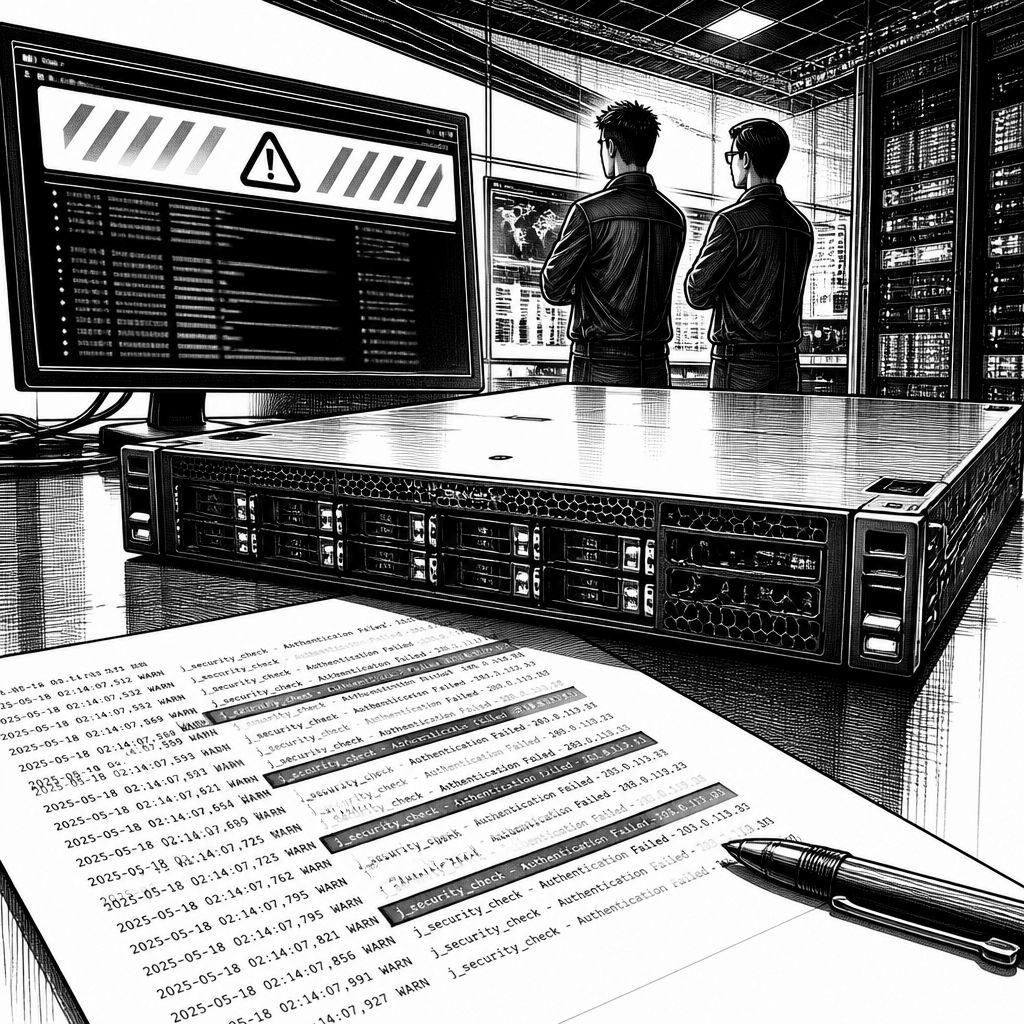
Für den operativen Abgleich nennt CISA konkrete Indikatoren aus dem Log-Umfeld. Betreiber sollen laut Anleitung etwa in /var/log/nms/containers/service-proxy/serviceproxy-access.log nach Einträgen suchen, die mit j_security_check zusammenhängen und von unbekannten oder nicht autorisierten IP-Adressen stammen. Ergänzend sollen sie in /var/log/nms/vmanage-server.log ebenfalls nach j_security_check-Referenzen schauen, insbesondere wenn diese im Kontext von Benutzern aufgerufen werden, deren Namen mit „viptela-reserved-“ beginnen. Diese Kombination aus Endpoint-Log (Service-Proxy) und Application-Log (vmanage-server) hilft, sowohl die frühe Request-Ankunft als auch den späteren Auth-Check-Umfeldbezug nachzuvollziehen.
Der zeitliche Kontext wirkt dabei wie ein Verstärker der Dringlichkeit. In dem Beitrag heißt es, Cisco habe im September 2026 Kenntnis von aktiver Ausnutzung von CVE-2026-76504 erhalten. Gleichzeitig nennt CISA selbst keine Details dazu, wer hinter der Ausnutzung stecken könnte, wie viele Organisationen betroffen seien oder wann die erste Ausnutzung genau begonnen habe. Für Security Teams ist das dennoch ein konsistentes Bild: Management-Plattformen sind häufig „Single Points of Control“, und wenn eine Authentifizierung auf API-Ebene aushebelbar wird, sinkt die Hürde für spätere Schritte wie Konfigurationänderungen, Datenzugriff oder das Erweitern von Zugriffswegen.
Auch aus Sicht des Bedrohungsmanagements ist das Muster nachvollziehbar. Jake Knott, Head of Threat Intelligence bei watchTowr, ordnet die Häufung von 2026er CVEs in der KEV-Liste ein: „Cisco SD-WAN feels like an ever-present staple of the CISA Known Exploited vulnerabilities list, with eight 2026 CVEs landing on KEV this year alone — this should be an extremely clear signal that attackers have recognized the value of the platform, and this pattern is unlikely to slow down.“ Und weiter: „None of this should surprise anyone. As a single-pane-of-glass used by enterprises to manage, configure, and monitor large networks, it is naturally an attractive target.“ Die Aussage ist weniger eine Spekulation über konkrete Tätergruppen als eine Bewertung der Angriffsattraktivität und der strategischen Bedeutung solcher Plattformen.
Für den nächsten operativen Schritt bleibt die Maßnahme klar: Organisationen, die Catalyst SD-WAN Manager einsetzen, sollen laut CISA so bald wie möglich auf eine behobene Version (Fixed Release) aktualisieren und dabei die Herstelleranleitung beachten. Besonders genannt wird zudem das proaktive „Hunting“ nach POST-Requests zu kodierten Varianten von „/j_security_check“ sowie das Überprüfen von Instanzen auf Anzeichen erfolgreicher Ausnutzung. CISA nennt als Frist für Behörden des Federal Civilian Executive Branch (FCEB) den 3. Oktober 2026, was in der Praxis oft auch als Referenzdatum für interne Compliance- und Risiko-Entscheidungen außerhalb des Bundes dient.
Damit verschiebt sich die Arbeit im Security-Betrieb häufig von „nur patchen“ hin zu einer kombinierten Strategie aus kurzfristiger Härtung, Log-Analyse und Validierung der tatsächlichen Exploit-Freiheit. Gerade weil CISA keine Zahlen zur Kompromittierung liefert, ist eine saubere Forensik-Vorarbeit entscheidend: Wer die relevanten Logdateien und Muster systematisch auswertet, kann schneller unterscheiden, ob es sich um vereinzelte Scans und fehlgeschlagene Versuche oder um erfolgreiches Umgehen von Authentifizierung gehandelt hat. In der kommenden Zeit werden Betreiber damit rechnen müssen, dass weitere Detection-Regeln und Advisories rund um URI-kodierte API-Requests nachgezogen werden, da KEV-Aufnahmen häufig als gemeinsamer Referenzpunkt in Automatisierungstools enden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt Auth-Bypass in Cisco SD-WAN Manager in die KEV-Liste" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt Auth-Bypass in Cisco SD-WAN Manager in die KEV-Liste" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt Auth-Bypass in Cisco SD-WAN Manager in die KEV-Liste« bei Google Deutschland suchen, bei Bing oder Google News!