


LONDON (IT BOLTWISE) – Angreifer nutzen laut F5 eine kritische Schwachstelle in der BIG-IP Access Policy Manager (APM) Umgebung, um ohne Login Remote Code Execution auf einem BIG-IP-System auszuführen. Betroffen ist insbesondere ein Setup, in dem APM als OAuth-Authorization-Server Tokens für Anwendungen ausstellt. F5 veröffentlichte Engineering-Hotfixes, während CISA die Lücke in den Known Exploited Vulnerabilities Katalog aufnahm und für Bundesbehörden kurzfristige Maßnahmen setzte. Für den Zugriff auf das BIG-IP-Management-Interface gilt dabei keine Entwarnung, da die schädlichen Requests den virtuellen Server direkt treffen.
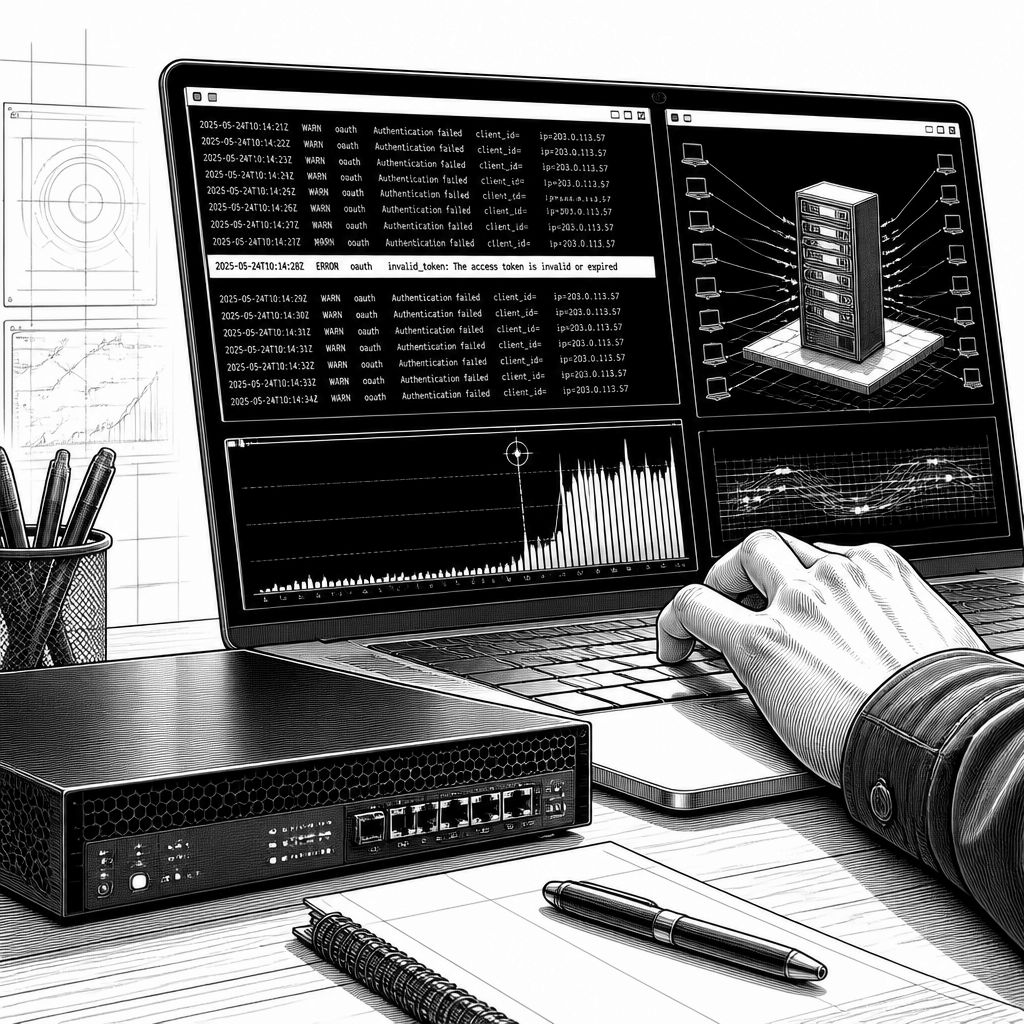
F5 warnt vor einem Zero-Day, der in einer sehr konkreten Betriebsart seines BIG-IP Access Policy Manager (APM) ausgenutzt werden kann: Wenn APM als OAuth-Authorization-Server fungiert, der Zugriffstokens ausstellt, lassen sich laut Herstellerbedingungen gezielt präparierte Requests so senden, dass eine nicht authentifizierte Remote Code Execution auf dem BIG-IP-System möglich wird. Grundlage der Meldung ist die Schwachstelle CVE-2026-94127, die F5 in einem Advisory am 22. September offengelegt hat und für die inzwischen Engineering-Hotfixes bereitgestellt wurden. In der Praxis heißt das: APM ist nicht nur die Komponente, die steuert, wie Nutzer auf Anwendungen und Netzbereiche zugreifen; in dieser Konfiguration übernimmt es auch Aufgaben, die bei vielen Unternehmen eng mit Identitäts- und Token-Flows rund um OAuth verknüpft sind.
Technisch beschreibt F5 den Fehler als heap-based buffer overflow. Die Details sind in der öffentlichen Beschreibung bewusst auf das Wesentliche reduziert, aber die Kernaussage ist klar: Bestimmter bösartiger Traffic wird an den virtuellen Server adressiert, der die OAuth-Verarbeitung übernimmt. Genau deshalb greifen typische Abschirmungen über das Management-Interface zu kurz. Wenn die schädlichen Requests den virtuellen Server selbst treffen, kann die Begrenzung des Zugriffs auf die BIG-IP-Verwaltung den Angriff nicht verhindern. Zusätzlich nennt F5, dass auch Systeme im Appliance-Modus betroffen sein können, was die Annahme einschränkt, man könne das Risiko allein durch die Betriebsform des Geräts wegoperieren.
Entscheidend ist aber nicht nur „APM ist installiert“, sondern der konkrete virtuelle Server-Plan: F5 nennt als erforderliche Bedingung, dass auf demselben virtuellen Server sowohl eine APM Access Policy als auch ein OAuth Authorization Server Profile aktiv sind. Der virtuelle Server ist dabei die Schnittstelle, die die BIG-IP-Adresse bereitstellt, an die der OAuth-Traffic gelangt. Damit wird nachvollziehbar, warum die Lücke selektiv bleibt: Systeme, in denen APM ausschließlich als OAuth-Client oder als Resource Server agiert und keine OAuth Authorization Server Profiles verwendet, gelten ausdrücklich als nicht betroffen. F5 hat außerdem nachträglich die Beschreibung in der CVE aktualisiert; laut CVE-Record sei die Schwachstelle nur in der Authorization-Server-Rolle vorhanden. Weil mehrere Advisories vor dieser Präzisierung veröffentlicht wurden, wurden anfangs teils breitere Formulierungen genutzt, die sich nun auf die Rollen-Funktion reduzieren lassen.
Für die Betriebsteams wird die Migration vor allem über den Branch- und Hotfix-Plan greifbar. F5 führt drei betroffene Versionen (Branch 21.1, 17.5 und 17.1) auf und weist jeweils den Zeitraum „vor dem Hotfix“ sowie den konkreten Engineering-Hotfix aus. Für Branch 21.1 ist das Paket Hotfix-BIGIP-21.1.0.2.0.30.22-ENG relevant; für 17.5 gilt Hotfix-BIGIP-17.5.1.9.0.160.12-ENG, und für 17.1 wird Hotfix-BIGIP-17.1.3.5.0.41.14-ENG genannt. Gleichzeitig ordnet F5 an, dass auch Systeme, die noch nicht auf einen „fixierten Build“ gebracht wurden, den neuen Hotfix benötigen, sobald APM in der Rolle des OAuth-Authorization-Servers betrieben wird. Auffällig ist zudem die Erwähnung einer früheren APM-Lücke CVE-2025-53521, die ebenfalls in den Known Exploited Vulnerabilities Katalog aufgenommen wurde; deren Fixstände für die 17.1- und 17.5-Branch-Linien liegen innerhalb der von CVE-2026-94127 beschriebenen betroffenen Spannen. Das ist operativ wichtig, weil es die Wahrscheinlichkeit erhöht, dass Patch-Strategien sowieso koordiniert werden müssen, statt Lücken isoliert zu betrachten.
Wenn sich der Hotfix nicht sofort einspielen lässt, bietet F5 als Übergangslösung eine iRule-Mitigation an, die für den betroffenen virtuellen Server konzipiert ist. Kunden erhalten diese iRule nicht öffentlich als „Copy & Paste“, sondern durch eine Ticketanfrage beim Support. Für die Incident-Response-Logik liefert die europäische CERT-EU-Empfehlung konkrete Reihenfolgebausteine: Zuerst forensische Beweise sichern, dann den Hotfix anwenden, anschließend nach Kompromittierungssignalen prüfen und erst danach die Maßnahmen in den Incident-Response-Prozess überführen. Auch CISA gab für Bundesbehörden eine klare Priorisierung vor: zunächst die iRule anwenden, um eine proaktive forensische Triage zu ermöglichen, und anschließend so schnell wie möglich den finalen Vendor-Patch einspielen. Der zeitliche Druck steigt durch die Einordnung in den CISA Known Exploited Vulnerabilities Katalog am 22. September, der den Handlungsrahmen für Behörden vorgibt.
Für das Monitoring liefert die CERT-EU-Advisory außerdem nachvollziehbare Anzeichen, die bei der Bewertung helfen sollen. F5 nennt als auffällige Kombination wiederholter OAuth-Authentifizierungsfehler, gefolgt von verdächtigen Kommandosequenzen, und kurz danach einem TMM SIGABRT. Auf der Detail-Ebene stehen dabei konkrete Log-Indikatoren: In /var/log/apm sollen sich wiederholt fehlgeschlagene UserInfo-Requests finden lassen, begleitet von der Fehlermeldung „The access token is invalid.“ Besonders relevant ist dabei laut F5 ein Muster von zehn oder mehr Requests von derselben IP-Adresse innerhalb kurzer Zeit. Zusätzlich nennt die Guidance einen OAuth-Zähleranstieg, der über tmctl global_oauth_stat -s total_requests, total_userinfo_requests, total_failed sichtbar wird, sowie verdächtige Commands in /var/log/audit rund um diese Ereignisfenster. Interessant, aber nicht allein beweiskräftig ist laut Beschreibung das Auftreten von TMM Core Files; sie können auf eine Schleifen-Situation hinweisen, in der TMM in eine Loop geraten kann, wodurch der SOD-Daemon SIGABRT sendet.
Unterm Strich verschiebt diese Meldung für viele IT- und Sicherheitsverantwortliche die Risikoabwägung weg von „perimeterbasiert abschalten“ hin zu „rollenbasiert konfigurieren und gezielt patchen“. Entscheidend ist dabei nicht nur, ob BIG-IP im Einsatz ist, sondern ob APM in genau der Rolle betrieben wird, in der OAuth-Authorization-Server Profile auf demselben virtuellen Server wie Access Policies verknüpft sind. Gerade diese Kopplung macht die Lücke praxisrelevant für Identity-Workflows, bei denen virtuelle Server als stabile Endpunkte für Token-Interfaces fungieren. In der nächsten Wartungswelle sollten Teams daher Inventar und Betriebspfade schnell gegeneinanderstellen: Welche APM-Profile sind aktiv, welche virtuellen Server hosten OAuth-Authorization-Server-Funktionen, und welche Hotfix-Versionen sind bereits eingespielt. Denn F5 macht ausdrücklich auch eine Lücke in der Erwartungshaltung transparent: Die öffentlichen Hinweise sagen nicht, ob ein Hotfix allein ein zuvor durch Angreifer erlangtes Zugriffsniveau sofort entzieht. Genau deshalb bleibt neben dem Patch-Engineering die Validierung über Log- und Audit-Spuren ein zentraler Bestandteil der Maßnahmen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "F5 BIG-IP APM: Kritischer Zero-Day für OAuth-Server mit unauthentifiziertem RCE" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "F5 BIG-IP APM: Kritischer Zero-Day für OAuth-Server mit unauthentifiziertem RCE" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »F5 BIG-IP APM: Kritischer Zero-Day für OAuth-Server mit unauthentifiziertem RCE« bei Google Deutschland suchen, bei Bing oder Google News!