


LONDON (IT BOLTWISE) – Angreifer mit dem Alias UTA0565 kombinieren neue Chrome- und Windows-Schwachstellen, um die Browser-Sandbox zu umgehen. Die Kampagne läuft über gefälschte Websites und startet per Hidden-Iframe zusätzliche Schadlogik. Als Payload liefert die Malware-Familie CLEANGULP später Remote-Code-Execution sowie Upload-, Download- und Kommandofunktionen. Ein fest verdrahteter C2-Domain-Name imitiert dabei eine bekannte Nichtregierungs-/Medienseite.
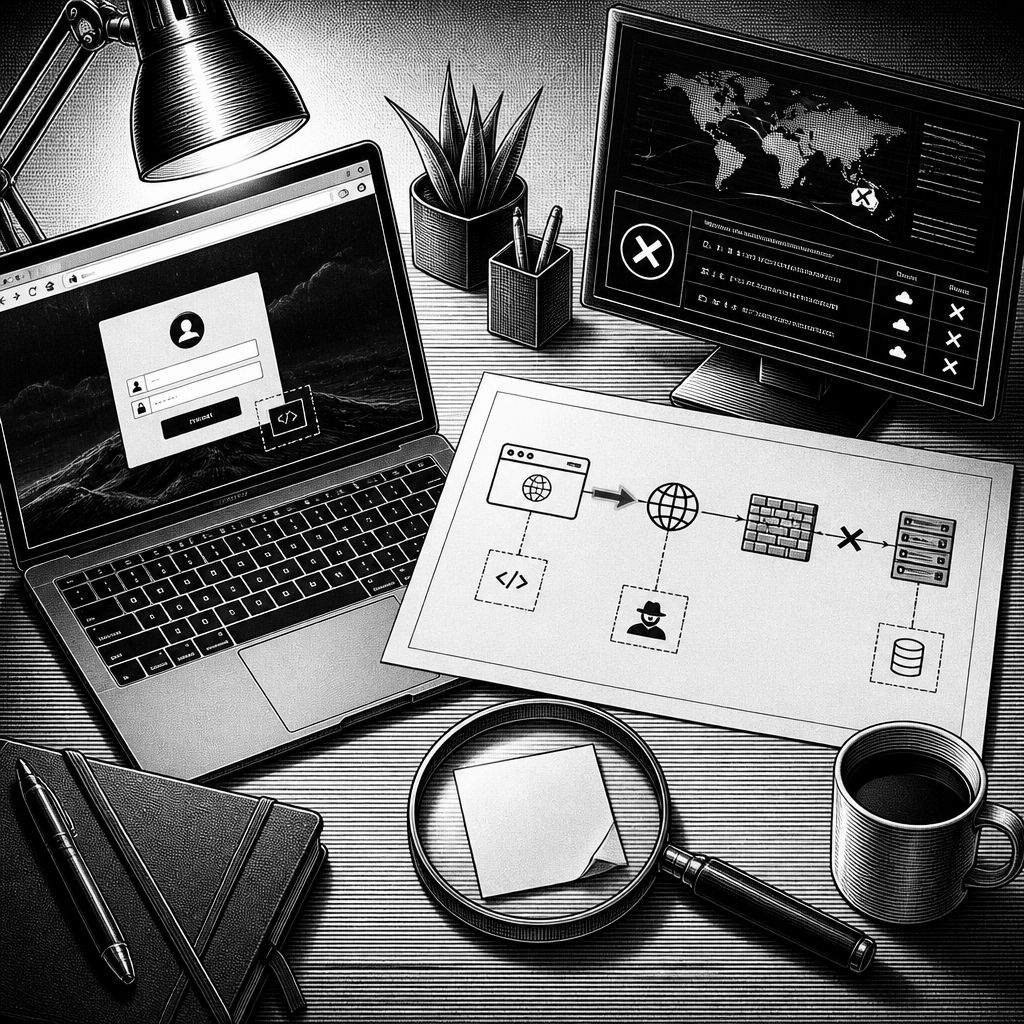
Die Sicherheitslage rund um Browser-Exploits verschärft sich erneut: Ein Bedrohungsakteur mit dem Alias UTA0565 wird beobachtet, wie er eine neu offengelegte Exploit-Kette gegen Google Chrome auf Microsoft Windows als Zero-Day-Kette missbraucht. Laut einer Analyse von Forschern mit dem Namen Damien Cash und Tom Lancaster erfolgten die relevanten Nachweise am 3. und 4. September 2026. Technisch ist der Kern der Methode dabei nicht “ein einzelner Bug”, sondern das Verketten mehrerer Schwachstellen, um zunächst Einschränkungen innerhalb des Browsers auszuschalten und anschließend Kontrolle außerhalb des Sandboxing-Kontexts zu gewinnen.
Das Angriffsmuster setzt auf drei miteinander gekoppelte CVEs: Zwei Lücken in Chrome (CVE-2026-85046 und CVE-2026-87491) sowie eine Schwachstelle in Windows’ Advanced Local Procedure Call (CVE-2026-85880). Die Kombination zielt darauf ab, den Browser-Prozess so zu beeinflussen, dass der Exploit die Abgrenzung der Sandbox durchbrechen kann. Aus Sicht der Verteidigung ist das besonders tückisch, weil einzelne Signaturen häufig nur Teilphasen abdecken: Wird die Chain in mehreren Schritten “aufgebaut”, können frühe Erkennungsmechanismen zu spät greifen, während der entscheidende Escape erst nach dem Zusammensetzen der Exploit-Primitive stattfindet.
Als Einstieg dienen fake Websites, die laut der Analyse mit mehreren Identitäten auftreten, darunter auch nachgeahmte Medienprofile sowie eine nichtstaatliche Organisation. In mindestens einem beschriebenen Strang richtet sich der Köder an Akteure im asiatischen Umfeld: Phishing-E-Mails in Chinesisch und Englisch bitten Empfänger darum, eine Person namens Chow Hang-tung zu unterstützen, während der Absender optisch eine bekannte Institution imitiert. Die Nachrichten enthalten dabei gespoofte Links, die auf Domains verweisen, deren Schreibweise die jeweiligen Marken nachahmt; außerdem wird über ein verstecktes Iframe zusätzliches HTML nachgeladen. Genau in dieser Phase wird aus “reinem” Social-Engineering ein präziser Technikeinstieg.
Der nächste Schritt ist der Transfer auf ein Exploit-Kit, das in der Analyse als BlueMoon beschrieben wird. In der vermeintlich geladenen Konfiguration (“config.html”) werden die gleichen drei CVEs zusammengeführt; der finale Payload-Teil nutzt demnach Shellcode, der eine ausführbare Datei namens chrome_cleanup.exe von einer betrügerischen Domain nachlädt. Diese Datei ist nicht als “Cleanup”-Tool gedacht, sondern als Träger einer Malware-Familie, die als CLEANGULP bezeichnet wird. Der technische Baukasten basiert laut Analyse auf dem Microsoft Visual C Compiler, was typischerweise auf eine klassische, stark prozedurorientierte Windows-Payload-Struktur hindeutet, weniger auf eine modulare Script-first-Strategie.
Für Incident-Responder ist besonders relevant, welche Funktionen CLEANGULP anbietet. Die Analyse nennt unter anderem eine Shell-Komponente, mit der sich Befehle ausführen lassen; außerdem kann die Malware Prozesse auflisten, Dateien hochladen und herunterladen sowie eine weitere “Execute BOF”-Fähigkeit nutzen. Diese BOF-Logik (als Objektdatei-ähnliche Bytecode-Form) deutet darauf hin, dass der Payload feste Grundfunktionen mit flexibel nachladbaren oder anschlussfähigen Modulen kombiniert. Praktisch bedeutet das: Selbst wenn ein System zunächst nur eine Prozessliste oder ein Dateitransfer anzeigt, kann der Angreifer danach gezielt weitere Werkzeuge nachschieben, ohne dass die ursprüngliche Infektionskette komplett neu starten muss.
Auch beim Command-and-Control (C2) liefert die Analyse einen konkreten Hinweis auf die Taktik hinter der Infrastruktur: CLEANGULP verwendet eine hart kodierte Domain, nämlich thecovnresation[.]com, um über HTTP zu kommunizieren. Die Schreibweise imitiert eine Seite namens “theconversation[.]com”, die als Nicht-gewinn-orientierte Medien-/Forschungsplattform bekannt ist und akademische Arbeiten, Analysen und Kommentare veröffentlicht. Damit folgt die Kampagne einer bekannten Strategie: Markenähnlichkeit reduziert die Hürde für frühe Neugier-Links, während die harte Kodierung der C2-Adresse die Payload zwar starr macht, aber die Operations-Phasen schneller und “einfacher” ausführbar hält.
Dass mehrere Threat-Akteure dieselbe Kern-Tooling-Idee übernehmen, ordnet die Analyse als Hinweis auf eine koordinierte Entwicklung innerhalb der chinesischen CNE-Community ein. Die Forscher betonen dabei, dass die bisherigen Beobachtungen erst zwei Organisationen betreffen und der Gesamtumfang vermutlich deutlich größer ausfällt. Für Unternehmen und IT-Sicherheitsabteilungen bedeutet das: Maßnahmen sollten nicht nur die unmittelbaren Indikatoren (Fake-Domains, Iframe-Pattern, konkrete Dateinamen) adressieren, sondern auch das generische Risiko von Multi-Stage-Exploit-Chains im Browser-Kontext. Gerade weil der Angriff mit einem Sandbox-Bypass arbeitet, sind schnelle Browser-/OS-Updates, Reduzierung unnötiger Feature-Nutzung und eine Endpoint-Überwachung mit Fokus auf ungewöhnliche Netzwerkzugriffe nach Exploit-Phasen besonders wichtig.
In der Praxis lohnt sich zudem ein zweiter Blick auf die Erkennungslogik: Wenn die Kette erst nach dem Nachladen zusätzlicher HTML-Elemente ihre “Escape”-Phase erreicht, reichen klassische Single-Event-Detektionen oft nicht. Stattdessen sollten Teams Korrelationen zwischen dem Besuch ungewöhnlicher Landingpages, der Generierung versteckter Iframe-Inhalte und anschließendem Verhalten wie ungewöhnlichen Prozessaktivitäten oder HTTP-Anfragen zu hard kodierten C2-Zielen einplanen. So lässt sich der Angriff auch dann besser einordnen, wenn der äußere Köder (Domainnamen, Phishing-Inhalte, vorgespielte Rollen) angepasst wurde, während das technische Rückgrat – die Verknüpfung von Chrome- und Windows-Schwachstellen – gleich bleibt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CLEANGULP-Malware nutzt Chrome-Windows-Chain und Browser-Sandbox-Bypass" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CLEANGULP-Malware nutzt Chrome-Windows-Chain und Browser-Sandbox-Bypass" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CLEANGULP-Malware nutzt Chrome-Windows-Chain und Browser-Sandbox-Bypass« bei Google Deutschland suchen, bei Bing oder Google News!