


Iran-Link behauptet FBI-Drohnenhack und droht mit Anschlagrisiken beim Weltcup
USA / LONDON (IT BOLTWISE) – Eine dem Iran zugerechnete Hackergruppe behauptet, FBI-Drohnen kompromittiert zu haben und droht, Sicherheitsmaßnahmen rund um den Weltcup gezielt zu unterlaufen. Laut den Angaben sei dabei Zugriff auf FPV-Drohnen (First-Person-View) möglich gewesen, die in den USA für Terrorabwehr eingesetzt werden. Gleichzeitig widersprechen Monitoring-Experten einzelnen Belegen und verweisen auf mögliches Propaganda-Material. […]
Ontinue: Agentic SOC bringt MXDR für eine „Autonomous Threat Era“ auf Tempo
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wurde für seine MXDR-Lösung ION Managed Extended Detection and Response als „Most Innovative XDR Platform“ ausgezeichnet und setzt dabei auf ein Agentic-SOC-Operating-Modell. Der Kernversuch: Entscheidungen schneller treffen, nicht nur mehr Telemetrie sammeln, während KI unter menschlicher Governance agiert. In einer Zeit, in der Angreifer Aufklärung, Identitätsmissbrauch und laterales […]
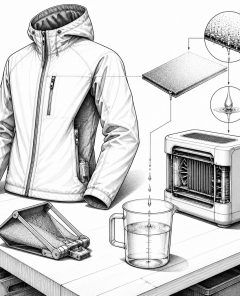
Tragbare Wassergewinnung: UT Austin entwickelt Trinkwasser-Kollektor im Jacket
AUSTIN, TEXAS / LONDON (IT BOLTWISE) – Forschende der University of Texas at Austin haben ein Jacket entwickelt, das Trinkwasser direkt aus der Luftfeuchtigkeit gewinnt. Statt auf große stationäre Anlagen setzen sie auf textile Sammelflächen, die Feuchte aufnehmen, anschließend durch Erhitzen Wasser freisetzen und es kondensierbar machen. Die Ergebnisse erreichen je nach Luftfeuchte täglich bis […]
Splunk kritischer Bug: CVE-2026-20253 erlaubt Vorauthentifizierte Dateizugriffe und RCE-Risiko
LONDON (IT BOLTWISE) – Splunk hat Sicherheitsupdates für einen kritischen Fehler in Splunk Enterprise veröffentlicht, der vor der Authentifizierung Dateizugriffe ermöglichen kann und in der Folge bis zur Remote-Code-Ausführung führen kann. Betroffen ist insbesondere eine Postgres-Sidecar-Schnittstelle ohne ausreichende Authentifizierungskontrollen. Die Lücke trägt die Kennung CVE-2026-20253 und erreicht eine sehr hohe CVSS-Bewertung von 9,8. Für Unternehmen […]
Splunk Enterprise: Kritische Lücke ermöglicht Dateizugriff und potenzielle RCE ohne Authentifizierung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Splunk warnt vor einer kritischen Sicherheitslücke in Splunk Enterprise, die ohne Authentifizierung beliebige Dateivorgänge erlauben kann und im schlimmsten Fall zu Remote Code Execution (RCE) führt. Ausgelöst wird die Schwachstelle über einen PostgreSQL-Sidecar-Endpunkt, der für Dateimanipulationen keine ausreichenden Schutzmechanismen vorsieht. Die Sicherheitsbewertung liegt bei 9,8 (CVSS). Für Unternehmen […]
USA ordnen Anthropic an: Zugriff auf Fable 5 und Mythos 5 für Ausländer stoppen
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung zwingt Anthropic, den Zugang zu den fortschrittlichen KI-Modellen Claude Fable 5 und Mythos 5 für ausländische Nutzer vorübergehend zu stoppen. Das Unternehmen spricht von einem möglichen Missverständnis, will die Sperre schnell wieder aufheben und verweist auf starke Jailbreak-Abwehrmechanismen. Gleichzeitig zeigt der Fall, wie eng Exportkontrollen, Sicherheitsklassifikatoren und […]
Hat die Erde ihre Ozeane selbst erzeugt? Neue Experimente rücken „Hydrogen + Magma“ in den Fokus
BERLIN / LONDON (IT BOLTWISE) – Während eine neue Mission Richtung Europa startet, verschiebt sich die Debatte über die Herkunft der irdischen Ozeane: Nicht nur Kometen oder Asteroiden stehen auf dem Prüfstand, sondern auch ein „heimisch produzierter“ Ursprung. Neue Labor-Experimente zeigen, dass Wasser aus einer Reaktion von stark komprimiertem Wasserstoff mit laseraufgeschmolzenem Gestein entstehen kann. […]
LangGraph-Angriffskette: SQL Injection & RCE in Agenten-Framework
LONDON (IT BOLTWISE) – Angreifer könnten über eine Kette von Schwachstellen in LangGraph selbst gehostete KI-Agents auf Servern per Remote Code Execution übernehmen. Sicherheitsforscher berichten über mehrere gepatchte Lücken, darunter eine SQL-Injection in der SQLite-Checkpoint-Implementierung sowie eine unsichere msgpack-Deserialisierung. Für Unternehmen bedeutet das: Agenten-Frameworks brauchen nicht nur KI-Logik, sondern auch harte Eingabehygiene, Patch-Disziplin und abgesicherte […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service für 45.000 Opfer außer Betrieb
ALGERIEN / LONDON (IT BOLTWISE) – INTERPOL hat im Rahmen der Operation Ramz die Phishing-as-a-Service-Plattform Sniper Dz zerschlagen und den zentralen Administrator festnehmen lassen. Die Aktion lief über mehrere Monate zwischen Oktober 2025 und Februar 2026 und umfasste Behörden aus 13 Ländern der MENA-Region. Sniper Dz, das offenbar seit mindestens 2015 aktiv war und sich […]
Google klagt chinesisches Smishing-Netz an: Gemini soll Betrugs-Kit Outsider befeuert haben
LONDON (IT BOLTWISE) – Google geht gegen ein chinesisches Smishing-Netzwerk vor und wirft ihm vor, den Gemini-Agenten für großangelegte Phishing-Angriffe gegen US-Kunden einzusetzen. Im Zentrum steht ein Phishing-as-a-Service-Kit namens Outsider, das laut Klage mit vorgefertigten Templates und einer Art Self-Service-Bot über Telegram vertrieben wird. Google will die Infrastruktur des Netzwerks zerschlagen und arbeitet dafür mit […]
Atomic Arch: AUR-Packages als Stealth-Infostealer mit eBPF-Rootkit
LONDON (IT BOLTWISE) – Angreifer haben im Arch User Repository (AUR) über 400 Pakete gekapert, Build-Skripte umgeschrieben und damit einen KI-basiert? nein: einen KI-unabhängigen Infostealer auf Build-Hosts versteckt. Besonders kritisch: Das Vertrauen der Community in Paketnamen und Historie wurde ausgenutzt, nicht eine einzelne Schwachstelle. Je nach Ausführung kann zusätzlich ein eBPF-Rootkit Prozesse und Verbindungen verschleiern, […]
Angriff über PAM und OpenSSH: Linux-Login als Einfallstor für nahezu zehn Jahre verdeckte Backdoors
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer über Jahre versteckten Backdoor, die nicht in einzelne Malware verlegt wurde, sondern direkt in die Linux-Login-Kette. Über manipulierte PAM-Module und veränderte OpenSSH-Binaries erlangte ein Angreifer Anmeldeinformationen und sogar Kommando-Interaktion, ohne klassische Exploits oder auffällige Schadsoftware-Spuren. Entscheidend ist: Standard-Containment hilft wenig, wenn die Programme zur Authentifizierung selbst kompromittiert […]
„KI-Slop“-Vorwürfe werden zum Gatekeeping-Mechanismus in Online-Foren
LONDON (IT BOLTWISE) – Eine aktuelle Studie zeigt, dass „KI Slop“-Vorwürfe in Reddit und Hacker News von 2023 bis 2026 stark zunehmen. Entscheidend ist dabei weniger, ob Kommentare tatsächlich KI-geschrieben sind, sondern dass die Beschuldigungen zunehmend als soziale Grenzziehung funktionieren. Zusätzlich verlagert sich der Ton weg von Spott hin zu regel- und strukturorientiertem „Einschüchtern“ im […]
Push Security: KI-nativer Browser-Schutz gewinnt Best Secure Enterprise Browser
BOSTON / LONDON (IT BOLTWISE) – Push Security wird als Best Secure Enterprise Browser ausgezeichnet und setzt dabei auf einen KI-nativen Ansatz, der bestehende Browser per Lightweight-Extension absichert. Statt komplette Browser-Migrationen zu verlangen, liefert die Lösung hochauflösende Telemetrie direkt im Browser und kann Angriffe in Echtzeit blockieren. Besonders im Fokus stehen Session-Events, Clipboard-Aktivitäten, Token-Diebstahl sowie […]
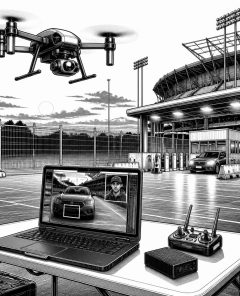
Iran-linke Hacker drohen mit Angriffen auf US-World-Cup-Drohnen der FBI-Aufklärung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Hackergruppe behauptet, FBI-Drohnen kompromittiert und World-Cup-Sicherheitsmaßnahmen öffentlich unter Druck gesetzt zu haben. Laut Monitorberichten geht es um Aufklärungsdaten aus First-Person-View-Drohnen, die auch für Gesichtserkennung und Kennzeichen-Scans eingesetzt werden sollen. Parallel hat die US-Justiz erneut vor Cyberangriffen durch staatlich unterstützte Akteure gewarnt. Für Veranstalter und Sicherheits-Teams […]
Agentjacking: KI-Coding-Agenten über Sentry in die Ausführung von Schadcode treiben
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Klasse von Angriffen, die Künstliche Intelligenz-basierten Coding-Agenten wie Claude Code und Cursor als Ausführungsvektor missbrauchen. Der Trick: Gefälschte Sentry-Fehlermeldungen werden über Model Context Protocol (MCP) als vermeintlich vertrauenswürdige Systemanweisungen an den Agenten übergeben. Gelingt die Manipulation, kann der Agent in der Umgebung des Entwicklers beliebigen Code ausführen […]
Agentjacking: Wenn KI-Coding-Agents über Sentry beliebigen Code ausführen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „Agentjacking“: Angreifer täuschen Sentry-Fehlermeldungen vor, sodass KI-Coding-Agents wie Cursor oder Claude Code daraus vertrauenswürdige „Resolution“-Schritte ableiten. Dadurch kann auf den Rechnern von Entwicklern beliebiger Code ausgeführt werden – ohne Phishing oder klassische Vor-Kompromittierung. Besonders kritisch ist, dass der Angriff auf dem Modellkontext-Protokoll (MCP) und implizitem Vertrauen […]
MDR stößt an Grenzen: Warum ein AI SOC die Alert-Flut wirklich bewältigt
LONDON (IT BOLTWISE) – Managed Detection and Response klingt nach 24/7-Sicherheit, erfüllt den Anspruch aber oft nur für wenige, priorisierte Fälle. Eine neue Betrachtung zeigt, warum ein großer Anteil der Alerts unreviewed bleibt und warum Angreifer genau dort ansetzen. Der Beitrag argumentiert, dass heutige Betriebskonzepte mehr brauchen als menschliches Triage-Queue-Management. Stattdessen rückt ein AI SOC […]
AI SOC statt MDR: Warum Security-Teams die Alert-Lücke schließen müssen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verändert die Logik von Security Operations grundlegend: MDR verteilt Alerts an Menschen, während Angreifer mit KI im Sekundentakt arbeiten. Der Artikel zeigt, warum ein großer Teil der Meldungen trotz „24/7“-Versprechen nie wirklich untersucht wird und wie sich dadurch echte Bedrohungen im Depriorisierungsstapel verstecken. Außerdem wird erklärt, was eine AI […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service-Plattform mit 45.000 Opfern-Zieldaten
ALGERIEN / LONDON (IT BOLTWISE) – Eine von INTERPOL geführte Operation hat die über Jahre aktive Phishing-as-a-Service-Plattform Sniper Dz weitgehend zerschlagen und den Administrator festnehmen lassen. Die Behörden sprechen von 201 Festnahmen in 13 Ländern und von Zehntausenden identifizierten Domains, die mit dem Dienst verknüpft waren. Laut einer Analyse wurden Opferdaten in großem Umfang gesammelt […]
LangGraph-Kettenlücke ermöglicht Remote Code Execution bei Self-Hosting
LONDON (IT BOLTWISE) – Forschende haben mehrere gepatchte Schwachstellen in LangGraph offengelegt, darunter eine verwertbare Schwachstellenkette, die in Self-Hosting-Setups bis zur Remote Code Execution führen kann. Betroffen sind insbesondere Checkpointer-Implementierungen mit steuerbaren Eingaben. Die Angriffe kombinieren Manipulationen an Checkpoint-Daten mit unsicherer Deserialisierung beim Laden historischer Zustände. Für Unternehmen bedeutet das vor allem: Updates einspielen, Zugriff […]
Europol schaltet „AudiA6“ ab: Große KI-lose Crypto-Mischdienste für Ransomware aufgedeckt
DEN HAAG / LONDON (IT BOLTWISE) – Europol und Partnerdienste haben den Krypto-Mischdienst „AudiA6“ zerschlagen, der nach Ermittlerangaben als zentrales „Finanz-Backbone“ für Ransomware-Gruppen diente. Die Ermittlungen zeigen, wie mit Tausenden gefälschter bzw. gekaufter Identitäten, Money-Mule-Wallets und verschachtelten Transaktionsketten Geldflüsse verschleiert wurden. Laut Europol soll der Dienst seit 2021 über 336 Millionen Euro in illegale Gewinne […]
OX Security gewinnt DevSecOps-Preis: Eine Plattform für Code, Cloud und Runtime
LONDON (IT BOLTWISE) – OX Security erhält den Best DevSecOps Platform Award bei den inauguralen Cybersecurity Stars Awards 2026. Prämiert wird eine Architektur, die Code-Scanning, Cloud-Schutz und Runtime-Analyse zu einer einzigen Sicherheitslogik verbindet. Damit sollen Teams die Ursachen von Schwachstellen im Software-Lifecycle schneller finden und beheben, statt Alerts aus getrennten Tools zu verwalten. OX Security […]
Microsoft Authenticator: BSI warnt vor hoher Schwachstelle CVE-2026-41615
Bonn / LONDON (IT BOLTWISE) – Das BSI stuft eine Schwachstelle in Microsoft Authenticator als hochriskant ein und weist auf eine mögliche Offenlegung von Informationen hin. Betroffen sind Android und iPhoneOS, wobei ein Remote-Angriff ausdrücklich als möglich gilt. Entscheidend ist jetzt, dass Unternehmen und Nutzer Updates zeitnah einspielen und Workarounds prüfen. Die Warnung trägt die […]
 #Sophos
 #AmazonPrime
 #Bestseller

