


LONDON (IT BOLTWISE) – Sicherheitsforscher haben Angebote entdeckt, die KI-Modellzugriff über dubiose Proxy-Dienste mit „vergünstigten Tokens“ verkaufen. Ein Beispiel ist „Poison Claude“, das Anthropic-kompatible API-Zugänge bereitstellt und dafür Kryptowährungen akzeptiert. Dabei sehen die Betreiber laut Analyse die Prompt-Eingaben und leiten sie an das Originalmodell weiter. Für Nutzer steigt damit das Risiko von Datenschutzproblemen sowie Modellbetrug über gefälschte „günstige“ Modellversionen.
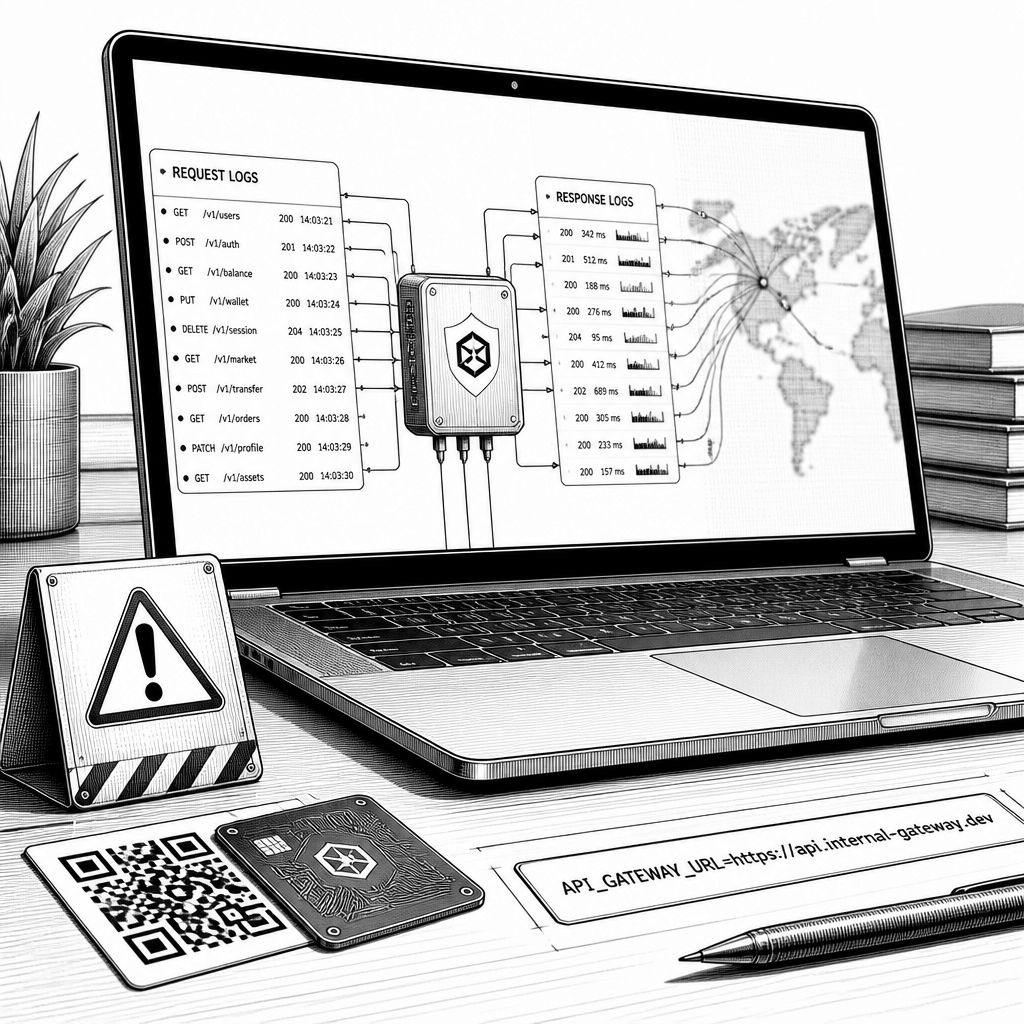
Im Schattenmarkt für große Sprachmodelle tauchen immer häufiger Plattformen auf, die nicht nur „API-Zugang“ versprechen, sondern diesen Zugang als Proxy zwischen Kundensystem und Anbieteroberfläche platzieren. Genau diese Architektur macht den Unterschied: Wer einen Relay- oder Gateway-Proxy betreibt, muss Requests entgegennehmen und an das eigentliche Modell weiterreichen. Damit entsteht für den Dienstbetreiber grundsätzlich die Möglichkeit, Inhalte mitzulesen – und im schlimmsten Fall Daten weiterzugeben oder zumindest versehentlich offenzulegen. Dass solche Angebote nicht nur theoretisch riskant sind, zeigen nun konkrete Beobachtungen zu mehreren Diensten, die auf Untergrund-Foren oder Messaging-Plattformen beworben wurden.
Im Zentrum der aktuellen Analyse steht „Poison Claude“. Der Dienst bewirbt laut den Forschern den Zugang zu Anthropics großen Sprachmodellen, darunter Opus 4.8, Opus 4.7, Opus 4.6 und Sonnet 4.6, und verkauft den Zugriff über „billige Tokens“. Die Vermarktung knüpft dabei an einen Mechanismus an, der mit Bonusgutschriften erklärt wird: So soll der Anbieter kostenlose Startguthaben, etwa einen 100-US-Dollar-Bonus für AWS Bedrock Accounts, in sein Token-Preismodell einfließen lassen. Nach Zahlung stellt Poison Claude angeblich eine Anthropic-kompatible API-Schlüsselkonfiguration bereit und fordert Nutzer auf, Umgebungsvariablen so zu setzen, dass Tools wie „Claude Code“ nicht auf die offizielle Endpoint-URL zugreifen, sondern auf die Poison-Claude-API.
Technisch bedeutet das: Prompts, die der Kunde als Eingabe sendet, werden über die Poison-Claude-API an das dahinterliegende Modell weitergereicht; die Antwort kommt anschließend in derselben Kette zurück. Für die Ermittler ist dabei besonders relevant, dass solche Gateways damit eine vollständige Sicht auf die Prompt- und Antwortströme bekommen, sofern keine zusätzlichen Schutzmechanismen implementiert werden. Zudem wurde bei Poison Claude ein Endpoint-Problem mit der Adresse „api.claudeopus[.]shop/api/status“ sichtbar, bei dessen Abfrage die Zahl der insgesamt registrierten und der aktuell aktiven Nutzer als 881 beziehungsweise 872 angezeigt wurde; das Leck sei inzwischen behoben. Auch die technische Verschleierung gehört zur Betriebsstrategie: Das Hauptdomain-Setup „poison-claude.bitsender[.]top“ läuft hinter Cloudflare CDN, um die ursprüngliche Serverherkunft zu verschleiern.
Nach dem Prinzip „Sichtbarkeit reduzieren, Bot-Druck erhöhen“ folgt dann eine weitere Ebene: Nach einer verantwortungsvollen Meldung sei zwar eine Warnseite vor dem Domain-Einstieg platziert worden, gleichzeitig wirke es so, als ob die API-Domäne weniger strikt behandelt werde. Für Bot-Schutz setzt der Dienst offenbar auf Cloudflare Turnstile. In der Praxis heißt das: Betreiber können automatisierte Abfragen und missbräuchlichen Traffic abwehren, während sie gleichzeitig den echten Kundenstrom durch ein „legitimes“ Setup möglichst reibungslos machen. Als weiteres Beispiel wird ein ähnlicher Marktakteur genannt: „Ecomagent.in“, der im Graubereich fast 970 Nutzer haben soll und unter anderem vergünstigten Zugang zu Anthropics Opus 4.8, Opus 4.6, Sonnet 4.6 sowie OpenAIs GPT Codex 5.5 über einen eigenen API-Endpoint anbietet. Dass solche Angebote trotz unterschiedlicher Namen häufig denselben Proxy-Mechanismus nutzen, ist für IT-Leads deshalb wichtig, weil ein „günstig“ in diesem Kontext nicht automatisch „günstig und sicher“ bedeutet.
Welche konkreten Risiken daraus entstehen, lässt sich aus der Gateway-Proxy-Logik direkt ableiten. Wenn ein Dienst als Proxy fungiert, „muss“ er die Prompts entgegennehmen und weiterleiten – und damit hat er im Regelfall Vollzugriff auf die Inhalte, zumindest bis hin zu dem Punkt, an dem sein System sie an das Modell weiterreicht. Genau das wird als Datenschutzrisiko eingeordnet: Ein Anbieter könnte versehentlich Informationen offenlegen oder sie im Rahmen des Betriebs anderweitig verwerten. Daneben bleibt das Risiko des Modellbetrugs: Der Kunde zahlt möglicherweise für ein vermeintliches Frontier-Modell, erhält aber in Wahrheit eine günstigere, weniger leistungsfähige Modellvariante. In der Praxis können solche Abweichungen schwer nachweisbar sein, solange der Proxy die Modellidentität intern austauscht und nur die äußere „Anthropic-kompatible“ API-Form beibehält.
Über das einzelne Beispiel hinaus ordnet sich das Geschehen in mehrere Branchenströme ein. Einer davon ist die Nachfrage in Regionen, in denen US-basierte KI-Modelle entweder explizit eingeschränkt sind oder technisch schwerer zugänglich werden, etwa durch Blocking-Mechanismen. Proxy- und Relay-Plattformen versprechen dabei oft einen scheinbar einfachen Ausweg für lokale Entwickler. Gleichzeitig eskaliert weltweit der Missbrauchskontext: Laut der Einordnung der Forschenden steigt Bot-Aktivität – insbesondere, wenn KI-Agenten eingesetzt werden. Bot-Netzwerke profitieren dabei von mehr Ausweichoptionen, etwa durch residential proxies, die Angriffe von „verbrauchernahen“ IPs mit geringerer Historie erscheinen lassen; genau das erschwert die saubere Unterscheidung zwischen legitimen Nutzern und automatisiertem Missbrauch.
Noch ein weiterer Hebel betrifft die Ökonomie hinter dem Betrug. Belege deuten darauf hin, dass schlechte Akteure freie Test- oder Bonusangebote nutzen, um Identitäten synthetisch in großem Maßstab zu erzeugen, beispielsweise über Wegwerf-Domains und neu angelegte E-Mail-Konten. Damit entsteht eine Kaskade: erst werden Accounts „hochgezogen“, dann wird der Zugriff über Proxy-Dienste verkauft oder automatisiert ausgenutzt. Für Unternehmen und Entwicklerteams folgt daraus eine klare operative Konsequenz: Wer KI-Funktionalität in Produktion betreibt, sollte den End-to-End-Zugriff auf Prompts, Logs und API-Keys so gestalten, dass unautorisierte Relays keine stille Datenleitung werden – also inklusive strikter Validierung, welche Endpoint-Domänen wirklich angesprochen werden, und einer nachvollziehbaren Governance über externe KI-Dienstleister.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Poison Claude und ähnliche Dienste: KI-Zugriff per Proxy für Betrug und Datenrisiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Poison Claude und ähnliche Dienste: KI-Zugriff per Proxy für Betrug und Datenrisiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Poison Claude und ähnliche Dienste: KI-Zugriff per Proxy für Betrug und Datenrisiko« bei Google Deutschland suchen, bei Bing oder Google News!