


Vorwürfe zu Hacking-Angriffen auf Kaliforniens Wasserwerke: Keine OT-Übernahme belegt
LONDON (IT BOLTWISE) – Ein mit dem Iran verknüpfter Hacker behauptet, mehrere kalifornische Wasserwerke geknackt zu haben und zeigt angebliche Rechnungsdaten. Laut dem Betreiber gebe es bislang jedoch keine Hinweise auf Kompromittierung von Wasserproduktion oder -auslieferung in den IT-, OT- und Lieferketten. Experten verweisen darauf, dass zwar Zugriffe auf GPS-Korrektur- und Kundendatenbank-Systeme möglich waren, eine […]
Handala droht mit neuen Attacken in Israel – Sicherheitslage und KI-/SOC-Relevanz
LONDON (IT BOLTWISE) – Die Hackergruppe Handala kündigt in einer neuen Erklärung binnen Stunden weitere Angriffe auf Ziele in israelischem Territorium an. Für Unternehmen und Behörden ist vor allem entscheidend, wie solche Meldungen in der Praxis in Risiko- und Incident-Response-Planungen übersetzt werden. Der Beitrag ordnet ein, warum die Kombination aus politischer Lage, unklarer Attribution und […]
Krispy-Kreme-Hack per Pfanne: So entsteht aus dem Donut ein knuspriges Dessert
NEW YORK / LONDON (IT BOLTWISE) – Ein viraler Food-Hack macht aus dem Krispy-Kreme Original Glazed in der Pfanne ein knuspriges, karamellisiertes Dessert mit weichem Kern. Auslöser war eine TikTok-Experimentieridee, die auf die Frage „war es crispy?“ aus einem Popkultur-Moment anspielt. Für Marken zeigt der Trend, wie schnell Community-Tests zu neuen Konsumerwartungen werden. Gleichzeitig rücken […]
FBI warnt: Russische APT28 kapert alte WLAN-Router über DNS-Einstellungen
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI und das Justizministerium warnen vor einer kompromittierenden Route-Attacke auf veraltete SOHO-WLAN-Router: Angreifer der Gruppe APT28 sollen DNS-Einstellungen manipuliert haben, um Traffic über eigene Server umzuleiten. Dadurch können sie Ziele identifizieren, Logins und Authentifizierungstokens abgreifen und sensible Daten mitlesen. Zwar sei ein Teil der US-Infrastruktur im April […]
CalWater weist Vorwürfe zu Hack an Wasserwerken zurück – keine Kompromittierung
BAKERSFIELD / LONDON (IT BOLTWISE) – Eine mutmaßlich mit dem Iran verknüpfte Hackergruppe will mehrere Wasserwerke in Kalifornien kompromittiert haben. California Water Service widerspricht und erklärt nach einem ersten internen Scan, es gebe keine Anzeichen für eine Beeinträchtigung der IT- sowie der OT-Umgebung in Produktion und Auslieferung. Damit rückt erneut die Frage in den Fokus, […]
Push Security gewinnt Cybersecurity Stars Award für Secure Enterprise Browser
BOSTON / LONDON (IT BOLTWISE) – Push Security erhält den „Best Secure Enterprise Browser“-Preis bei den Cybersecurity Stars Awards. Entscheidend ist dabei das Betriebsmodell: Das Unternehmen setzt auf eine Browser-Extension statt auf eine harte Browser-Migration. Damit entsteht eine hochauflösende Telemetrie direkt im Browser und eine unmittelbare Reaktion auf Angriffe, bevor typische Sicherheitsprozesse „nachziehen“. Für Unternehmen […]
Hacker-Angriff auf philippinische Kongress-Websites: Details und Risiken
MANILA / LONDON (IT BOLTWISE) – Hacker haben nach Berichten die offiziellen Webseiten des philippinischen Repräsentantenhauses und später des Senats ins Visier genommen. Betroffen sein sollen dabei Komponenten der jeweiligen Webauftritte, die technisch und organisatorisch als öffentliche Infrastruktur gelten. In Sicherheitskreisen wird betont, dass solche Vorfälle nicht nur kurzfristige Unterbrechungen auslösen, sondern auch das Vertrauen […]
Iranische Hacker drohen mit Angriff auf Kaliforniens Trinkwasser – Experten zweifeln an Wirkung
LONDON (IT BOLTWISE) – Iranische Hacker der Gruppe „Handala“ behaupten, Systeme von Wasserbetreibern in Kalifornien infiltriert zu haben. Zwar nennt die Gruppe Städte wie Bakersfield, Visalia und Chico und veröffentlicht angeblich gescannte Screenshots zu Wasserrechnungen, doch Cybersecurity-Experten sehen derzeit keine Hinweise auf eine tatsächliche Abschaltung oder Manipulation der Versorgung. Im Hintergrund steht ein Eskalationsmuster im […]
APT28 nutzt kompromittierte Router und Cloud als Stealth-Backbone
LONDON / LONDON (IT BOLTWISE) – APT28 (Fancy Bear) verlagert immer größere Teile seiner Angriffe auf kompromittierte SOHO- und Edge-Router und nutzt Cloud-Dienste als versteckten Befehlskanal. Dadurch verschiebt sich der Charakter der Kampagnen: Angriffsdaten wirken wie legitime Internetaktivität, während kurzlebige Tools Spuren verwischen sollen. Für Unternehmen bedeutet das, dass klassische Perimeter-Checks allein nicht mehr reichen—Router- […]
Feuerwehrbezirk in Louisiana verklagt IT-Security-Firma nach Angriff auf Netzwerk
ST. GEORGE, LOUISIANA / LONDON (IT BOLTWISE) – Ein Feuerlöschbezirk in Louisiana klagt eine lokale Cybersecurity-Firma, weil Angreifer 2023 ins Netzwerk eindringen konnten und offenbar die Systeme „aus dem Inneren heraus“ missbrauchten. Der Fall dreht sich um kompromittierte Zugangsdaten, fehlende Netzwerksegmentierung sowie gravierende Lücken bei Protokollierung, Backups und Basis-Containment. Zusätzlich wirft die Klage der Dienstleisterin […]
Chrome 149 schließt 28 Lücken – CVE-2026-11645 aktiv ausgenutzt
LONDON (IT BOLTWISE) – Chrome 149 patched 28 teils hochkritische Schwachstellen, darunter CVE-2026-11645 im V8-JavaScript-Engine-Code. Die Lücke wird bereits aktiv in der Wildnis ausgenutzt, typischerweise über präparierte Websites und Drive-by-Angriffe. Für Unternehmen heißt das: Update sofort einspielen und das Endpoint-Monitoring auf ungewöhnliche Browser-Prozessketten und verdächtige Skript-Payloads schärfen. Zusätzlich sollten Sicherheitsverantwortliche ihre Browser-Update-Compliance und Restriktionen für […]
FortiSandbox-Fix, GitHub bremst npm-Scripts und neue Breach-Fälle: CISO-News
LONDON (IT BOLTWISE) – Mehrere Sicherheitsmeldungen zeigen derzeit, wie schnell sich die Angriffsfläche verschiebt: Fortinet schließt eine kritische Command-Injection-Lücke in FortiSandbox, während GitHub bei npm Install Scripts den Standard strenger macht. Parallel sorgen neue Datenabflüsse an Universitäten, Rekordstrafen in Südkorea und Störungen in der Lieferkette für politischen und regulatorischen Druck. Für CISO-Teams heißt das vor […]
Exportkontrolle stoppt Anthropic Claude Fable 5 und Mythos 5 am 12. Juni 2026
LONDON (IT BOLTWISE) – Die US-Exportkontrolle zwingt Anthropic, zwei seiner leistungsfähigsten KI-Modelle, Claude Fable 5 und Claude Mythos 5, für alle Kunden zu sperren. Die Maßnahme erfolgte wenige Tage nach dem Launch und betrifft damit auch Unternehmen, die gerade auf die neuen Fähigkeiten aufgebaut hatten. Anthropic begründet den Schritt mit einer nationalen Sicherheitsabwägung und verweist […]
Handala droht nach angeblichem FBI-Drohnenangriff: Welche Sicherheitslücken bei Großevents zählen
SILICON VALLEY / LONDON (IT BOLTWISE) – Eine angeblich Iran-gekoppelte Hackergruppe namens Handala behauptet, FBI-Überwachungsdrohnen kompromittiert zu haben und warnt vor möglichen Angriffen auf den FIFA World Cup 2026. Die Meldung trifft auf ein bereits hochgesichertes Turnierumfeld mit schwerem Bundes-Sicherheitsapparat. Gleichzeitig wirft der Vorwurf Fragen auf: Wie funktionieren FPV-Drohnen in Counter-Terror-Setups, welche Daten werden dabei […]
Operation Highland: Langzeit-Übernahme des Auth-Stacks in luftgesicherten Netzen
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld „Velvet Ant“ haben laut Untersuchern die Authentifizierungskette einer Zielorganisation über Jahre kompromittiert und dabei auch administrative Aktivitäten vollständig mitprotokolliert. Der Kern der Methode: Von außen starten die Angreifer eine Remote-Execution- bzw. Ausführungskette über Web-Komponenten, ohne später eine direkte Netzwerkverbindung in das luftgesicherte Kernnetz zu benötigen. Anschließend verankern […]
„AI Slop“-Vorwurf wird zum sozialen Ausschlusswerkzeug in Online-Foren
LONDON (IT BOLTWISE) – Eine Studie zu rund 25 Millionen Forenkommentaren zeigt, dass der Begriff „AI slop“ zunehmend als pauschales Abgrenzungsinstrument genutzt wird. Statt Texte zuverlässig auf KI-Erzeugung zu prüfen, dient das Label vor allem dazu, verdächtige oder „zu perfekte“ Beiträge sozial zu entwerten. Besonders in technischen Communities wie Hacker News trifft der Vorwurf häufig […]
Ontinue erhält Auszeichnung für agentisches MXDR und Agentic SOC
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wird in den 2026 Cybersecurity Stars Awards als „Most Innovative XDR Platform“ ausgezeichnet und stellt mit ION Managed Extended Detection and Response (MXDR) einen agentischen Ansatz für Security Operations in den Mittelpunkt. Im Zeichen der „Autonomous Threat Era“ soll die Kombination aus Multi-Agent-KI und menschlicher Prsgängigkeit Entscheidungen schneller […]
Absurdity gewinnt Cybersecurity-Award für Webflow-Marketing mit End-to-End-Ansatz
USA / LONDON (IT BOLTWISE) – Die Webflow-Designagentur Absurdity wurde als beste Cybersecurity-Marketingagentur bei den Cybersecurity Stars Awards 2026 ausgezeichnet. Im Fokus steht ein End-to-End-Modell, bei dem das Studio Website, Content und Suchpräsenz eng mit den Marketingteams der B2B-Sicherheitsanbieter verzahnt. Laut veröffentlichten Kennzahlen verbesserte ein kompletter Straiker-Launch die Besucherzahlen innerhalb von drei Monaten deutlich. Damit […]
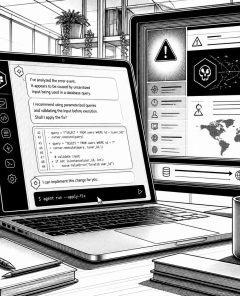
Agentjacking: So kapert ein Sentry-Fehler die KI-Coding-Agenten und führt Code aus
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine neue Angriffsform, bei der KI-Programmierassistenten über einen manipulierten Sentry-Fehler zur Code-Ausführung gebracht werden. Der Hebel ist ein öffentlich einsehbares DSN, das Angreifer nur für das Einspeisen gefälschter Fehlerevents nutzen. Weil das ganze Geschehen wie reguläre Fehlerbehebung aussieht, umgehen klassische Abwehrmechanismen die Kontrolle über die Agenten. Unternehmen müssen daher […]
KI im Gesundheitswesen: Wenn Codierung Rechnungen statt Kosten senkt
LONDON (IT BOLTWISE) – Eine aktuelle PwC-Analyse stellt das klassische Effizienzversprechen von KI im Gesundheitswesen infrage: In der Praxis kann KI-gestütztes Notieren die Detailtiefe von Diagnosen so erhöhen, dass Abrechnungspositionen teurer werden. Besonders auffällig sind Fälle, in denen „Coding Intensity“ messbar steigende Summen auslöst, obwohl sich die tatsächliche Behandlung kaum verändert. Gleichzeitig betont PwC, dass […]
Anthropic stoppt Claude Fable 5 und Mythos 5 wegen US-Sicherheitsbedenken
WASHINGTON / LONDON (IT BOLTWISE) – Anthropic hat den Zugriff auf Claude Fable 5 und Mythos 5 abrupt gestoppt, nachdem US-Behörden Sicherheitsbedenken geäußert haben. Laut Unternehmen wurde eine Vorgehensweise identifiziert, mit der sich Schutzmechanismen gezielt umgehen lassen. Experten warnen zugleich, dass solche Restriktionen das sichere Testen und die internationale Zusammenarbeit bremsen. Der Fall zeigt, wie […]
FBI-Warnung: Hacker geben sich als IT aus und schleusen Remote-Zugriff ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einem Betrug, bei dem Angreifer als IT-Support auftreten und Beschäftigte zu Remote-Zugriff verleiten. Scheitert der Versuch am Telefon, erscheinen Täter offenbar auch persönlich, etwa mit USB-Sticks und externen Datenträgern, um sensible Dateien zu kopieren und anschließend Erpressung vorzubereiten. Für Unternehmen bedeutet das: Das Risiko […]
Vorwürfe zu Hackerangriff auf US-Wassersysteme: CalWater bleibt offenbar unberührt
KALIFORNIEN / LONDON (IT BOLTWISE) – Handala, ein Hacker-Kollektiv mit angeblicher iranischer Anbindung, behauptet den Zugriff auf mehrere US-Wassersysteme. CalWater widerspricht und meldet bei einer ersten Prüfung keine Anzeichen einer Kompromittierung in IT-, Produktions- und Auslieferungsumgebungen. Experteneinschätzungen deuten darauf hin, dass betroffene Systeme eher GPS-Korrektur- und Abrechnungsdaten waren, nicht aber die Anlagensteuerung. Für Betreiber von […]
China-nexus-Angreifer manipulieren Linux-Login (PAM/OpenSSH) seit rund zehn Jahren
LONDON (IT BOLTWISE) – Eine China-nexus Threat-Group soll über nahezu ein Jahrzehnt unentdeckt geblieben sein, weil sie nicht primär Malware einsetzte, sondern zentrale Linux-Zugangskomponenten wie PAM und OpenSSH veränderte. Sicherheitsforscher berichten, dass dadurch persistenter Zugriff entstand und Anmeldedaten abflossen, ohne gängige Schutzalarme auszulösen. Für Unternehmen bedeutet das: Die härtesten Kontrollen reichen nicht, wenn vertrauenswürdige Authentifizierungsbausteine […]
 #Sophos
 #AmazonPrime
 #Bestseller

