
LONDON (IT BOLTWISE) – KI übernimmt zunehmend Aufgaben, die bisher Security-Analysten im SOC täglich erledigten. Der Beitrag beschreibt daraus eine neue Rolle: den Threat Operator, der Business-Risiken in defensive Prioritäten übersetzt und KI-gestützte Abläufe mit menschlicher Verantwortung steuert. Damit verschiebt sich Security-Arbeit von einzelnen Alarmen hin zur Gesamtverteidigung über den Security-Lifecycle. Offen bleibt, wie Teams diese Kompetenzen in der Praxis systematisch aufbauen.
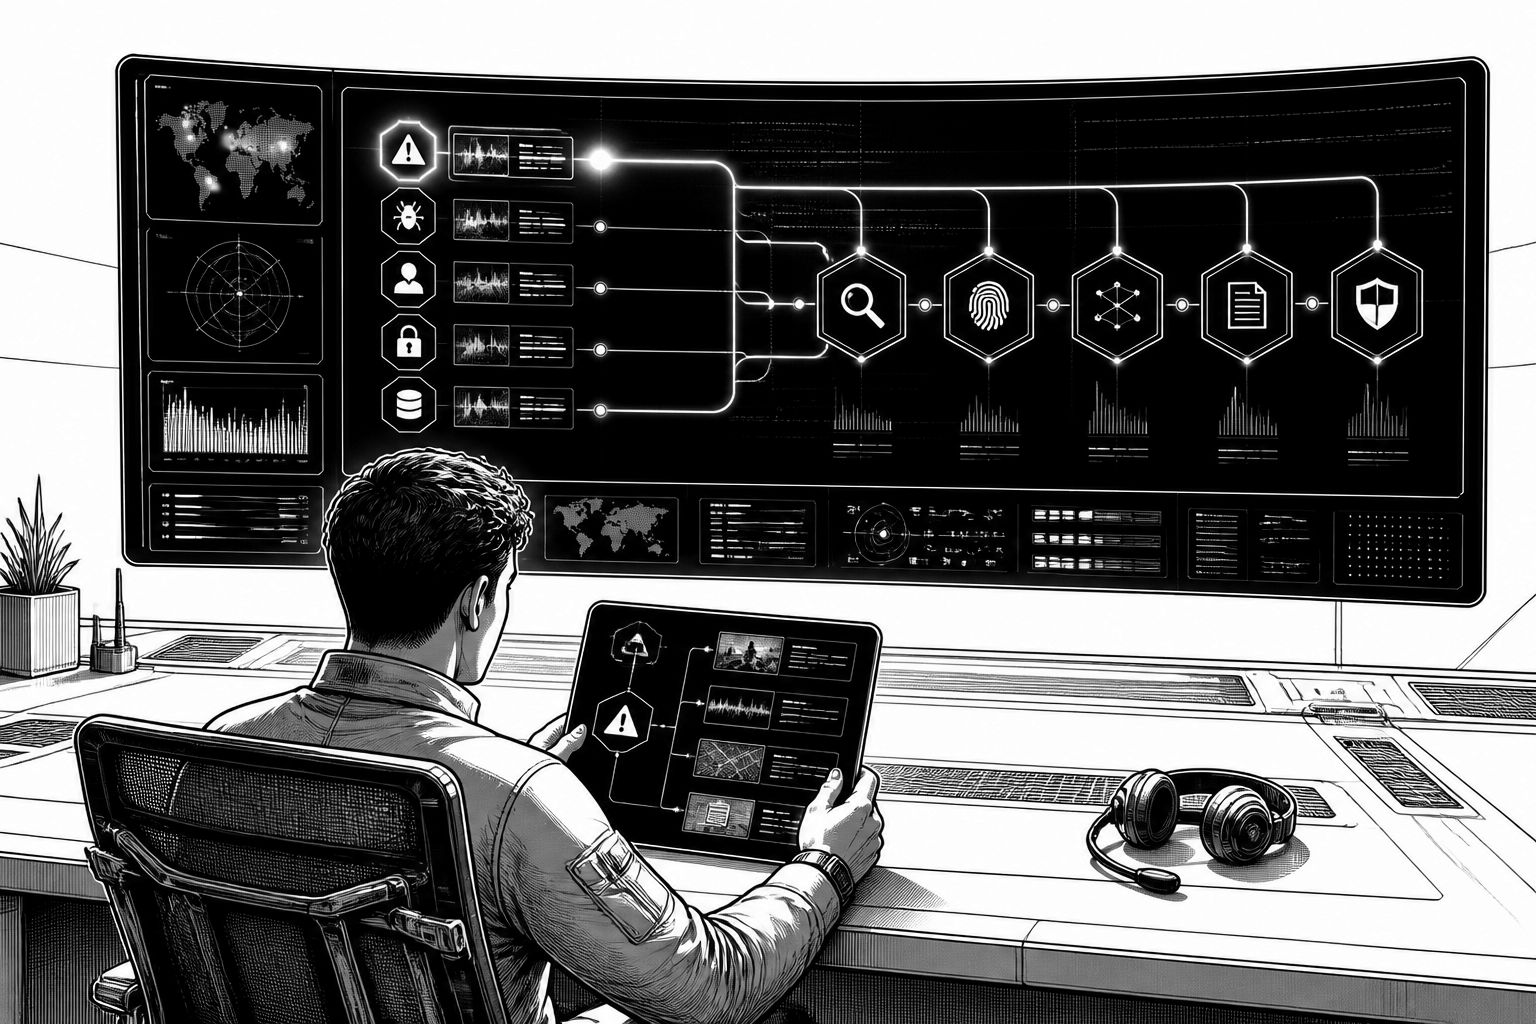
In modernen Security Operations Centern (SOCs) wird die Arbeit schon heute häufig in klar getrennte Etappen zerlegt: Threat Intelligence liefert Kontext, Detection Engineering baut Regeln, Threat Hunting prüft Lücken, Security Analysten untersuchen Alarme, und Incident Responder schließen den Kreis mit Eindämmung und Lessons Learned. Der Kern des Problems ist dabei weniger die einzelne Disziplin, sondern die Reibung zwischen den Rollen – Informationen wandern über Tickets, Systeme und manuelle Übergaben. Genau an dieser Nahtstelle setzt die Idee des „Threat Operator“ an: KI-gestützte Agenten sollen die Arbeit stärker zusammenbinden und die Schritte von Hypothese bis Response mit konsistentem Kontext durchlaufen. Damit rückt nicht nur Automatisierung in den Vordergrund, sondern eine Neuordnung, wer welche Entscheidungen verantwortet.
Technisch gedacht verschiebt sich die Logik von „Alarm zuerst, dann Recherchieren“ zu „Erkenntnis zuerst, dann Operation“. Neue Threat-Informationen könnten demnach eine Hunting-Hypothese auslösen; daraus entsteht wiederum eine Detektionslücke, die sich in einer verbesserten Detection ausdrückt. Wird diese Detection aktiv, identifiziert sie verdächtige Aktivität, die dann eine Untersuchung und schließlich eine Eindämmung nach sich zieht – inklusive der Erwartung, dass die gewonnenen Befunde wieder zurück in die Verteidigung fließen. Der Beitrag betont dabei den Übergang von „human-in-the-loop“ zu „human-on-the-loop“: Menschen bleiben verantwortlich, aber sie greifen eher steuernd und prüfend ein, statt jeden Schritt manuell vorzubereiten und auszuführen. Entscheidend ist, dass die Autonomie eines Systems an Reifegrad, Risikoausmaß und die Risikotoleranz der Organisation gekoppelt wird.
Für Unternehmen bedeutet das vor allem, dass das Bewertungsraster für Security-Arbeit anders ausfällt. Wer bisher primär darauf optimiert hat, wie schnell Alerts triagiert werden oder wie sauber einzelne Fälle dokumentiert sind, muss künftig stärker auf defensive Outcomes schauen: Wird die relevante Angriffsfläche wirklich kleiner? Schließt die Organisation tatsächlich Detektionslücken, die zuvor übersehen wurden? Der Threat Operator wird in diesem Modell zur Person, die Business- und Betriebsanforderungen in ausführbare Ziele übersetzt. Im Beispiel einer Institution, die auf identitätsbezogene Infrastruktur abzielt, würde der Operator die Exponierung bewerten, Suchräume für das Hunting ableiten, die Lücken in bestehenden Detections identifizieren und festlegen, welche Maßnahmen eine Autorisierung benötigen. Genau hier entsteht eine Brücke zwischen Security-Engineering und dem realen Betrieb, etwa wenn eine technische Empfehlung zwar korrekt ist, aber den Geschäftsbetrieb gefährden würde.
Auch die Karriereentwicklung im SOC soll sich verändern. Der Text beschreibt, dass Junior Security Analysten bisher oft wie ein „Werkbank“-Apprenticeship lernen: erst Alert-Triage, dann Beweissammlung, Untersuchungen, Dokumentation und Eskalation. Dieser Weg vermittelt tiefes Systemverständnis und ein Gefühl dafür, wie Angreifer typischerweise vorgehen und wie erfahrene Praktiker zwischen echter Bedrohung und harmloser Aktivität unterscheiden. Wenn KI jedoch mehr Routineaufgaben übernimmt und komplexere Sequenzen eigenständig abarbeitet, wird die klassische Progression womöglich weniger linear. Gleichzeitig eröffnet sich laut Beitrag ein anderer Pfad: Junior Threat Operators können unter Aufsicht breiter in den Lifecycle eintauchen, sie sollen nachvollziehen, wie Intelligence Hunting anstößt, wie Detektionen aus Hypothesen entstehen und wie Antworten anschließend das Business berücksichtigen. Damit das funktioniert, braucht es aber technische Fundamentals – Netzwerke, Betriebssysteme, Angreifer-Taktiken – und vor allem strukturierte Mentorship, in der man Unsicherheit erkennt, Schlussfolgerungen hinterfragt und Kriterien für Eskalationen lernt.
Damit rückt auch das Skills-Set in Richtung Governance und Orchestrierung. Der Beitrag stellt heraus, dass die bisherigen Fähigkeiten – Query-Sprachen, Detection-Logik, Endpoint-Telemetrie, Ermittlungs-Methodik – weiterhin wichtig bleiben. Neu hinzu kommen Aufgaben, die KI-Workflows erst in verantwortbare Verteidigung übersetzen: Orchestration, Entscheidungsaufsicht und das Interpretieren automatisierter Ergebnisse. Ein Threat Operator muss Hypothesen evaluieren, Evidenz validieren, Eskalationskriterien festlegen und prüfen, ob eine automatisierte Maßnahme den gewünschten Effekt erreicht hat. Gerade bei technischen Empfehlungen wie „sofortige Isolierung“ eines kompromittierten Servers muss der Operator die Betriebsabhängigkeiten verstehen und entscheiden, wie containment und Systemverfügbarkeit zusammenpassen. Als Referenz für diese Art Risikomanagement wird im Text ausdrücklich der NIST AI Risk Management Framework genannt, der die Frage nach kontrollierter Automatisierung und belastbarer Evidenz in den Mittelpunkt rückt.
Für die Praxis ist letztlich entscheidend, wie eine solche Rolle operationalisiert wird. Der Beitrag beschreibt eine Karriereleiter mit wachsender Verantwortung: Einsteiger prüfen Evidenz, reviewen KI-Schlussfolgerungen und stellen Kontext her, während sie später die Übersetzung von Business-Risiken in defensive Ziele übernehmen, Agent-Workflows steuern und bestimmen, wann Operationen eskalieren oder handeln dürfen. Senior Threat Operators definieren Autonomie-Grenzen, bewerten die Zuverlässigkeit KI-gestützter Entscheidungen und messen, ob Security-Operationen das tatsächliche Risiko senken. Dazu gehören Trainings- und Governance-Frameworks: Welche Entscheidungen benötigen menschliche Freigabe? Wie wird geprüft, ob KI-generierte Befunde stimmig sind? Wie wächst Autonomie, sobald sich die Systeme als zuverlässig erweisen? In diese Richtung passt auch, dass in dem Artikel eine Plattform vorgestellt wird, die agentic KI nutzt, um Threat Intelligence, Hunting, Detection Engineering, Investigation und Response zu verknüpfen und zugleich pro Agentenaktion eine Begründung sowie eine Evidenzspur für Analysten sichtbar zu machen.
Unternehmen können diesen Wandel nicht als reines Tool-Projekt behandeln, weil die eigentliche Arbeit in der Entscheidungsarchitektur liegt. Wenn KI mehr Schritte übernimmt, müssen Prozesse so gestaltet werden, dass Qualität messbar wird: etwa über die Schließung konkreter Detektionslücken, die Verbesserung der Threat-Abdeckung und die Wirksamkeit defensiver Entscheidungen im Betrieb. Gleichzeitig entsteht ein kultureller Effekt im Team: Aus „Werkzeug bedienen“ wird „Verteidigung steuern“. Wer diese Transformation früh plant, gewinnt nicht nur Effizienz, sondern kann auch verhindern, dass sich Erfahrung verflüchtigt, weil die Lernkurve zu stark an automatisierte Black-Box-Schritte gekoppelt wäre. Der Threat Operator beschreibt damit weniger eine einzelne Technologie als eine neue Betriebslogik für Sicherheitsarbeit – mit KI als Motor und Menschen als verantwortlichem Steuerungssystem.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Threat Operator: Wie KI Security Operations neu organisiert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Threat Operator: Wie KI Security Operations neu organisiert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Threat Operator: Wie KI Security Operations neu organisiert« bei Google Deutschland suchen, bei Bing oder Google News!