
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher hat 26.400 Cloud- und KI-Credentials in öffentlich einsehbaren Gitee-Repositories gefunden. Die Schlüssel funktionierten noch, als die Freigaben getestet wurden – wer sie kopierte, konnte damit Kontingente und API-Zugriffe missbrauchen. Besonders häufig waren Alibaba-Cloud-AccessKey-Paare sowie Schlüssel für YouTube- und mehrere KI-Plattformen. Unternehmen sollen betroffene Schlüssel sofort beim jeweiligen Anbieter rotieren und zusätzlich restriktive API-Policies setzen.
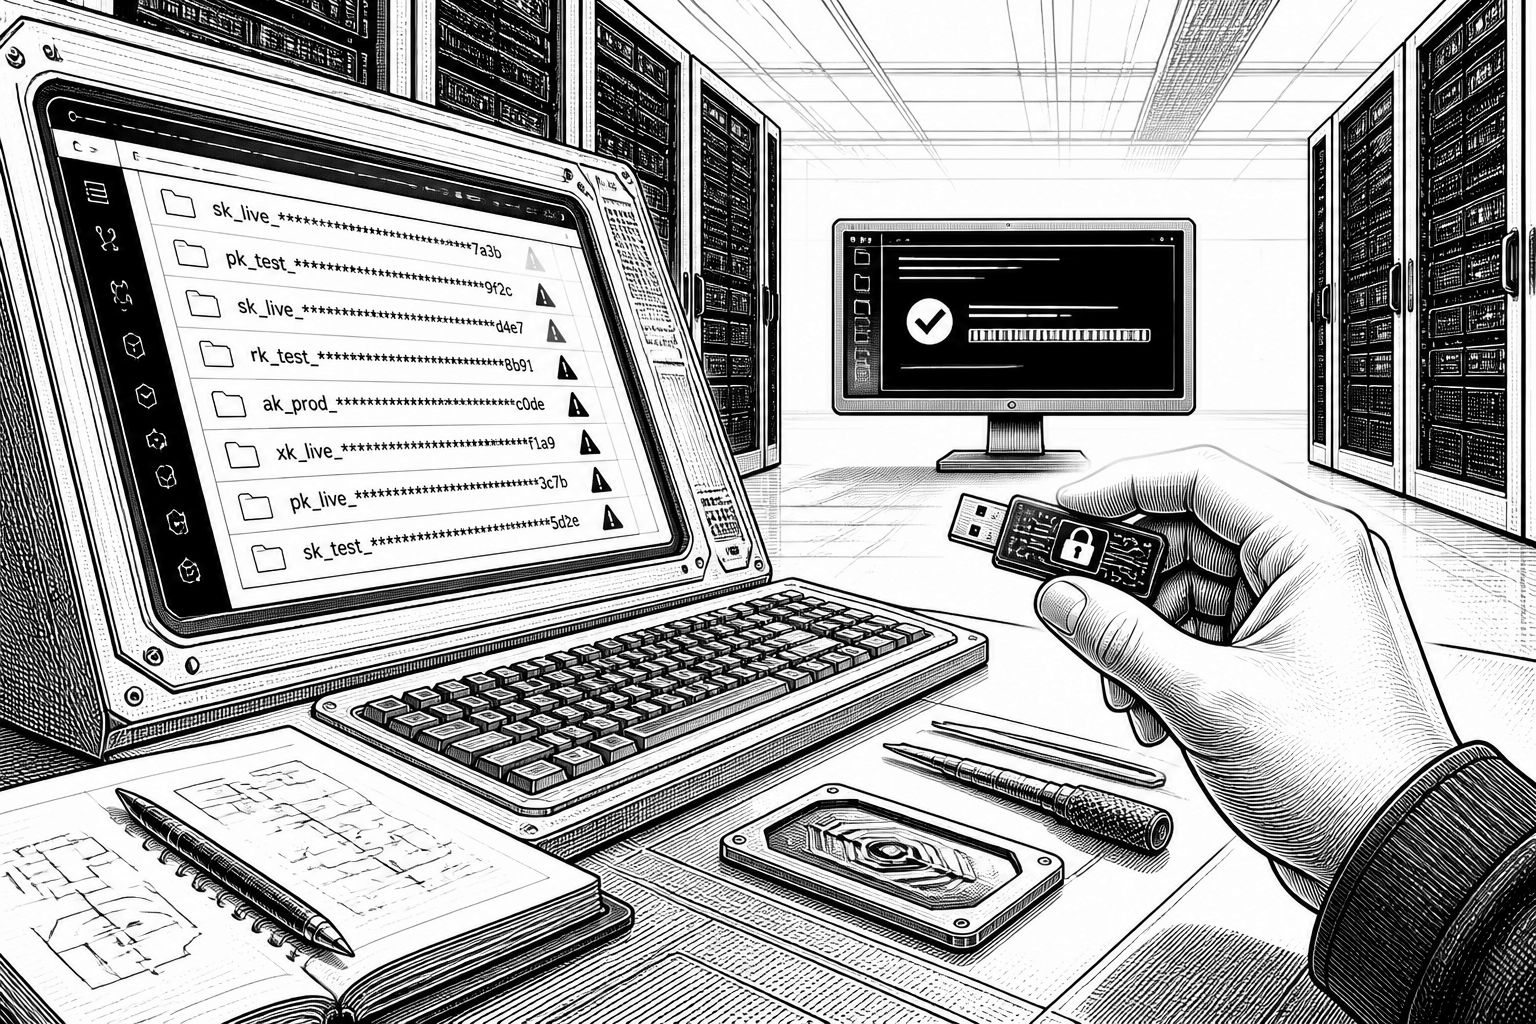
In öffentlich zugänglichen Code-Repositories schlummern oft mehr Risiken als nur der falsche Commit: Werden API-Keys oder Cloud-Zugriffsdaten dort abgelegt und später nicht konsequent beim Anbieter widerrufen, bleiben sie praktisch „weiter nutzbar“. Genau dieses Muster hat ein Sicherheitsforscher im Zusammenhang mit Gitee in den Fokus gerückt. Insgesamt identifizierte er 26.400 Credentials, die in Code auf Gitee hinterlegt waren und bei einem späteren Funktionstest noch funktionierten. Die Größenordnung ist dabei nicht nur ein statistischer Ausreißer: Der Forscher fand die Schlüssel nach eigenen Angaben durch das Scannen von 7,25 Millionen öffentlichen Gitee-Repositories und meldete die Ergebnisse am 28. Oktober.
Technisch entscheidend ist der Unterschied zwischen „im Code entfernt“ und „beim Anbieter deaktiviert“. Der Hintergrund: Die verwendeten Secret-Scanner haben die vollständige Commit-Historie der jeweiligen Repositories durchsucht. Dadurch konnten Schlüssel, die ein Entwickler später wieder gelöscht hatte, weiterhin in älteren Commits gefunden und als valide gezählt werden, sofern sie zu dem Zeitpunkt noch aktiv waren. Der Forscher machte zudem keine eindeutige Angabe, wann genau der Funktionstest im Zeitverlauf durchgeführt wurde; damit bleibt offen, wie lange die Credentials realistisch angreifbar waren. Ebenso blieb nach der Darstellung unklar, ob Dritte die Keys zwischenzeitlich tatsächlich genutzt haben.
Die Verteilung der gefundenen Credentials zeigt, welche Angriffsfläche in der Praxis besonders häufig entsteht: An erster Stelle standen 9.473 Alibaba-Cloud-AccessKey-Paare. Danach folgten 3.805 YouTube-API-Keys und 3.170 Schlüssel für DeepSeek; außerdem wurden 1.489 Schlüssel für die BigModel-KI-Plattform von Zhipu gezählt und 1.348 OpenAI-Keys. Laut der Beschreibung waren darunter auch Fälle, die als „aktive Organization-Admin-Credentials“ für eine große Enterprise-KI-Plattform eingestuft wurden, ohne dass die Plattform namentlich genannt wurde. Für das Risikoprofil ist entscheidend, was ein funktionierender Key beim jeweiligen Dienst tatsächlich erlaubt: OpenAI beschreibt etwa, dass ein kompromittierter Key es anderen ermöglicht, das Kontingent des Kontos ohne Zustimmung des Inhabers zu verbrauchen. Das kann zu Datenverlust, unerwarteten Kosten, aufgebrauchtem monatlichem Kontingent und einem unterbrochenen API-Zugriff führen. Bei YouTube- bzw. Google-Cloud-API-Keys hängt das Ausmaß stark davon ab, ob API-Restriktionen gesetzt wurden; ohne Einschränkungen kann ein Key mit allen APIs verwendet werden, die solche Google-Cloud-Keys akzeptieren.
Für die konkrete Bewertung spielt auch die Methodik der Werkzeuge eine Rolle. Der Forscher setzte zwei Secret-Scanner ein: TruffleHog und Kingfisher. In diesem Durchlauf fand TruffleHog 12.737 funktionierende Credentials, Kingfisher 14.664 – aber nur 1.001 Schlüssel waren bei beiden Tools im Ergebnis überlappend. Allein daraus wird sichtbar, dass kein einzelnes Werkzeug das Gesamtbild garantiert: Ein Team, das ausschließlich auf einen Scanner setzt, sollte die Detektoren gegen genau die eigenen Dienste validieren. Interessant ist zudem ein spezieller Blindspot: Kingfisher lieferte bei den 1.489 Zhipu-BigModel-Keys alle Treffer, während TruffleHog diese Keys laut Beschreibung nicht zuverlässig erkennt. Umgekehrt waren bei Alibaba Cloud die TruffleHog-Treffer besonders dominant, was auf unterschiedliche Erkennungslogiken und Muster-Blackboxen in den jeweiligen Implementierungen hindeutet.
Aus Sicht der Marktdynamik ist die Einbettung in das Ökosystem ebenfalls relevant. Gitee ist in China seit 2020 als Basis für eine nationale Plattform für Open-Source-Code-Hosting vorgesehen. Gleichzeitig deutet die Quelle an, dass Gitees öffentliche Programmierschnittstelle für die Forschung nur begrenzt nutzbar war, weshalb frühere Untersuchungen zu geleakten Credentials daran gescheitert sind. Für die Einordnung der „Leak-Rate“ nannte der Forscher zudem Vergleichszahlen aus früheren Scans anderer Code-Hosting-Plattformen: Gitee lag mit 3,64 funktionierenden Credentials pro 1.000 gescannten Repositories höher als Raten aus früheren GitLab- (3,11) und Bitbucket-Analysen (2,39). Da TruffleHog jedoch nicht alle Dienstmuster abdeckt, sind die Zahlen nicht 1:1 vergleichbar; weder die Zahl für Gitee noch die Vergleichswerte zeigen zuverlässig, welche Plattform insgesamt „am meisten“ Leaks produziert, weil Scannerabdeckung und Dienstspektrum variieren.
Was Unternehmen daraus ableiten können, ist weniger eine Frage von „Code bereinigen“, sondern von „Zugriff zurücknehmen“. Für jede Credentials-Instanz, die jemals in einem öffentlichen Gitee-Repository auftauchte, empfiehlt die Quelle eine Behandlung als kompromittiert: Der Schlüssel muss beim jeweiligen Anbieter widerrufen bzw. rotieren werden. Löschen im Repository oder das Umschreiben der Historie reicht nicht, weil die Autorisierung beim Anbieter davon unabhängig ist. Für Alibaba Cloud wird ein Vorgehen beschrieben, das mit einem neuen AccessKey-Paar beginnt, die Anwendungen auf den neuen Key umstellt und anschließend das alte Paar deaktiviert und löscht. Danach gilt es, unerwartete Abrechnungen zu prüfen und Ressourcenänderungen zu untersuchen, die nicht beabsichtigt waren; ein Teil der Last lässt sich über API-Logs der vergangenen 90 Tage nachvollziehen, während Datenoperationen in Services wie OSS und SLS zusätzlich über deren eigene Logs zu prüfen sind. Für Google und YouTube-API-Keys soll ebenfalls rotiert werden, anschließend sollten die Anwendungen den neuen Key nutzen und alte Keys deaktiviert werden; außerdem empfiehlt sich, API-Restriktionen so zu setzen, dass der Key nur die benötigten APIs anspricht. Bei OpenAI wird zur sofortigen Rotation über die API Keys-Seite geraten und ergänzend zu Ausgabebegrenzungen, um Schäden durch einen missbrauchten Key zu begrenzen. In Summe adressiert diese Kette nicht nur den kurzfristigen Leck-Schaden, sondern auch den häufigen Betriebsfehler, bei dem Teams zwar den Code korrigieren, aber die eigentliche Zugriffserlaubnis nicht konsequent beim Anbieter zurückdrehen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "26.400 freigegebene Cloud- und KI-Credentials in Gitee-Repos" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "26.400 freigegebene Cloud- und KI-Credentials in Gitee-Repos" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »26.400 freigegebene Cloud- und KI-Credentials in Gitee-Repos« bei Google Deutschland suchen, bei Bing oder Google News!