
LONDON (IT BOLTWISE) – Sicherheitsverantwortliche reagieren weltweit auf acht kompromittierte TLS-Zwischenzertifikate, deren Private Keys so schwach sind, dass Angreifer vertrauenswürdige Browser- und App-Zugänge für beliebige Server ausstellen könnten. Browserhersteller und große Apps blockieren die betroffenen Zwischenzertifikate bereits. Der Vorfall betrifft dabei einen zentralen Teil der Vertrauenskette und zwingt Organisationen zu teils aufwendigen Aktualisierungen in heterogenen Umgebungen. Besonders kritisch ist der Zeitraum, in dem Updates auf Systemen wie Linux-Distributionen, Containern und IoT-Geräten noch nachziehen müssen.
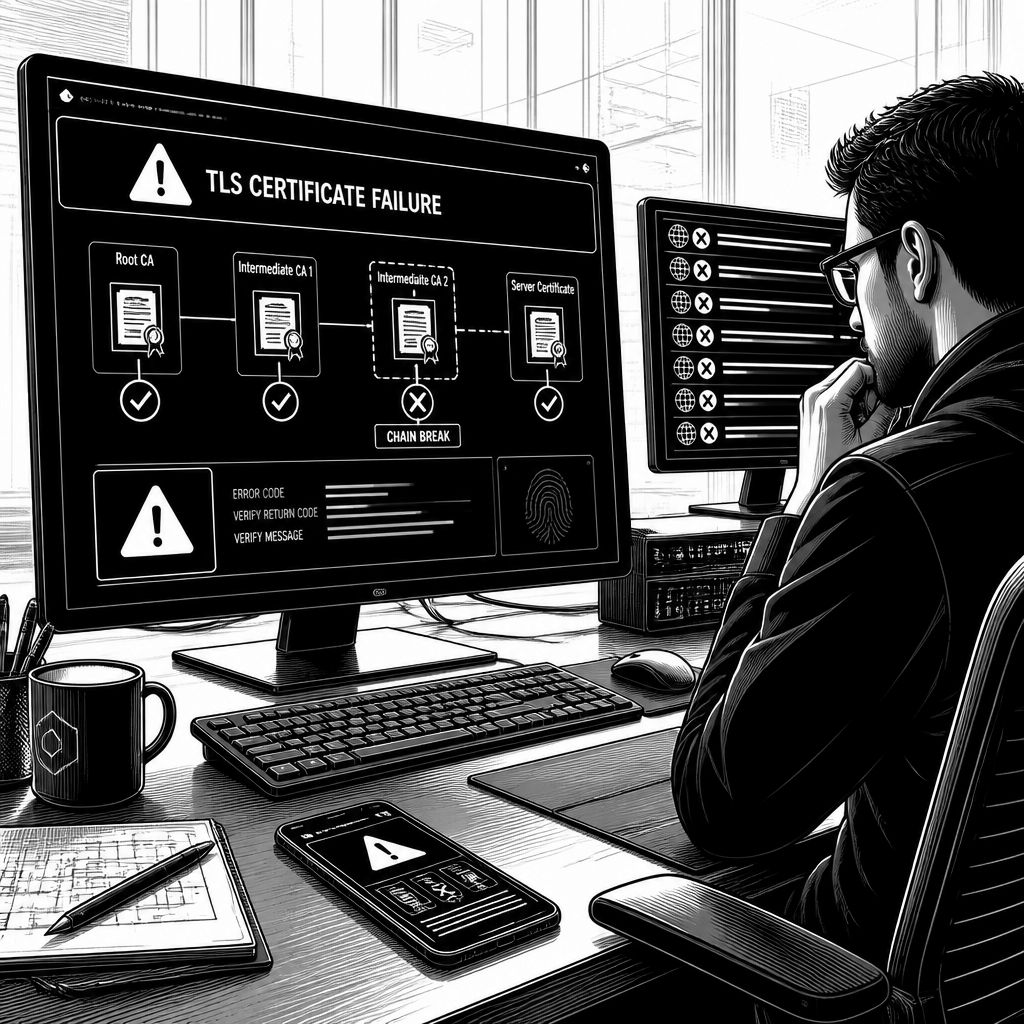
Das TLS-Vertrauensmodell steht und fällt mit der Stärke der Schlüssel in der Zertifikatskette. Genau dort setzt der aktuelle Alarm an: Acht TLS-Zwischenzertifikate, ausgestellt über die indische Zertifizierungsstelle eMudhra Limited, sollen Private Keys enthalten, die so schwach sind, dass im Extremfall „beliebige Internetserver“ mit von Browsern und Apps akzeptierten Zugangsdaten ausgestattet werden könnten. Für Nutzer wirkt das zunächst abstrakt; technisch bedeutet es jedoch, dass ein Angreifer Zertifikate so signieren könnte, dass sie wie legitim erscheinen und damit Man-in-the-Middle-Angriffe deutlich wahrscheinlicher werden.
Die unmittelbare Gegenmaßnahme greift schnell: „As of late morning Tuesday“ hatten Browserhersteller sowie einige große Anwendungen und Programmiersprachen die acht Zwischenzertifikate bereits gesperrt. Gleichzeitig gibt es laut der Quelle keine Hinweise darauf, dass Einträge in Certificate-Transparency-Logs belegen, dass die kompromittierten Keys bereits missbraucht wurden. Trotzdem bleibt der Vorfall operativ brisant, weil die zentrale Frage nicht nur lautet, ob Angriffe stattgefunden haben, sondern wie lange die schädlichen Zertifikate in der Infrastruktur noch „durchrutschen“ können, etwa in Umgebungen, die nicht wie ein Browser automatisch gegensteuern.
Besonders herausfordernd dürfte die „Cleanup“-Phase werden. Filippo Valsorda, Kryptoingenieur und Maintainer für das Open-Source-Go-Ökosystem, spricht von einer Aufgabe, die „größer als Heartbleed“ werden kann. Seine Begründung ist zugleich eine nüchterne Systemanalyse: Es gibt nicht nur eine einzelne Softwarekomponente, die man patcht, sondern viele Kontexte und Zielsysteme. Dazu gehören laut Quelle IoT-Geräte, Docker-Container, vergessene Linux-Maschinen sowie unwartete Command-Line-Tools, die teilweise eigene Kopien der Root-Zertifikate mitliefern. Auch die Verteilung der Updates selbst ist zeitkritisch: Linux-Distributionen rollen Änderungen oft gestaffelt aus, sodass Systemadministratoren in der Praxis noch Wochen und Monate nachziehen müssen.
Als historischer Vergleich zieht die Quelle Heartbleed heran, die 2014 bekannt gewordene Schwachstelle in der OpenSSL-Kryptobibliothek. Damals führte massenhafte Ausnutzung dazu, dass Angreifer TLS-geschützte Inhalte entschlüsseln, private Schlüsselmaterialien zurückgewinnen und Session-Cookies sowie Passwörter übernehmen konnten. Die Erholung verlief langwierig und war im Kern eine Kette aus Patchen, Neuausstellen von Millionen TLS-Zertifikaten, Sperren alter Zertifikate, Rotieren von Passwörtern und Token sowie dem Aktualisieren eingebetteter Systeme und anderer schwer erreichbarer Altbestände. Der zentrale Punkt bleibt derselbe: Wenn Schlüssel oder Trust-Anker kompromittiert sind, ist die Sanierung nicht nur „ein Patch“, sondern ein Infrastrukturprojekt.
Was den Vorfall zusätzlich eskaliert, ist das Ausmaß der Schwäche der betroffenen Schlüssel. Die Quelle nennt als Referenz: Ein „normaler“ Private Key für NIST P-384 umfasst ungefähr 384 Bit Entropie und damit eine astronomische Anzahl möglicher Werte. Bei den kompromittierten eMudhra-Keys lag die Bitgröße dagegen zwischen 3 und 8 Bit. Genannt werden unter anderem Werte von 4, 56, 66, 115, 155, 156, 230 und 237. Für Kryptoingenieure ist das ein klares „Das sollte so nicht möglich sein“-Szenario; Valsorda ordnet es entsprechend ein und spekuliert über mögliche Fehler in Schnittstellen zur Schlüsselgenerierung, etwa wenn ein Parameter zur Schlüssellänge fälschlich falsch gesetzt wurde.
Aus technischer Sicht ist zudem wichtig, wie sich eine Ausnutzung überhaupt realisieren lässt. Exploiting kompromittierter Zertifikate erfordert laut Quelle einen aktiven Man-in-the-Middle-Angriff: Der Angreifer muss als Proxy zwischen zwei TLS-Endpunkten auftreten, den Datenstrom entschlüsseln, erneut verschlüsseln und an die Gegenseite weiterleiten. Für gut ausgestattete Angreifer ist das in bestimmten Szenarien machbar, während lokale Bedrohungen über einen Netzwerkzugang – etwa in Cafés, auf Campusnetzen oder in Firmenumgebungen – deutlich andere Hürden haben. In der Praxis richtet sich die unmittelbare Priorität daher oft auf Umgebungen, in denen Verkehr besonders leicht umgeleitet oder überwacht werden kann, sowie auf alle Systeme, die Zertifikate nicht konsequent gegen betroffene Intermediate sperren.
Ein weiterer Aspekt ist die praktische Abgrenzung: Viele Anwendungen, die nicht auf TLS-Vertraulichkeit angewiesen sind, gelten in der Quelle als nicht betroffen. Genannt werden unter anderem Signal, WhatsApp und Wireguard – mit der Begründung, dass sie nicht auf TLS für Vertraulichkeit setzen. Außerdem hebt die Quelle die Browser-Situation hervor: Während die meisten Browser die Zwischenzertifikate bereits blockiert haben, gibt es offenbar Ausnahmen. Beim Zeitpunkt der Veröffentlichung verband sich Microsoft Edge laut Quelle noch mit zwölf verwundbaren Hosts. Parallel weist der Bericht darauf hin, dass sich der Angriffsfokus auch an Endanwendern zeigt: Wer keine direkten Updates oder Bestätigungen für die betroffenen Trust-Anker erhält, kann zunächst nur eingeschränkt reagieren und sollte vorsorglich TLS-basierte Kommunikationswege in nicht-browsernahen Formen zurückstellen, bis die Umgebung verifiziert ist.
Für Unternehmen ergibt sich daraus ein ziemlich konkretes Handlungsbild: Es geht weniger um „KI-Modelle“ oder neue Produkte, sondern um Trust-Store-Management, Update-Strategien und das Bewusstsein, dass kryptografische Kettenbrüche in der Praxis ganze Softwarelandschaften nachziehen lassen. Als Indiz, warum das so schwer wird, nennt die Quelle auch die Vermutung von Ben Cartwright-Cox (BGP.tools): Er hält es für plausibel, dass Beispielcode versehentlich in Produktion gelangt ist, betont aber zugleich die Unsicherheit, weil sich die Ursache aus der Ferne nicht sicher verifizieren lässt. Der zentrale Punkt für Sicherheits- und Plattformteams bleibt damit organisatorisch: Selbst wenn Browser die Zwischenzertifikate sperren, müssen Systemverwalter sicherstellen, dass ihre gesamte Bereitstellungskette – von Betriebssystemen über Container bis zu eingebetteten Geräten – die gesperrten Pfade wirklich abbildet.
Abschließend zeigt der Vorfall, wie stark die Wirksamkeit von Transparenzmechanismen an aktives Monitoring gekoppelt ist. Certificate-Transparency-Logs helfen bei der Aufdeckung von ausgestellten Zertifikaten, wirken aber erst, wenn Parteien massive Datenfeeds überwachen und die Ergebnisse operational in Sperr- und Update-Prozesse übersetzen. Genau hier liegt der Engpass, wenn kompromittierte Keys zwar entdeckt werden, aber nicht sofort überall in der Infrastruktur „aus dem Verkehr“ gezogen werden. Für den Rest der Branche heißt das: Die nächste Woche und die darauffolgenden Update-Zyklen werden entscheidend dafür sein, wie schnell aus einem kryptografischen Fehler ein flächendeckend entschärftes Sicherheitsniveau wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Defekte eMudhra-TLS-Zertifikate: Browser blocken acht kompromittierte Zwischenzertifikate" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Defekte eMudhra-TLS-Zertifikate: Browser blocken acht kompromittierte Zwischenzertifikate" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Defekte eMudhra-TLS-Zertifikate: Browser blocken acht kompromittierte Zwischenzertifikate« bei Google Deutschland suchen, bei Bing oder Google News!