


LONDON (IT BOLTWISE) – In der neuen ThreatsDay-Sammelübersicht rückt Künstliche Intelligenz als Angriffsvektor in den Fokus, aber nicht als „neue“ Zauberformel. Stattdessen zeigen mehrere Fälle, wie Prüfungen, Caches und Dateninspektionen selbst zu Ausführungspfaden werden können. Besonders brisant: Das bloße Inspizieren eines Modells in einem KI-Tool kann bereits manipulierten Code ausführen. Dazu kommen weitere Themen wie Cache-Key-Injection, neue EDR-Umgehungsmethoden und Hunderttausende von offenen Zugangsdaten in öffentlichen Repositories.
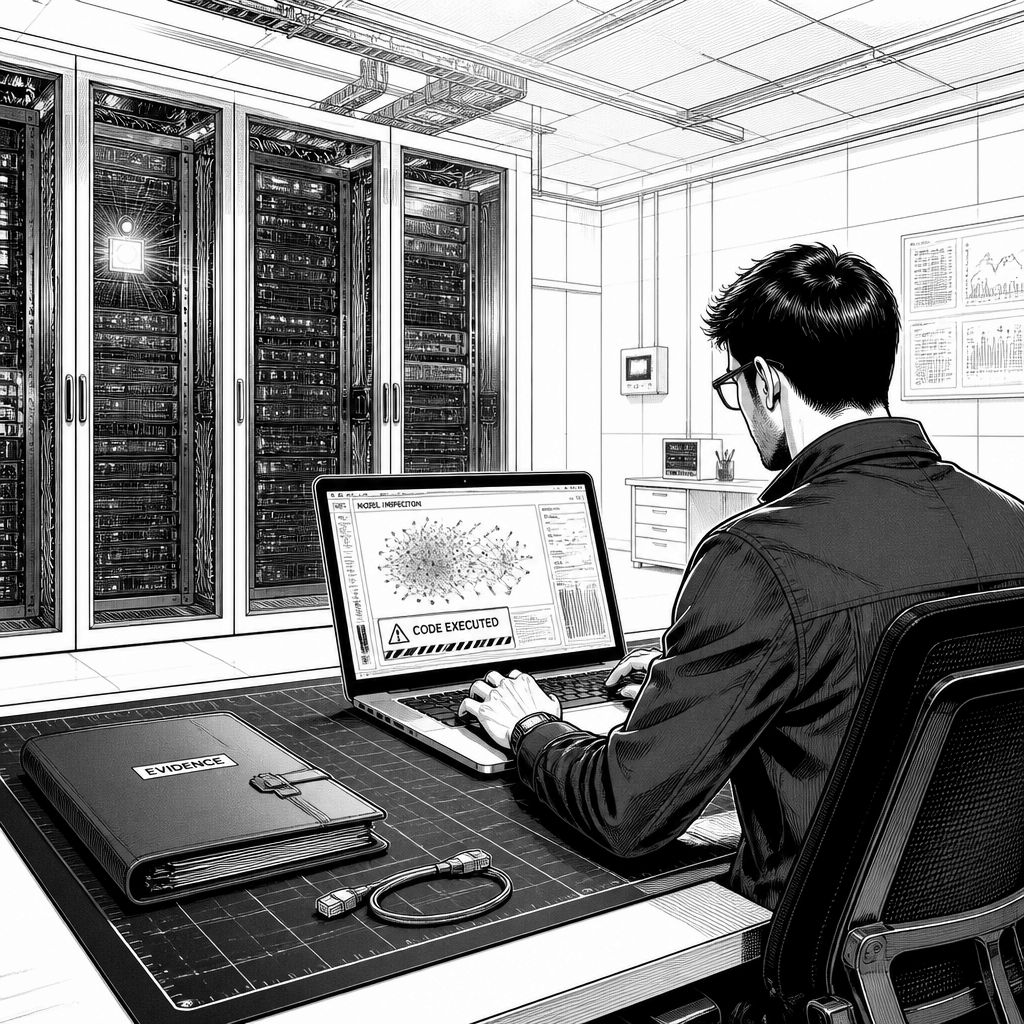
Unternehmen suchen bei Sicherheitsvorfällen gern nach dem „großen“ Exploit: einer neuen Schwachstelle, einem spektakulären Payload oder einem seltenen Setup. Die aktuelle ThreatsDay-Zusammenstellung lenkt den Blick dagegen auf die unspektakulären Hebel, die in modernen Systemen fast immer vorhanden sind. Inspect, cache, compile, store und trust – also Prüfen, Zwischenspeichern, Übersetzen, Speichern und dem System vertrauen – wirken im Betriebsalltag wie ein Sicherheitsfundament. Mehrere der aufgeführten Fälle zeigen jedoch, dass genau diese Routinen in der falschen Reihenfolge oder mit zu lockeren Annahmen zu echten Angriffsflächen werden, selbst wenn Angreifer keine „brilliante“ neue Technik erfinden müssen.
Ein besonders anschauliches Beispiel liefert die Meldung zu Unsloth Studio: Dort kann das Modell-„Inspection“-Element im Modell Picker offenbar Python-Code automatisch ausführen, sobald ein Modell ausgewählt wird. Laut der beschriebenen Analyse löste bereits der Download und ein sogenannter Metadata-Check aus dem HuggingFace-Repository die Codeausführung aus – ohne dass die Gewichte wirklich geladen oder Inferenz gestartet werden mussten. In der Praxis heißt das: Ein Schritt, der für Operatoren und Plattformteams wie ein reines UI- oder Validierungsfeature aussieht, kann in Wahrheit ein Code-Execution-Pivot sein. Als Konsequenzen werden das potenzielle Offenlegen von Trainingsdaten und Artefakten sowie das Abgreifen von weiteren Geheimnissen genannt, die in dem Kontext erreichbar sind – etwa HuggingFace-Tokens, SSH-Keys oder Cloud-Zugangsdaten.
Neben KI-Tools werden auch klassische Security-Szenarien so beschrieben, dass sie sich für Verantwortliche gut an den eigenen Systemen abgleichen lassen. Bei Web Cache Poisoning nennt die Übersicht eine Cache-Key-Injection-Variante: Wenn ein Cache den Key aus beeinflussten Fragmenten zusammenbaut, ohne klare Trennzeichen, können zwei unterschiedliche HTTP-Requests denselben Cache-Key produzieren. Genau dadurch wird der Cache zur „Entscheidungsmaschine“ für Angreifer – mit möglichen Folgen wie dem Leaken eingeschränkter Inhalte aus dem Cache, Denial-of-Service oder bei speziellen Bedingungen sogar Stored XSS. Dass solche Logikfehler weiterhin vorkommen, überrascht nicht: Caching-Implementierungen sind oft performant, aber die Grenzfälle zwischen Fragmentzusammensetzung, Normalisierung und Propagation über Edge- und Origin-Caches sind schwer vollständig zu testen.
Auch bei Endpoint Security zeigt die Sammlung, wie sich Monitoring-Modelle umgehen lassen, wenn Angreifer ihren Blick auf die „erwarteten“ API-Aufrufe reduzieren. Für EDR-Evasion wird ein Process-Injection-Ansatz beschrieben, der nicht auf WriteProcessMemory() setzt, sondern über ein Named-Pipe-Konstrukt per stdin-Stream und WriteFile() Bytes in den Prozess schreibt und so ausführt. Der Kernpunkt ist weniger die konkrete Technik als die Umkehrung der Annahme: Wenn Detektion und Verhinderung historisch stark an typische Funktionsmuster gekoppelt waren, können alternative Datenpfade diese Muster verschieben. Ergänzend taucht eine weitere Angriffslogik auf, die das Prinzip „Kompilieren auf dem Opfer“ ausnutzt: Statt eine Miner-Binary einfach abzulegen, kann ein Angreifer sie offenbar auf dem infizierten System erst kompilieren. Das erschwert statische Erkennung, weil die erwarteten Artefakte sich anders verhalten; zugleich steigt die Relevanz von ungewöhnlichen Compiler- und RMM-Aktivitäten, noch bevor der endgültige Payload läuft.
Für das Zusammenspiel aus KI und Angriffsautomatisierung erweitert die Übersicht den Blick über Einzelschwachstellen hinaus. Ein Bericht aus dem Umfeld von Blockchain Dead Drops beschreibt EtherHiding: Malware-Instruktionen werden in öffentlichen Blockchain-Strukturen so „versteckt“, dass ein Entzug oder Take-down deutlich schwieriger wird. Gleichzeitig wird die These adressiert, dass seit dem Start großer, frei verfügbarer KI-Modelle Angriffswege schneller skalieren, weil Code-Erstellung und Variationen leichter werden. Auf der Organisations- und Staatenebene wird das Thema nicht nur technisch, sondern auch strategisch aufgeladen: Aus der Darstellung zur chinesischen Sicherheitsbehörde geht hervor, dass Künstliche Intelligenz dort vor allem als Verstärker für die Entdeckung von Schwachstellen, die Entwicklung von Malware und die Automatisierung offensiver wie defensiver Abläufe eingeordnet wird – also weniger „ein neues Werkzeug“, sondern ein Beschleuniger für die Prozesskette.
Markt- und Ökosystemeffekte schlagen in der Sammlung ebenfalls durch, etwa über Quantensichere Zertifikate. Cloudflare kündigt an, als öffentliche Certificate Authority zu agieren und künftig quantum-sichere digitale Zertifikate auszugeben; genannt werden dabei sowohl herkömmliche Verschlüsselung als auch post-quantum Merkle Tree Certificates. Zudem wird die Beschaffung von Root-CA-Schlüsselmaterial eines etablierten Root-Trust-Providers erwähnt, um die Kompatibilität mit älteren Geräten zu erhalten. Solche Initiativen sind für Sicherheitsverantwortliche relevant, weil sie zeigen, wie Infrastrukturkomponenten sich in Richtung „langfristige Verifizierbarkeit“ bewegen, während Angreifer kurzfristig weiterhin klassische Checklisten ausnutzen.
Abseits dieser technologischen Weichenstellungen liefern mehrere Punkte harte Risikodaten. Truffle Security wird mit einer Studie zitiert, in der 543.699 eindeutige Credentials in öffentlichen GitHub-Repositories gefunden wurden, die bis Juli 2026 weiterhin gültig waren; als Kontext wird auch erwähnt, dass viele dieser Secrets lange in Default-Branches lagen und noch funktionierten. Im Mobilbereich ist dagegen eine defensive Nachricht zu finden: Signal führt für iOS verschlüsselte On-Device-Backups ein (Version 8.30) und rollt damit eine Funktion nach, die zuvor bereits auf anderen Plattformen verfügbar war. Bei den großen Zahlen bleibt aber der rote Faden: Wenn Vertrauen an der falschen Stelle gesetzt wird – etwa bei Secret-Management, Caching-Keys oder bei Modell-„Inspektion“ – reichen kleine Prozesslücken, um aus Routine einen Ausführungspfad zu machen.
Rechtlich zeigt die Sammlung, dass sich die Angriffslandschaft auch auf der Ebene von Verfahren und Verurteilungen abspielt. Zwei Personen aus Delaware wurden laut US-Justizministerium zu insgesamt 189 Monaten Bundesgefängnis verurteilt; im Bericht wird beschrieben, dass sie mit E-Mail-Spam und Phishing-Zügen Zugangsdaten abgriffen und über umgeleitete Zahlungen betrügerischen Schaden verursachten. In einem weiteren Fall geht es um einen vietnamesischen Staatsangehörigen: Ihm wird vorgeworfen, im Zeitraum zwischen Juni und August 2024 eine „Pig-Butchering“-Masche betrieben zu haben, bei der ein Opfer etwa 16,0 Mio. US-Dollar in Krypto transferiert haben soll, laut Darstellung des US-Justizministeriums. Für Entscheider ist das vor allem deshalb wichtig, weil Betrug und technische Schwachstellen in der Praxis oft zusammenlaufen: Ein KI- oder Infrastrukturfehler liefert den initialen Zugriff, während Geldflüsse danach über Prozesse und Plattformen „normal“ weiterlaufen.
Aus technischer Sicht bleibt der nächste Schritt klar: Teams sollten nicht nur einzelne CVEs priorisieren, sondern ihre Annahmen in den kritischen Pfaden überprüfen. Dazu gehört, ob „harmlose“ UI- oder Prüfprozesse wirklich ohne Code-Ausführung ablaufen, ob Caches Keys eindeutig und mit Trennlogik bauen, und ob EDR-Detektionen nur an bestimmte API-Signaturen gekoppelt sind. Wenn Angreifer – wie in der ThreatsDay-Auswahl – immer wieder zeigen, dass sich Angriffe durch verkettete Automatismen beschleunigen lassen, wird Security zu einer Frage der Prozesshygiene: wissen, welche Aktionen Systeme tatsächlich erreichen dürfen, was sie beim „Speichern“ oder „Einschauen“ ausführen, und welche alten Defaults noch überall mitlaufen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ThreatsDay: So machen Angreifer aus „harmlosen“ KI- und Systemchecks echte Einfallstore" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ThreatsDay: So machen Angreifer aus „harmlosen“ KI- und Systemchecks echte Einfallstore" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ThreatsDay: So machen Angreifer aus „harmlosen“ KI- und Systemchecks echte Einfallstore« bei Google Deutschland suchen, bei Bing oder Google News!