


WASHINGTON / LONDON (IT BOLTWISE) – Die USA wollen mit der Sicherstellung von sieben Internetdomains gezielt Angriffe stören, die sie mit der chinesischen Integrity Technology Group in Verbindung bringen. Das Justizministerium sieht die Domains als Infrastruktur, über die Hacker kritische IT-Systeme in den USA und weltweit scannen und kompromittieren sollen. Damit knüpft die Aktion an eine bereits im September 2024 bekannt gemachte, gerichtlich autorisierte Störung eines Botnetzes an. Noch offen bleibt, wie groß die tatsächliche Entkopplung im laufenden Betrieb ist und ob die Infrastruktur anschließend über neue Domains nachgebildet wird.
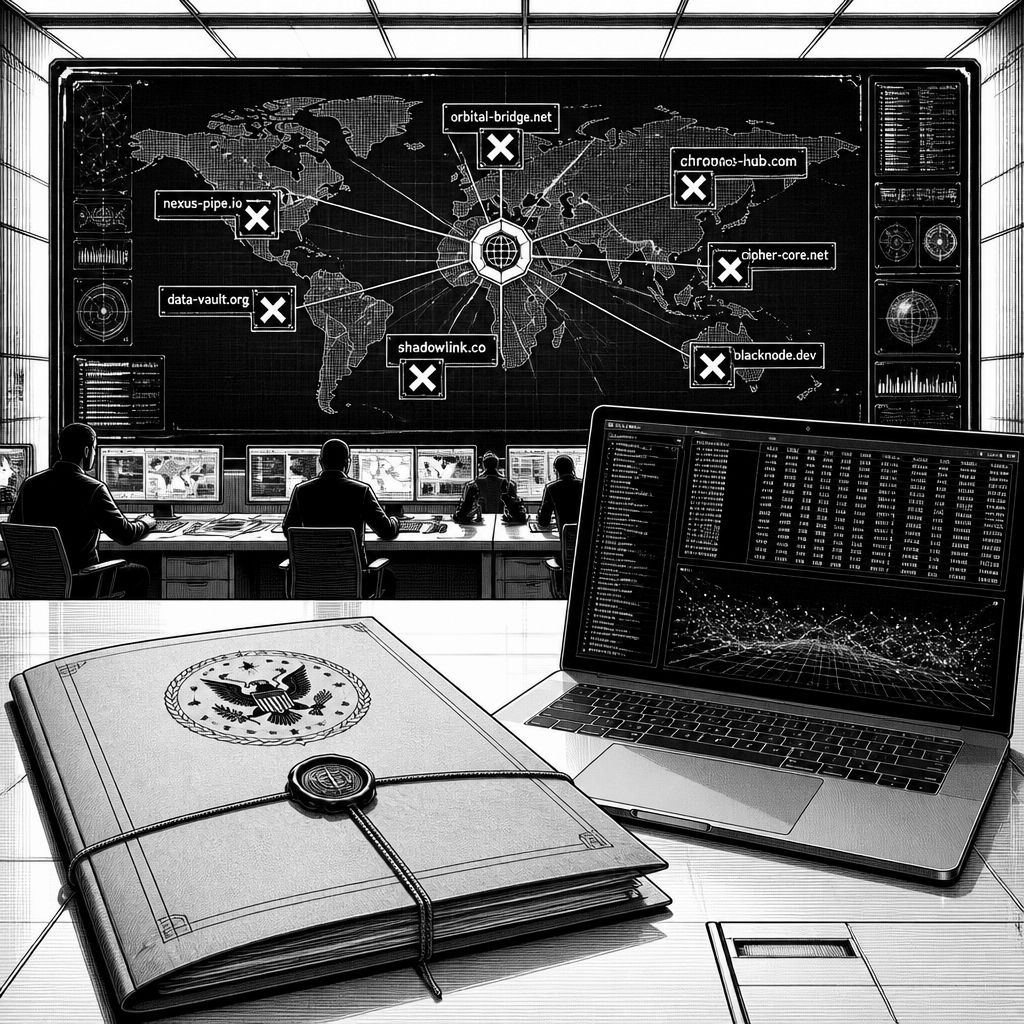
Die USA gehen gegen Server- und Domain-Infrastrukturen vor, die nach Angaben des US-Justizministeriums (Department of Justice, DOJ) zur Unterstützung von Hackeraktivitäten dienen. Im Zentrum der aktuellen Maßnahme steht die Sicherstellung von sieben Internetdomains, die laut DOJ dabei helfen sollen, US-amerikanische und ausländische Systeme kritischer Infrastruktur zu scannen und anzugreifen. Solche Schritte wirken in der Praxis oft wie ein Zündschlüssel: Selbst wenn Angriffe auf einer bereits etablierten Malware-Schicht basieren, kann der Verlust zentraler Namensauflösungen, Redirect- oder Hosting-Punkte die nächsten Phasen der Infektionskette empfindlich verlangsamen.
Technisch betrachtet zielt die Domain-Ebene auf die „Kontroll- und Verbindungsbahnen“ ab, über die kompromittierte Systeme Befehle erhalten oder Abfragen an externe Komponenten stellen. Das DOJ ordnet die Domains dabei einem Muster zu, das in der Ankündigung bereits als „Hacking-Infrastruktur“ beschrieben wird. Wichtig ist allerdings die Aussagegenauigkeit: Die Strafverfolgungsbehörden berichten, dass die Domains „being used to help“ bei Scans und Hacks eingesetzt werden; eine belastbare, endgültig festgestellte Kausalität ist daraus in dieser Phase nicht ableitbar, zumal die Gegenseite auf Medienanfragen nicht reagiert habe. In der Sicherheitsarbeit gilt deshalb parallel: Auch wenn Domains verschwinden, muss man damit rechnen, dass Angreifer Ersatzpfade über neue Nameserver, temporäre Domains oder Schnellwechsel-Mechanismen einbauen.
Die aktuelle Aktion wird als zweite öffentliche Maßnahme des DOJ zur Störung der Infrastruktur von Integrity Tech eingeordnet. Schon im September 2024 hatte das Ministerium laut Bericht die gerichtlich autorisierte Störung eines Botnetzes angekündigt, das mehr als 250.000 kompromittierte Verbrauchergeräte in den USA und weltweit umfasst. Solche Botnet-Störungen sind nicht nur ein Symbolschritt: Wenn Behörden die Kontrolle über bestimmte Kommunikations- oder Befehlskanäle zeitweise unterbinden oder umleiten, verändert sich das Timing von Command-and-Control-Interaktionen. Für Security-Teams in Unternehmen bedeutet das häufig eine messbare Entlastung bei aktiven Kampagnen, aber selten eine vollständige Immunität, weil sich Malware je nach Auslegung auf neue Endpunkte umkonfigurieren kann.
Eine zusätzliche Einordnung liefert die Rolle, die das FBI im Kontext der Infrastruktur nennt. In dem Bericht wird erwähnt, dass der damalige FBI-Direktor Christopher Wray Integrity Tech mit einer chinesischen Hackergruppe in Verbindung brachte, die unter dem Spitznamen „Flax Typhoon“ geführt wird, und dass dabei Funktionen für Aufklärung und Reconnaissance für Sicherheitsbehörden in Peking im Raum standen. Diese Zuschreibung ist für das Lagebild relevant, auch wenn sie als Behördendarstellung verstanden werden muss. Denn schon im vergangenen Schritt zeigt sich, dass die US-Behörden auf das Zusammenspiel aus Infrastruktur- und Nutzdatenebene setzen: Erst werden kompromittierte Geräte adressiert, dann die Namens- und Routingpunkte, die Angriffsphasen beschleunigen.
Auch auf politischer Ebene eskaliert das Thema in der Kommunikation. Laut Bericht hat die chinesische Botschaft in Washington erklärt, sie „firmly opposes and combats hacking activities“ im Einklang mit dem Recht und lehnt zudem „spreading disinformation“ ab. Aus Sicht der Informationssicherheit ist das vor allem ein Hinweis darauf, wie stark solche Maßnahmen in den Bereich strategischer Gegenkommunikation fallen. Gleichwohl bleibt für Betreiber kritischer Infrastruktur die praktische Frage: Wie schnell können sie Indikatoren aus dem lokalen Monitoring ableiten, etwa Logmuster zu DNS-Anfragen, auffällige Domain-Namen, ungewöhnliche Verbindungssequenzen oder die zeitliche Korrelation mit öffentlichen Störaktionen?
Für die Industrie ist der nächste Schritt weniger juristisch als operativ. Wenn Behörden wie im September 2024 gerichtlich autorisierte Störungen durchführen und anschließend Domains sichern, müssen SOC-Teams ihre Detektionslogik so ausrichten, dass sie sowohl auf „Bekannte“ (IOC-basierte Erkennung) als auch auf „Verhaltensmuster“ reagieren. Das bedeutet zum Beispiel, dass nicht nur einzelne Domains oder Hashes gepflegt werden sollten, sondern auch Regeln für wiederkehrende Scan-ähnliche Muster, ungewöhnliche Portnutzung oder aggregierte Anomalien in Netzwerkflüssen. Gleichzeitig zeigt der Ablauf, wie eng Metriken und Forensik mit rechtlich unterstützter Infrastrukturunterbrechung verzahnt sind: Sobald Angreifer umstellen, werden Datenpunkte aus Incident Response zu einem Frühwarnsystem für die nächsten Domain-Generationen.
Ob die Maßnahme in der Breite nachhaltig ist, hängt daher weniger von der Zahl „sieben Domains“ allein ab, sondern davon, wie robust die Angreiferplanung gegen Ersatzpfade ausgelegt ist. In der Meldung wird zudem betont, dass es sich um eine öffentlich angekündigte Störung handelt und dass die Gegenseite nicht kommentierte. Für Unternehmen ergibt sich daraus ein nüchterner Handlungsimpuls: Resilienzplanungen sollten nicht nur auf den bekannten Angriffsschritten beruhen, sondern „Umwege“ mitdenken – also Zugriffsketten härten, Segmentierung umsetzen und Telefonbuch-Effekte (DNS-Abhängigkeiten) im Netzwerkdesign reduzieren, wo es technisch und organisatorisch möglich ist. Dann kann selbst eine erneute Wiederbelebung der Infrastruktur weniger schnell in produktive Schäden übersetzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "USA beschlagnahmen sieben Domains: Angriffsinfrastruktur von Integrity Tech im Visier" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "USA beschlagnahmen sieben Domains: Angriffsinfrastruktur von Integrity Tech im Visier" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »USA beschlagnahmen sieben Domains: Angriffsinfrastruktur von Integrity Tech im Visier« bei Google Deutschland suchen, bei Bing oder Google News!