


BIELEFELD / LONDON (IT BOLTWISE) – Eine Vishing-Welle soll mehrere US-Finanzinstitute ins Visier genommen haben, darunter Blackstone, KKR und Apollo. Die Angreifer setzen auf Social Engineering mit gezielten Täuschungsanrufen, um Mitarbeiter zur Preisgabe von Passwörtern zu bewegen. Anschließend sollen die Erpresser Lösegelder gefordert haben, die sich pro Opfer in einer Spannbreite von 750.000 bis 3 Mio. USD bewegen. Parallel steigt der Betrug über mobile Kanäle und Instant-Payment-Systeme, was die Alarmbereitschaft in Finanzorganisationen weiter erhöht.
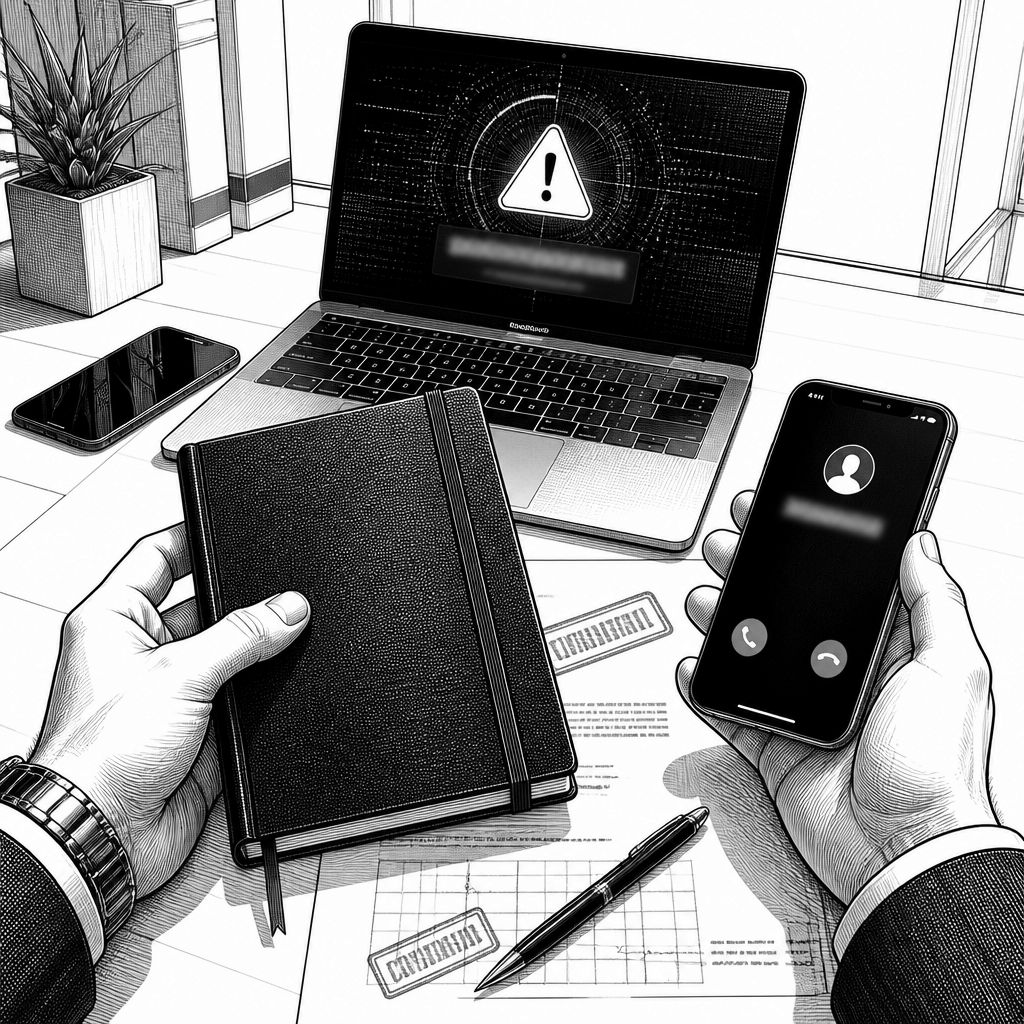
In den USA verdichtet sich der Verdacht auf eine koordinierte Vishing-Kampagne gegen große Finanzhäuser. Berichten zufolge wurden namhafte Institute wie Blackstone, KKR, Apollo Global Management, Bain, Bridgewater, CME, Moody’s und TPG von Cyberkriminellen attackiert. Im Kern setzen die Angreifer dabei auf Social Engineering: Über gezielte Telefongespräche sollen Mitarbeiter dazu gebracht werden, Passwörter oder andere Zugangsdaten preiszugeben. Erst dadurch lässt sich später oft überhaupt der Weg zu sensiblen Unternehmensdaten öffnen, weil klassische Perimeter-Mechanismen ohne gültige Anmeldedaten ins Leere laufen.
Wie aus den Angaben hervorgeht, wird hinter der Kampagne mutmaßlich eine Gruppe mit der Bezeichnung UNC6671 vermutet. Als Tätergruppen werden dabei Falcon, Helix, Pink und Redact genannt, wobei die Einordnung auf Datenbasis aus öffentlich verfügbaren Quellen erfolgt. Technisch ist der Angriff weniger „magisch“ als konsequent: Die Angreifer starten mit menschlicher Manipulation, nutzen dann die so gewonnenen Credentials für den nächsten Schritt und wechseln schließlich in eine Erpressungslogik. Dabei sollen die Forderungen je Opfer zwischen 750.000 und 3 Mio. USD liegen; in einem identifizierten Wallet wurden zudem Zahlungen in Höhe von insgesamt 10 Mio. USD in Bitcoin nachgewiesen.
Der Fall passt zugleich in einen breiteren Trend, der sich nicht auf ein Land oder nur auf eine Angriffsart beschränkt. Für den mobilen Kommunikationsbetrug wird in mehreren Regionen eine Zunahme gemeldet, unter anderem durch die italienische Finanzinformationsbehörde UIF bei Online-Betrug und sogenanntem Money Muling. Solche Maschen profitieren von zwei Faktoren: Erstens erreichen Betrüger potenzielle Opfer über Kanäle, die im Alltag ohnehin geöffnet sind, also etwa Messenger und soziale Medien. Zweitens werden Gelder über Instant-Payment-Systeme oft schneller bewegt, sodass Monitoring und Gegenmaßnahmen schwerer nachzusetzen sind.
Auch Asien liefert Beispiele, die das Muster der Täuschung untermauern. In Malaysia verlor eine Büroangestellte RM970.000, nachdem sie über den Messengerdienst WhatsApp von Betrügern kontaktiert worden war, die sich als ihr Firmenmanager ausgegeben haben. Das Vorgehen folgte einer typischen Eskalationskette: mehrfache Überweisungen auf fremde Konten, bevor der Betrug überhaupt bemerkt wurde. In diesem Zusammenspiel aus sozialer Autorität (scheinbarer Vorgesetzter), schnellem Zahlungsfluss und fehlender technischer Kontrolle entsteht ein Zeitfenster, das für Organisationen oft die eigentliche Schwachstelle ist.
Im Kryptokontext rückt zudem eine andere Phase des Betrugsspektrums in den Fokus: Das FBI warnt vor einer Eskalation beim Krypto-Betrug. Laut den verfügbaren Daten setzen Kriminelle verstärkt auf physische Kuriere, um erbeutetes Bargeld direkt bei den Opfern abzuholen. Gleichzeitig werden hohe Gesamtschäden gemeldet: Für das Jahr 2025 heißt es, dass Amerikaner insgesamt über 11 Mrd. USD durch Betrug im Bereich Kryptowährungen verloren haben; allein 4,35 Mrd. USD sollen auf Personen über 60 Jahren entfallen. Für Sicherheitsverantwortliche ist das eine wichtige Priorisierung: Awareness-Programme und verhaltensbasierte Kontrollen müssen bei älteren Zielgruppen nicht nur informieren, sondern auch Prozesse so umbauen, dass spontane Ausnahmen an Telefon und in Chat-Situationen schwer durchzusetzen sind.
Auch in Deutschland zeigen sich Parallelen – mit deutlich sichtbaren Angriffspunkten im Alltag. In der aktuellen Phishing-Welle gegen Kunden von Sparkassen werden gefälschte E-Mails genutzt, die eine Kontosperrung androhen; über Links sollen Nutzer auf täuschend echte Seiten geleitet werden, um Zugangsdaten abzugreifen. Daneben wird von Manipulationen an Service-Nummern berichtet, sodass Betrüger im Display der Opfer wie legitime Bankmitarbeiter wirken. Solche Varianten sind besonders riskant, weil sie die Erwartungshaltung („die Bank ruft an“, „die Nummer sieht richtig aus“) gezielt ausnutzen.
Die juristische Seite zeigt zugleich, dass Strafverfolgung und Einziehung einen realen Unterschied machen können, selbst wenn der Schaden vorher bereits entstanden ist. In Großbritannien erwirkte die Finanzaufsicht FCA eine Einziehungsanordnung über 452.286,80 gegen Daniel Pugh; zuvor war der 36-Jährige wegen eines Anlagebetrugs über 1,3 Mio. zu einer Haftstrafe von 7,5 Jahren verurteilt worden, und bei Nichtzahlung innerhalb von drei Monaten droht eine zusätzliche Haftstrafe. In Deutschland wiederum werden Fälle verhandelt, in denen Schockanrufe hohe Summen erbeutet haben; parallel stehen bei institutionellen Anlegern auch Risiken aus Fehlallokationen im Raum. Für Unternehmen ergibt sich daraus eine klare Konsequenz: Technische Härtung (z. B. Passwortschutz, richtlinienbasierte Freigaben, Monitoring ungewöhnlicher Login-Patterns) allein reicht nicht, wenn soziale Vorstufen wie Vishing und betrügerische Kontaktaufnahme den Prozess bereits „vor dem System“ kompromittieren.
Für die nächsten Schritte in der Praxis lohnt es sich, die Abwehr so zu gestalten, dass sie genau in den Angriffsabläufen greift. Behörden und Sicherheitsberater empfehlen daher erhöhte Skepsis bei unaufgeforderten Kontaktaufnahmen und die strikte Einhaltung interner Sicherheitsvorgaben. Dazu gehören unternehmensweite Kommunikationsregeln (etwa: Keine Zugangsdaten per Telefon, auch nicht „zur Verifizierung“), technische Barrieren gegen kompromittierte Identitäten sowie klare Eskalationswege, wenn ein Kunde oder Mitarbeiter unter Zeitdruck zu Zahlungen oder Datenübermittlung gedrängt wird. So wird aus Awareness nicht nur ein Schulungsthema, sondern ein Bestandteil der operativen Kontrolle.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Vishing gegen US-Finanzfirmen: UNC6671 soll acht Institute erpresst haben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Vishing gegen US-Finanzfirmen: UNC6671 soll acht Institute erpresst haben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Vishing gegen US-Finanzfirmen: UNC6671 soll acht Institute erpresst haben« bei Google Deutschland suchen, bei Bing oder Google News!