


LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Reihe bösartiger Firefox-Add-ons identifiziert, die sich als Wallet-Portale tarnt. Die Erweiterungen sollen bei Wallet-Importen Seed Phrases und Private Keys abfangen und an attacker-controlled Cloudflare Workers exfiltrieren. Betroffene Nutzer werden aufgefordert, die schädlichen Erweiterungen sofort zu entfernen und die Wallet aus einer sauberen Umgebung neu einzurichten. Für Unternehmen ist das ein weiterer Hinweis, dass Browser-Add-ons im Betrieb aktiv überwacht werden müssen.
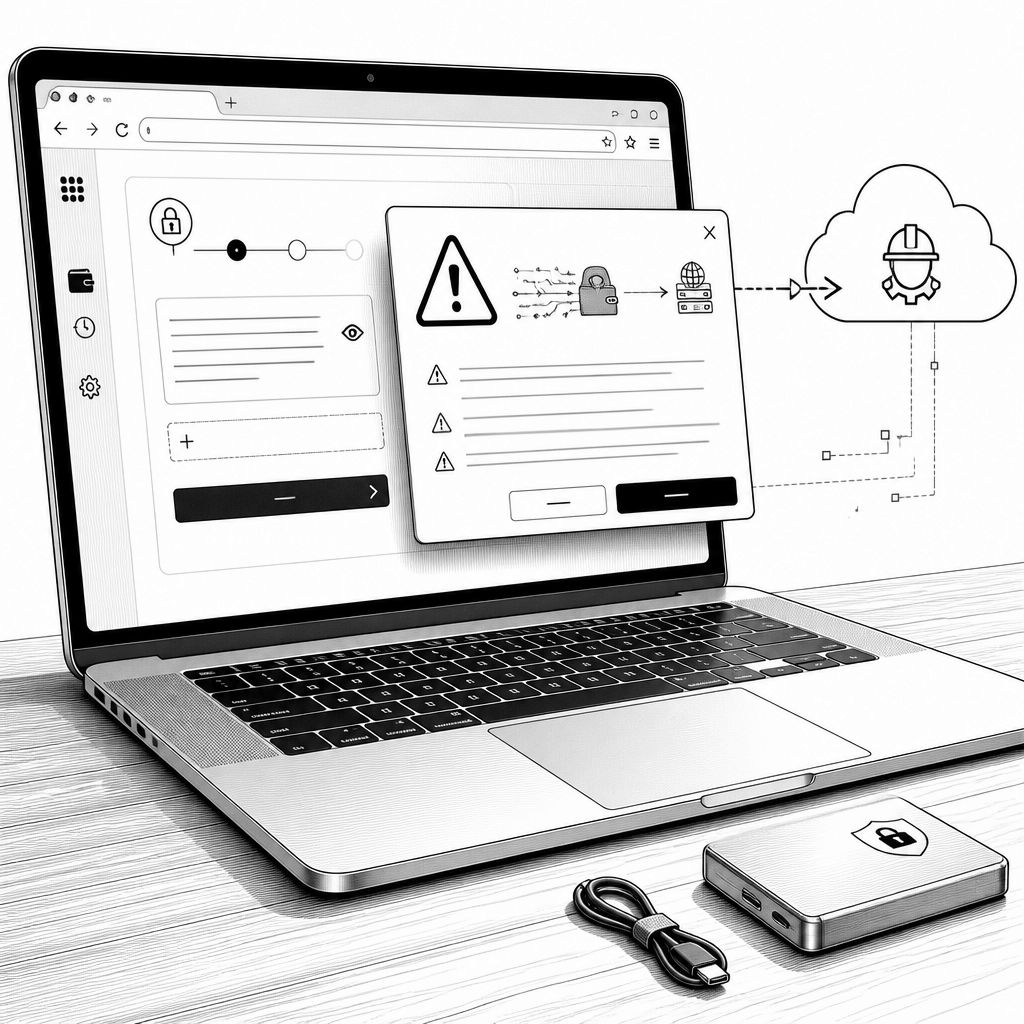
Wer Wallets im Browser nutzt, vertraut dabei nicht nur der Wallet-Seite selbst, sondern auch der gesamten Erweiterungs-Ebene im Browser. Genau diese Angriffsfläche steht im Fokus eines aktuellen Befunds zu 16 bösartigen Mozilla-Firefox-Extensions, die sich als Einstiegspunkte für Wallet-Importe tarnen. Im Kern geht es darum, dass die Schadsoftware während typischer Import-Workflows Recovery Phrases (Seed Phrases) und Private Keys ausliest und anschließend zu einer Infrastruktur außerhalb des Systems der Anwender überträgt. Damit verschiebt sich das Risiko vom „gefälschten UI“ hin zu einer zielgerichteten Abgriff-Logik direkt an der Stelle, an der Nutzer ohnehin sensible Geheimnisse eingeben.
Die Forschenden beschreiben, dass die Add-ons den Eindruck echter Wallet-Portale, Desktop-Tools oder generischer Browser-Werkzeuge erzeugen, die eigentliche Code-Logik jedoch den Importpfad abgreift. Laut der Analyse, die Joseph Edwards als „untersuchte Details“ zusammenfasst, laufen diese Mechanismen so, dass die Informationen beim Importprozess abgefangen und an vom Angreifer kontrollierte Cloudflare-Worker-Endpoints gesendet werden. Auffällig ist außerdem das Muster der Paketvariation: Rabby-ähnliche Klone und OKX-Wallet-nahe Klone werden mit rotierenden Namen, Versionen, Extension-IDs, Beschreibungen sowie Anpassungen an der Darstellung („presentation layer“) verbreitet. Technisch bleibt dabei aber offenbar ein konsistentes Fundament erhalten – etwa die gleichen Wallet-Interfaces, die gleiche Credential-Handling-Logik und eine wiederverwendete Netzwerk-Infrastruktur.
Für die Einordnung ist wichtig, dass nicht nur eine einzelne Komponente identifiziert wurde, sondern ein Cluster von 16 Erweiterungen. In den Befunden taucht für nahezu alle Add-ons (bis auf eine Ausnahme) die Kontaktaufnahme zu einem konkreten Worker-Domainmuster auf, sodass sich daraus ein praktisch nutzbarer Indikator für Response-Maßnahmen ableiten lässt. Zudem fällt die Zielrichtung auf: Mehrere der Extensions sind explizit als Kopien bekannter Wallet-Erlebnisse beschrieben, während die restlichen OKX-Wallet-nahe Zielklone adressieren. Das bedeutet für die Verteidigung weniger „eine Kampagne, einmal blocken“, sondern eher ein fortlaufendes Re-Branding von Extensions, bei dem statische Blocklisten ohne zusätzliche Verhaltenssignale schnell hinterherlaufen können.
Seitens der Nutzerempfehlungen ist der Handlungsdruck klar: Am 5. Oktober 2026 seien alle genannten Erweiterungen entfernt worden. Trotzdem gilt das Schadensmodell als abgeschlossen nur dann, wenn die Geheimnisse nie eingegeben wurden. Wer eine der Extensions installiert hatte und in den gefälschten Wallet-Interfaces eine echte Recovery Phrase oder einen Private Key eingetragen hat, soll laut Befund von einer Kompromittierung ausgehen, eine neue Wallet aus einer „clean system“-Umgebung erstellen und die Assets in dieser neuen Umgebung konsolidieren. Diese Empfehlung ist technisch nachvollziehbar, weil der Angreifer nicht auf späteren Diebstahl angewiesen ist: Sobald Seed oder Private Keys exfiltriert wurden, ist die Wiederherstellung in einem anderen Wallet praktisch sofort möglich.
Der Befund fügt sich zugleich in eine breitere Entwicklung ein, die in den gleichen Recherchen für mehrere Browser-Ökosysteme beschrieben wird. So wird etwa von einer Firefox-Erweiterung berichtet, die sich als Tool zur Identitätsprüfung tarnt, danach aber eine entfernte Nutzlast nachlädt und anschließend JavaScript in einem legitimen Google-Domainkontext injiziert, um Session-Cookies zu stehlen. Auch in Chrome und Edge tauchen demnach Cluster auf, die als Produktivitäts- oder Privacy-Utilities erscheinen, aber Daten ernten, Browsing-Verhalten überwachen und den aktiven Tab im Hintergrund durch remote definierte Ziele ersetzen. Zusätzlich werden Beispiele genannt, bei denen Chatbot- oder Wallet-Kontexte als Köder dienen, indem Antworten oder URLs weitergereicht werden, während Warnmechanismen wie „anti-phishing“ in der Praxis offenbar nicht wie erwartet funktionieren.
Für IT-Verantwortliche und Sicherheitsteams liegt der eigentliche nächste Schritt nicht nur im Entfernen einzelner Add-ons, sondern in der Betriebsstrategie. In verwalteten Umgebungen sollten Extensions regelmäßig inventarisiert werden, ergänzt durch Runtime-Monitoring, das auffällige Netzwerkziele, verdächtige Speicher- oder Injectionsmuster sowie untypische Aktionen im Import- bzw. Authentifizierungsfluss erkennt. Das geht über „nur Listen prüfen“ hinaus, weil die Angreifer gerade bei Browser-Extensions nachweislich rotieren: Namensgebung und Paket-Metadaten ändern sich, während Schnittstellen und Credential-Handling relativ stabil bleiben. Wer diese Stabilität als Erkennungsanker nutzt – etwa über Verhalten rund um sensible Felder, ungewöhnliche Exfiltration in Worker- oder C2-Strukturen und Manipulation von UI-Flows – kann auch dann reagieren, wenn neue Klone auftauchen.
Aus Markt- und Ökosystemsicht zeigt der Fall zudem, wie hart umkämpft das Feld zwischen Wallet-Anwendungen, Browser-Erweiterungen und Sicherheitsmechanismen ist. Extensions haben in der Praxis Zugriff auf umfangreiche Browser-Kontexte, wodurch schon kleine Abweichungen in der Implementierung großer Schaden anrichten können. Gleichzeitig wird damit klar, warum Entfernungen allein nicht genügen: Selbst nach De-listing kann die Kompromittierung bereits stattgefunden haben, wenn Nutzer vorab mit den gefälschten Interfaces interagierten. Für die nächsten Quartale wird deshalb voraussichtlich der Fokus weiter auf „extension hygiene“ und datenflussorientierte Detektion im Browser liegen – insbesondere dort, wo Benutzer in Import-, Backup- oder Login-Workflows mit echten Secrets arbeiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "16 bösartige Firefox-Extensions stehlen Seed Phrases und Private Keys" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "16 bösartige Firefox-Extensions stehlen Seed Phrases und Private Keys" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »16 bösartige Firefox-Extensions stehlen Seed Phrases und Private Keys« bei Google Deutschland suchen, bei Bing oder Google News!