


LONDON (IT BOLTWISE) – KI-gestützte Betrugsmaschen verschieben 2026 das Gleichgewicht im Cybercrime-Alltag: Während klassisches Phishing deutlich an Anteil verliert, steigen mobile Angriffe mit automatisierter Ausführung rasant. Branchenexperten schätzen, dass die Schäden durch mobile Cyberkriminalität in diesem Jahr auf 442 Milliarden Euro anwachsen könnten. Entscheidend ist dabei die „Industrialisierung“ von Angriffen inklusive Vorlagen, die sich in großem Maßstab ausrollen lassen. Damit verlagert sich die Abwehr vom einzelnen Nutzer hin zu Plattformen, Identitäts- und Bedrohungsjagd-Infrastrukturen.
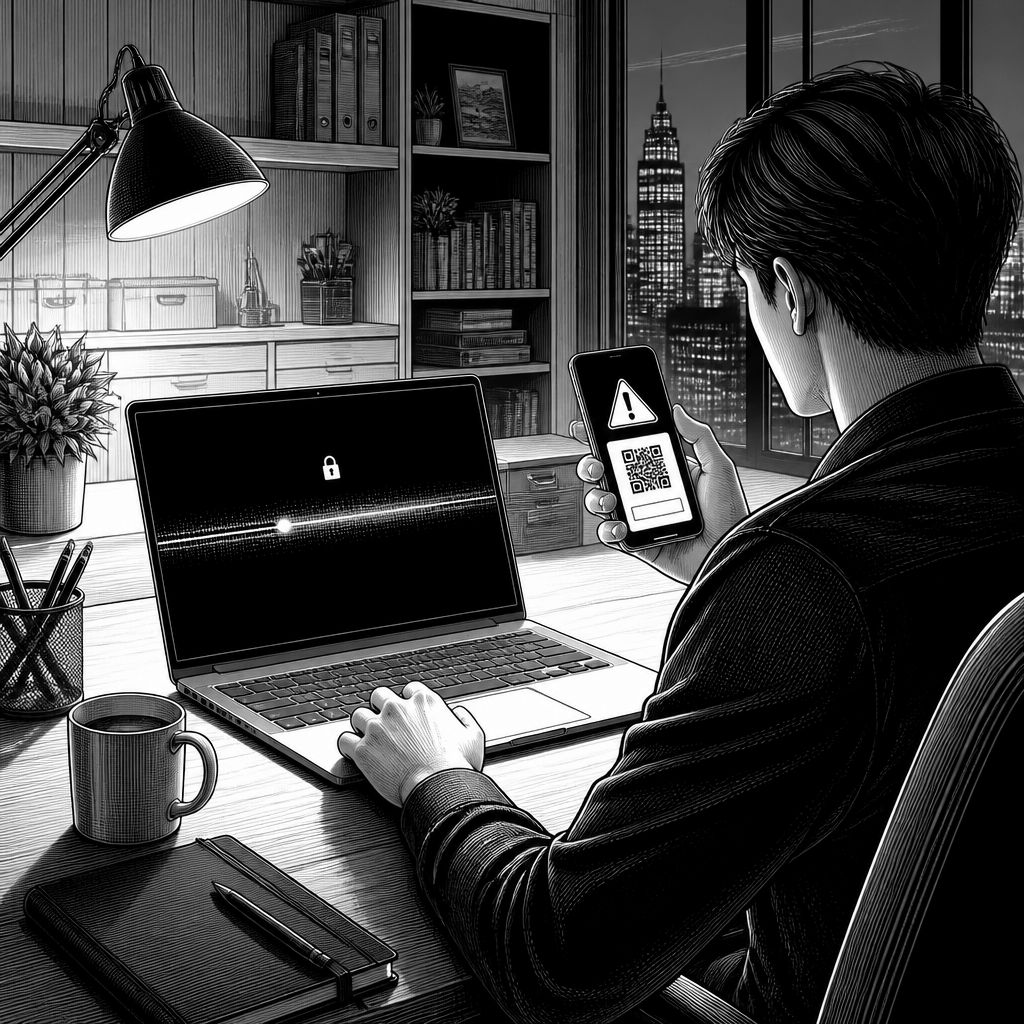
Die Lage im Bereich Cyberkriminalität wird 2026 weniger von einzelnen „Treffer“-Kampagnen geprägt und stärker von einem industriellen Betriebssystem für Betrug: KI-gestützte Angriffsstrukturen senken den Aufwand, erhöhen die Skalierbarkeit und verbessern die Ausweichfähigkeit. Während klassische Phishing-Wellen vielerorts zurückgehen, zeigen sich neue Muster besonders im mobilen Umfeld, wo Nutzer Identitäten, Zahlungen und Kommunikation in einer Hand bündeln. Wie Branchenexperten berichten, könnte die Summe der Schäden durch mobile Cyberkriminalität in diesem Jahr auf 442 Milliarden Euro steigen. Der Grund: Angreifer automatisieren nicht nur Texte und Übersetzungen, sondern auch die gesamte Angriffslogik von der ersten Kontaktaufnahme bis zur Kontenübernahme.
Technisch lässt sich der Trend als Verschiebung von „massenhafter Zustellung“ hin zu „zielgerichteter Ausnutzung“ beschreiben. Klassisches Phishing lebt von Standardvorlagen und relativ klarer Erkennungslogik; KI-basierte Verfahren helfen dagegen bei der Generierung glaubwürdiger Inhalte, beim Timing und bei der sprachlichen Anpassung. Besonders relevant wird „Device-Code-Phishing“: Opfer werden dazu gebracht, scheinbar legitime Gerätecodes auf offiziellen Seiten einzugeben, wodurch Angreifer langfristigen Zugriff auf Microsoft-365-Konten erhalten können. Solche Flows sind schwerer mit reinen Nutzer-Checklisten abzufangen, weil sie die Authentifizierung selbst in einen manipulierbaren Betriebszustand bringen. Parallel steigt die Zahl schädlicher Nachrichten: pro Tag werden Milliarden potenziell betrügerischer Mitteilungen in Umlauf gebracht.
Im Markt zeigt sich zudem, wie eng Plattform-Ökosysteme und Bedrohungsentwicklung miteinander gekoppelt sind. Ein Hinweis kommt aus der Einschätzung von Shane Huntley, Chef der Threat Intelligence bei Google: Er betont, dass der Anteil klassischer Phishing-Angriffe an Systemeinbrüchen von 22 auf sechs Prozent gefallen sei, während KI-gestützte Methoden die entstandene Lücke rasant füllen. Wettbewerber und Anbieter von Security-Technologien reagieren darauf mit stärkerer Automatisierung in der Erkennung und im Response-Handling. Gleichzeitig arbeitet die Angriffsseite an neuen Zugangstoren: „Phishing-as-a-Service“-Plattformen senken Eintrittsbarrieren, weil Vorlagen, Infrastruktur und Erfolgsmessung bereits als Paket verfügbar sind. Besonders im Asien-Pazifik-Raum werden Exploit-Aktivitäten als wachsender Teil von Sicherheitsvorfällen beschrieben.
Die Konsequenzen reichen weit über einzelne Konten hinaus und betreffen auch Organisations- und Compliance-Realitäten. Die Angriffe werden nicht nur häufiger, sondern auch „performativer“: In Betrugsfällen mit Stimmklonen reicht oft bereits kurze Audioausgabe aus sozialen Netzwerken, um digitale Kopien überzeugend wirken zu lassen. Damit werden Sicherheitsmodelle wie „Multi-Faktor-Authentifizierung“ zwar technisch weiterentwickelt, aber psychologisch angreifbar, wenn KI Medienauthentizität simuliert. Für Unternehmen bedeutet das: Identitäts- und Zugriffskontrollen müssen stärker an risikobasierten Signalen hängen, etwa an Geräte-Posture, Kontextdaten und Anomalien statt nur an Nutzerverhalten. Für Verbraucher steigt der Druck, da mobile Angriffswege auch Banking, Zahlungsdienste und Messenger-Ökosysteme direkt treffen.
Parallel verschärft sich die Bedrohungskombination aus Malware, Erpressung und Botnetz-Ökonomie. Quishing—Phishing über QR-Codes—gewinnt an Reichweite, weil Scan-to-Pay und digitale Menüs alltäglich sind und Betrugsseiten dadurch scheinbar „situativ“ wirken. Banking-Trojaner entwickeln sich weiter: Für 2026 werden erhebliche Anstiege berichtet, und ein einzelner Trojaner kann einen großen Anteil der Android-Angriffe dominieren. Gleichzeitig zeigen internationale Ermittlungen Wirkung gegen größere Botnetz-Strukturen, etwa bei der Festnahme eines mutmaßlichen Betreibers eines IoT-Botnetzes in Kanada. Solche Erfolge entlasten kurzfristig, machen aber das strukturelle Problem sichtbar: Sobald Millionen Geräte potenziell verwundbar sind, bleibt das Rekrutierungs- und Reaktivierungsrisiko hoch, und Ransomware-Erpressung wirkt als finanzieller Verstärker.
Blickt man auf die nächsten Monate, wird klar, dass „autonome Abwehr“ nicht nur ein Schlagwort bleibt. Erwartet werden zentralisierte Plattformen zur Bedrohungsjagd, die mit minimalem menschlichem Eingriff Botnetze eindämmen und betrügerische Domains in Echtzeit abschalten können. Das passt zu einem historischen Muster: Sicherheitsmaßnahmen wurden wiederholt von Angriffen überholt, weil sie zu spät skalierten—erst als E-Mail-Filter, dann mit Endpoint-Protection, später mit Cloud-Detektion und SOAR. 2026 verschiebt sich die Messlatte erneut: KI-gestützte Verteidigungsschichten müssen in Identitäts-, Netzwerk- und Endpoint-Kontrollen eingezogen werden, statt als „isolierte Security-Schicht“ zu enden. Regulierungen wie der Online Safety Act in Malaysia oder das Digitale-Identitäts-Gesetz in Deutschland wirken dabei als strukturelle Leitplanken, aber sie ersetzen keine technischen Kontrollen. Für Entwickler und Unternehmen heißt das vor allem: weniger Vertrauen in einzelne Nutzerentscheidungen, mehr Vertrauen in kontextbezogene, beobachtungsbasierte Sicherheitsarchitektur.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Betrug 2026: Mobile Cyberkriminalität kostet laut Prognose 442 Mrd. Euro" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Betrug 2026: Mobile Cyberkriminalität kostet laut Prognose 442 Mrd. Euro" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Betrug 2026: Mobile Cyberkriminalität kostet laut Prognose 442 Mrd. Euro« bei Google Deutschland suchen, bei Bing oder Google News!