


LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Hintertür STOCKSTAY, die seit Dezember 2022 aktiv ist und dauerhaften Zugriff auf kompromittierte Systeme ermöglicht. Die .NET-basierte Schadsoftware wird der Turla-Gruppe zugeschrieben und nutzt legitime Plattformen wie GitHub sowie Cloud-Dienste für Command-and-Control. Neben Ostmitteleuropa breitet sich das Vorgehen inzwischen auch in Westeuropa aus, unter anderem mit gezielten Zielen in Italien. Parallel warnen US-Behörden vor neuen Taktiken gegen verschlüsselte Signal-Backup-Schlüssel, während Ermittlungen weitere Spionageerfolge im Hintergrund aufdecken.
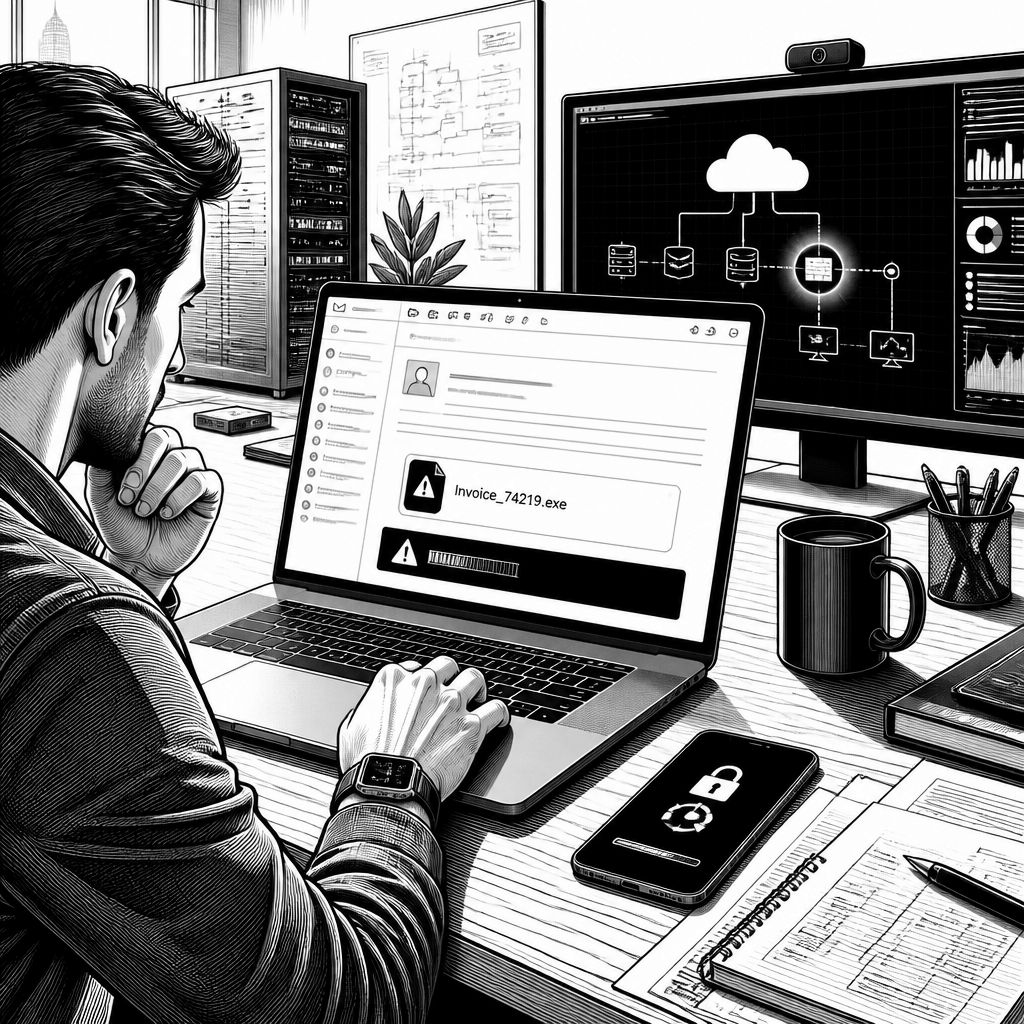
Für Unternehmen in Europa wird die Bedrohungslage durch staatlich unterstützte Cyberoperationen erneut konkreter: Eine von Google Cloud Threat Intelligence veröffentlichte Analyse beschreibt die Hintertür STOCKSTAY als Werkzeug für anhaltende Zugriffe auf Regierungs- und Militärnetzwerke. Aktiv sei sie seit Dezember 2022, und die Zuordnung zu Turla fällt in den Kontext einer ohnehin hochgradig beobachteten Infrastruktur russischer Akteure. Spannend ist weniger der Umstand, dass es sich um Spionage handelt, sondern die Ausführungsstrategie: Die Malware versteckt ihre Command-and-Control in legitimen Umgebungen und tarnt sich in Dateiformaten, die Nutzer in Büroprozessen ohnehin erwarten. Damit sinkt die Entdeckungswahrscheinlichkeit für Security-Teams im Alltag.
Technisch setzen die Angreifer auf eine .NET-basierte Hintertür, die den kompromittierten Zustand über Zeit erhält. In der Analyse wird zudem ein Code-Übergriff mit Kazuar genannt, einer bereits bekannten Schadsoftware russischer Staatsakteure. Das ist relevant für die Abwehr, weil Überschneidungen häufig auf wiederverwendete Funktionsblöcke, ähnlich konfigurierte Module und konsistente Artefakte hinweisen. Praktisch heißt das: Härtungsmaßnahmen und Erkennungsregeln sollten nicht nur auf einzelne Hashes zielen, sondern auf Verhaltensmuster rund um Initialisierung, Persistenz und Kommunikationsabläufe. Der entscheidende Hebel liegt dabei in der Verknüpfung von Telemetriedaten aus Endpoints, Mail-Gateways und Cloud-Logs, um die „Legitimität“ der genutzten Plattformen zu enttarnen.
Bei der Einleitung der Angriffe dominieren Phishing-Kampagnen, und zwar mit einer Täuschung, die auf alltägliche Erwartungen im Arbeitsalltag setzt. Die Schadsoftware werde meist als gewöhnliche Büroanwendung präsentiert – etwa als Aktienmarkt-Tool, PDF-Viewer oder sogar als Taschenrechner. Verteilungswege umfassen dabei kompromittierte E-Mail-Konten ukrainischer Universitäten sowie diplomatische Kommunikationsplattformen. Häufig tragen die E-Mails schadhafte RAR-Archive oder Dateien für Remote-Desktop-Protokolle; in bestimmten Fällen kommt eine benannte Sicherheitslücke mit der Kennung CVE-2025-8088 zum Einsatz. Der Vergleich zu etablierten Detection-Ansätzen zeigt: Microsoft Defender for Endpoint und ähnliche Produkte setzen zwar stark auf Signaturen und Verhaltensanalyse, doch gegen Tarnung in „harmlosen“ Dokumentpfaden braucht es konsequentere Kontextprüfung.
Strategisch erweitert sich das Muster: Obwohl die initiale Fokussierung auf ukrainische Regierungs- und Militärnetzwerke zielt, findet die Kampagne offenbar auch außerhalb des Ursprungs statt. Betroffen sollen Organisationen in Italien, den Niederlanden, Polen und Deutschland sein; besonders italienische außenpolitische Einrichtungen gelten als priorisierte Ziele. Diese regionale Ausweitung ist marktseitig ein Signal, dass die Angreifer ihre Ressourcen in Wellen optimieren – sobald Infrastruktur und Taktiken in einem Raum „funktionieren“, wird der Radius erhöht. Branchenanalysten berichten in diesem Zusammenhang häufig, dass der eigentliche Aufwand nicht in der Entwicklung liegt, sondern in der operativen Anpassung an Lieferwege, Postfachstrukturen und Nutzergewohnheiten. Diese Lernkurve sorgt dafür, dass klassische, einmalige Schulungen gegen Phishing allein nicht reichen.
Ergänzend kommt eine zweite Warnlinie aus den USA hinzu: Am 27. Juni 2026 veröffentlichen FBI und die Cyber-Sicherheitsbehörde CISA gemeinsam Hinweise zu neuen Taktiken FSB-verbundener Gruppen. Dabei werden Akteure als UNC5792 und UNC4221 identifiziert, die laut Meldung auf die Wiederherstellung von Signal-Backup-Schlüsseln zielen. Die Zielsetzung klingt dabei nach Kryptanalyse, ist aber im Kern ein Zugriffskonzept: Die Angreifer geben sich als technischer Support aus und versuchen, verschlüsselte Nachrichten-Backups zu entschlüsseln, um historische Kommunikation von Regierungsbeamten, Journalisten und militärnahen Empfängern lesen zu können. Aus Marktsicht zeigt das ein Muster, das man auch in Incident-Reports großer Anbieter wie CrowdStrike häufig wiederfindet: Neben Endpoints rücken Identität, Support-Prozesse und Recovery-Mechanismen ins Zentrum.
Dass solche Operationen nicht im luftleeren Raum stattfinden, unterstreicht auch die Parallelität zur physischen Spionageabwehr. In der Ukraine wurde ein ehemaliger hochrangiger Offizier, Oberst Dmytro Kosjura, wegen Hochverrats zu lebenslanger Haft verurteilt. Ermittler stellen demnach fest, dass Kosjura 2018 in Wien angeworben wurde und im Dezember 2024 den Kontakt zu russischen Geheimdiensten wiederaufnahm – vor seiner Festnahme Anfang 2025. Für IT-Entscheider ist das mehr als eine Hintergrundmeldung: Es verdeutlicht, wie Cyber- und Human-Intelligence-Abläufe ineinandergreifen können. Selbst wenn eine Kompromittierung digital beginnt, entscheidet die „Zeit bis zur Entdeckung“ darüber, wie stark Informationen abgeflossen sind. Darum sollten Security-Teams Incident-Response-Pläne für schnelle Kontainment-Schritte regelmäßig testen.
Auch die Ermittlungs- und Gegenmaßnahmen zeigen, wie sehr Staaten und öffentliche Stellen die Angriffswellen einkalkulieren. In einer separaten Aktion sicherte die ukrainische Vermögensrückgewinnungsbehörde ARMA rund 8,3 Millionen USDT (umgerechnet etwa 7,6 Millionen Euro) und ordnet die Herkunft einem Mitglied einer Hackergruppe zu, die in Europa und den USA erheblichen Schaden verursacht habe. Internationale Bemühungen zur Zerschlagung dieser Netzwerke laufen unter dem Codenamen „Operation Endgame“. Dabei seien kürzlich 66 Domains und 296 Server gestört sowie über 25 Millionen gestohlene Zugangsdaten sichergestellt worden. Solche Zahlen wirken abstrakt, sind aber für die Praxis wichtig: Sie bestimmen, wie schnell Passwörter, Session-Tokens und Zugangsketten rotiert werden müssen, bevor Angreifer Wiederzugriffe automatisieren.
Für die Zukunft lässt sich daraus ein klarer Handlungsrahmen ableiten, insbesondere für Regulatorik und Datenschutz: Wenn Angriffe wiederholt auf Regierungs-, Militär- und diplomatische Kommunikationswege zielen, steigt das Risiko, dass personenbezogene Daten oder Kommunikationsinhalte unrechtmäßig verarbeitet werden. In der EU rückt damit nicht nur die technische Abwehr, sondern auch die Compliance-Perspektive nach vorne, etwa im Sinne der GDPR-Anforderungen an Vertraulichkeit, Datensparsamkeit und angemessene Sicherheitsmaßnahmen. Technisch bedeutet das: Recovery-Prozesse für Messenger-Backups, striktes Mail- und Dokument-Isolationskonzept, sowie zentrale Auswertung von Cloud- und Endpoint-Telemetrie. Marktseitig wird außerdem der Druck steigen, M365-Umgebungen und Identity-Prozesse (SSO, MFA, Support-Tickets) so zu designen, dass „legitime“ Plattformnutzung nicht automatisch als vertrauenswürdig gilt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "STOCKSTAY-Hintertür: Russlands KI-gestützte Spionage gegen Europa (seit 2022)" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "STOCKSTAY-Hintertür: Russlands KI-gestützte Spionage gegen Europa (seit 2022)" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »STOCKSTAY-Hintertür: Russlands KI-gestützte Spionage gegen Europa (seit 2022)« bei Google Deutschland suchen, bei Bing oder Google News!