


BERLIN / LONDON (IT BOLTWISE) – In nur 90 Tagen haben Zimperium zLabs mehr als 600 Varianten von ClayRat entdeckt, die sich als scheinbar harmlose Android-Apps wie WhatsApp, TikTok oder Google Photos ausgeben. Die Spionage liest SMS und Anruflisten aus, sammelt Gerätedaten und kann sogar heimlich Fotos über die Frontkamera aufnehmen. Besonders kritisch: ClayRat missbraucht eine Systemfunktion für SMS und versendet selbstständig Nachrichten mit bösartigen Links an Kontakte. Ergänzend warnen die Forscher vor dem Banking-Trojaner Rokarolla, der über gefälschte Webseiten und Overlay-Fenster Finanz- und Banking-Logins ausspäht.
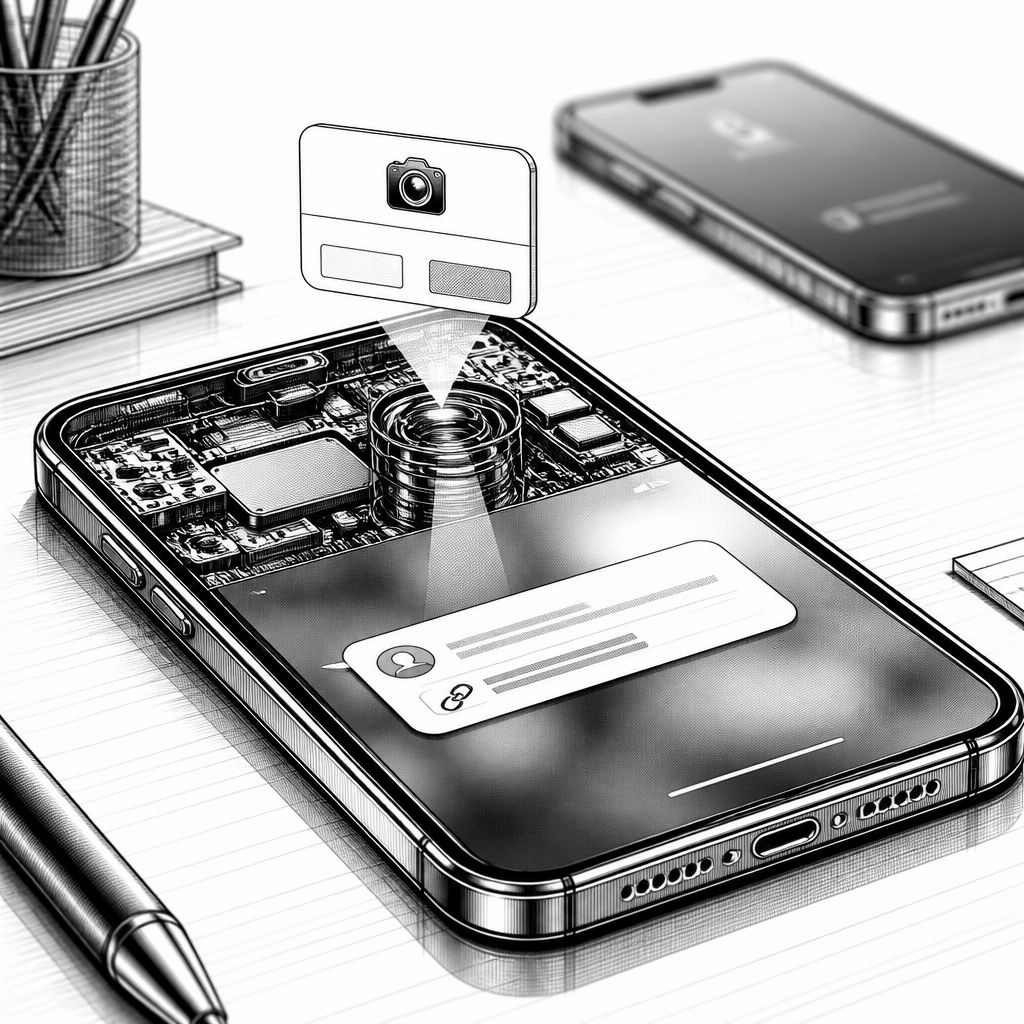
Android bleibt das bevorzugte Ziel für mobile Spionage, und die jüngsten Funde zeigen, wie schnell sich Angriffe in den Alltag einschleusen. Zimperium zLabs berichtet, dass ClayRat innerhalb von nur 90 Tagen in über 600 Varianten auftauchte. Die Malware tarnt sich dabei als beliebte Apps wie WhatsApp, TikTok oder Google Photos und führt Nutzer über Social Engineering in die Installation. In einer Enterprise-Umgebung ist das kein Randproblem mehr: Je höher die Mobilitätsrate im Unternehmen, desto größer ist die Angriffsfläche durch Endgeräte, die personenbezogene Daten, Zwei-Faktor-Zugänge und Kontaktlisten bündeln.
Technisch interessant ist vor allem, wie ClayRat Android-Funktionen missbraucht, statt sich auf reine App-Logik zu verlassen. Die Spyware liest SMS-Nachrichten sowie Anruflisten aus, protokolliert Gerätedaten und kann heimlich Fotos mit der Frontkamera erstellen. Der entscheidende Hebel liegt im Berechtigungsmodell von Android: Sobald die Nutzer der vermeintlichen App weitreichende Rechte geben, kann die Schadsoftware diese Kompetenzen nutzen, ohne dass der Nutzer die eigentliche Datenabfluss-Absicht erkennt. Im Vergleich zu früheren „klassischen“ Stealern wirkt ClayRat daher weniger wie ein einzelner Payload, sondern eher wie eine modular aufgebaute Angriffsplattform.
Eine Dimension hebt ClayRat allerdings klar über viele Kampagnen hinaus: die Selbstverbreitung über einen gezielten Systemmissbrauch. Laut den Forschern missbraucht die Malware die SMS-Handler-Funktion des Betriebssystems und versendet anschließend eigenständig Nachrichten mit bösartigen Links an alle Kontakte des Opfers. Das bedeutet, dass der Schaden nicht nur durch den initialen Download entsteht, sondern sich über das soziale Umfeld der Zielperson skaliert. Hier verschiebt sich das Risiko für Unternehmen: Wenn Mitarbeitende infizierte Links verschicken, trifft es potenziell auch andere Personen in derselben Organisation. Genau solche Mechanismen sind es, die in Incident-Responder-Teams immer öfter als „Propagation“-Problem erkannt werden.
Wie stark das Bedrohungsniveau ist, zeigt auch die Breite der Varianten: Neben den mehr als 600 Spyware-Varianten wurden rund 50 Dropper identifiziert, die für die Erstinfektion verantwortlich sein sollen. Damit passt ClayRat in den Trend, Malware so zu streuen, dass statische Signaturen schlechter greifen. Gleichzeitig haben die Forscher ihre Erkenntnisse an Google Play Protect weitergeleitet, um den Android-Schutz in der Breite zu verbessern. Als Vergleich lohnt sich der Blick auf die App-Ökosysteme: Während Apples App Store ebenfalls strikte Prüfprozesse nutzt, zwingt die Android-Flexibilität Angreifer häufig eher zu Berechtigungs- und Installer-basierten Täuschungen. Für IT-Teams ist daher nicht nur „Store-Sicherheit“, sondern auch das Berechtigungsmanagement entscheidend.
Im zweiten Teil der Meldung kommt mit Rokarolla ein Banking-Trojaner hinzu, der nach Angaben von zLabs ebenfalls als bekannte App verschleiert wird, etwa als Google Chrome oder TikTok. Der Weg in die Kompromittierung führt über manipulierte Webseiten, die Nutzer in eine Falle locken. Rokarolla zielt auf 217 Banking-, Krypto- und Finanz-Apps ab. Besonders riskant ist dabei das Einblenden gefälschter Overlay-Fenster, mit denen PINs und Passwörter abgegriffen werden sollen. Zusätzlich nennt die Analyse die Fähigkeit, das infizierte Gerät fernzusteuern. Genau diese Mischung aus Credential-Theft und Fernsteuerung erhöht die Wahrscheinlichkeit von schnellen finanziellen Schäden.
Experten ordnen solche Kampagnen vor allem deshalb als so gefährlich ein, weil sie zwei Ebenen kombinieren: technisches Ausnutzen von Systemfunktionen und den menschlichen Faktor. Shridhar Mittal, CEO von Zimperium, hebt laut den Berichten die Täuschung der Anwender als zentrales Problem hervor. Für Unternehmen ergibt sich daraus eine klare Priorisierung: Technische Kontrollen müssen mit klaren Nutzerprozessen zusammenspielen. Dazu gehören restriktive Berechtigungen, konsequente Updates sowie eine schnelle Reaktion auf verdächtige Installationen. In der Praxis sieht man immer wieder, dass die „letzte Meile“ zwischen Security-Richtlinie und Nutzerverhalten über Erfolg oder Misserfolg entscheidet.
Historisch sind Android-Spionage und Banking-Trojaner nicht neu, aber der aktuelle Reifegrad liegt in der Ausnutzung realer Betriebssystem-Mechaniken. Schon früher setzten Angreifer auf Overlay-Techniken und credential-stealing, doch die Kombination mit Propagation über SMS-Handler und der hohen Variantenanzahl erhöht den Aufwand für Abwehrsysteme. Gleichzeitig sind Nutzer und Organisationen häufig mit zu vielen Warnungen konfrontiert, wodurch Sicherheitsbenachrichtigungen leichter übersehen werden. In den Befunden wird zudem erwähnt, dass die Schadsoftware Tastatureingaben protokollieren und Sicherheitsmeldungen unterdrücken kann. Das ist ein Muster, das sich in vielen modernen Mobile-Threads wiederfindet: Sobald ein Angreifer die Interaktionsebene kontrolliert, wird die Verteidigung deutlich schwerer.
Für die nächsten Schritte bedeutet das: IT-Entscheider sollten Mobilgeräte als eigenständige Sicherheitsdomänen behandeln. Neben dem konsequenten Installieren von Android-Updates ist ein restriktives Rollenmodell für Berechtigungen sinnvoll, idealerweise ergänzt durch Mobile Device Management und klare Regeln für App-Installationen. Der konkrete Vorteil von Google Play Protect liegt in der Breitenwirkung, aber er ersetzt keine interne Governance. Für Entwickler und Security-Teams steigt die Relevanz von Monitoring auf ungewöhnliches Berechtigungsverhalten, auffällige SMS-Aktivität und verdächtige Overlay- oder Accessibility-Nutzung. In Zukunft ist mit noch stärkerer Automatisierung im Angriffslebenszyklus zu rechnen: Wenn Varianten schneller entstehen als klassische Signaturregeln aktualisieren, werden verhaltensbasierte Detektionen und schnellere Update-Zyklen zum Wettbewerbsvorteil.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClayRat-Spyware: Über 600 Varianten tarnt sich als Android-App und stiehlt SMS, Anrufe und Fotos" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClayRat-Spyware: Über 600 Varianten tarnt sich als Android-App und stiehlt SMS, Anrufe und Fotos" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClayRat-Spyware: Über 600 Varianten tarnt sich als Android-App und stiehlt SMS, Anrufe und Fotos« bei Google Deutschland suchen, bei Bing oder Google News!